「ご利用のアカウントで複数のユーザーが確認されています」は詐欺メール!自社アドレスになりすまし、着地は偽Windows Defenderのサポート詐欺サイト【続報・送信元はイタリア発】
サポート詐欺(偽警告)を扱うのは今週すでに何度目かになりますが、それだけ手を替え品を替え送られてきているということでもあります。今回は「勤務先の同僚になりすます」という、これまでとは少し違う切り口のケースをご紹介します。
| 確認日時 | 2026年9月23日 |
| 騙る対象 | 勤務先の同僚(自社ドメインになりすまし) |
| 送信インフラ | イタリア(前回確認時はタイ発) |
| 危険度 | ★★★★★ |
実際に届いたメールの内容
以前、当サイトでも「お客様と同一のアカウントが確認されています」というタイ発のメールをご紹介しましたが、今回はほぼ同じ煽り文句を使いながら、なんと送信者・宛先の両方に勤務先の同僚のメールアドレスを詐称するという、一歩進んだ手口になっていました。
件名:[spam] ご利用のアカウントで複数のユーザーが確認されています
送信者:(社内の同僚アドレスを詐称・伏字)

お疲れ様です。

ご利用のアカウントについて、通常とは異なる利用状況が確認されています。
現在ご利用中のアカウントと同一のアカウント情報を使用する複数のユーザーが確認されています。

確認された情報:
アカウント:[伏字]
ユーザー数:2
アカウント情報:一致
送信元:[伏字]

現在、該当する利用状況について確認を行っています。
表示されているユーザーに心当たりがない場合は、以下よりご確認ください。

[確認リンク]

(社名)セキュリティサポート窓口
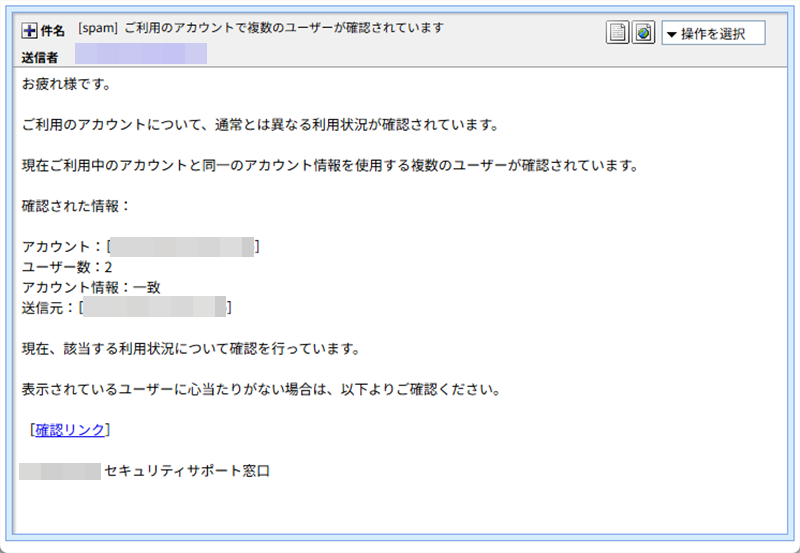
「お疲れ様です」から始まる、いかにも社内の定型メールのような書き出しと、送信者名が自分と同じ会社のドメインである点が、このメールの最大の罠です。ふだん心当たりのないメールには警戒していても、社内の同僚や自動通知だと思うと、つい油断してしまいますよね。
送信ルートと偽装の手口
※メールヘッダー詳細は個人情報保護のため非掲載
このメールでは、送信者(From)・宛先(To)・差出人アドレス(Return-Path)のすべてが同じ社内アドレスに詐称されていました。受信者本人のアドレスをそのまま送信者欄にも使うことで、「システムからの自動セキュリティ通知」であるかのように見せかける、典型的なセルフなりすまし型の手口です。
ヘッダーを確認したところ、送信認証の結果は「Softfail(弱い疑いあり)」でした。これは送信元ドメインのSPF設定が緩やかな場合に起きやすい判定で、完全に拒否されるほどではないものの「正規の送信元とは言い切れない」という中間的な状態です。この曖昧さにつけ込まれる形で、迷惑メールフォルダーには振り分けられつつも、受信箱には届いてしまうケースが少なくありません。
実際の送信元を確認すると、195.32.2.143(イタリア・カラブリア州、DIMENSIONE Srlというホスティング事業者の回線)でした。社名を騙りながら、実際にはまったく無関係の海外サーバーから送信されているという、いつもながらの矛盾が今回も確認できます。以前タイ発で確認した同種のメールとは送信インフラが変わっており、同じ手口が国をまたいで使い回されていることがうかがえます。
SPFはメールの送信元が正規のサーバーかどうかを判定する仕組みです。判定結果には「Pass(正規)」「Fail(拒否推奨)」のほかに「Softfail(弱い疑いあり)」という中間の結果があります。ドメインの管理者が「疑わしいが、念のため完全には拒否しない」という設定にしている場合に起こるもので、詐称メールがすり抜けやすい原因のひとつになります。
誘導先:多段階のサポート詐欺サイト
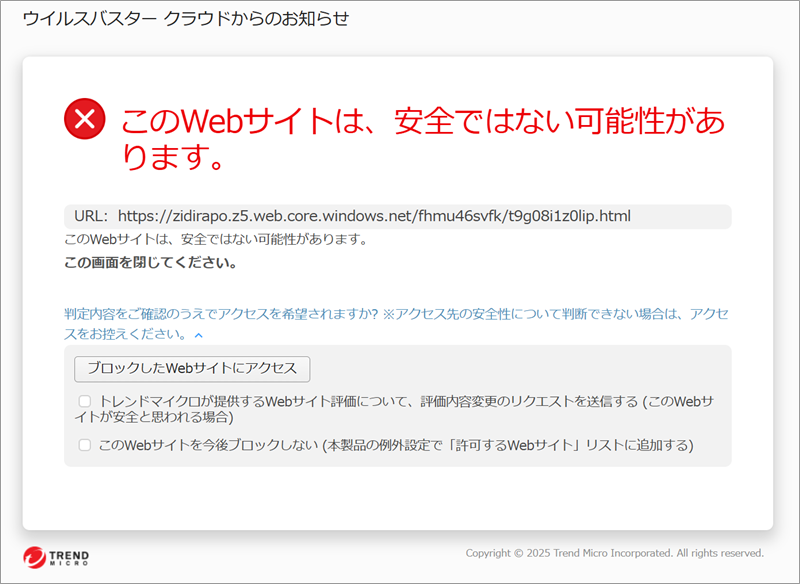
本文中の「確認リンク」をクリックすると、Microsoft Azureの正規クラウドホスティング上に作られた偽サイト(hxxps://zidirapo.z5.web.core.windows[.]net/fhmu46svfk/t9g08i1z0lip.html)へ誘導されました。正規サービスを間借りすることで、URLフィルターによるブロックを避けようとする典型的な手口です。
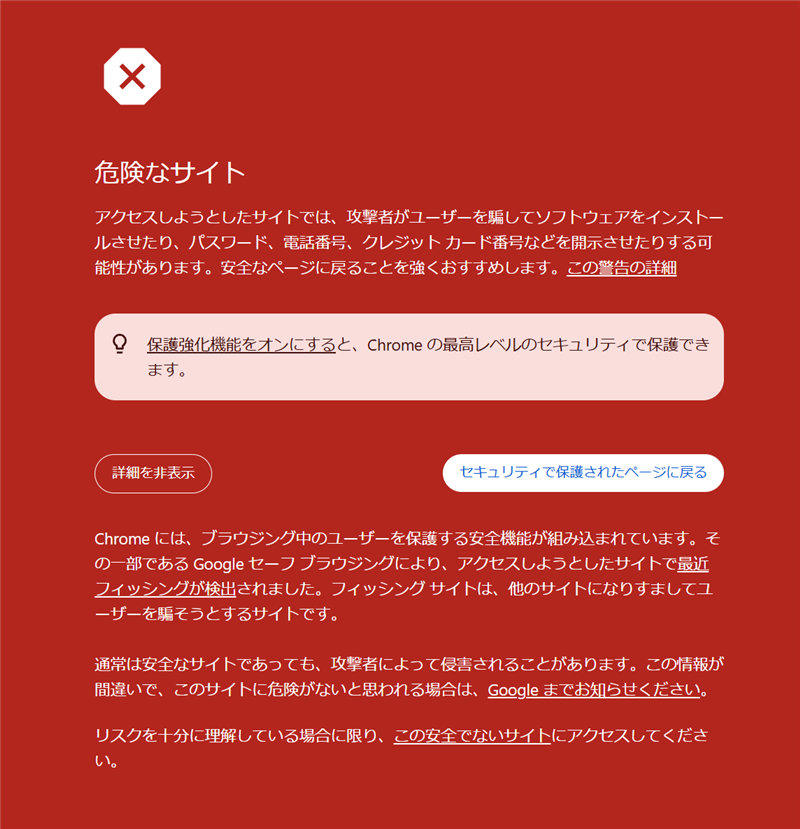
まず最初に表示されたのは、Google Chromeが標準で備えているセーフブラウジング機能による警告でした。ブラウザ自身が「このサイトはフィッシングとして検出されています」と判定しており、いかにこのサイトが危険かが分かります。
この警告を強引に突破してアクセスすると、今度は「ウイルスバスター クラウドからのお知らせ」と称する偽の警告画面が表示されました。
最終的に表示されたのが、この詐欺の本命である偽の「Windows Defender」「Windows保護センター」の警告画面です。「悪意のあるトロイの木馬プログラムを検出」という文言とともに、テクニカルサポートを名乗る電話番号が大きく表示されます。この番号に電話をかけてしまうと、遠隔操作ソフトの導入や、高額なサポート契約への誘導につながる典型的な「サポート詐欺」の被害に遭う危険があります。
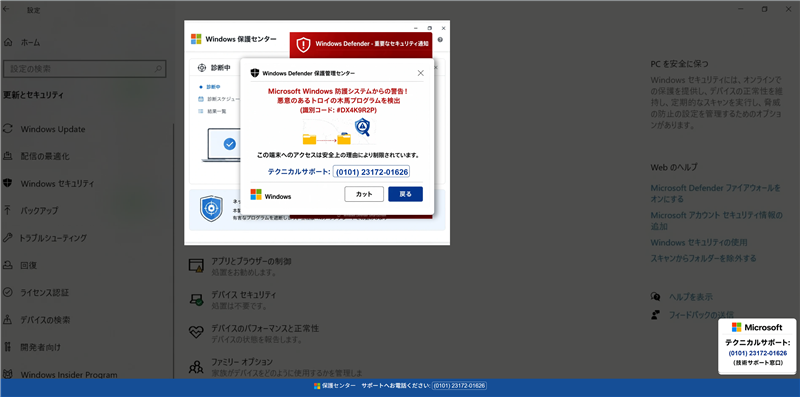
「Chromeの警告→偽アンチウイルス警告→偽Windows Defender警告」という三段構えの脅しは、一つ目の正規の警告を無視して進んでしまった人ほど「ここまで来たら本物だろう」と信じ込みやすくなる、心理的にも巧妙な構成になっています。
注意点と対処法
- 社内の同僚や自社ドメインからのメールに見えても、身に覚えのない内容であれば、リンクを開く前に本人へ別の手段(電話や対面)で確認してください。
- ブラウザが「危険なサイト」と警告した場合、絶対に「詳細を表示」から先へ進まないでください。
- 画面に表示された「今すぐ電話してください」という警告は、実在のセキュリティソフトやOSからの通知ではありません。表示された電話番号には絶対に連絡しないでください。
- すでに電話してしまった、遠隔操作を許可してしまったという場合は、ネットワークを切断し、契約している通信事業者やセキュリティソフトのサポート窓口(公式サイトに記載の番号)に相談してください。
今回のように、送信インフラを変えながら同じ手口が繰り返し使われているケースは、他の会社の社内メールにも届いている可能性が十分にあります。周りに同じようなメールが届いている方がいたら、ぜひこの記事をシェアして注意を呼びかけてください。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体