「【要対応】W-8BENの更新について」はサクソバンクを騙る詐欺メール|偽のログイン画面に入力しないで
金曜日のお昼どき、スマホの受信箱に見慣れた青いロゴのメールが届いていたら、思わず開いてしまいますよね。
今回ご紹介するのは、投資サービスの「サクソバンク(Saxo)」を名乗り、「W-8BENの更新」を求めるメールです。結論からお伝えすると、これは詐欺メールです。リンクは開かず、IDやパスワードも入力しないでください。
| 危険度 | ★★★★☆(ユーザーIDとパスワードを入力させる偽ログイン画面へ誘導。入力すると口座を乗っ取られるおそれがあります) |
| 巧妙さ | ★★★☆☆(公式のロゴ画像を流用し、Cloudflareの確認画面やログイン画面まで用意。ただし差出人のドメインは無関係で、宛名もありません) |
| 受信日時 | 2026年10月16日 10時11分頃 |
| 表示上の差出人 | 「サクソバンク・投資サービス」 |
| 実際の送信ドメイン | jmrrdmg[.]com(サクソとは無関係) |
| 送信サーバーのIP | 159.183.224.105(オランダ/メール配信サービスSendGridの回線) |
| SPF/DKIM | SPFはpass、DKIMは署名あり(検証結果の記載なし)。ただし攻撃者が自分のドメインで設定しただけで、本物の証明にはなりません |
| 誘導の中身 | Cloudflareの確認画面 → 本物そっくりの偽ログイン画面。調査時点では、警告やブロックは確認できませんでした |
※メールヘッダー詳細は個人情報保護のため非掲載
届いた詐欺メールの本文
まず、実際に届いたメールの本文をそのまま再現します。「お客様各位」で始まり、受信者の名前はどこにもありません。
【要対応】W-8BENの更新について

お客様各位

お客様のW-8BENフォームは失効しています。米国内国歳入庁(IRS)の規定に基づき、米国籍を有しない方はW-8BENフォームへの署名が必要です。更新が完了していない場合、口座での取引を継続することはできません。口座にログインし、速やかに税務書類の更新を完了してください。

[税務書類を更新]

よろしくお願い申し上げます。
サクソグループ(Saxo Group)
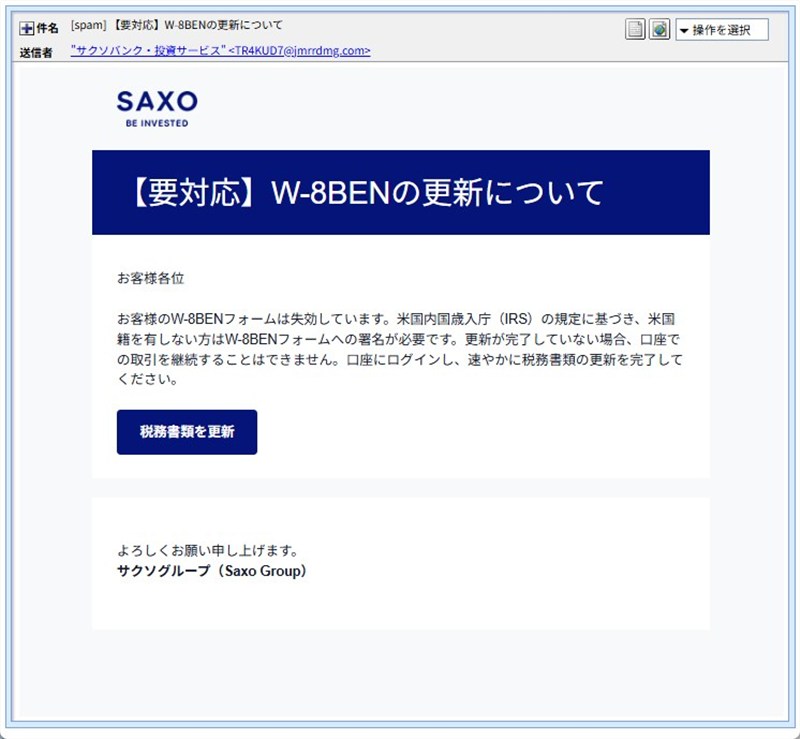
▲ 実際に届いたメールの画面(件名は「【要対応】W-8BENの更新について」)
「口座での取引を継続することはできません」と、取引ができなくなるかのように不安をあおるのが、この手口の入口です。W-8BENは実際に更新が必要になることもある書類なので、気になって当然です。だからこそ、詐欺に使われやすいのです。
送信ルートの調査|差出人は「サクソ」ではなかった
メールの表示上の差出人は「サクソバンク・投資サービス」でしたが、実際のメールアドレスは jmrrdmg[.]com という、サクソとは何の関係もないドメインでした。アドレスの@より前も、意味のない英数字の並びです。
送信元のIPアドレス 159.183.224.105 は、メール配信サービス「SendGrid」の設備で、IP調査サイトではオランダと表示されました。こうした配信サービスは誰でも契約できるため、この場所は攻撃者の居場所を示すものではありません。
また、メールの「送信者認証」(SPF・DKIM)には合格の記録がありました。ですが、認証に合格していても本物とは限りません。攻撃者が自分のドメインで正しく設定すれば、詐欺メールでも合格するからです。
メール内のサクソのロゴ画像は、公式サイトのアドレスから直接読み込まれていました。本物の素材を借りて、見た目だけそっくりに仕立てています。しかもそのロゴをクリックしても、ボタンと同じ詐欺サイトへ飛ぶ仕組みでした。
- W-8BEN(ダブルエイト・ベン):米国株などを持つ日本の個人投資家が、「私は米国の納税者ではありません」と申告するための書類です。有効期限があり、更新を求められることが実際にあるため、詐欺の口実に使われやすくなっています。
- SPF・DKIM(送信者認証):「このメールは、そのドメインの持ち主が送った」と確かめる仕組みです。ただし確かめるのはドメインの持ち主だけで、「中身が信用できるか」までは保証しません。
- Cloudflare Turnstile(ターンストイル):「あなたは人間ですか?」を確かめるための、Cloudflare社の本物の仕組みです。多くの正規サイトが使っているため、これが表示されても安全の証明にはなりません。
詳しく調べると分かったこと|誘導先サイトの流れ
メールのボタン「税務書類を更新」は、hxxps://8h4v1c7k3t9p5y0wf[.]live に飛ぶようになっていました。ドメインは意味のない英数字を17文字並べただけの名前で、サクソの公式サイトとは無関係です。アクセスすると、次の2段階で画面が切り替わります。
ステップ1:Cloudflareの「セキュリティチェック」画面
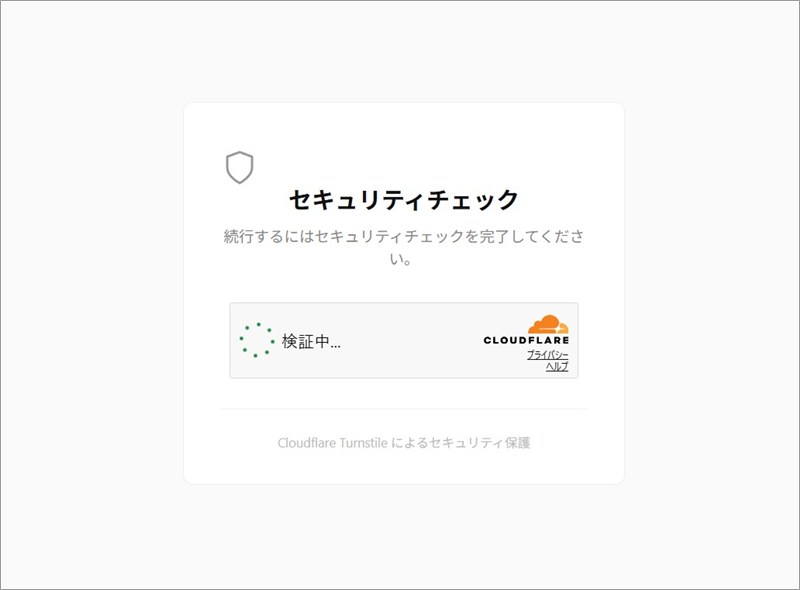
▲ 最初に表示される「セキュリティチェック」画面(Cloudflare Turnstile)
最初に出てくるのは、「続行するにはセキュリティチェックを完了してください」という確認画面です。本物のCloudflareの仕組みを借りているため、いかにも安全なサイトのように見えます。自動で調べるツールを避けたり、利用者の安心感を高めたりする狙いがあるとみられます。
ステップ2:本物そっくりの偽ログイン画面
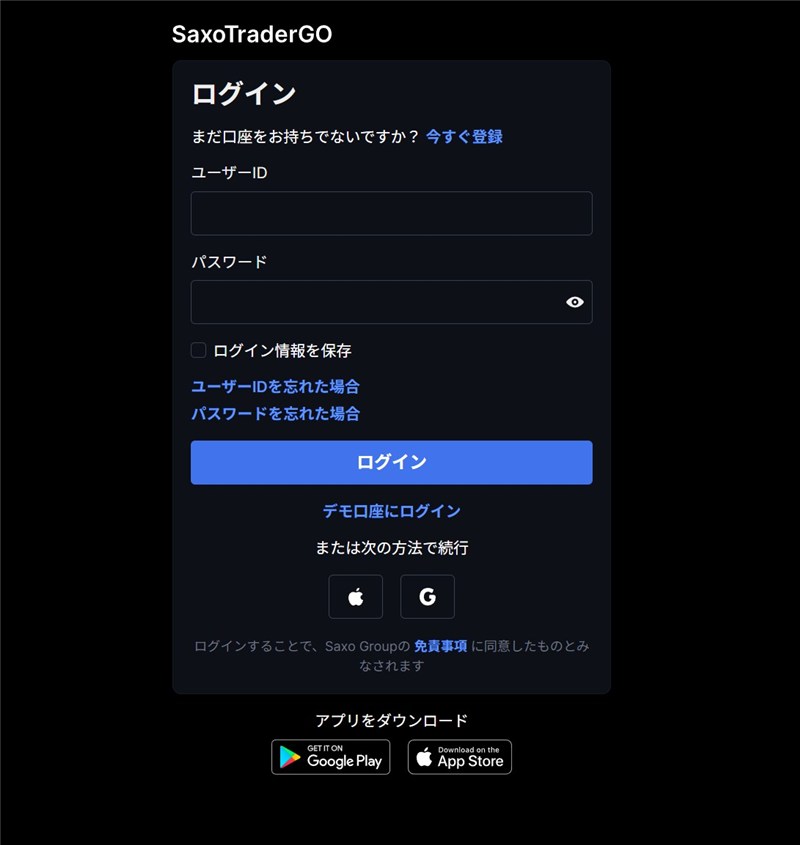
▲ 確認画面のあとに表示された偽のログイン画面(ユーザーIDとパスワードの入力欄)
確認が終わると、黒を基調にした「ログイン」画面が現れます。ユーザーIDとパスワードの入力欄、「デモ口座にログイン」の文字、AppleとGoogleのボタン、アプリのダウンロードボタンまで並んでいて、ぱっと見では本物と区別がつきません。ここに入力した内容は、攻撃者の手に渡るものと考えてください。
サイトの調査メモ
- ドメインの登録者情報は公開されておらず、ネームサーバーはCloudflareでした。
- 接続先のIP
104.21.47.197もCloudflareの回線です。調査サイトによって表示される場所がカナダだったり米国だったりと食い違い、運営者の居場所は分かりませんでした。 - パソコンとスマホなど、端末による画面の出し分け(クローキング)は確認されませんでした。
- 調査した時点では、ブラウザやセキュリティソフトのブロックも警告も出ず、そのまま開ける状態でした。警告が出ない=安全、ではありません。できたばかりの詐欺サイトは、まだ危険サイトの一覧に載っていないことがよくあります。
おまけ:攻撃者のうっかり
メールの「ソースを表示」機能で中身を開くと、文字だけのテキスト版の冒頭に、デザイン用のコード(body, table td { font-family: Arial ...} という文字列)がそのまま混ざっていました。さらに、メールの送信ソフトの名前欄には、キーボードを適当に叩いたような意味のない英字が並んでいます。そこまで手が回らなかったようですね。
同じ「W-8BEN」を口実にした過去の詐欺メール
当サイトでは、ブランドを変えながら「W-8BENの更新」を口実にする詐欺メールを、これまでにも取り上げてきました。今回はサクソバンクですが、同じ手口が使い回されています。
- 【解析】moomoo証券偽メール「W-8BEN再提出」の詐欺サイトとIP特定(2026年2月27日)
- moomoo証券「W-8BEN情報更新」詐欺が半年ぶりに再来——オランダ発、Cloudflare認証を挟む新しい誘導手口(2026年7月29日)
- moomoo証券を騙る「W-8BEN情報の更新手続き」は偽物——ウイルスバスターとCloudflareが二重にブロックした偽ログインサイトの正体(2026年8月1日)
どちらのブランドでも、「書類が失効した」「取引ができなくなる」と焦らせ、ログイン画面へ誘導する流れは共通しています。証券会社や投資サービスの口座をお持ちの方は、特に気をつけたい手口です。
注意点と対処法
- メール内のボタンやリンクは開かないでください。税務書類の更新が気になるときは、ブックマークした公式サイトや、公式アプリからログインして確認しましょう。本当に更新が必要なら、ログイン後に案内が出ます。
- メールから開いた画面に、ID・パスワードを入力してはいけません。見た目が本物そっくりでも同じです。
- 開いてしまっただけなら、入力さえしなければ情報は盗まれません。落ち着いてブラウザを閉じれば大丈夫です。
- もし入力してしまったら、すぐに公式サイトやアプリから正しいパスワードに変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更します。そのうえで、取引履歴に覚えのないものがないか確認し、不安なときは公式サイト・アプリに記載のサポート窓口へ連絡しましょう。
- 二段階認証を設定しておくと、パスワードが盗まれても不正ログインを防ぎやすくなります。
- 被害や不安がある場合は、警察相談専用電話(#9110)にも相談できます。
まとめ
「【要対応】W-8BENの更新について」は、サクソバンクを装った詐欺メールです。公式のロゴ画像やCloudflareの確認画面まで使って信頼感を出し、偽のログイン画面でIDとパスワードを盗もうとします。メールのリンクからはログインしない。この一つを守るだけで、被害の多くは防げます。
ご家族やお知り合いに投資をされている方がいたら、ぜひこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査:IP調査兵団(ip-sc.net)