「【重要】キャンペーン還元ポイントが届いています」はLINE偽装メール|11,250ポイントでAndroid偽アプリへ誘う続報
毎日のやり取りに使っているLINEから「ポイントが届いています」と知らせが来たら、ちょっと嬉しくなりますよね。
今回は、LINEを名乗って「11,250ポイントが届いています」と伝えるメールです。結論から言うと、これは詐欺メールです。本日お昼前にご紹介した同じ手口の続報にあたります。ポイントを受け取るためのアプリは、入れないでください。
| 危険度 | ★★★★☆(偽のアプリを入れさせる手口。スマホの設定を緩めさせられると、端末ごと乗っ取られるおそれがあります) |
| 巧妙さ | ★★★★☆(差出人名や件名に見えない文字を仕込み、PCとスマホで行き先を変えるなど、仕掛けが多い) |
| 受信日時 | 2026年10月16日 8時47分頃 |
| 表示上の差出人 | 「LINEボーナス通知」(見かけだけで、実体は別物) |
| 実際の送信ドメイン | eloquent.gzlygs[.]com(LINEとは無関係) |
| 送信サーバーのIP | 52.231.67.186(韓国・ソウル/Microsoftの回線) |
| SPF/DKIM | SPFはpass、DKIMは署名あり(検証結果の記載なし)。ただし本物の証明にはなりません |
| 誘導の中身 | 短縮リンク → PCは「QRコードでスマホへ」、スマホは偽のアプリ配布ページ(クローキングあり) |
※メールヘッダー詳細は個人情報保護のため非掲載
届いた詐欺メールの本文
実際に届いたメールの本文を再現します。「11,250」という具体的な数字と、受取期限の「令和8年10月22日」で、急がせる作りです。
件名:【重要】キャンペーン還元ポイントが届いています

キャンペーン還元ポイントが届いています

11,250
ポイント

対象キャンペーンの還元ポイントがお客様のアカウントに届いています。LINEアプリ内で受け取ってください。

受取期限:令和8年10月22日まで

[Android版 LINEアプリをダウンロード]
※受け取りにはAndroid版LINEアプリのインストールが必要です

本メールは送信専用です。ご返信いただいてもお答えできません。
ご不明な点は、公式アプリ内のお問い合わせよりご確認ください。
© LINEヤフー株式会社
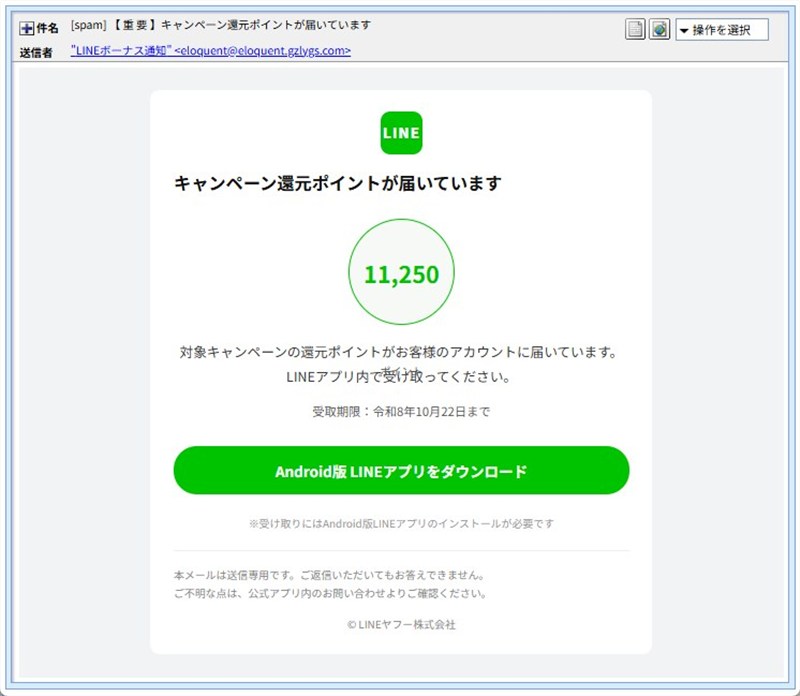
▲ 実際に届いたメールの画面(緑のボタンは「Android版 LINEアプリをダウンロード」)
ポイントが届いたと聞けば、気になるのは自然なことです。ただ、本物のLINEが「ポイントを受け取るために、このメールのボタンからアプリを入れてください」と求めることはありません。ポイントを受け取るためにアプリを入れさせるのは詐欺です。
送信ルートの調査|見えない文字で「LINE」に見せかけていた
差出人の表示名は「LINEボーナス通知」と見えますが、実際のメールアドレスは eloquent.gzlygs[.]com という、LINEとは無関係のドメインです。送信元のIPアドレス 52.231.67.186 は、IP調査サイトではMicrosoftの回線で、場所は韓国と表示されました。ただし、この場所は攻撃者の居場所を示すものではありません。
この表示名には、からくりがありました。メールの中身(ソース)では、文字が「知通スナーボENIL」という逆の並びで入っていて、その前に「文字を右から左へ並べ替える」特別な制御文字が付いています。この制御文字のせいで、画面上だけ「LINEボーナス通知」とひっくり返って見えるのです。さらに件名や本文にも、目に見えない幅ゼロの文字が混ぜられていました。
こうした見えない文字は、メールのソースをテキストエディタに貼り付けたり、文字コードを表示できるツールに通したりすると、「U+200B」のような記号になって姿を現します。今回もその方法で見つけました。文字を細かく分断して、迷惑メールの自動チェックをすり抜けようとしているとみられます。
なお、SPF・DKIMという送信者認証には合格の記録がありますが、認証に合格していても本物とは限りません。攻撃者が自分のドメインで設定すれば、詐欺メールでも合格します。
おまけに、送信ソフトは「Microsoft Outlook 16.82」と名乗っているのに、同じヘッダーの中には、ずっと古い時代のOutlookの識別子が混ざっていました。ソフト名を飾るなら、年代もそろえてほしいところです。
- クローキング:同じリンクを開いても、見る人の機器(パソコンかスマホか)によって、表示するページを変える手口です。調べる側にはおとなしいページを見せ、狙いたい相手にだけ本命のページを見せます。
- 不明なアプリのインストール:Androidで、Google Playなどの公式ストア以外から入手したアプリを入れることを許す設定です。ここを許可すると、偽のアプリを入れやすくなってしまいます。
- ゼロ幅文字・制御文字:画面には見えない文字です。文字の並びを変えたり、文字の間に挟んだりして、機械的なチェックを避けるのに使われます。
詳しく調べると分かったこと|PCとスマホで行き先が変わる
メールのボタンは、hxxps://tajuhui[.]com/link/ghPgS という短縮リンクにつながっています。このドメインは、2024年11月に登録されたもので、接続先のIP 23.146.188.249 は、IP調査サイトでは香港と表示されました(別の調査ツールでは米国と表示され、食い違っています)。登録情報の上では国が中国となっていますが、登録情報は偽ることもできるため、参考程度にとどめます。
この短縮リンクを開くと、使っている機器によって表示が変わる「クローキング」が行われていました。
パソコンの場合:まず確認画面、そしてQRコード
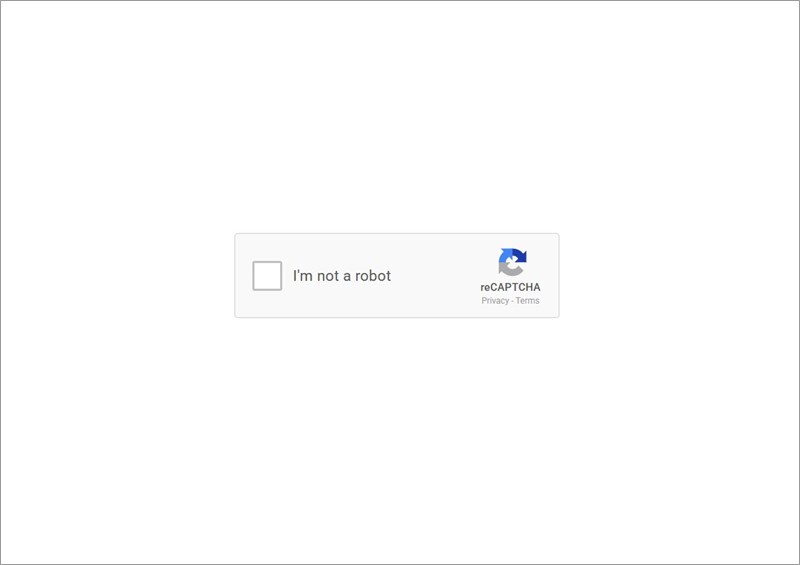
▲ パソコンで最初に表示された確認画面(reCAPTCHA。スマホでは表示されませんでした)
パソコンで開くと、最初に「I’m not a robot(私はロボットではありません)」という確認画面が出ます。本物のGoogleの仕組みを借りたもので、自動で調べるツールを避けつつ、安全そうな雰囲気を出す狙いとみられます。スマホで開いた場合には、この画面は表示されませんでした。
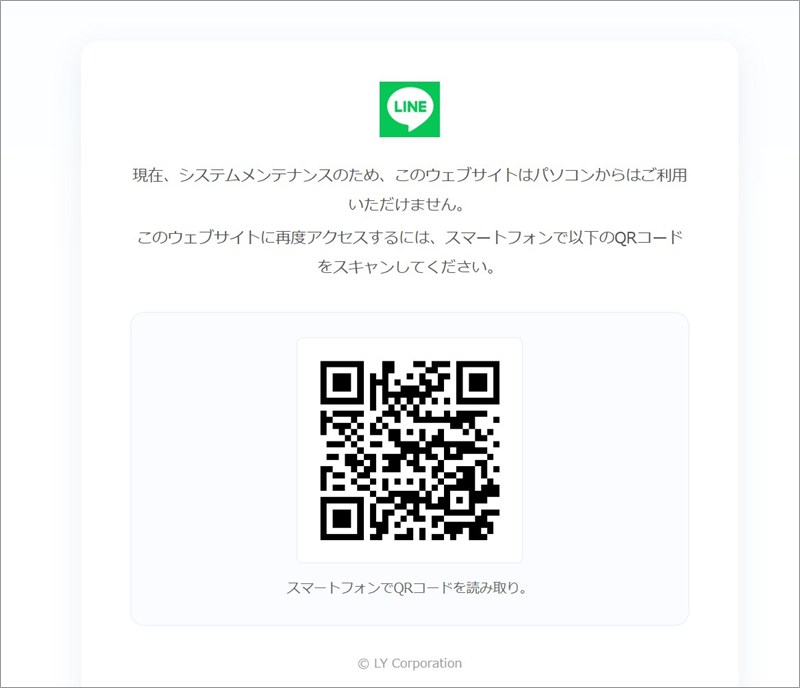
▲ 確認のあとに表示された、QRコードの画面(hxxps://yunongzhongy-jp[.]com/)
確認が終わると、LINEのロゴ付きの画面に切り替わります。「システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません」と書かれ、スマートフォンでQRコードを読み取るよう求められます。メンテナンスというのはもちろん嘘で、パソコンで来た人を、狙いのスマホ(Android)に移させるための仕掛けとみられます。本記事では、このQRコードの読み取り先までは確認していません。
スマホの場合:Google Play風の偽「LINEポイント」ページ
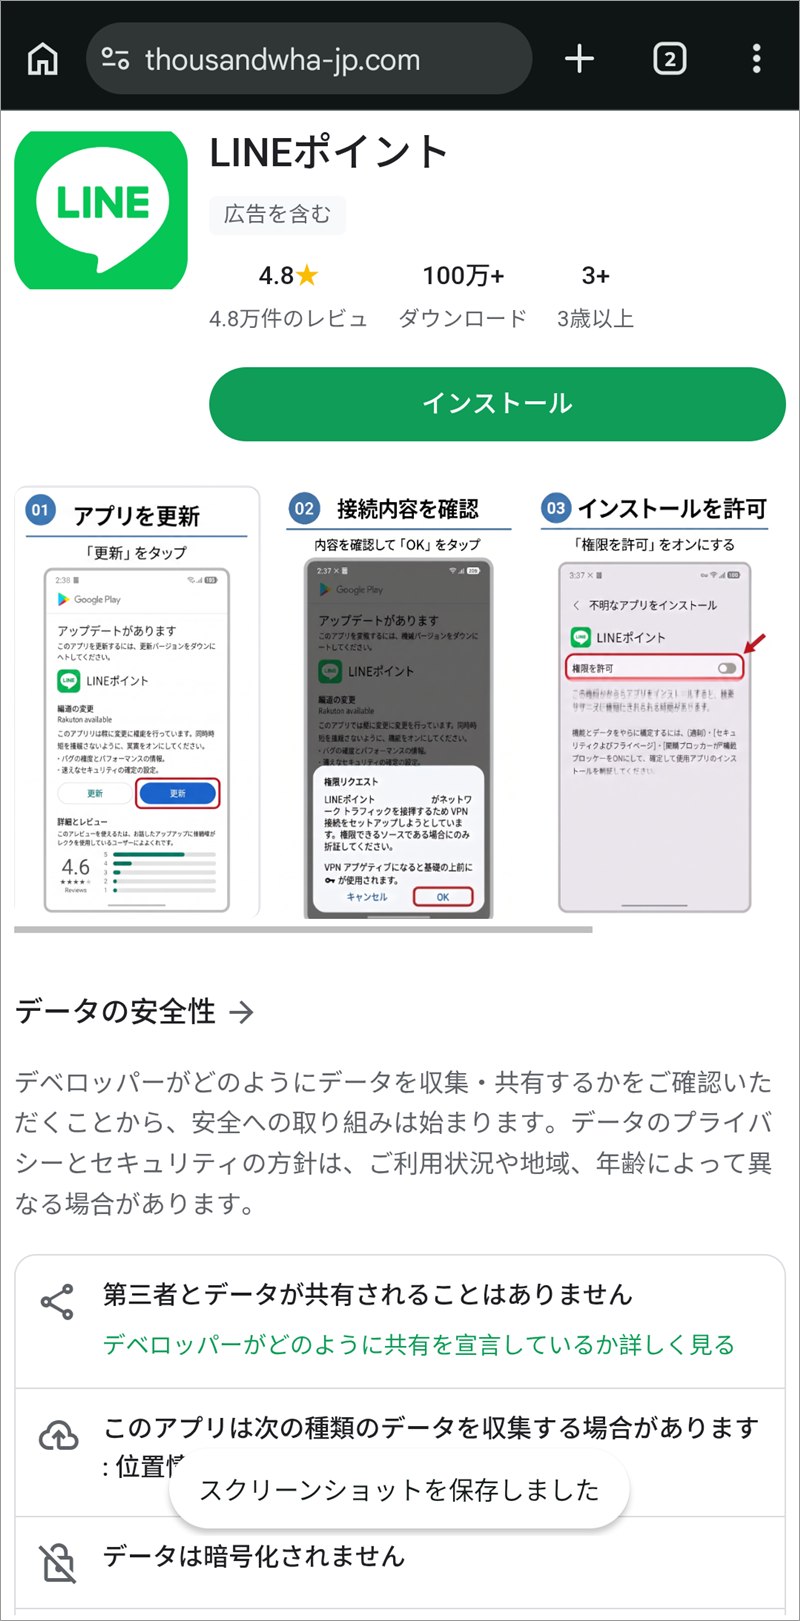
▲ スマホで開いたときの偽ページ(hxxps://thousandwha-jp[.]com/)
スマホで開くと、Google Playのアプリ紹介ページにそっくりな画面が現れます。「LINEポイント」という名前で、高評価や「100万+ダウンロード」の表示まで並んでいますが、これらは偽のページに好きなように書ける数字です。
ページの説明画像には、「アプリを更新」「接続内容を確認(VPN接続の許可)」「インストールを許可(不明なアプリのインストールをオンにする)」という3つの手順が示されています。公式のGoogle Playでは、こんなことは求められません。「不明なアプリのインストール」を許可してはいけません。自分の手で端末の守りを緩めさせ、本物とは別のアプリを入れさせるための誘導とみられます。当サイトでは、このアプリのダウンロードや実行は行っておらず、中身は確認していません。
本日の記事の続報|同じPC向けページの使い回し
本日お昼前に、ほぼ同じ手口のメールを取り上げました。
今回のメールは、件名、送信ドメイン、短縮リンク、スマホ向けのドメインが入れ替わっていました。一方で、パソコン向けのQRコード画面のドメイン yunongzhongy-jp[.]com は、前の記事と同じものです。表示名の見せかけ方や、見えない文字の使い方も共通しています。同じ仕組みを使い回して、見た目だけを変えながら、次々と送っているとみられます。
注意点と対処法
- メールのボタンやリンクは開かないでください。LINEのお知らせは、LINEアプリの中や公式アカウントで確認しましょう。
- パソコンで「QRコードをスマホで読み取ってください」と出たときも、読み取ってはいけません。パソコンでは使えないと言われるのが、この手口の合図です。
- アプリは、Google PlayやApp Storeなどの公式ストアから入れてください。「不明なアプリのインストール」の許可は、オンにしないでください。
- もし偽のアプリを入れてしまったら、まずそのアプリを削除し、「不明なアプリのインストール」の許可をオフに戻してください。そのうえで、LINEや銀行・カードのパスワードを別の端末から変更し、身に覚えのない利用がないか確認しましょう。不安が残るときは、端末の初期化や、携帯電話会社への相談も検討してください。
- 被害や不安がある場合は、警察相談専用電話(#9110)にも相談できます。
まとめ
「【重要】キャンペーン還元ポイントが届いています」は、LINEを装った詐欺メールです。見えない文字で「LINE」らしく見せ、PCとスマホで行き先を変えながら、Android向けの偽アプリを入れさせようとします。ポイントのためにアプリを入れさせるメールは、すべて疑ってください。
家族やお友だちにも、ぜひこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査:IP調査兵団(ip-sc.net)