「【重要】未受取のLINEポイントがあります」はLINE偽装メール|PCはQR、スマホは偽アプリ配布ページに切り替わる手口
週末を前にした金曜の朝、スマホの通知欄に「ポイントが残っています」の文字を見つけると、つい指が伸びてしまいますよね。今回はそんな気持ちを狙った、LINEを名乗る詐欺メールを調べました。
HEARTLAND SECURITY RESEARCH
「【重要】未受取のLINEポイントがあります」
偽メール&クローキング 調査レポート(2026年10月16日受信)
| 危険度 | ★★★★☆(ポイント受取を口実に、不審なアプリをスマホへ入れさせる狙い) |
| 巧妙さ | ★★★★☆(パソコンとスマホで見せる画面を変える仕掛けあり。差出人名や件名に目に見えない文字も混ぜている) |
| 受信日時 | 2026年10月16日 7:34頃 |
| 表示上の差出人 | 「LINEボーナス通知」(LINEを名乗った表示) |
| 実際の送信ドメイン | xcdjia[.]com(LINE・LINEヤフーとは無関係) |
| 送信元IP | 52.231.71.5(韓国・ソウル/Microsoftのホスティング回線) |
| SPF/DKIM | SPFは通過、DKIMは判定結果の記載なし(どちらも「本物の証明」にはなりません) |
| 誘導の中身 | パソコンではQRコードだけの画面、スマホでは偽のアプリ配布ページに切り替わる |
※メールヘッダー詳細は個人情報保護のため非掲載
これはLINEからのお知らせではありません
ポイントを装った詐欺メールです。ボタンは押さず、アプリも入れないでください。
届いたメールの内容
件名は「【 重 要 】未受取のLINEポイントがあります」。本文では、キャンペーン特典などで加算されたポイントのうち、まだ受け取っていない分があると伝えています。受取期限は数日後の「令和8年10月20日」と、あえて近い日付にして焦らせています。
件名:【 重 要 】未受取のLINEポイントがあります
差出人:LINEボーナス通知

未受取のLINEポイントがあります

お客様のLINEアカウントには、キャンペーン特典・登録特典・ご利用ボーナスなどとして加算されたLINEポイントのうち、まだ受け取られていないものがございます。

未受取ポイント:8,450pt
受取期限:令和8年10月20日まで
受取方法:LINEアプリ内ポイント画面

※期限を過ぎますとポイントは失効いたします。

[Android版 LINEアプリをダウンロード]
※受け取りにはAndroid版LINEアプリのインストールが必要です

本メールは送信専用です。ご返信いただいてもお答えできません。
ご不明な点は、公式アプリ内のお問い合わせよりご確認ください。
© LINEヤフー株式会社
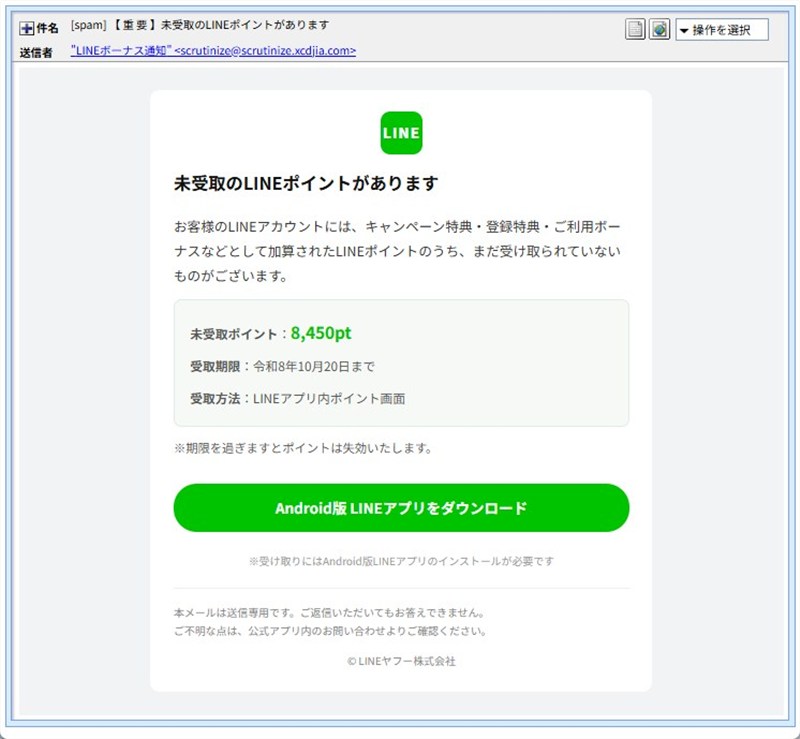
▲実際に届いたメールの画面。見た目はLINEの緑色で整っていますが、LINEのアプリは「ポイントを受け取るためだけに別アプリを入れる」ことを求めません。
送信ルートと偽装の判定
メールの送信元を調べると、LINEとは関係のない海外のサーバーから送られていました。詳しく調べて分かったことは次のとおりです。
- 送信元は韓国のサーバー:送信元IP
52.231.71.5は、Microsoftが提供するホスティング(サーバー貸し出し)回線で、場所は韓国・ソウルと表示されました。ただしこれはサーバーが置かれた場所の目安で、攻撃者本人がそこにいるとは限りません。 - SPFは通過しているが安心材料にならない:SPFは「このサーバーから送ってよい」という宛先ドメイン側の許可証です。攻撃者は自分のドメインに自分で許可を書けるため、通過しても本物の証明にはなりません。
- メールソフトの名乗りがバラバラ:送信ソフトとして「Thunderbird」「Microsoft MimeOLE」「Apple-Mail」の3種類の痕跡が同居していました。1通のメールを作った道具が3つあることになり、寄せ集めで偽装した形跡といえます。
- 差出人名と件名に目に見えない文字:差出人名には、文字の向きを逆にする制御文字が入っていました。実際の並びは「知通スナーボEN…IL」を逆から読むと「LINEボーナス通知」になる仕掛けで、さらに「LI」と「NE」の間に幅ゼロの文字を挟み、「LINE」という単語の検知をすり抜けようとしています。件名・本文にも幅ゼロのスペース等が数か所ありました。
【発見方法】件名・差出人名・本文をテキストエディタやコード表示に貼り付けると、普段は見えない文字が <U+200B> のような記号として浮かび上がります。この方法で確認しました。
やさしい用語解説
クローキング:見に来た相手によって、表示する中身を変える手口です。今回は「パソコンで見る人」には無害そうな画面、「スマホで見る人」には本命の偽ページを見せます。調べる人の目や検索ロボットから逃げるために使われます。
不明なアプリのインストール(提供元不明アプリ):Google Playという公式の入口を通さず、ウェブサイトから直接アプリを入れる方法です。公式のチェックを受けていないため、悪意のあるアプリが紛れやすくなります。
VPN接続の許可:スマホの通信をいったん別のアプリ経由にする仕組みです。悪用されると、通信の中身を横取りされる恐れがあります。
誘導先サイトの調査
メール内のボタンは、まず中継用のURL hxxps://cpfeed.com/click/h5UwE を経由します。そこからパソコンとスマホで別々のページに振り分けられました。なお、配布されているインストールファイルの解析・実行は、感染リスクを避けるため当サイトでは行っていません。
パソコンで開くと:QRコードだけの「メンテナンス中」画面
パソコンでは hxxps://yunongzhongy-jp.com/ に飛びます。「システムメンテナンスのため、パソコンからはご利用いただけません」と表示し、スマホでQRコードを読み取るよう求めます。パソコンでは何も起きないように見せて、スマホで読み取らせるのが狙いです。
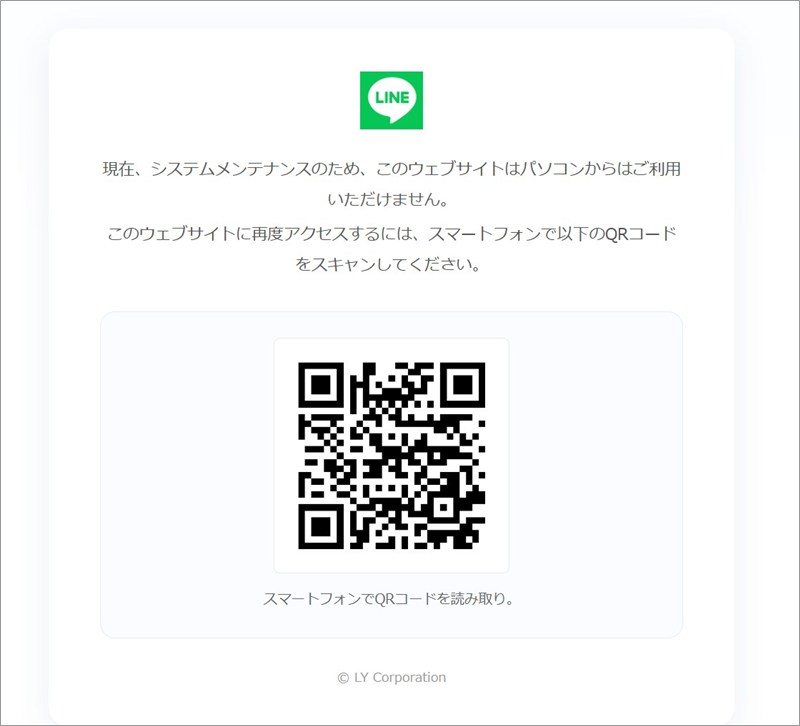
▲パソコンで開いたときの画面。LINEのロゴと「LY Corporation」の表記まで付けて本物らしく見せています。
スマホで開くと:偽のGoogle Play風「LINEポイント」配布ページ
スマホでは hxxps://kuaiyinfen-jp.com/ に飛びます。Google Playそっくりの画面で、「4.8★」「100万+ダウンロード」と人気アプリのように見せかけ、「インストール」ボタンを押させます。画面内の説明には、次のような手順が書かれていました。
- 「アプリを更新」と表示して、更新ボタンを押させる
- 「通信を傍受するためVPN接続を設定する」という趣旨の許可画面で、OKを押させる
- スマホの設定で「不明なアプリのインストール」の権限をオンにさせる
本物のGoogle Playでは、アプリを入れるために「不明なアプリの許可」をオンにする必要はありません。この画面は、通常の安全な入口を通らせないための偽物です。ちなみに画面内の説明には「Rakuton available」という謎の英語が混じっていて、どこかの会社名を打ち間違えたような仕上がりでした。詰めが甘いところは攻撃者の弱点です。
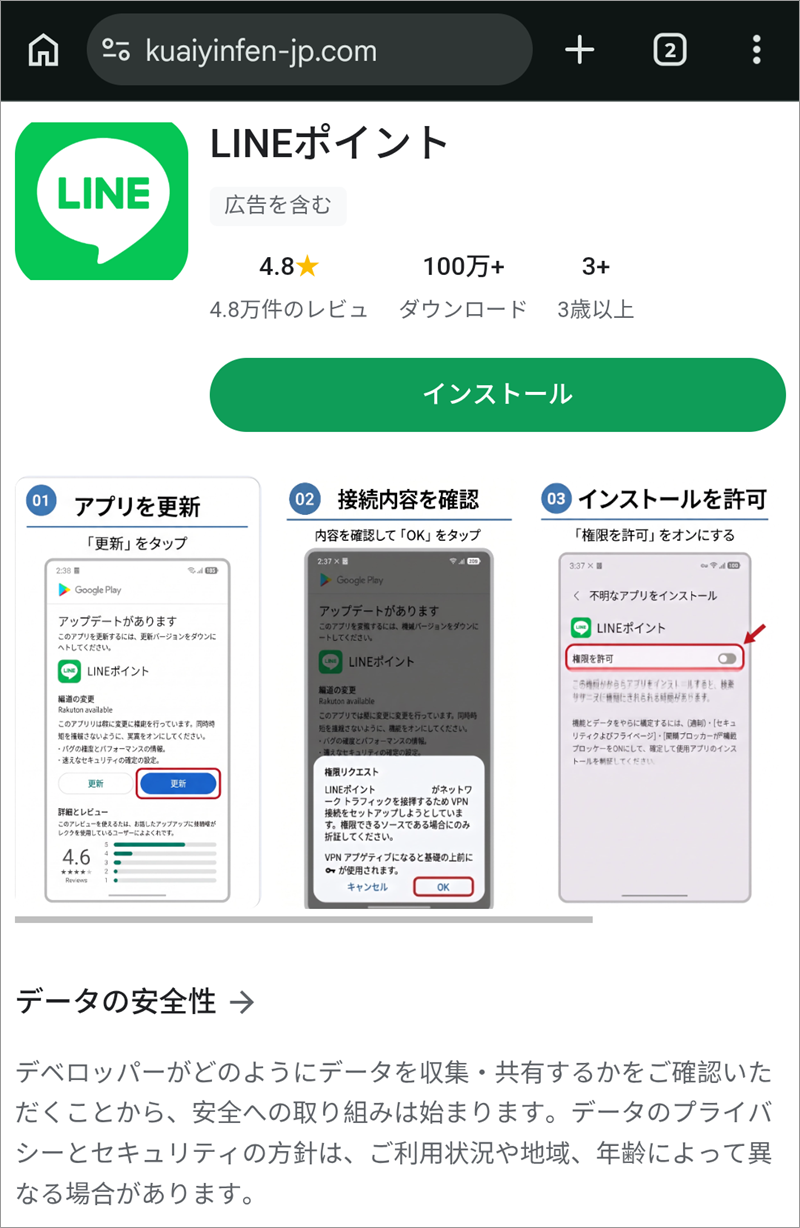
▲スマホで開いたときの画面。公式ストア風の見た目ですが、アドレスは公式とは無関係の別ドメインです。
注意点と対処法
ここまで読んで「開いてしまったかも」と不安になった方も、どうか落ち着いてください。手順どおりに確認すれば大丈夫です。
- メールは開かず削除:ボタンやリンクは押さず、そのまま削除してください。ポイントが気になる場合は、メールのリンクからではなく、いつものLINEアプリを開いて残高や期限を確認しましょう。
- リンクを開いただけなら:ページを見ただけで、アプリを入れていなければ、慌てる必要はありません。ブラウザのタブを閉じてください。
- もしインストールしてしまったら:そのアプリをすぐに削除し、「不明なアプリのインストール」の許可をオフに戻してください。あわせてGoogle Playの「Playプロテクト」でスキャンし、VPNの設定に見覚えのないものがないか確認します。
- パスワードの変更:不審なアプリを入れた後は、LINE・Googleアカウントのほか、ネット銀行やクレジットカードなど大切なサービスのパスワードを、別の安全な端末から変更しておくと安心です。
- 不安なときは相談を:被害が心配なときは、警察相談専用電話「#9110」や、消費者ホットライン「188」、ご契約の携帯電話会社の窓口に相談してください。
iPhoneの方は今回の画面と違うページが出る可能性がありますが、リンクを開かない対応は同じです。また、「期限が迫っている」と焦らせるメールこそ、一度スマホを置いて深呼吸してください。本物のLINEは、ポイントの受取のために公式ストア以外からアプリを入れさせることはありません。
まとめ:ポイントの受取に「別アプリ」は要りません
「未受取のポイントがある」「期限が近い」という連絡から、ダウンロードボタンへ誘導するメールは詐欺です。ご家族や友だちにも、この話を伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査結果:ip-sc.net(IP調査兵団)
使用配色テーマ:Navy