「【ご確認】お客様のヨドバシゴールドポイント、まもなく有効期限を迎えます」はヨドバシ偽装メール|PCはGoogle検索、スマホだけ偽ログイン画面に切り替わる手口
家電を買い替えたあと、貯まったポイントがいくら残っているのか、ふと気になることはありませんか。そんな「使い忘れたくない」という気持ちを突いてくる、ヨドバシを名乗る詐欺メールが届いたので調べました。
HEARTLAND SECURITY RESEARCH
「【ご確認】お客様のヨドバシゴールドポイント、まもなく有効期限を迎えます」
偽メール&クローキング 調査レポート(2026年10月15日受信)
| 危険度 | ★★★★☆(偽のログイン画面で、会員IDとパスワードを盗む狙い) |
| 巧妙さ | ★★★★☆(パソコンではGoogle検索へ逃がし、スマホだけ本命ページを表示。途中に「安全確認」風の画面も挟む) |
| 受信日時 | 2026年10月15日 18:06頃 |
| 表示上の差出人 | 「ヨドバシ・ドット・コム」(ヨドバシを名乗った表示) |
| 実際の送信ドメイン | hushengedu[.]com(ヨドバシとは無関係) |
| 送信元IP | 52.172.232.172(インド・プネー/Microsoftのホスティング回線) |
| SPF/DKIM | SPFは通過、DKIMは判定結果の記載なし(どちらも「本物の証明」にはなりません) |
| 誘導の中身 | パソコンではGoogle検索、スマホではChromeの警告を経て、偽のログイン画面が表示される |
※メールヘッダー詳細は個人情報保護のため非掲載
これはヨドバシからのお知らせではありません
ポイントの失効を装った詐欺メールです。ボタンは押さず、IDやパスワードも入力しないでください。
届いたメールの内容
件名は「【ご確認】お客様のヨドバシゴールドポイント、まもなく有効期限を迎えます」。本文では、ゴールドポイントの一部が期限を迎え、失効するとお伝えしています。失効予定日は受信日の翌日の「2026年10月16日」で、対象は6,920ポイントと具体的な数字まで載せ、「今日明日が期限」と思わせて焦らせる作りです。
件名:【ご確認】お客様のヨドバシゴールドポイント、まもなく有効期限を迎えます
差出人:ヨドバシ・ドット・コム

ヨドバシゴールドポイントサービス
ポイント
ゴールドポイントご利用期限のお知らせ

いつもヨドバシカメラをご利用いただき、誠にありがとうございます。
お客様のゴールドポイントの一部が、まもなくご利用期限を迎えます。
期限が切れますと、未使用のゴールドポイントはすべて自動的に失効され、ご利用いただけなくなります。

■失効予定ゴールドポイント情報
失効予定日  2026年10月16日
対象ゴールドポイント 6,920ゴールドポイント

■ご利用いただける主な特典
・ヨドバシ.comおよび実店舗でのお買い物に利用
・各種商品・家電・日用品の購入代金に充当(1ゴールドポイント=1円)
・指定ギフト券・電子マネーへの交換
・ヨドバシ・プレミアムサービスの利用料に充当
・提携サービスでのゴールドポイント利用

[今すぐゴールドポイントを使う]
※ご利用期限を過ぎたゴールドポイントの再発行・復活はできません。
ヨドバシカメラ ゴールドポイントインフォメーション
お電話番号:0120-101-101
受付時間:9:30~21:00(年中無休)
※本メールは送信専用のため、ご返信いただいてもお応えできません。
2026年10月16日 までにご利用いただければ、ゴールドポイントを無駄にせず済みます。

ぜひこの機会に、お持ちのヨドバシゴールドポイントをご活用ください。

ヨドバシカメラ ゴールドポイントご利用期限に関するお知らせ
© 2026 ヨドバシカメラ
メール配信停止 | 個人情報の取り扱いについて
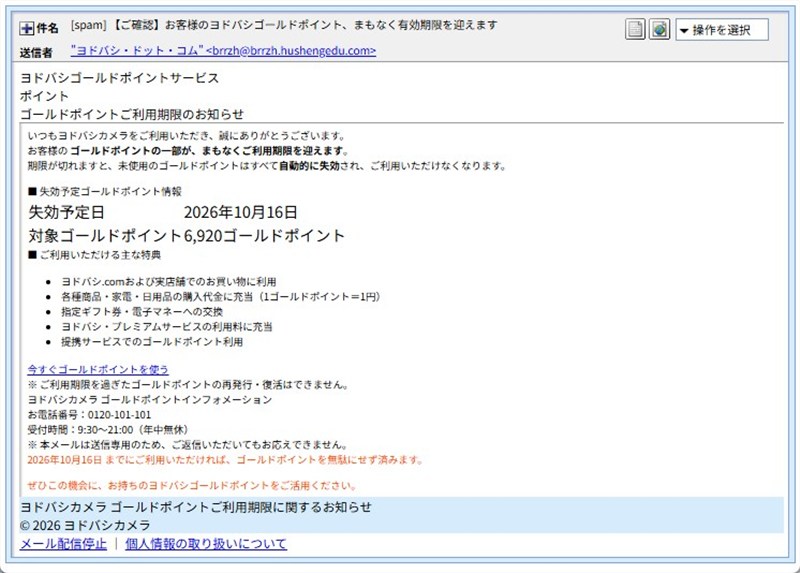
▲実際に届いたメールの画面。白い背景の本文と、末尾数行だけ水色の背景になっているのが特徴です。
この「本文は白背景で、最後の数行だけ水色背景」という体裁は、古くから使われている詐欺メールの型(キット)の特徴です。ブランドや文面を入れ替えながら、同じ作りが長く使い回されています。
送信ルートと偽装の判定
メールの送信元を調べると、ヨドバシとは関係のない海外のサーバーから送られていました。詳しく調べて分かったことは次のとおりです。
- 送信元はインドのサーバー:送信元IP
52.172.232.172は、Microsoftが提供するホスティング(サーバー貸し出し)回線で、場所はインド・プネーと表示されました。ただしこれはサーバーが置かれた場所の目安で、攻撃者本人がそこにいるとは限りません。 - SPFは通過しているが安心材料にならない:SPFは「このサーバーから送ってよい」という、送信ドメイン側の許可証です。攻撃者は自分のドメインに自分で許可を書けるため、通過しても本物の証明にはなりません。
- 名乗りが揺れている:差出人は「ヨドバシ・ドット・コム」、本文の末尾は「ヨドバシカメラ」と、名義が統一されていません。
- メールの管理番号が不自然:メールごとに付く管理番号(Message-ID)が、まったく別の会社の広告配信サーバーを思わせる名前になっており、送信ドメインと合っていません。
- 配信停止などのリンクは飛び先なし:末尾の「メール配信停止」「個人情報の取り扱いについて」は、クリックしてもどこにも飛ばない見せかけでした。
- メールのソースに無意味な文字列:HTMLのソースには、意味のないランダムな文字列が要素ごとに大量に差し込まれていました。同じ文面でも1通ごとに中身を変えて、検知をすり抜けるための工夫と考えられます。
やさしい用語解説
クローキング:見に来た相手によって、表示する中身を変える手口です。今回は「パソコンで見る人」には普通のGoogle検索、「スマホで見る人」には偽のログイン画面を見せます。調べる人や検索ロボットから逃げるために使われます。
偽ログイン画面(フィッシング):本物そっくりのログイン画面を作り、入力されたIDとパスワードを盗む手口です。
セーフブラウジング:Googleが危険なサイトを見つけて登録し、Chromeなどで赤い警告画面を出す仕組みです。
誘導先サイトの調査
メール内のボタンは、送信ドメインと同じ系列の hxxps://www.hushengedu.com/ 配下のURLから始まり、受信者ごとの識別用の番号が付いていました。そこから、見ている端末によって別々の場所へ振り分けられます。
パソコンで開くと:ふつうのGoogle検索画面
パソコンで開くと、何事もなかったかのようにGoogleの検索画面が表示されます。調べる側に「ただのリンク切れかな」と思わせて、手を引かせる狙いです。
▲パソコンで開いたときの画面。ここまで見ても、詐欺とは気づきにくい作りです。
スマホで開くと:4つの画面を順番に通る
スマホでは、次の順番で画面が切り替わりました。
- 途中の「アクセス確認」画面(
hxxps://hengyangzhule.top/) - 本命のサイト(
hxxps://lipindianshang.top/RKWHYqdM/)でChromeの赤い警告画面 - 警告を無視して進むと、ヨドバシ・ドット・コムの偽ログイン画面
①「確認が完了しました」と安心させる画面
最初に出るのは、盾のマークと「安全確認」「アクセス確認」の文字が並ぶ画面です。「安全な操作として処理されています」と表示しますが、自分で「安全」と名乗っているのが、かえって怪しいところです。
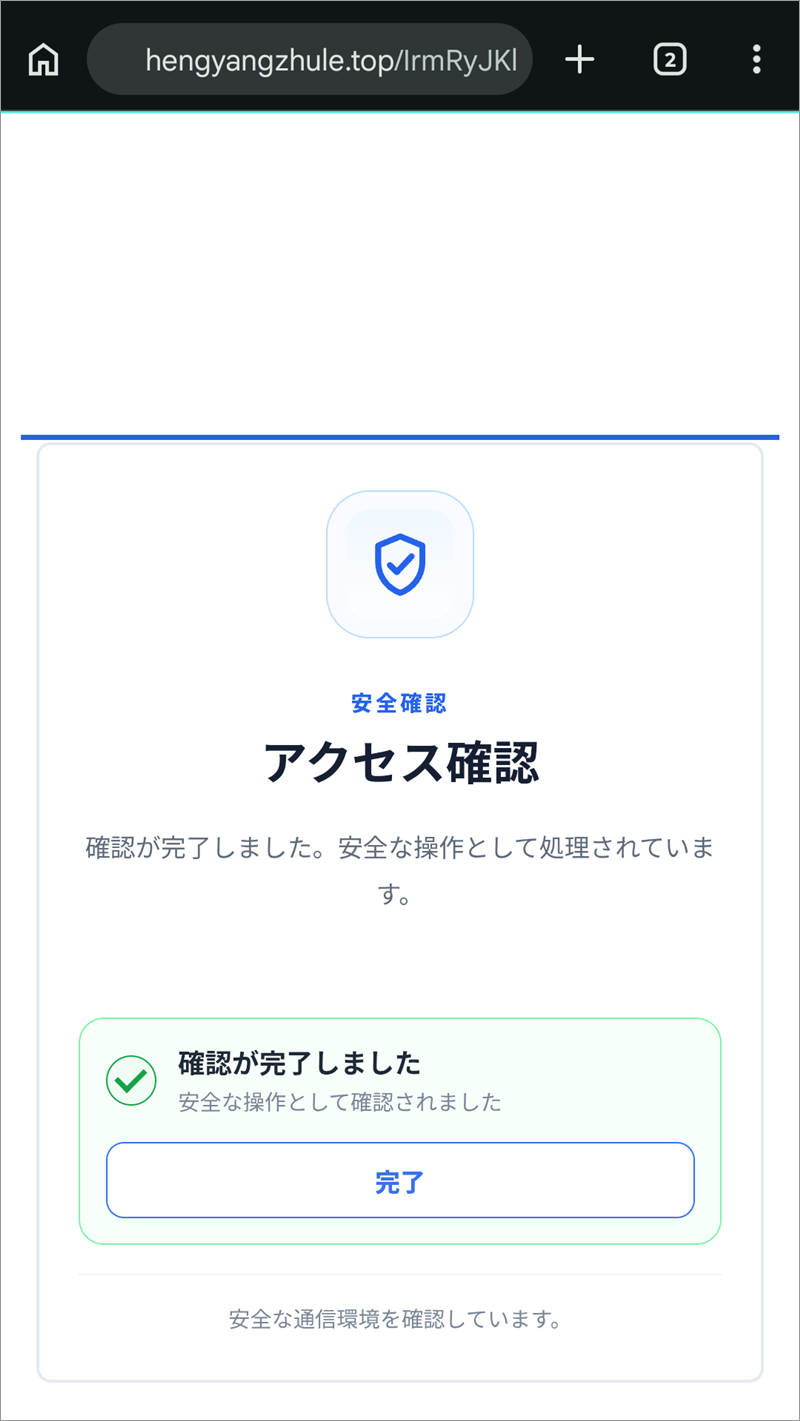
▲途中で挟まれる「アクセス確認」の画面。ここで読者を安心させつつ、振り分けを行っていると考えられます。
②Chromeの「危険なサイト」警告
次に、Chromeが赤い画面で「危険なサイト」と警告しました。内容は、攻撃者がだましてソフトをインストールさせたり、パスワードやカード番号を開示させたりする恐れがある、というものです。この警告が出た時点で、Googleにすでに危険なサイトとして登録されていることを示します。この警告が出たら、迷わず引き返してください。当サイトでは調査のため、あえて先へ進みました。
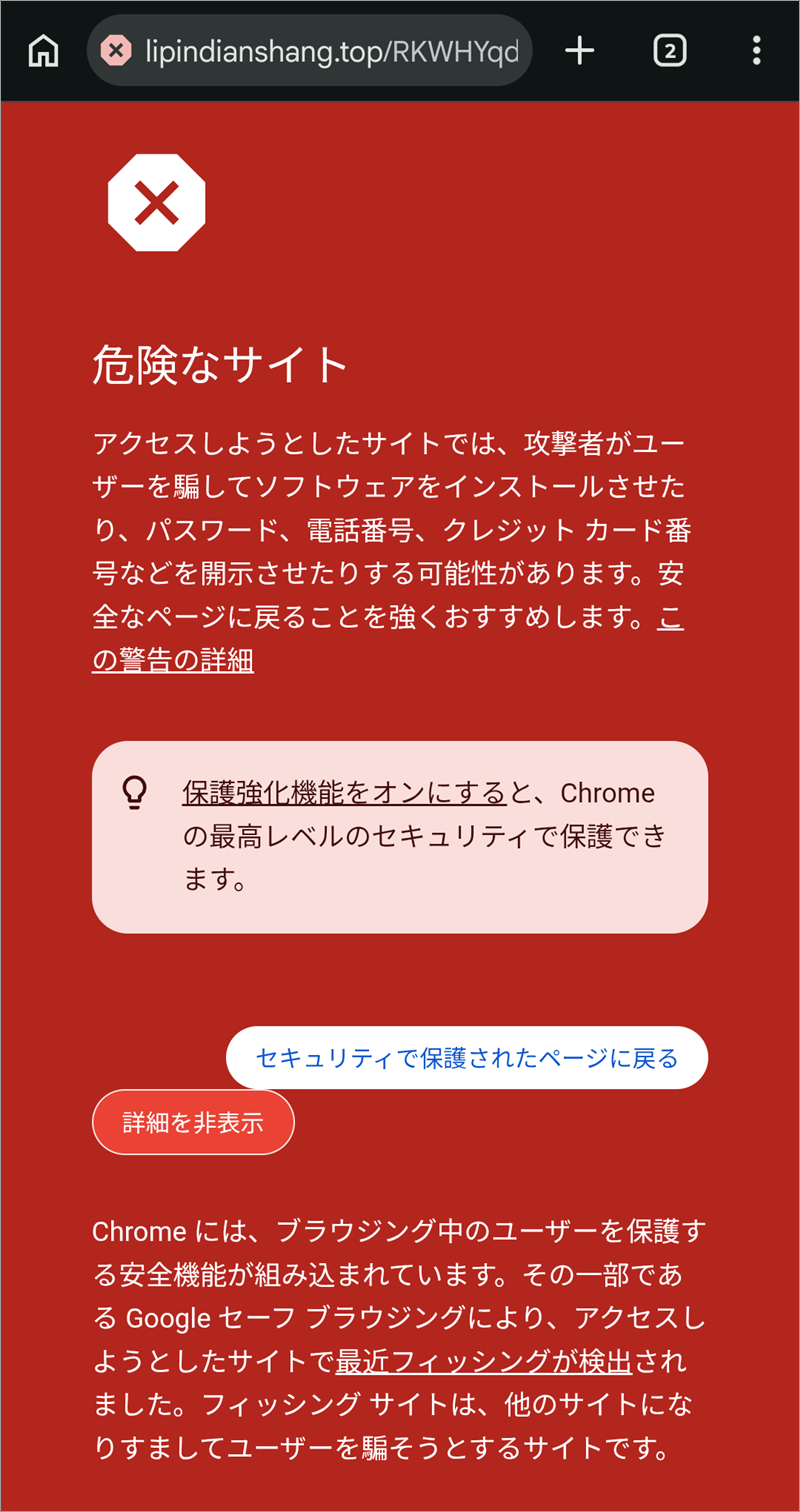
▲スマホのChromeに表示された赤い警告画面。攻撃者にとっては、せっかくの偽サイトが早々に通報されてしまった形です。
③ヨドバシ・ドット・コムの偽ログイン画面
警告を越えると、ヨドバシ・ドット・コムそっくりのログイン画面が現れます。「会員ID(メールアドレス)」と「パスワード」を入力する欄があり、ここに入力するとIDとパスワードを盗まれるおそれがあります。画面の下には「© 1998-2026」の著作権表示まで再現されていますが、アドレスバーを見ると、ヨドバシとは無関係の .top というドメインでした。当サイトでは、この画面に何も入力していません。
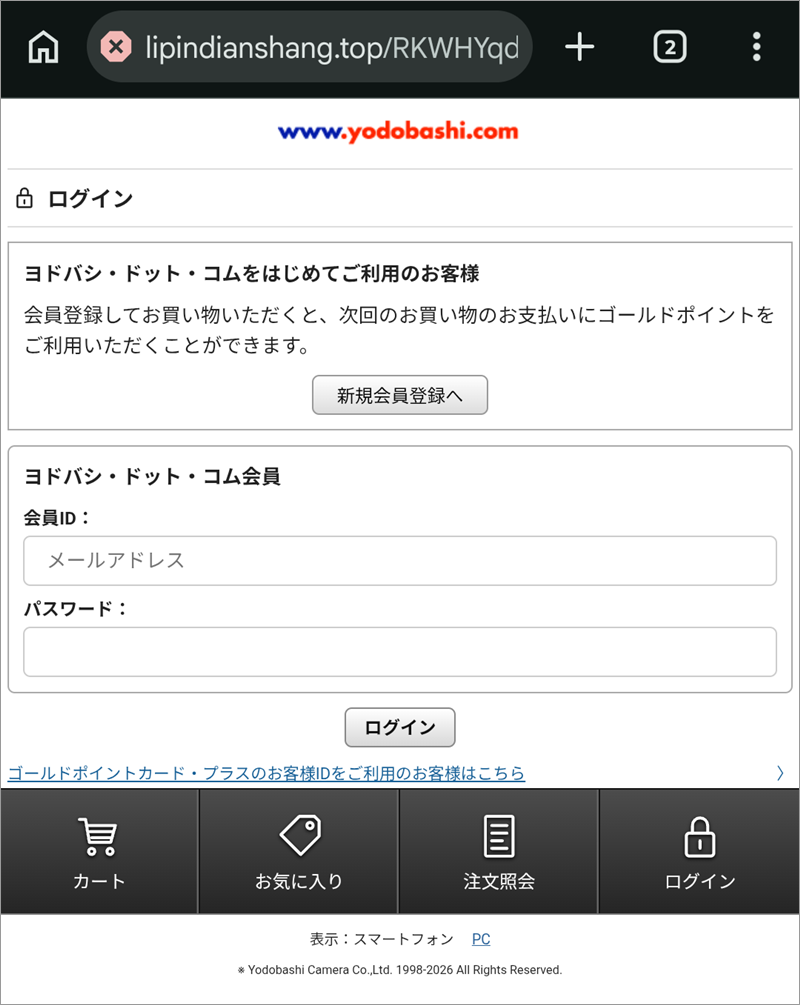
▲偽のログイン画面。見た目は本物そっくりでも、アドレスバーの表示が決め手になります。
注意点と対処法
ここまで読んで「開いてしまったかも」と不安になった方も、落ち着いて大丈夫です。順番に確認していきましょう。
- メールは開かず削除:ボタンは押さず、そのまま削除してください。ポイントの残りや期限が気になる場合は、メールのリンクからではなく、ふだんお使いのブックマークや公式アプリからログインして確認しましょう。
- 警告が出たら引き返す:Chromeに赤い「危険なサイト」の画面が出たら、「セキュリティで保護されたページに戻る」を選んでください。
- 開いただけなら心配はいりません:ページを見ただけで、IDやパスワードを入力していなければ、タブを閉じるだけで大丈夫です。
- もし入力してしまったら:公式のページ(ブックマークや公式アプリ)から、すぐにパスワードを変更してください。同じパスワードを他のサービスにも使っている場合は、そちらも変更します。クレジットカード番号まで入力した場合は、カード会社に連絡しましょう。
- 不安なときは相談を:警察相談専用電話「#9110」や、消費者ホットライン「188」に相談できます。メールに書かれた電話番号にはかけないでください。
「今日が期限」「まもなく失効」と急がせるメールほど、いったんスマホを置いて深呼吸してください。本物のポイントは、メールのボタンを押さなくても、公式アプリやサイトで確認できます。
まとめ:ポイントの失効通知は「メールから」確認しない
ポイントの期限を理由に、ログイン画面へ誘導するメールは詐欺です。赤い警告が出たら引き返す。この2つを、ご家族や友だちにも伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査結果:ip-sc.net(IP調査兵団)
使用配色テーマ:Burgundy