「【セゾンカード】ご利用キャンペーン特典ポイントの受取期限が迫っております」は詐欺!PCでは本物の画面に飛ばす手口
木曜の朝7時。出かける支度の合間にスマホを開くと、「ポイントの受取期限が迫っております」というメールが届いていました。ポイントと期限という言葉を並べられると、「もらい損ねたくない」と思う方は多いはずです。そこを狙った、セゾンカードの偽メールです。
先にお伝えします。このメールは詐欺メールです。「特典ポイントを確定・反映する」のボタンは押さないでください。
HEARTLAND SECURITY RESEARCH
「【セゾンカード】ご利用キャンペーン特典ポイントの受取期限が迫っております」
偽メール&クローキング 調査レポート(2026年10月15日受信)
| 危険度 | ★★★★☆(リンクを開かせてIDやカード情報を盗む狙い。見せる画面をパソコンとスマホで変える仕掛けもあった) |
| 巧妙さ | ★★★★☆(PCでは本物のセゾンカードの画面に飛ばして調査をかわす。単語の途中に目に見えない文字も混ぜている) |
| 受信日時 | 2026年10月15日 7:02頃 |
| 表示上の差出人 | 「saisoncard」(セゾンカードを名乗った表示) |
| 実際の送信ドメイン | camit[.]org(セゾンカードとは無関係) |
| 送信元IP | 223.185.19.182(インド・ジョードプル/家庭向け無線回線) |
| SPF | softfail(送信ドメインの持ち主自身が「このIPからの送信は認めない」と示した結果) |
| DKIM | 署名は付いているが、送信ドメイン自身のもの |
| メール内のリンク先 | hxxps://kaibanking[.]abrjvl[.]asia/H80AoO |
| 偽サイト側のIP | 43.165.167.152(シンガポール) |
| クローキング | あり。同じリンクで、PCは本物のセゾンカードの画面、スマホは「403 Forbidden」 |
これはセゾンカードからのメールではありません。詐欺メールです。
「特典ポイントを確定・反映する」のボタンは押さないでください。
届いたメール
件名は「【セゾンカード】ご利用キャンペーン特典ポイントの受取期限が迫っております」。水色のロゴ風の文字と、大きなオレンジ色のボタンが目立つ、すっきりしたデザインでした。
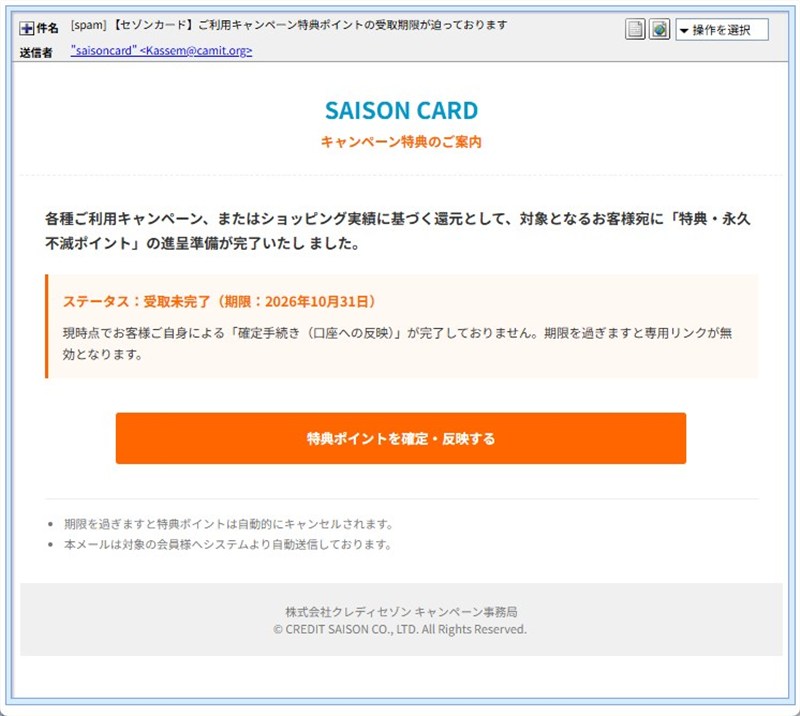
メール画面。オレンジ色のボタンで「特典ポイントを確定・反映する」と促しています
件名:【セゾンカード】ご利用キャンペーン特典ポイントの受取期限が迫っております
差出人の表示:saisoncard

SAISON CARD
キャンペーン特典のご案内

各種ご利用キャンペーン、またはショッピング実績に基づく還元として、対象となるお客様宛に「特典・永久不滅ポイント」の進呈準備が完了いたしました。

ステータス:受取未完了(期限:2026年10月31日)
現時点でお客様ご自身による「確定手続き(口座への反映)」が完了しておりません。期限を過ぎますと専用リンクが無効となります。

[特典ポイントを確定・反映する](リンク先:hxxps://kaibanking[.]abrjvl[.]asia/H80AoO)

・期限を過ぎますと特典ポイントは自動的にキャンセルされます。
・本メールは対象の会員様へシステムより自動送信しております。

株式会社クレディセゾン キャンペーン事務局
© CREDIT SAISON CO., LTD. All Rights Reserved.
もらえる側にうれしい話をまず見せて、そのあとに「期限を過ぎるとポイントがキャンセルされる」「専用リンクが無効になる」と告げて、急がせる作りです。「永久不滅ポイント」は、セゾンカードの本物のポイントの名前です。本物の名前を使うことで、メールを本物らしく見せています。
ひとつ、気になる言葉がありました。「確定手続き(口座への反映)」です。ポイントを受け取るのに、なぜ「口座」へ反映する必要があるのか。どの口座なのか。メールには、何の説明もありません。それらしい言葉を並べただけで、中身はスカスカです。
目に見えない文字で、迷惑メールフィルターをかわす
このメールには、もう1つ、見た目ではわからない仕掛けがありました。メールの中身(ソース)を、文字の種類ごとに調べるプログラムにかけたところ、単語の途中に、画面には何も表示されない文字が、合計12か所も入っていました。
💡ここで!用語かんたん解説
ゼロ幅文字(見えない文字):画面には何も表示されず、幅もゼロの特殊な文字です。「ショッピング」の途中に1つ入れても、人の目には「ショッピング」としか見えません。しかし、パソコンの検査では「ショッピ」「ング」と、別々の文字列に見えます。「このキーワードがあれば迷惑メール」という検査をすり抜けるために使われる手口です。
見つかったのは、「ショッピング」「お客様」「準備」「10月」「期限」「キャンセル」「自動送信」など、メールの中核になる言葉の途中でした。種類は4つ(合計12か所)です。さらに、画面に出ない、意味のないランダムな文字列のコメントも、5か所入っていました。どちらも、迷惑メールの判定をかわす狙いと考えられます。
本文の途中で「いたし/ました」と、不自然に行が分かれている箇所もありました。見えない文字をむりやり入れた、副作用かもしれません。
送信ルートと偽装の判定
| 項目 | 内容 |
| 送信ドメイン | camit[.]org |
| 送信ドメインのサイト | 日本(佐賀県)のレンタルサーバー上(GMOペパボ) |
| 送信元IP | 223.185.19.182 |
| IPの場所・事業者 | インド・ラージャスターン州ジョードプル/Bharti Airtelの家庭向け無線回線 |
| IPの脅威レベル | 「低」(調査サイト上) |
| SPF | softfail |
| DKIM | 署名あり(送信ドメイン自身のもの) |
※メールヘッダー詳細は個人情報保護のため非掲載
送信元は、インドの家庭向けの無線回線でした。ただし、回線の登録上の場所が、そのまま送信した人の居場所とは限りません。調査サイト(IP調査兵団)の脅威レベルは「低」でしたが、これは「まだ報告が少ない」というだけで、安全という意味ではありません。
送信ドメインは、日本のレンタルサーバー上にあるものでした。前の記事(UCカードの「アットユーネット」を名乗る偽メール)でも、ロシアの家庭向けの回線から、日本のレンタルサーバー上のドメインを使って送られていました。持ち主が自分で送ったのか、乗っ取られたのかは、外からは判断できません。ただ、SPFが「softfail」であることから、持ち主の想定していない場所から送られたことはわかります。
DKIMの署名は付いていますが、署名したのは送信ドメイン自身です。セゾンカードのものではないため、本物の証明にはなりません。
リンクの先で起きたこと(クローキング)
このメールで一番おもしろいのは、ここからです。メールのリンク(hxxps://kaibanking[.]abrjvl[.]asia/H80AoO)を、PCとスマホの両方で開いてみました。
※クローキングとは:開いた人の環境(パソコンかスマホか、どこからのアクセスか、など)を見て、見せるページを変える手口です。調べる側には無害なページを見せ、狙った相手にだけ、悪いページを見せるために使われます。
ステップ1 ウイルス対策ソフトの警告
PCでリンクを開こうとすると、調査環境のウイルス対策ソフト(ウイルスバスター クラウド)が、先に警告を出しました。「このWebサイトは、安全ではない可能性があります」と表示され、脅威の種類は「フィッシング」と判定されていました。対策ソフトの側は、このURLを、危険なものとして把握しているようです。
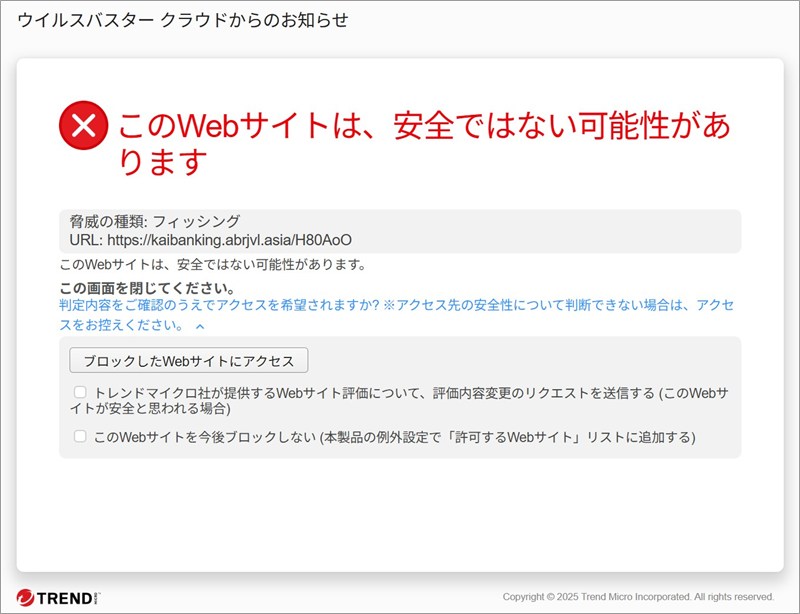
リンクを開こうとして最初に出た警告画面。脅威の種類は「フィッシング」でした
ステップ2 「読み込み中」の画面
警告を越えて先へ進むと、白い画面に「読み込み中です」とだけ出ます。この数秒のあいだに、アクセスしてきた環境を調べて、次の行き先を決めているのだと考えられます。
途中で出る「読み込み中です」の画面。ここで行き先が決まっていると考えられます
ステップ3 PCの行き先:本物のセゾンカードの画面
PCでは、そのあと、セゾンカードの本物のログイン画面が表示されました。アドレスは api.saisoncard.co.jp で、セゾンカード公式が案内している本物のドメインです。偽サイトではありません。
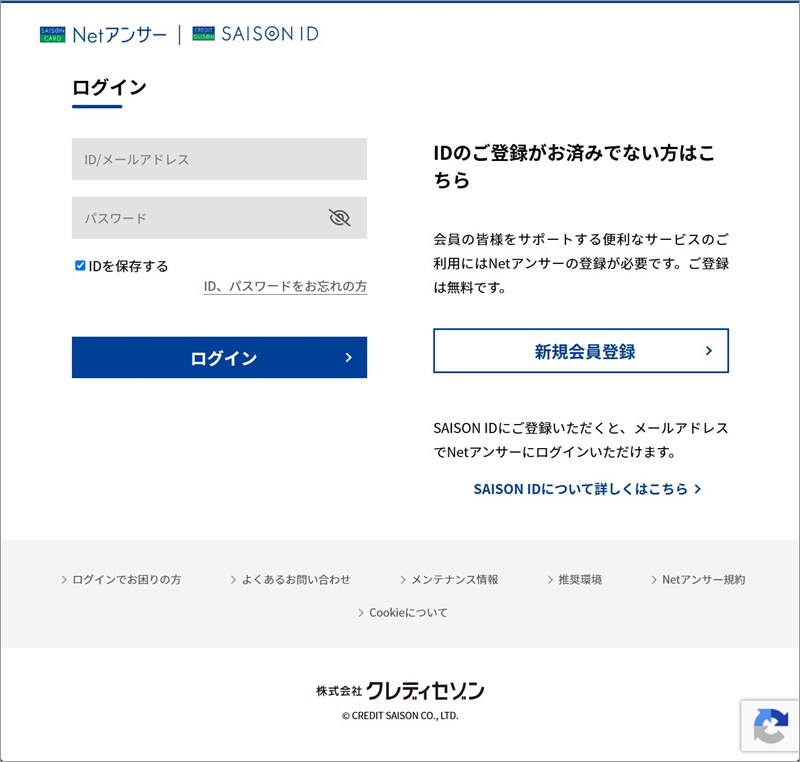
PCでたどり着いた画面。偽物ではなく、セゾンカードの本物のログイン画面でした
ステップ4 スマホの行き先:403 Forbidden
同じリンクを、スマホで(1回目のアクセスで)開くと、「403 Forbidden」(アクセスが拒否された、という意味のエラー)の画面が出ました。サーバーは「nginx」というソフトで動いています。
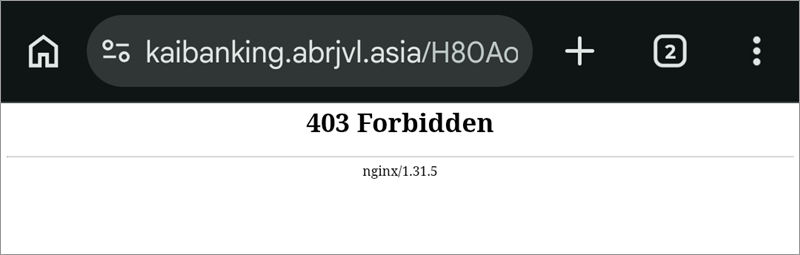
スマホで開いたときの画面。ログイン画面ではなく、アクセス拒否のエラーでした
同じリンクなのに、PCでは本物のセゾンカードの画面、スマホでは403という結果でした。調査をするPCには「本物」を見せて、疑われにくくしている可能性があります。一方で、狙った相手のスマホなどには、別の画面(偽サイトの可能性)を見せているのかもしれません。ただし、今回はその偽サイトを確認できていません。つまり、攻撃者が実際に何を見せているのかは、わかっていません。
リンクの先が本物のセゾンカードの画面だったからといって、安全なメールだった、ということにはなりません。セゾンカードの公式ページでも、メールのリンクが正しく見えても、実際の行き先が違う場合があると注意されています。
偽サイト側のドメインと、前の記事との共通点
リンク先のドメイン abrjvl[.]asia は、2026年2月3日に登録されたものです。登録業者は中国の成都西部数码で、登録者の所在地は中国(陝西省、情報は非公開)と表示されます。リンクの子ドメイン kaibanking[.]abrjvl[.]asia のIPは、43.165.167.152(シンガポール)でした。
前の記事のUCカードのメールのリンク先は pdyfrn[.]asia で、こちらは2026年2月4日の登録でした。登録業者も、登録者の所在地も同じです。登録日は、約14時間しか違いません。そのほかにも、次のような共通点があります。
- リンクのパス(ドメインのあとの部分)が、2通とも同じ文字列でした。
- HTMLの中に、作成ツールの名前として「MSHTML 11.00.9600.16384」という同じ表記が残っていました。
- リンクを開いたときのウイルス対策ソフトの警告と、途中の「読み込み中」の画面の流れが同じでした。
- 送信元が、海外の家庭向け回線で、送信ドメインが日本のレンタルサーバー上のものという点も同じでした。
これらから、同じ攻撃者(グループ)が、同じ仕組みを使っている可能性があります。前の記事のリンク先も、今回と同じ仕組みだったのかもしれません。前の記事はこちらです。
注意点と対処法
- 「ポイントの受取期限が迫っています」と言われても、慌てなくて大丈夫です。メールのボタンやリンクは押さず、閉じてください。
- リンクの先が本物の画面に見えても、安心してはいけません。見せる画面は、環境によって変えられている可能性があります。
- ポイントの確認は、メールのリンクではなく、ブックマークした公式サイトや公式アプリから開いてください。
- セゾンカードは公式サイトで、偽メールへの注意を呼びかけています。同じような「特別ポイント進呈」を装う偽メールにも、注意が出ています。詳しくは、セゾンカード公式の「セゾンカードを騙る不審なメール・SMSにご注意ください」と、「セゾンカードを騙る偽メール(フィッシングメール)にご注意ください」をご覧ください。
- もしIDやパスワードを入力してしまっても、責める必要はありません。公式の案内では、Netアンサー・SAISON IDのID・パスワードを入力した場合、両方のパスワードを変更し、登録内容が変えられていないか、利用明細に覚えのない利用がないかを確認するよう案内されています。
- カード番号や暗証番号を入力してしまった場合は、覚えのない利用明細がないか確認し、不審な点があれば、公式の窓口へすぐに連絡してください。
- フィッシングメールは、公式の報告先
p-report@mail.saisoncard.co.jpに、本文を変えずにそのまま転送して報告できます(公式ページより)。 - 迷ったときは、全国の消費生活センター等や、消費者ホットライン「188」に相談できます。
- ご家族、特に高齢のご家族には「ポイントの期限を知らせるメールは、ボタンを押さない」とひとこと伝えてあげてください。
まとめ
「【セゾンカード】ご利用キャンペーン特典ポイントの受取期限が迫っております」は、セゾンカードを装った詐欺メールです。ポイントと期限で急がせ、目に見えない文字でフィルターをかわし、リンクの先ではPCに本物の画面を見せて調査をかわす、手の込んだ仕掛けでした。リンクの先が本物に見えても、メールのリンクからは手続きしないことが、一番の対策です。
同じようなメールを受け取った方や、ご家族に届いた方に、この記事を共有していただけると助かります。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)