実在団体になりすまし?「メールボックス使用率90%」は乗っ取りメールでした|旅行会社サイト改ざんの手口を解説
9月も下旬に入り、衣替えや台風対策で慌ただしくされている方も多いのではないでしょうか。今回は、季節の話題とは少し違いますが、「見た目は自社からの事務連絡」という顔をした、なかなか手の込んだ詐欺メールが届きましたのでご紹介します。
■ メールヘッダー解析(送信者情報)
件名:メールボックスの使用率が90%を超えています。
送信者表示名:「(社名)-メールボックスサービス」(自社のメールサポート部門を装った表示名)
実際の送信ドメイン:自社ドメインとは無関係の、国内の実在団体のドメイン(記事では詳細を伏せます)
経由インフラ:大手通信キャリアの法人向けメール委託サービス(正規のリレー経由)
SPF:pass DKIM:pass
受信日時:2026年9月23日 14:04(JST)
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧の通り、このメールは自社の名前を借りただけの真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族や職場のLINEグループに転送して注意喚起してください。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです(宛先アドレス等の個人情報は伏せています)。
容量残りわずかのご案内

親愛なる e-mail.****@****** 様,

お使いのメールボックスのストレージが割り当てられたクォータの90%を超えました。

サービスの中断を防ぐため、ストレージを拡張するか、不要なメールをすぐに削除してください。

[今すぐストレージを管理]

対処しない場合、メール機能が制限される可能性があります。

このメールは自動送信されています。返信しないでください。

敬具,
(社名)メールサポート

このメールは e-mail.****@****** に送信されました。
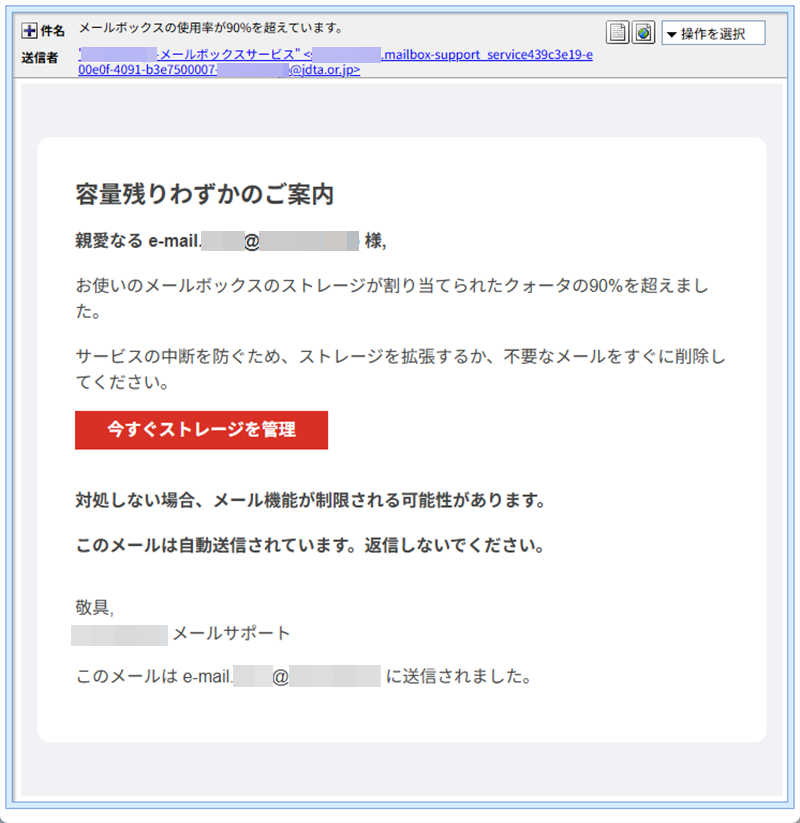
実際に届いたメール画面(個人情報部分は加工済み)
■ 送信ルート及び偽装判定
■ 乗っ取りが疑われる送信経路
差出人のメールアドレスは、ローカルパート(@より前の部分)に自社名を紛れ込ませているだけで、実際のドメインは自社とは無関係な、国内の実在する業界団体のものでした。しかも、そのドメインのSPFとDKIMはどちらも正規にPassしています。
これは「なりすまし」というより、実在団体のメールアカウントそのものが乗っ取られ、正規の送信インフラを使って配信された可能性が高いパターンです。ヘッダーをさらに遡ると、そのドメインのメールサーバーに対し、外部の端末からSMTP認証(ID・パスワードでのログイン)を使って接続していた記録が残っていました。
接続元IPアドレス:38.165.233.182(ホスト名は一般的なWindows端末名で、法人サーバーらしき名前ではありませんでした)
IPアドレスの調査結果:ip-sc.netでの脅威レベルは「高」、南米パラグアイ・アスンシオンのホスティング事業者に割り当てられたIPで、過去にサイバー攻撃の発信元として記録があるとの結果が出ています。
💡ここで! SPF・DKIMが「合格」でも安心できない理由
SPFやDKIMは「このメールは、名乗っているドメインの持ち主が契約している正規の送信設備から送られましたよ」ということを技術的に証明する仕組みです。ですが今回のように正規のアカウントごと乗っ取られてしまった場合、攻撃者は本物の設備を使って送信するため、SPFもDKIMも普通に合格してしまいます。「認証マークが付いているから安全」とは限らない、という点を知っておくと、見分ける力がぐっと上がります。
■ フィッシングサイト詳細解析
■ 誘導先の実態
誘導先URL(伏せ字):
hxxps://best-tour[.]kz/1nhstqy/index/Redirects%20To%20Email%20Domains.php/#(以下省略)
リンクドメイン:best-tour.kz(カザフスタンの実在する旅行代理店の公式ドメインと確認できました)
Whois情報を確認したところ、このドメインは2016年から実在の旅行会社名義で登録が続いており、攻撃者が新たに取得した使い捨てドメインではないことが分かりました。つまり、実在する旅行会社の公式サイトが何らかの形で改ざんされ、フィッシング用のスクリプトを勝手に設置された可能性が高い状態です。
サイトサーバーIP:195.210.46.92(カザフスタン・アルマトイの共有ホスティングサーバーで、同一サーバー上に360以上の無関係なサイトが同居していました)
URLの仕込み:リンクの末尾には、暗号化されているように見える文字列が付いていましたが、実際にデコードしてみると受信者本人のメールアドレスがそのまま埋め込まれていたことが分かりました。クリックした人ごとに誰が開いたかを追跡できるようにする、よくある仕込みです(メールソフトでリンクをコピーし、Base64というデコードツールに通すと確認できます)。
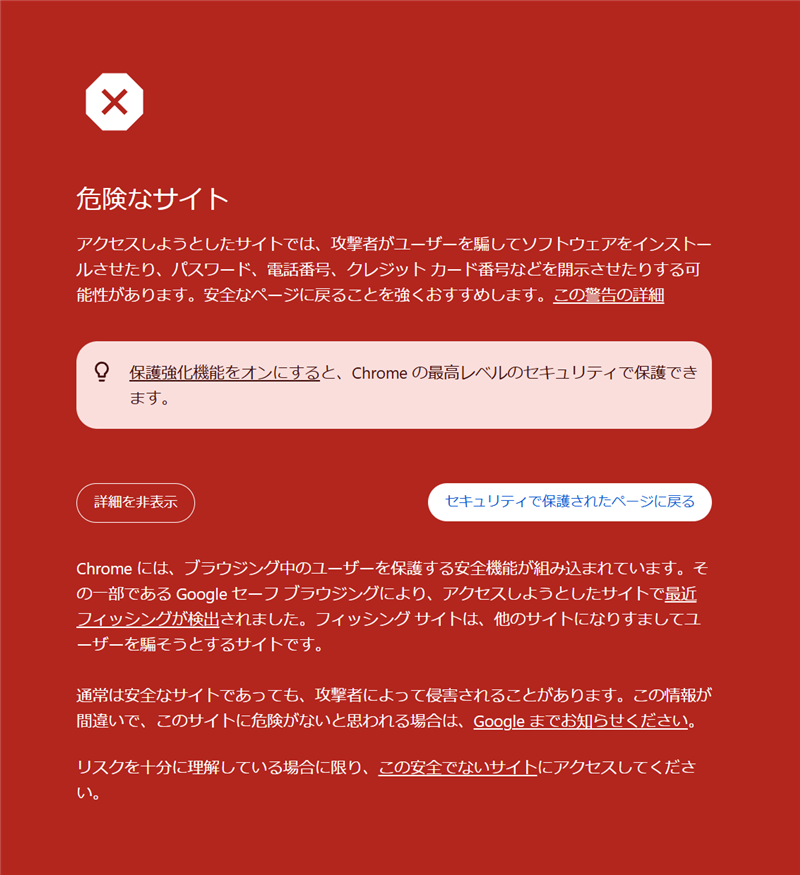
Google Chromeのセーフブラウジング機能が、このサイトをフィッシングサイトとして検出しブロックしていました
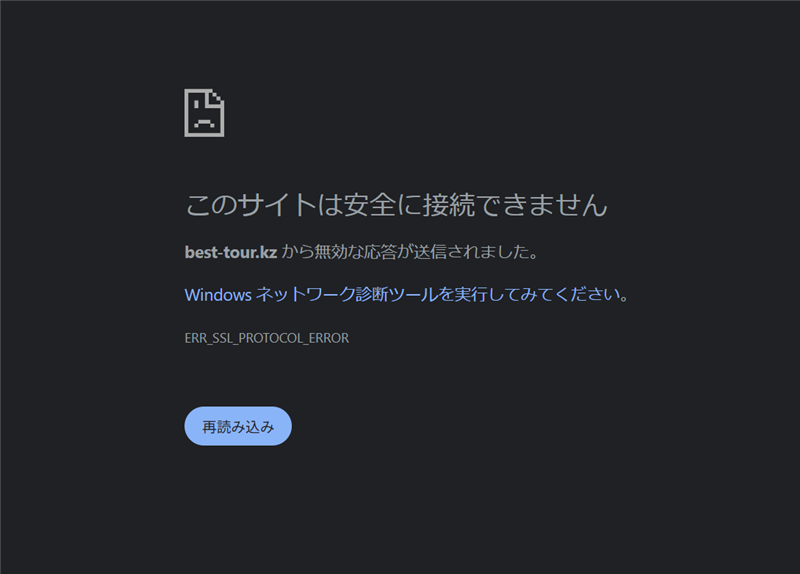
確認時点では証明書エラーでサイトそのものに接続できなくなっていました(対応済みか、一時的な状態と見られます)
※本記事では、地図や調査結果そのもののスクリーンショットは掲載せず、IPアドレスごとの参照リンクのみを付けています。
■ 注意点と対処法
- ボタンやリンクを絶対にクリックしない:「今すぐストレージを管理」の先は情報を盗むための偽サイトです。
- 差出人名だけで信用しない:表示名に自社名や見覚えのある名前が出ていても、実際の送信元アドレス(@より後ろ)を必ず確認してください。
- メールボックスの容量が本当に気になる場合:メール内のリンクからではなく、普段使っているブックマークや、社内で共有されている正式な管理画面から確認してください。
- 不審な添付ファイルは開かない:今回のメールに添付ファイルはありませんでしたが、この手の詐欺メールでは拡張子が偽装された添付ファイルが同封されることもあります。拡張子が不審な場合は当サイトでも開封・解析はしていません。
- 迷ったら公的な情報源を確認:フィッシング対策協議会では、最新のフィッシング事例や注意喚起がまとめられています。
本レポートの結論
「メールボックスの容量警告」という地味な内容でも、その裏では実在団体のメールアカウント乗っ取りと、実在する旅行会社サイトの改ざんという、二重に手の込んだインフラが使われていました。SPFやDKIMが正規に通っていても油断は禁物です。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族や職場のLINEグループで「これ気をつけて!」と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体