「Amazon 残高チャージ完了のお知らせ」は詐欺メール!送信者名にUnicode RLOで”Amazon”を偽装、韓国発の多段リレーで届く新手口
すっかり朝晩が涼しくなり、通販の利用も増えてくる季節ですね。そんな中、Amazonを騙る新しいタイプの詐欺メールを確認しましたので、詳しく解析していきます。
| 確認日時 | 2026年9月23日 |
| 騙るブランド | Amazon(なりすまし) |
| 送信インフラ | 多段リレー構成(韓国拠点を経由) |
| 危険度 | ★★★★☆ |
実際に届いたメールの内容
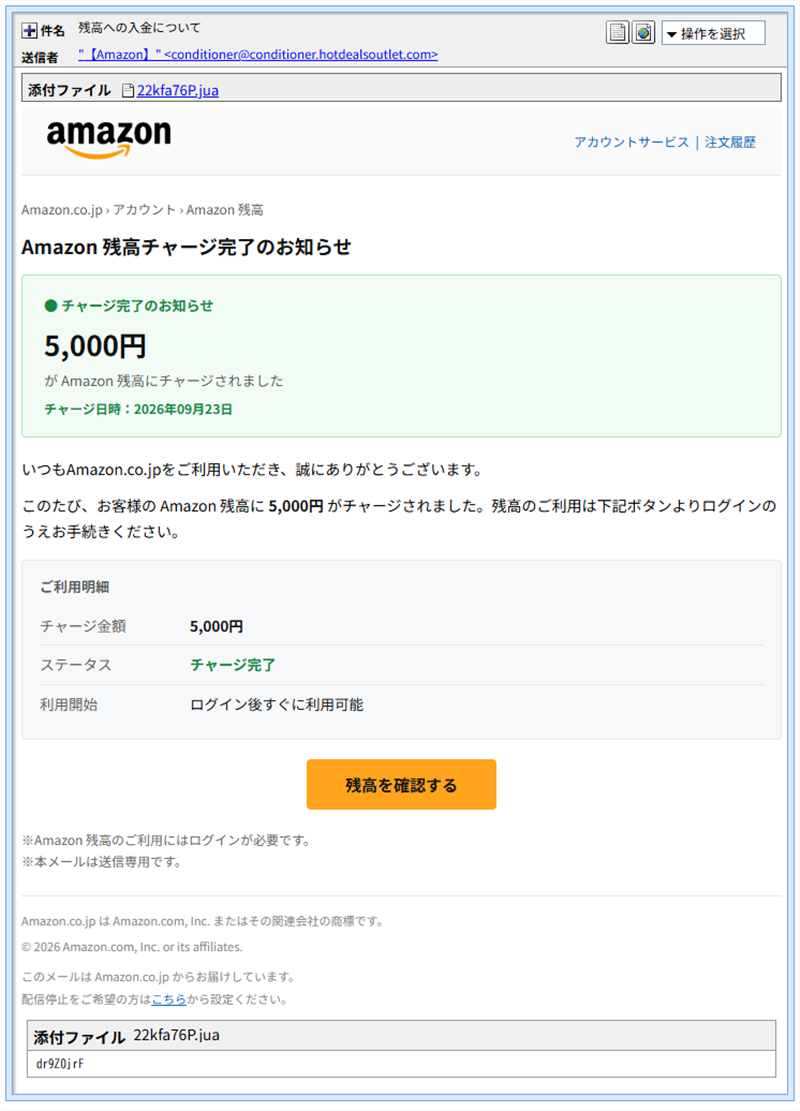
今回確認したのは、「Amazon残高に5,000円がチャージされました」という、思わず得した気分になる通知を装ったメールです。本文を再現します。
件名:残高への入金について
送信者:" 【Amazon】 " <conditioner@conditioner.hotdealsoutlet.com>
添付ファイル:22kfa76P.jua

[本文]
Amazon.co.jp : アカウント : Amazon 残高
Amazon 残高チャージ完了のお知らせ

● チャージ完了のお知らせ
5,000円
が Amazon 残高にチャージされました
チャージ日時:2026年09月23日

いつもAmazon.co.jpをご利用いただき、誠にありがとうございます。
このたび、お客様のAmazon残高に5,000円がチャージされました。
残高のご利用は下記ボタンよりログインのうえお手続きください。

[残高を確認する](偽サイトへのリンク)
同時期に、件名だけを変えたバリエーションも複数確認しています。
| 件名 | 送信者表示 |
| 残高への入金について | 【Amazon】 |
| 残高のご確認について | 【Amazon.co.jp】 |
| 残高のお知らせ | 【Amazon.co.jp】 |
| 残高入金のお知らせ | 【Amazon.co.jp】 |
なお、「ギフト券」を軸にした別系統の本文パターンも同時に確認していますが、そちらは手口が異なる部分もあるため、あらためて別記事で詳しく取り上げる予定です。
送信ルートと偽装の手口
※メールヘッダー詳細は個人情報保護のため非掲載
今回のメールでもっとも巧妙だったのは、送信者名に「Amazon」と表示させるための文字列偽装です。メールソフトで表示される「【Amazon】」という送信者名は、実はメールのソースコードを詳しく見ると「【nozamA】」という、Amazonを逆さまに並べた文字列に、文字の向きを右から左へ強制的に反転させる特殊な制御文字(Unicode RLO)を組み合わせて作られていました。パソコンやスマホの画面上では、この制御文字自体は目に見えず、結果として「【Amazon】」という正しい並びに見えてしまう、という仕組みです。メールソフトでソースコード表示(詳細ソース表示)を使うと、こうした見えない制御文字が確認できます。
送信ルートも一段階ではなく、複数のサーバーを経由する構成になっていました。最終的にこちらへ届く直前の送信元は20.41.97.18(Microsoft社のホスティング基盤、韓国・ソウル特別市)でしたが、その手前ではさらに171.132.187.111(アメリカ・カリフォルニア州の企業が保有する登録上のIPアドレスブロック。実際に企業自身が送信しているわけではなく、未使用のアドレス帯が不正に流用されたものと見られます)を経由し、さらにその奥では203.232.58.236(韓国・京畿道 城南市、Korea Telecom回線)という認証済みの送信元が確認できました。
つまり、韓国拠点のサーバーから送信されたメールが、複数の海外サーバーを転々と経由してから日本の受信箱に届くという、送信元の特定を難しくするための多段構成が使われていたことになります。あわせて、メールの署名情報の中に正規メールサービス「Zoho」由来のものが混在していたことも確認しており、詐欺メール作成・送信の一部に正規サービスが悪用されている可能性があります。
また、メール作成ソフトの情報として「Microsoft Outlook(フランス語版)」という記載がありましたが、本文・件名はすべて日本語です。これは配信ツールの設定ミスによるものと考えられ、以前ご紹介したKAGOYA ActiveMailを騙るメールと同様の「テンプレートの作り込みの粗さ」が今回も見られました。
どちらも「送信者が本物かどうか」を確認するための仕組みです。SPFは「決められたサーバーから送られてきたか」、DKIMは「送信中にメールの中身が改ざんされていないか」を確認します。今回のメールはSPFの確認には通過していましたが、これは送信元のドメイン自体が攻撃者によって用意されたものであるため、SPFが通っていても安全とは限らないという点にご注意ください。
誘導先サイトと添付ファイル
本文中の「残高を確認する」ボタンの誘導先は hxxps://jenningsassoc[.]com/review/XNXGGImh7E でした。Amazonとは無関係な、一般企業のサイトが乗っ取られたか悪用されたものと見られます。現時点でアクセスすると、パソコン・スマホのどちらからでも動画共有サイト(YouTube)へ転送される状態になっており、端末による表示の出し分けは確認できませんでした。詐欺サイトとしての機能がすでに停止しているか、検知を避けるために一時的に無害なページへ転送している可能性があります。
添付ファイル「22kfa76P.jua」も確認しましたが、拡張子は一般的なもの(.exeや.zipなど)ではなく、開いても意味のある文字列は含まれていませんでした。実際に何かをインストールさせる目的ではなく、迷惑メールフィルターの検知を回避するための偽装と考えられます。とはいえ、拡張子が不審なため当サイトではこれ以上の開封・実行はしておらず、みなさんも絶対に開かないようご注意ください。
注意点と対処法
- 「残高がチャージされた」「ギフト券が付与された」など、得をした気分にさせる通知メールは、まず疑ってください。
- メール内のボタンやリンクは押さず、確認したい場合はブラウザでAmazon公式サイトを検索して直接アクセスしてください。
- 添付ファイルは拡張子を問わず開かないでください。
- 送信者名が正しく見えても、送信者のメールアドレス部分(@以降)が公式のものと違っていないか必ず確認してください。
今回のように、送信者名の見た目を偽装したり、複数のサーバーを経由したりする手口は、今後も形を変えて登場すると考えられます。周りに同じようなメールが届いている方がいたら、ぜひこの記事をシェアして注意を呼びかけてください。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体