「今月のお知らせ」はセゾンカード詐欺!2つの正規URLを装うも行き先は同じ偽サイト、米テキサスの家庭用回線から送信
すっかり日が短くなり、秋のセールやまとめ買いでクレジットカードの利用が増える時期になりました。そんなタイミングを狙うように、今回はセゾンカードを騙る詐欺メールが届きましたので、じっくり解析していきます。
🔍 調査レポート:概要
| 危険度 | ★★★★☆(4/5) |
| 騙られブランド | セゾンカード(株式会社クレディセゾン)/三井ショッピングパークカード |
| 件名 | [spam] 今月のお知らせ |
| 受信日 | 2026年9月25日 |
| 送信元 | アメリカ・テキサス州(家庭用回線) |
| SPF | なし(レコード自体が存在しない) |
| 誘導先サイト | 中国系格安ホスティング上の偽サイト(日本国内リージョン利用) |
件名だけ見ると「今月のお知らせ」という、正直なんの用件か分からない曖昧なものですが、開いてみると精巧に作り込まれた「お支払金額のお知らせ」を装う本文が現れます。本文中の2つのリンクは、それぞれ別の正規URLを表示しているのに、実際の行き先はどちらも同じ偽サイトという、なかなか手の込んだ仕掛けが施されていました。
⚠️ このメールは、セゾンカードを装った偽物(フィッシングメール)です ⚠️
詐欺メール本文の再現
実際に届いたメールの本文を、技術検証のためそのまま再現します。リンクは全て無効化しています。
いつもご利用いただきありがとうございます。

━━━━━━━━━━━━━━━━━━━━
お支払金額のお知らせ
━━━━━━━━━━━━━━━━━━━━

カード:三井ショッピングパークカード

お支払日:2026年10月5日(月)
口座へのご準備期日:2026年10月2日(金)

【今月のお支払金額を変更したい方へ】
「まとめてリボ」で、今月のご請求分をリボ払いに変更できます。
受付期限:9月24日(木)20:00まで

━━━━━━━━━━━━━━━━━━━━
ご利用明細の確認・お支払金額の変更
━━━━━━━━━━━━━━━━━━━━

▼Netアンサーへログイン
(リンク先は本文で解説)

▼口座へのご準備が間に合わない場合はこちら
(リンク先は本文で解説)

【注意事項】
※ メールを受信されるタイミングによってはお支払金額の変更の受付期間を過ぎている場合がございます。
(以下、注意書き・お問い合わせ案内が続く)

株式会社クレディセゾン
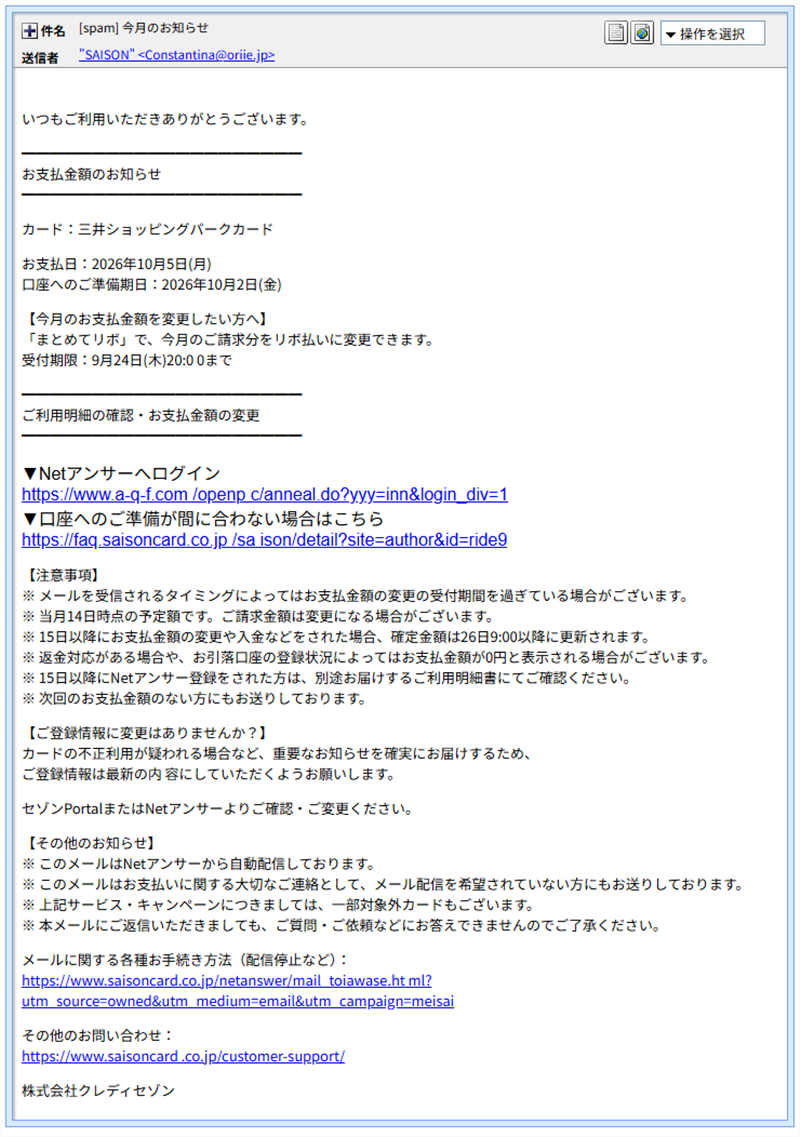
▲ 実際に受信したメールのスクリーンショット
送信ルートおよび偽装判定
ヘッダー情報を確認すると、送信元は正規のセゾンカードとは全く無関係のドメインであることがすぐに分かりました。
※メールヘッダー詳細は個人情報保護のため非掲載
- 送信者表示名は「SAISON」となっていますが、実際のメールアドレスのドメインは、セゾンカードの正規ドメイン(saisoncard.co.jp)とは無関係の第三者ドメインでした。
- SPFレコードが一切設定されていないドメインから送信されており、送信元の正当性を検証する仕組み自体が存在しません。
- 送信元IPアドレスは
136.62.84.183で、調査したところアメリカ・テキサス州オースティンの Google Fiber(家庭用回線) でした。企業のメール配信基盤やレンタルサーバーではなく、一般家庭向けの回線から直接送信されているという、非常に珍しい経路です。
💡ここで!
SPFって何?
「このドメインから送るメールは、このサーバーだけが正規です」とあらかじめ宣言しておく仕組みです。宣言(レコード)自体が存在しないということは、誰でも自由にそのドメイン名を名乗ってメールを送れる、ということでもあります。
フィッシングサイト詳細解析
本文中には2つのリンクがありましたが、ここに巧妙な仕掛けがありました。
1つ目は「Netアンサーへログイン」というボタンで、表示上は https://www.a-q-f.com/openpc/anneal.do?... という一見それらしいURLが見えています。2つ目は「口座へのご準備が間に合わない場合はこちら」というボタンで、こちらは https://faq.saisoncard.co.jp/saison/detail?... という、セゾンカードの正規ドメインに見えるURLが表示されています。
ところが、この2つの表示テキストの裏に仕込まれた実際のリンク先(href)は、どちらも完全に同一の偽サイトでした。
わざわざ2種類の「それらしいURL」を用意しておきながら、最終的な行き先は結局同じ1本という、手間のかけどころを少し間違えている印象も受けます。
実際のリンク先:hxxps://kaipublish.njtzve[.]asia/H80AoO
① クリックした瞬間、ウイルス対策ソフトが即座にブロック
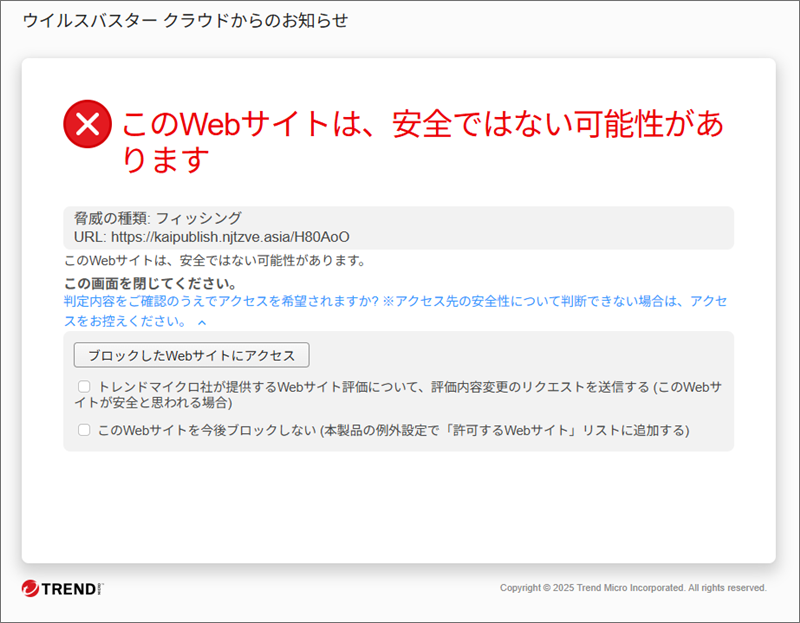
▲ ウイルスバスタークラウドが「フィッシング」として即時ブロック
誘導先ドメイン njtzve[.]asia のWhois情報を確認したところ、登録日は2026年2月4日で、公開から約8ヶ月が経過していました。使い捨ての新規ドメインではなく、一定期間運用され続けている点が特徴です。レジストラは中国・成都の業者で、同じネームサーバー配下に170万件以上のドメインがぶら下がっている、いわゆる格安大量発行型のホスティングでした。
誘導先の解決IPアドレスは 43.165.128.97 で、Tencent Cloud(テンセントクラウド)が運営する日本国内リージョンのサーバーでした。ただし登録者情報自体は中国で非公開設定となっているため、この所在地情報はサーバーの物理的な設置場所を示すもので、運営者本人の所在地を保証するものではありません。
② ブロックを回避すると、読み込み画面を経由
▲ 偽サイトへの遷移中に表示される読み込み画面
③ 最終的に到達する、精巧な偽ログイン画面
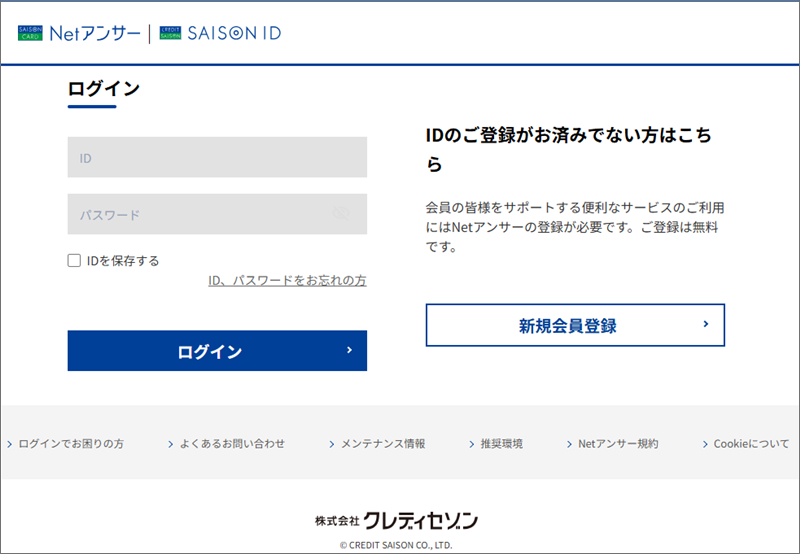
▲ 本物そっくりに再現された偽のNetアンサー/SAISON IDログイン画面
ここでID・パスワードを入力してしまうと、セゾンカードのログイン情報がそのまま詐欺師の手に渡ります。絶対に入力しないでください。
関連記事
セゾンカードを騙る詐欺メールは、これまでも様々な手口で確認しています。あわせてご覧ください。
- セゾンカード「不正なログイン検知」は詐欺!GCP発・SPF Passで届く巧妙ななりすましメールに警戒を
- 【続報】セゾンカード「不審なアクセス検知」詐欺がまた出現
- 「SAISON CARD」の正体はUnicode逆読み偽装だった
- 「ご利用明細をご確認いただけます」はセゾンカード詐欺!4種類の件名で届くハーベスティング攻撃の手口を解説
注意点と対処法
- 件名が「今月のお知らせ」のような曖昧なものであっても油断しないでください。むしろ内容を確認させようとする誘導のテクニックです。
- メール本文のリンクは、表示されている文字列(見た目のURL)と実際の行き先が異なる場合があります。リンクは開かず、いつも使っているブックマークや公式アプリからNetアンサーにアクセスしてください。
- 少しでも不安に思ったら、カード裏面に記載の公式カスタマーサービスに電話で確認してください。
- セゾンカード公式も、同種の偽メールについて注意喚起を行っています。あわせてご確認ください:【ご注意ください】セゾンカードの「お支払金額のお知らせ」メールを装う偽メールが増えています(セゾンカード公式)
まとめ
「表示されているURLは正規っぽいのに、実際の行き先は違う」という今回の手口は、パッと見の確認だけでは見破りにくい非常に厄介なパターンです。ご家族、特にスマートフォンでの操作に慣れていない方にも、ぜひこの記事を転送して注意を促してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net
使用配色テーマ:Teal
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体