アメリカン・エキスプレス「セキュリティに関するお知らせ」は詐欺!本物のURLを表示に使う”逆リンク偽装”と、日本の乗っ取りサイトを経由する多段リダイレクトを解析
本日3件目のご紹介は、クレジットカード大手「アメリカン・エキスプレス(Amex)」を騙る詐欺メールです。仕掛けが幾重にも重なった、なかなか手の込んだ一通でした。
📋 Heartland-Lab セキュリティレポート
2026年9月25日 金曜日 発行
概要:アメリカン・エキスプレスを騙り、「情報流出の可能性があるためカードを停止・再発行せよ」として偽サイトへ誘導するメールです。表示テキストと実際のリンク先が逆転した偽装、乗っ取られた国内サイトを経由する多段リダイレクト、最終段階でのPC・スマホ別クローキングと、複数の手口が重なっていました。
危険度評価:★★★★☆(4/5)
理由:経路の一部はセキュリティ製品にすでにブロックされていますが、最終的な偽ログイン画面の完成度が高く、そこまでたどり着いてしまった場合の被害は大きいためです。
ヘッダー解析情報
- 件名:アメリカン・エキスプレスからのセキュリティに関するお知らせ
- 送信者表示:"American Express" <info@kaigonavi-tokyo.com>(Amexと無関係の、乗っ取られたと思われる国内ドメイン)
- 受信日時:2026年9月25日 9:13
- SPF:Softfail/DKIM:署名なし
- 送信元IP:
36.53.0.232(日本・大阪/SAKURA Internet) - 送信ソフト:Mozilla Thunderbird 115.2.3
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ このメールは偽物です!本文中のURLへはアクセスしないでください ⚠️
届いたメールの内容
実際に届いたメールの内容を、そのまま引用します(一部、誤字もそのまま再現しています)。
平素はアメリカン・エキスプレスのカードをご愛顧いただき、厚く御礼申し上げます。

第三者による個人情報の流出(漏洩)の可能性が確認されたため、お客様の海座およびカードの不正利用を防止する目的で、緊急のご案内を差し上げております。
恐れ入りますが、速やかに以下の公式セキュリティセンターより、カードの停止(または利用凍結)および再発行のお手続きを行っていただきますようお願い申し上げます。

■ オンラインでの速やかなカード停止・再発行手続き
👉 公式カード管理・停止/再発行お手続きページ:
https://kishuburo.com/amex.html

※お手続きにはカード会員専用オンライン・サービスへのログインが必要となります。
※お手元にカードを用意のうえ、お手続きをお進めください。

------------------------------------
【アメリカン・エキスプレス・インターナショナル, Inc. 日本支社】

■ お電話のお問い合わせ(日本国内)
・カード紛失・盗難専用ダイヤル(24時間・年中無休):
0120-020-120(日本国内フリーダイヤル)
・カード裏面に記載のカスタマー・サービス・サービスデスク

■ 海外からのご連絡
・海外専用ダイヤル(コレクトコール):
+81-3-3220-6100(日本時間 24時間受付)

------------------------------------
※本メールは送信専用アドレスから配信されています。本メールに直接返信いただいてもご回答できかねますのでご了承ください。
※ご身に覚えのない場合やご不明な点がございましたら、上記フリーダイヤルまたはカード裏面の電話番号までお問い合わせください。
====================================
「口座」が「海座」に、「カード会員」が「カーツ会員」になっているなど、細部に不自然な誤字が見られます。海外拠点による機械的な文章生成・翻訳の粗さがうかがえる、見分けるヒントの一つです。
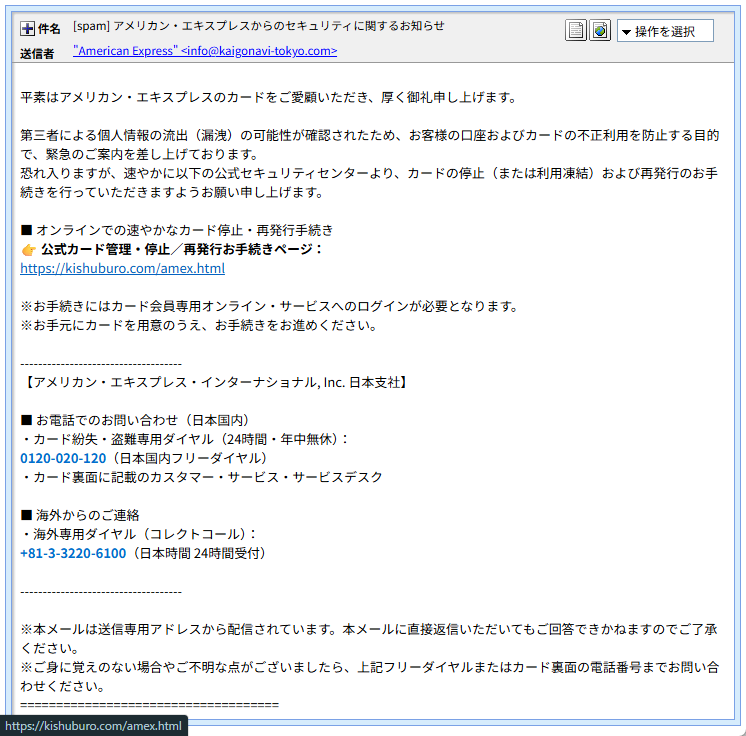
実際に受信したメール画面。マウスカーソルを合わせると、画面下部に実際のリンク先が表示される
送信ルートと偽装の判定
送信ドメインkaigonavi-tokyo.comは、名称からして介護関連の国内事業者のものと思われ、Amexとは一切関係ありません。おそらく乗っ取られた実在ドメインが、迷惑メールの送信に悪用されています。SPFはSoftfail、DKIM署名もありませんでした。
💡 用語解説:本物のURLを"見せかけ"に使う逆リンク偽装
これまでの記事で扱ったリンク偽装は「表示文字列は安全そうで、実際のリンク先(href)が詐欺サイト」というものでした。今回はこれが逆になっていました。HTMLソースを確認すると、画面に表示される文字列はhttps://kishuburo.com/amex.htmlという、いかにも怪しいURLです。ところが実際のリンク先(href)は、なんと本物のAmex公式サイト(americanexpress.com)でした。
つまり、このリンクを実際にクリックしても、被害はありません。狙いはおそらく別のところにあります。表示された不審なURLを見て不安になった人が、メールのリンクをクリックする代わりに、そのURLをブラウザに手入力してしまうことを狙った、リンク先だけを機械的にチェックするタイプのセキュリティ製品を欺くための仕組みではないかと考えられます。
フィッシングサイトの詳細解析
実際に本文記載のkishuburo.com/amex.htmlへアクセスすると、セキュリティソフト「ウイルスバスター クラウド」がすでにこのURLをフィッシングサイトとして検知・ブロックしていました。
ウイルスバスター クラウドが、フィッシングサイトとして検知・ブロックしている様子
kishuburo.com自体のWHOISを確認すると、登録は2007年10月4日と約19年前の、日本国内の古いドメインでした(サクラインターネットでホスティング)。攻撃者が新規に取得したものではなく、実在する老舗サイトが乗っ取られ、リダイレクトの踏み台として悪用されている可能性が高いです。ブロックを回避してアクセスすると、次のような画面を経由して転送されました。
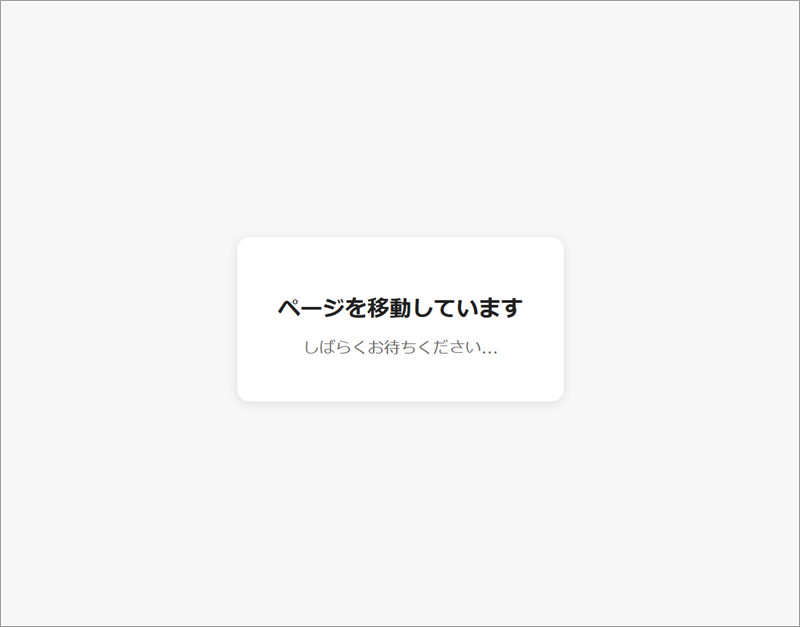
「ページを移動しています」という中継画面を経由し、別ドメインへ転送される
最終的な転送先はzhcn-web-kysport.comでした。ここでも、パソコンとスマートフォンでURLそのものが異なるクローキングが確認されています。パソコンでアクセスすると次のような表示になり、先へ進めません。
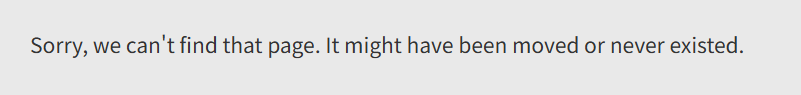
パソコンからアクセスした場合の表示。ページが見つからず先に進めない
一方、スマートフォンで同じ経路をたどると、本物そっくりのAmexログイン画面が表示されました。
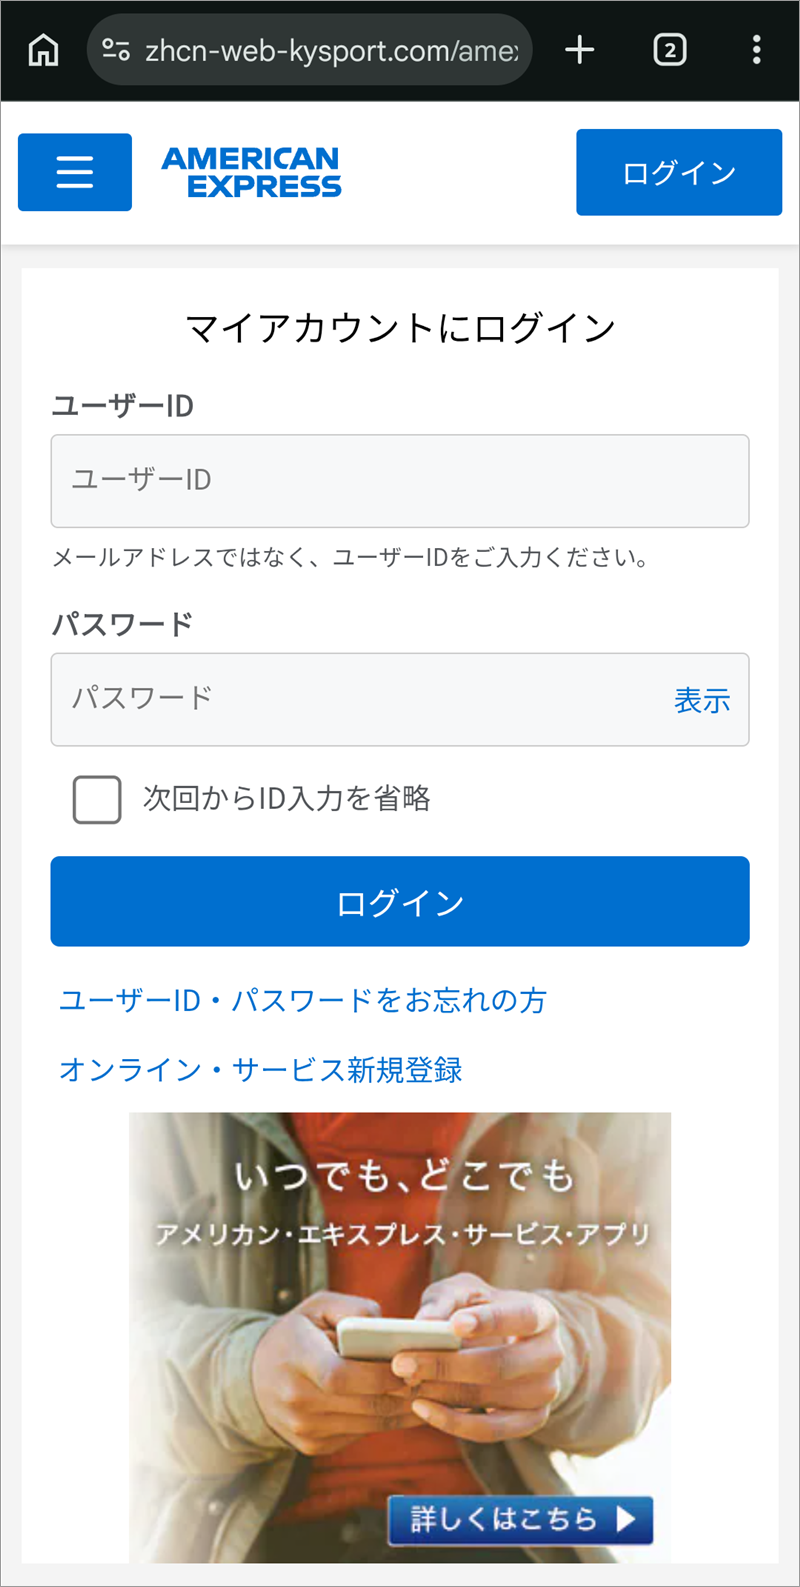
スマートフォンで開いた偽のAmexログイン画面。デザインの完成度が非常に高い
このzhcn-web-kysport.comは2025年12月6日登録の比較的新しいドメインで、Cloudflare配下のため実際のホスティング場所は特定できません(site_geo=unknown)。
なお、送信元IPとkishuburo.comのホスティング先IPが、いずれも大阪のサクラインターネットである点、そして本日ご紹介したEightの詐欺メールとHELO(mail.ns1.cbenm.com)が完全に一致している点から、同一の攻撃者グループが、乗っ取った日本国内の複数サイトを使い回しながら、複数ブランドを騙って活動している可能性があります。
注意点と対処法
- 「情報流出の可能性」「カード停止」といった不安をあおる文面のメールは、まず疑ってください。
- メール本文に書かれたURLを、不安になってブラウザに手入力するのも危険です。表示されたURLと実際のリンク先が異なる場合もあるため、メールのURLは信用しないのが基本です。
- カードの利用状況を確認したい場合は、必ずカード裏面に記載された正規の電話番号か、ご自身でブックマークした公式サイトからアクセスしてください。
- お使いのセキュリティソフトがブロックを表示した場合は、その警告を無視して「アクセスする」を選ばないでください。
まとめ
リンクの見た目に頼らない、という基本を改めて実感させられる一通でした。特にカード会社を騙るメールは実害が大きいため、この記事のURLをコピーして、ご家族にもぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査にはip-sc.net(IP調査兵団)を利用しています。
使用配色テーマ:Amethyst(#4a1942 / #cc0000)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体