「Vポイント」失効のお知らせに注意!無関係な実在通販サイトのドメインを乗っ取り、公式サイトそっくりの偽画面へ誘導する手口
今回は「Vポイント」の失効を装うメールをご紹介します。同じVポイントを騙る手口でも、先日ご紹介したSMBCの記事とはリンク先の作り方が違っていて、両方を見比べると詐欺師の「引き出しの多さ」がよく分かります。
📋 調査レポート:概要
| 受信日時 | 2026年9月14日(月)10:43 |
| 件名 | 【Vポイント】お得なポイントの有効期限が迫っています |
| 騙られたブランド | Vポイント |
| SPF判定 | Softfail(この送信元の使用は推奨されないという判定) |
| 危険度 | ★★★★☆(4/5) |
届いたメールの内容
実際に届いたメールがこちらです。「失効予定ポイント数:61,000pt」という大きな数字を示して、慌ててリンクを開かせようとする作りになっています。
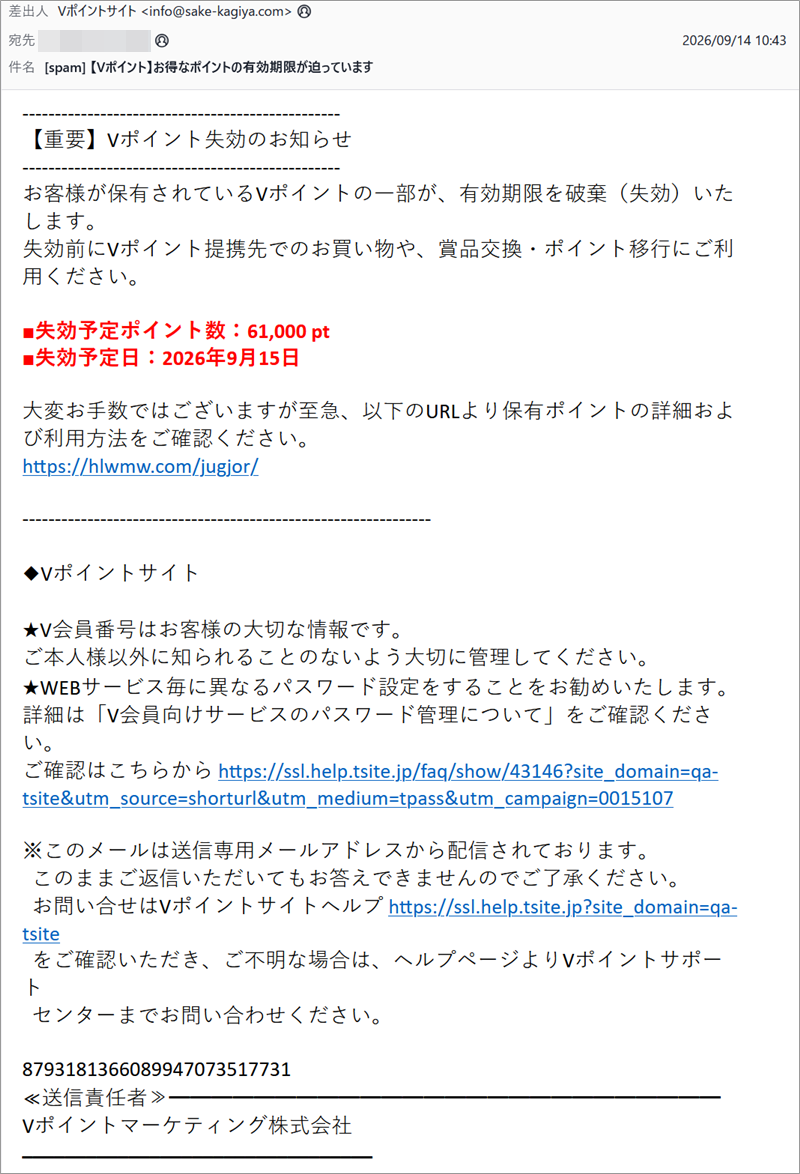
実際に届いたメール本文
【メール本文の骨子】
【重要】Vポイント失効のお知らせ
お客様が保有されているVポイントの一部が、有効期限を破棄(失効)いたします。
失効前にVポイント提携先でのお買い物や、賞品交換・ポイント移行にご利用ください。
■失効予定ポイント数:61,000 pt
■失効予定日:2026年9月15日
大変お手数ではございますが至急、以下のURLより保有ポイントの詳細および利用方法をご確認ください。
https://(詐欺サイトのURL)
※メールヘッダー詳細は個人情報保護のため非掲載
送信元の解析:無関係の実在企業のドメインを騙る
差出人のメールアドレスのドメインを調べたところ、Vポイントとは一切関係のない、実在する通販サイトの正規ドメインであることが分かりました。SPF判定も「Softfail(このホストからの送信は推奨されない)」となっており、そのドメインの正規の管理者が許可していない送信元から、勝手になりすまして送られたメールと考えられます。この実在企業様には一切の非がないため、当記事では社名・ドメイン名を伏せさせていただきます。送信元IPアドレス(133.242.225.69)の所在地は日本でした。
💡ここで!本物のリンクを紛れ込ませる手口
このメールの本文には、詐欺サイトへのリンクだけでなく、実在するVポイントの公式ヘルプページ(ssl.help.tsite.jp)へのリンクもわざと混在させてありました。本物のリンクを一緒に並べることで、メール全体の「もっともらしさ」を高め、受信者やスパムフィルターの警戒心を和らげる狙いがあると考えられます。
リンク先の解析:本物そっくりの「複製サイト」
本文中のリンクにアクセスすると、まずウイルスバスターが反応しました。
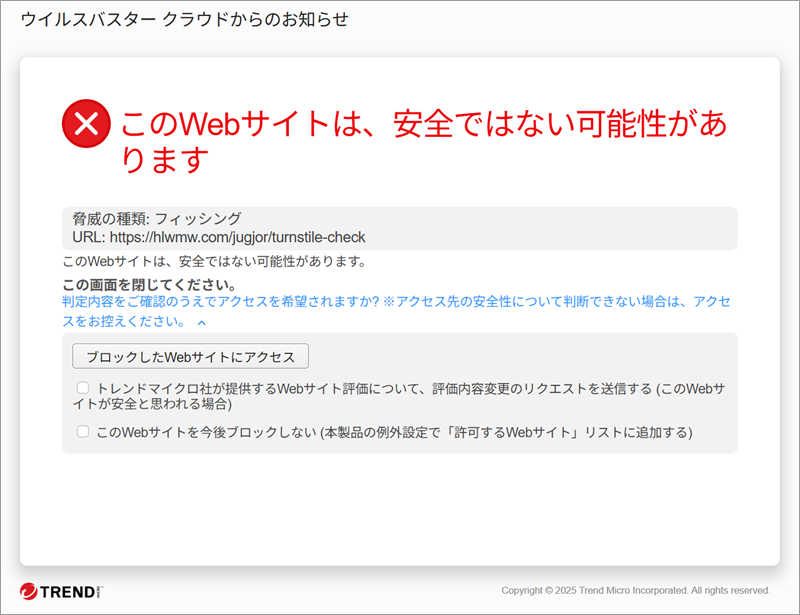
「脅威の種類:フィッシング」として即座にブロックされた画面
警告を突破して先へ進むと、V会員番号(またはTカード番号)の入力を求める画面が表示されました。
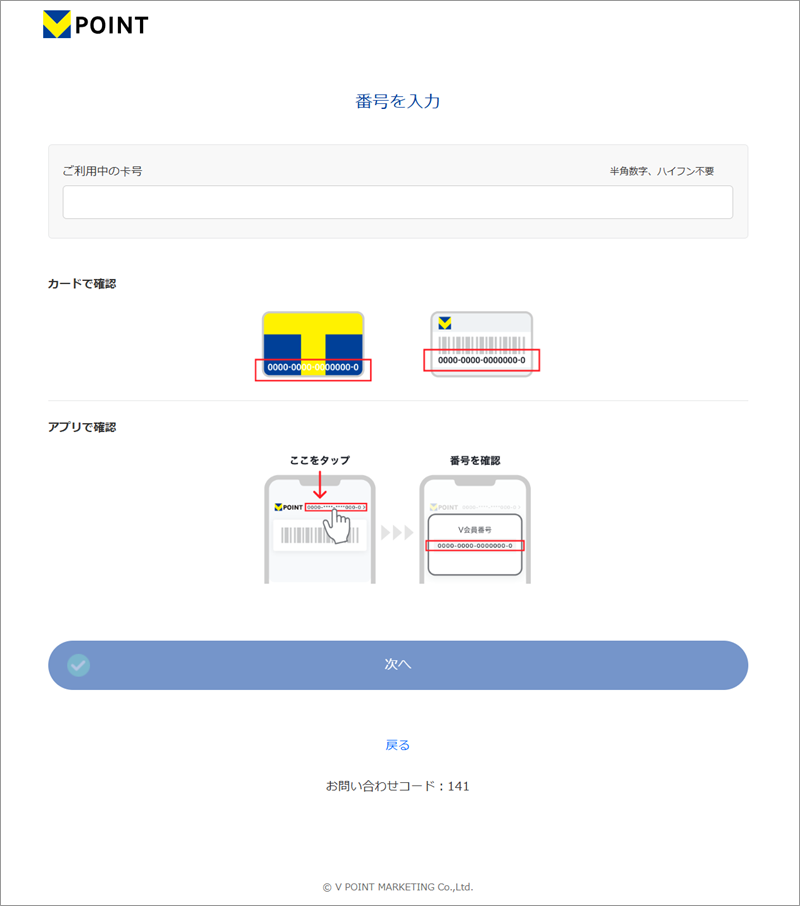
V会員番号・カード番号の入力を求める画面。デザインは本物と酷似している
実はこの画面、以前ご紹介したSMBCダイレクトを騙る記事で確認した画面と、デザインが完全に一致しています。ただし決定的な違いがあります。あの時は、リンク先が実在するVポイント公式サイト(tsite.jp)そのものでした。今回は、公式サイトとは無関係の全く別のドメインの中に、公式サイトの画面を精巧に複製した偽サイトが作られています。「本物のサイトに直接誘導するパターン」と「本物そっくりの偽サイトを別ドメインに作るパターン」、同じVポイントを騙る攻撃でも作り手が使い分けていることが分かります。
注意点と対処法
- 「ポイント失効」を煽るメールが届いても、本文中のリンクは開かず、必ず公式アプリやブックマークからご自身で確認してください。
- メール本文に本物らしいリンクが混ざっていても、それだけで安全とは判断できません。一つでも不審なリンクがあれば、メール全体を疑ってください。
- カード番号や会員番号の入力を求める画面が出てきたら、そのページのアドレス(URL)が本当に公式のものかを必ず確認してください。
まとめ
今回は、無関係の実在企業のドメインを騙り、本物そっくりの複製サイトへ誘導する手口をご紹介しました。同じVポイントを騙る攻撃でも、リンクの先が「本物のサイト」なのか「本物そっくりの偽サイト」なのかはケースバイケースです。どちらのパターンでも、身に覚えのないメールのリンクは開かないことが一番の防御になります。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの詳細情報は ip-sc.net を参照しています。
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態