【警告】オリコ「オリコポイント有効期限のお知らせ」は偽メール!9/20と同じキットが番号とランダム文字を変えて再来
「ポイントが失効します」という通知は、つい気になってしまうものです。9月20日にこのブログで取り上げたオリコカードの偽メールと、同じ手口のメールが、番号と文字を変えてまた届きました。今回は、リンクの途中に「売りに出されているドメイン」が挟まれていた点にも注目です。
📋 HEARTLAND-LAB SECURITY REPORT
オリコカードを名乗る
「オリコポイント有効期限のお知らせ」
概要:「4,214ポイントが10月7日で失効する」と急がせ、eオリコのログインへ誘導するメールです。表示されるリンクは本物のオリコの住所ですが、実際の行き先は別のドメインで、そこから偽のeオリコログイン画面へつながっていました。
| 件名 | 【要確認】オリコポイント有効期限のお知らせ(2026年10月07日)No.73122765 |
| 受信日時 | 2026年10月4日(日)17:02 |
| 差出人(画面の表示) | 「オリコカード」 info@orico.co.jp(なりすまし) |
| 実際の送信ドメイン | sweetrealtytx[.]com(オリコとは無関係のドメイン) |
| 送信元IP | 20.89.20.214(Microsoftのクラウド/東京都渋谷区の登録) |
| SPF/DKIM | SPFは pass(通ったのは攻撃者側のドメインで、オリコではありません)/DKIMはオリコ名義の署名があるが、検証結果の記録なし |
| 添付ファイル | なし |
| リンクの表示 | hxxps://www.orico.co.jp/update(本物の住所を表示) |
| 実際のリンク先(中継) | hxxps://tjdckj[.]com/read/… → 38.238.39.218(香港の登録) |
| 最終的な偽サイト | hxxps://wendrovik[.]cfd/orico/(偽eオリコログイン画面) |
| クローキング | なし(端末による表示先の切り替えは確認されませんでした) |
| 危険度 | ★★★★★(eオリコのIDとパスワードを盗まれるおそれがあります) |
| 手口の巧妙さ | ★★★☆☆(偽サイトは精巧。一方でメール本文は飾りが少なく、粗さも) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはオリコからの正規メールではありません
リンクは開かないでください。返信も不要です。「3日後に失効」「4,214ポイント」と言われても、慌てなくて大丈夫です。
届いたメールの内容
実際に届いたメールの文面を再現します。区切りの罫線は一部短くしています。※メールヘッダー詳細は個人情報保護のため非掲載です。
件名:【要確認】オリコポイント有効期限のお知らせ(2026年10月07日)No.73122765
送信者:オリコカード <info@orico.co.jp>

━━━━━━━━━━
オリコポイントサービス
━━━━━━━━━━

お客様各位

平素よりオリコカードをご利用いただき、誠にありがとうございます。

■ 有効期限が近づいているポイントがあります

お客様が保有されているオリコポイントの一部が、2026年10月07日 をもって失効いたします。

対象ポイント数:4,214ポイント

期限を過ぎますと、ポイントは自動的に失効いたしますので、お早めにお手続きください。

■ オリコポイントの主な使い道
・カードご利用代金への充当
・各種ギフト券・商品との交換
・提携ポイントへの交換
・オンラインショップでのご利用
・各種キャンペーン特典への交換

■ ポイントの確認・交換方法

以下の公式サイトにログイン後、「ポイント照会・交換」ページよりお手続きください。

▼ eオリコ ログイン
hxxps://www.orico.co.jp/update

※ログイン後、「オリコポイント」メニューより確認・交換いただけます
※ポイント交換時には、ご登録メールアドレスへの本人認証(確認コード)が必要です

■ ご注意事項
・有効期限を過ぎたポイントは再発行できません
・ポイントの有効期限は獲得パターンによって異なります(カード利用分は獲得月を含めて12ヵ月後の月末)
・本メールは送信専用です。ご返信いただいてもお答えできません

株式会社オリエントコーポレーション
オリコカードセンター
https://www.orico.co.jp/

HHGY3EEUG2
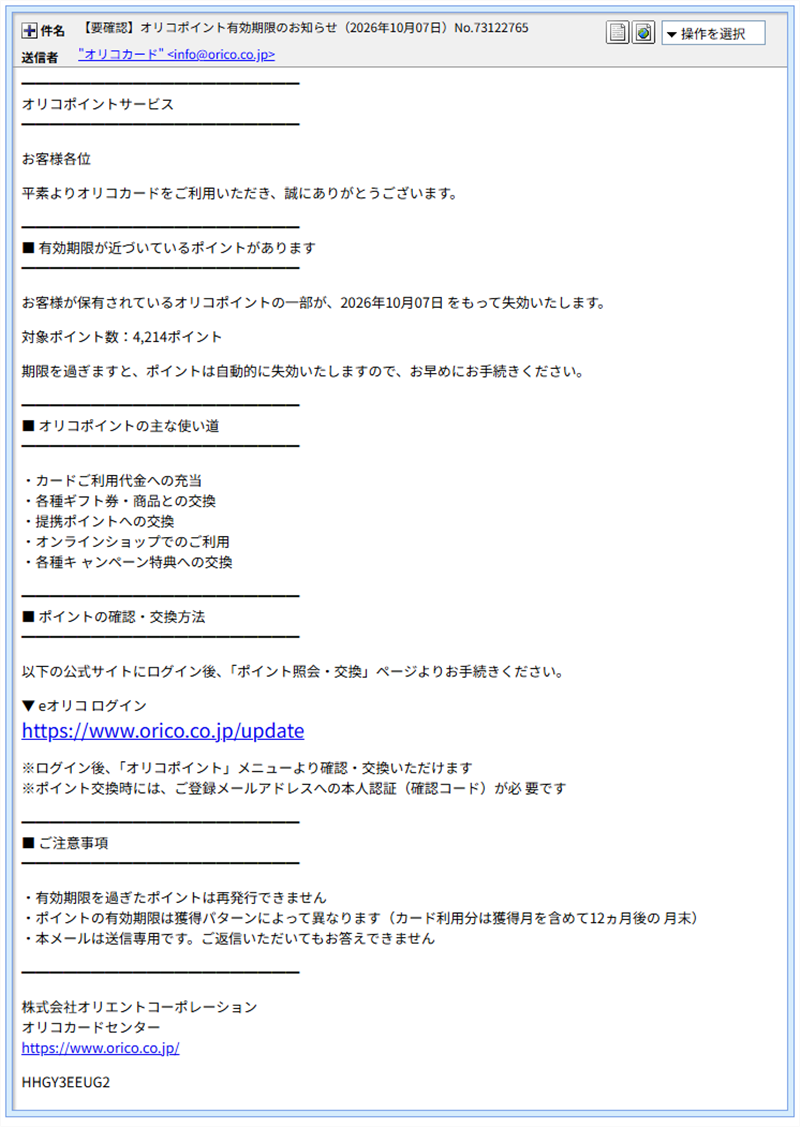
▲ 実際に届いたメールの画面
画面を見ると、色も飾りもない、モノクロで味気ない本文です。それでも、件名の最後には連番の No.73122765、本文の最後には意味のない英数字 HHGY3EEUG2 が付いています。毎回、番号と文字を変えることで、迷惑メールフィルターに「同じメール」と見抜かれにくくする狙いと考えられます(推測)。9月20日の記事で取り上げたメールにも、同じ型の連番とランダム文字が付いていました。
なお、冒頭の宛名は「お客様各位」で、氏名は入っていません。期限も、メールが届いた翌々日の10月7日と、短く切られています。
9月20日の記事と同じキットの再来
当ブログでは9月20日に、同じ件名のオリコの偽メールを取り上げました。当時は5,474ポイント・期限9月22日でしたが、今回は4,214ポイント・期限10月7日です。違うのは、数字と期限、連番、ランダム文字くらいで、文面の骨組みは同じです。さらに、送信元がMicrosoftのクラウドという点も、前回の記事と共通しています。
期限や金額を書き換えて、何度も送られているようです。以前に見たメールと似ていても、「もう知っているから大丈夫」と油断せず、毎回リンクを開かないようにしてください。
送信ルートと偽装の見破り方
詳しく調べると、「オリコから届いたように見せる細工」が重ねられていました。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 差出人の表示 | 「オリコカード」 info@orico.co.jp と見えますが、実際の送信元は オリコと無関係の sweetrealtytx[.]com です。 |
| 送信元のサーバー | 20.89.20.214 は、Microsoftのクラウドの貸しサーバーで、東京都渋谷区の登録でした。これはサーバーの置き場所を示すだけで、犯人の居場所ではありません。調査サイトの脅威レベルは「低」でしたが、通報実績が少ないだけの可能性があり、安全の証明にはなりません。 |
| SPF | pass(合格)と出ていますが、これは「送信元のドメイン(sweetrealtytx[.]com)が自分で許可した」という意味です。泥棒が自分で作った合鍵で自分の家を開けても「鍵は合っている」と出るのと同じで、オリコの本物の証明にはなりません。 |
| DKIM | 署名欄にはオリコのドメインの名前が書かれていますが、検証結果の記録がありません。名前を書くだけなら誰にでもできるため、判断は保留としました。 |
| 作成ソフトの痕跡 | 本文のHTMLには、Windows標準のブラウザー部品(MSHTML)で作られた痕跡がありました。大企業の自動配信システムというより、手作業で組んだ文面を使い回している印象です(推測)。 |
| 宛名 | 「お客様各位」で、氏名での呼びかけはありません。本物なら、登録された氏名で呼びかけるのが普通です。 |
文字の間に入れた「改行」というフィルター逃れ
メールのソース(原文)を見ると、「各種キ」と「ャンペーン」、「必」と「要です」の間に、わざと改行が入っていました。画面では、わずかな空白に見えるだけなので、人の目にはほとんど違和感がありません。しかし、迷惑メールフィルターの「キャンペーン」「必要」という言葉探しには、別の文字列に見えてしまいます。これも、フィルターをすり抜けるための工夫と考えられます(推測)。
📖 「連番」と「ランダム文字」ってなに?
同じ内容のメールを大量に送るとき、すべてのメールが完全に同じだと、迷惑メールフィルターに「同じメールだ」と見抜かれてしまいます。
そこで、件名に連番を付けたり、本文の末尾に意味のない文字を付けたりして、1通ごとに少しだけ中身を変える手口が使われます。人が読む内容には関係のない部分なので、受け取る側からは気づきにくいのが特徴です。
📖 「SPF」と「DKIM」ってなに?
SPF:「このドメインのメールは、この場所のサーバーから送られたものだけが本物です」という、送り主ドメインの持ち主が登録する名簿です。
DKIM:メールに付ける電子的な封印です。どちらも「合格」と出ても、それが誰のドメインに対する合格なのかを見ないと、本物の証明にはなりません。
リンクの先を調べてみると
① 表示と実際のリンク先が食い違う
メールには「▼ eオリコ ログイン」の下に、本物のオリコの住所のように見える文字が表示されています。ところが、クリックした先は、オリコとは無関係のドメインでした。見えている住所と、実際に開く住所が違うのは、典型的な偽装です。
② 売りに出されていた中継ドメイン
実際のリンク先 tjdckj[.]com を調べると、2023年12月に登録されたドメインで、登録の期限は10月4日、つまり、メールが届いた日でした。しかも、現在は「$80(約1万円台)で売り出し中」という表示が出ています。名前を管理する仕組みにはCloudflareが使われ、サーバー 38.238.39.218 は香港の登録です(脅威レベルは「低」)。登録者の情報は伏せられています。期限が切れる間際の安いドメインを、使い捨てで中継に使った可能性がありますが、売りに出されている理由は確認できていません(推測)。
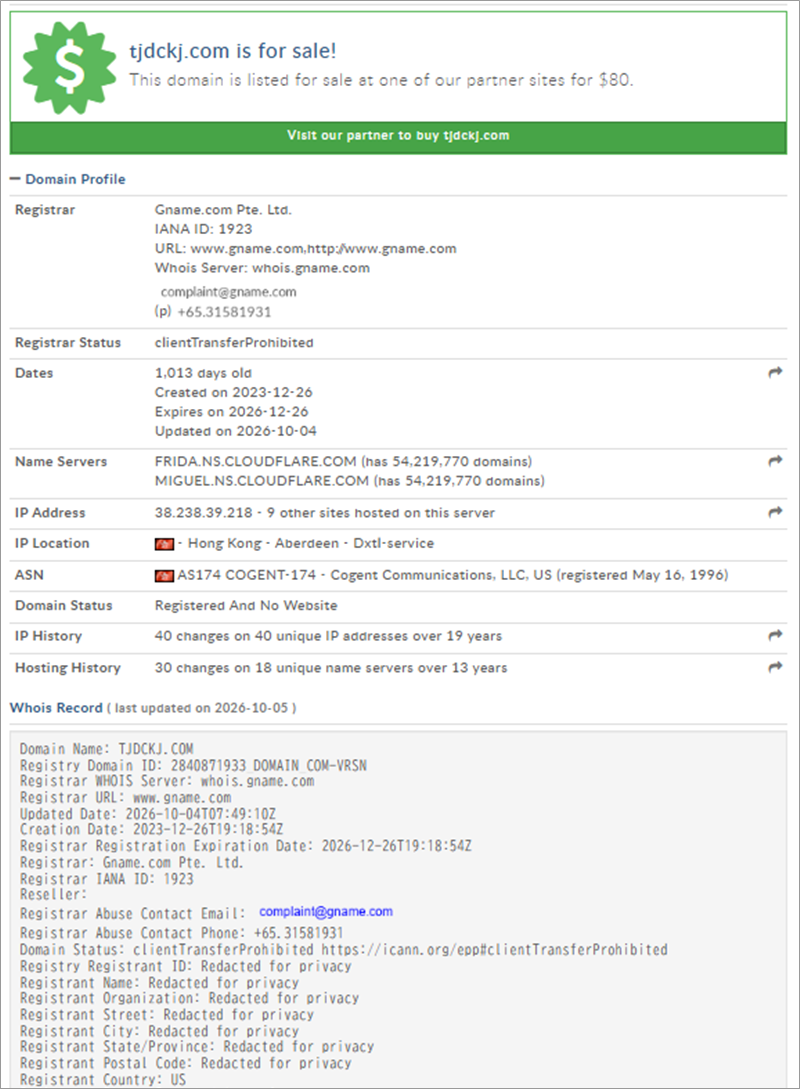
▲ 中継ドメイン tjdckj[.]com のドメイン情報(売り出し中の表示と、期限が10月4日であることが読み取れる)
③ ウイルスバスターが「フィッシング」と警告
この中継ドメインのリンクを開こうとすると、ウイルスバスター クラウドが「このWebサイトは、安全ではない可能性があります。脅威の種類:フィッシング」と警告しました。最終的な行き先 wendrovik[.]cfd/orico/ も、同じ警告が出ました。
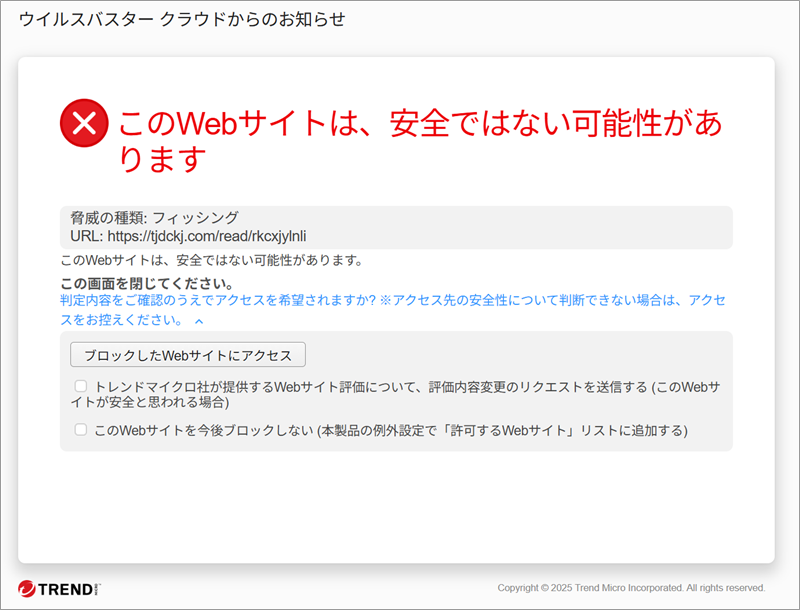
▲ 中継ドメインに出た、ウイルスバスターの警告画面
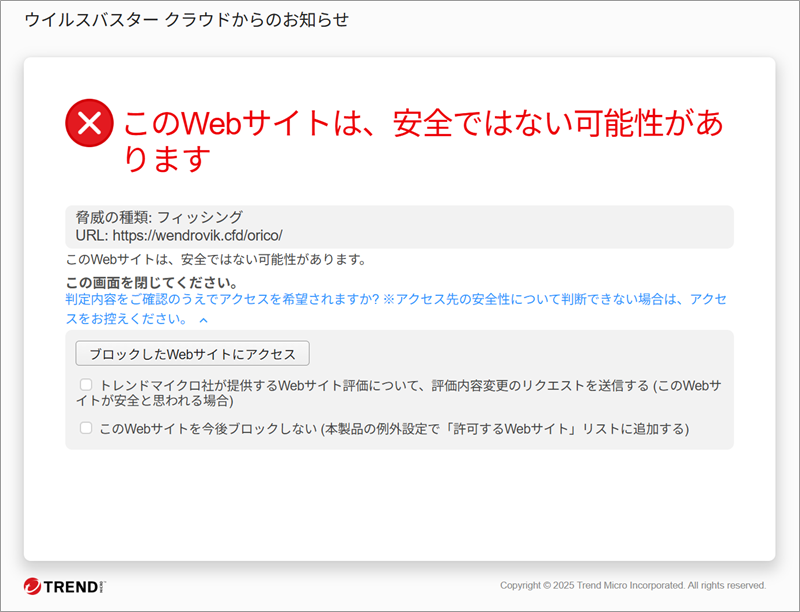
▲ 最終的な行き先に出た、ウイルスバスターの警告画面
④ 本物そっくりの偽eオリコログイン画面
警告を承知で進むと、「ログイン」と書かれた、eオリコのログイン画面そっくりのページが表示されました。IDとパスワードの入力欄、新規登録やアプリの案内まで、細かく作り込まれています。画面の下には、本物のオリコの「偽サイトにご注意ください」という注意書きまで写し取られていました。詐欺サイトが、詐欺への注意を呼びかけている形です。
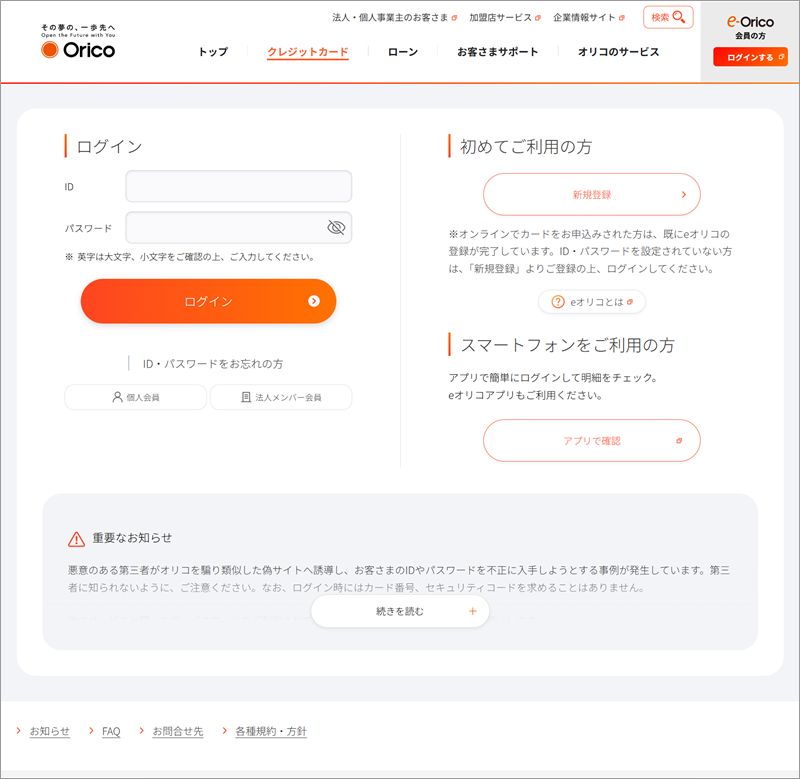
▲ 本物そっくりに作られた偽のeオリコログイン画面
⑤ クローキングはなし
前回の楽天ペイの記事のような、PCとスマホで表示先を分ける仕掛け(クローキング)は確認されませんでした。なお、最終的な偽サイトのサーバーの場所は、確認できていません。
偽ログイン画面にIDやパスワードを入力して試すことはしていません。当サイトでは、安全のため、これ以上の操作は行いません。
関連記事
オリコカードを装う偽メールは、これまでにも確認しています。あわせてご覧ください。
- 「オリコポイント有効期限のお知らせ」は詐欺!DKIM署名が実在しないドメインを騙る偽メール、正体は今朝のAmazon詐欺と完全に同一の送信基盤だった
- 【オリコ詐欺】「お引落日は1月30日です」という支離滅裂なフィッシングメールを徹底解析
- 『詐欺メール』オリコカードから『ご利用明細更新のお知らせ』と、来た件
注意点と対処法
- メールのリンクからログインしないでください。ポイントの残高が気になるときは、メールとは別に、いつも使っているeオリコの公式アプリや、ブックマークした公式サイトから確認しましょう。カード裏面に書かれた番号に電話する方法も確実です。
- 「3日後に失効」「期限は10月7日」と急がせるのは、詐欺メールの典型です。本物のポイントの期限は、公式のアプリやサイトで、落ち着いて確認できます。
- 表示されているリンクの文字と、実際に開く先は、別のことがあります。リンクを押す前に、差出人のドメインと、リンクの先を確かめる習慣をつけましょう。
- 以前に似たメールを見たことがあっても、数字や期限を変えて、何度も送られてきます。「見たことがあるから大丈夫」ではなく、「見たことがあるから偽物」と考えてください。
- もしIDやパスワードを入力してしまっても、責める必要はありません。落ち着いて、次の順に対応してください。
① eオリコのパスワードを、公式のアプリやサイトから直ちに変更する。
② 同じパスワードを使い回している他のサービスも、すべて変更する。
③ カード裏面の番号に電話して、状況を伝え、再発行などの相談をする。
④ 利用明細を確認し、身に覚えのない利用があればカード会社に連絡する。
⑤ 不安が残るときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談する。 - 同じようなメールが届いたら、家族や友人にも教えてあげてください。
まとめ
今回のメールは、9月20日と同じキットが、番号とランダム文字、期限と金額を変えて再び届いたものでした。文字の間に改行を入れる細工、見えている住所と実際の行き先の食い違い、売りに出されていたドメインを挟んだ中継、本物そっくりの偽ログイン画面と、見破る手がかりも、守りになる警告も、どちらも残っています。
ポイントの期限が気になったら、メールのリンクではなく、公式のアプリやカード裏面の番号から確認するのが確実です。この情報が、身近な誰かの被害を防ぐことにつながれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった