【警告】JCBを装う「JCBカード利用制限解除の最終手続きをお願いします」を解析|差出人名は文字を逆順にする細工入り
秋も深まり、カードの利用明細やポイントを確認する機会が増える頃です。そんな「MyJCB」の名前を使った偽メールが、今回は添付ファイル付きで届きました。差出人の名前に、思わず感心してしまう細工が仕込まれていたので、詳しくお伝えします。
📋 HEARTLAND-LAB SECURITY REPORT
JCBを名乗る
「JCBカード利用制限解除の最終手続きをお願いします」
概要:「MyJCBアカウントがロックされた。解除するにはリンクから手続きを」と迫り、件名では「期限10/06」と急がせるメールです。差出人の名前には、文字を逆順に並べて「JCB Webmaster」と見せる細工が入っていました。リンクの先は、Chromeが警告を出す本物そっくりの偽MyJCBログイン画面でした。
| 件名 | JCBカード利用制限解除の最終手続きをお願いします (期限:10/06) |
| 受信日時 | 2026年10月4日(日)12:02 |
| 差出人(画面の表示) | 「JCB Webmaster」(実際は文字を逆順に並べた細工入り。詳細は本文) |
| 実際の送信ドメイン | mail14.sxcsjs[.]com(JCBとは無関係のドメイン) |
| 送信元IP | 20.100.198.169(Microsoftのクラウド/ノルウェー・オスロの登録) |
| SPF/DKIM | SPFは pass(通ったのは攻撃者側のドメインで、JCBではありません)/DKIM署名はあるが、検証結果の記録なし |
| 添付ファイル | あり(eX0saJC.mzkxf、1,413バイト。中身は意味のない文字列) |
| 誘導先 | hxxps://www.ibxvox[.]com/UP/Webmasters/MyAccounts/iss(偽MyJCBログイン画面) |
| リンク先サーバー | 103.226.154.99(香港・油尖旺の登録) |
| クローキング | なし(端末による表示先の切り替えは確認されませんでした) |
| 危険度 | ★★★★★(IDとパスワード、さらにカード情報を盗まれるおそれがあります) |
| 手口の巧妙さ | ★★★★☆(文字を逆順にする細工、偽の検査ヘッダー、本物そっくりの画面。一方で、日付の矛盾などの粗さも) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはJCBからの正規メールではありません
リンクは開かず、添付ファイルにも触れないでください。返信も不要です。「最終手続き」「期限」と急かされても、慌てなくて大丈夫です。
届いたメールの内容
実際に届いたメールの文面を再現します。宛名に入っていた受信者のメールアドレスは、個人情報保護のため伏せています。末尾に長く続く各銀行カード向けの規約案内は、一部を省略しました。※メールヘッダー詳細は個人情報保護のため非掲載です。
件名:JCBカード利用制限解除の最終手続きをお願いします (期限:10/06)
送信者:JCB Webmaster
添付ファイル:eX0saJC.mzkxf

(受信者のメールアドレス) 様

いつも MyJCB をご利用いただき、誠にありがとうございます。

お客様のMyJCBアカウントは、2026年9月22日にセキュリティ上の理由でロックされました。

解除するために、以下のリンクをご利用ください。

◆ロック詳細

日時:2026/10/04 10:52:37

理由:複数回の不正ログイン試行

ロック解除手続き
hxxps://www.ibxvox[.]com/UP/Webmasters/MyAccounts/iss

※3日以内にご対応をお願いいたします。

※対応がない場合、アカウントが制限されたままとなります。

本メールは自動送信専用です。ご返信はご遠慮ください。

© 2026 JCB株式会社. All Rights Reserved。

MyJCB、3Dセキュア(J/Secure)に関する規定の全文
以下のリンク先をご覧ください。

最新版が表示されない場合には、WindowsユーザーはCtrlキーを押しながらF5キーを押してください。
Macintoshユーザーの方は[Shift]+[Command]+[R]を押してください。
(以下、セブン銀行・三菱UFJ銀行・みずほ・みんなの銀行・東武カード・J-WEST・LC・Lu Vitなど、各カードの利用者規定の案内が続く)
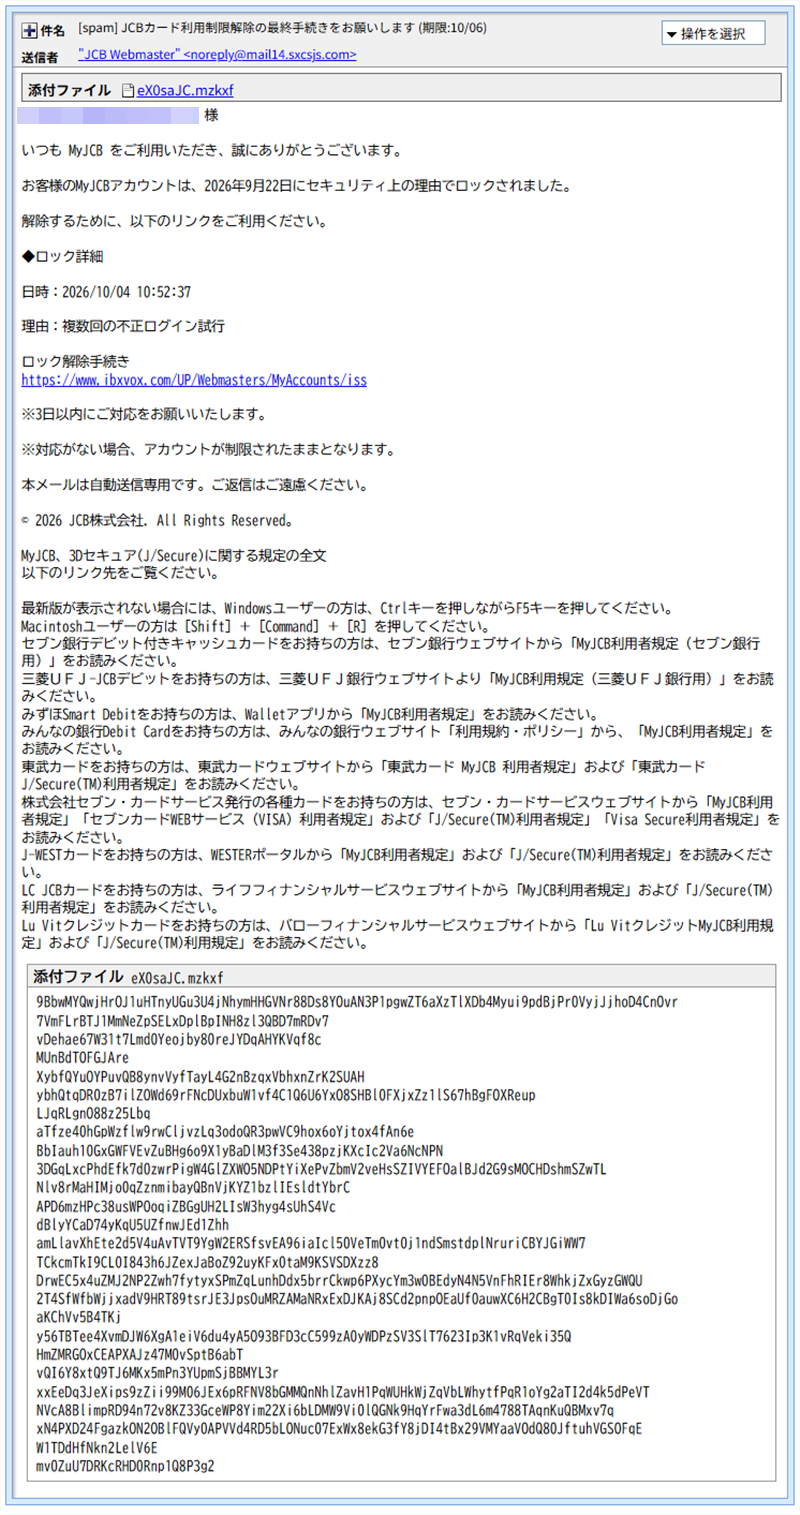
▲ 実際に届いたメールの画面(宛名は伏せています)
本文には、おかしな点がいくつもあります。「9月22日にロックされた」と書きながら、ロック詳細の日時は「10/04 10:52:37」です。件名の期限は「10/06」なのに、本文は「3日以内」とあります。さらに、末尾には本物のMyJCBの案内文のような長い規約の案内が、そのまま貼り付けてありました。本物らしく見せる飾りを足した結果、辻褄が合わなくなっているわけです。なお、他の注意喚起サイトでも、9月21日に同じ件名のメール(当時の期限は09/23)が報告されています。期限の日付だけを書き換えて、繰り返し送られているようです。
送信ルートと偽装の見破り方
詳しく調べると、「JCBから届いたように見せる細工」が重ねられていました。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 差出人の表示 | 「JCB Webmaster」と見えますが、実際の送信元は JCB と無関係の mail14.sxcsjs[.]com です。しかも名前の文字列には、逆順に見せる細工が入っています(下の解説をご覧ください)。 |
| 送信元のサーバー | 20.100.198.169 は、Microsoftのクラウドの貸しサーバーで、ノルウェー・オスロの登録でした。これはサーバーの置き場所であり、犯人の居場所ではありません。調査サイトの脅威レベルは「低」でしたが、通報実績が少ないだけの可能性があり、安全の証明にはなりません。 |
| SPF | pass(合格)と出ていますが、これは「送信元のドメイン(sxcsjs[.]com)が自分で許可した」という意味です。泥棒が自分で作った合鍵で自分の家を開けても「鍵は合っている」と出るのと同じで、JCBの本物の証明にはなりません。 |
| DKIM | 署名は付いていますが、署名したのは攻撃者側のドメインです。検証結果の記録がないため、判断は保留としました。 |
| 偽の検査ヘッダー | セキュリティ製品(MimecastやProofpoint)が検査したかのような記述や、「Transactional notification(取引通知)」といった文言が入っていました。いかにも検査済みに見せる飾りと考えられます。他社(naver.com)名義のDKIM署名など、経路に合わない痕跡も混ざっていますが、意図の断定はできません。 |
| 送信ソフトの名乗り | 個人向けメールソフト「The Bat! 10.1」を名乗っていました。JCBのような大企業の自動配信では、考えにくい名乗りです。 |
| 宛名 | 「様」の前に、氏名ではなく受信者のメールアドレスがそのまま入っていました(個人情報保護のため非掲載)。本物なら、登録された氏名で呼びかけるのが普通です。 |
| 添付ファイル | eX0saJC.mzkxf(1,413バイト)という、見慣れない拡張子のファイルが付いていました。中身を確認すると、意味のない英数字の羅列で、ファイルとしては実行できません。フィルターをすり抜ける、または本物らしく見せるための飾りと考えられます(推測)。 |
📖 「文字を逆順に見せる細工」ってなに?
パソコンには、アラビア語など「右から左へ」書く言語のために、文字の並び方を反転させる特別な制御文字があります。画面には何も表示されませんが、この文字を名前の先頭に置くと、その後ろの文字が逆順に表示されます。
今回の差出人名の実際の文字列は retsambeW BCJ でした。制御文字(U+202E)で逆順に表示されるため、画面では「JCB Webmaster」と読めてしまいます。
どうやって見つけたか:差出人のヘッダー欄の暗号のような文字列(Base64)をデコードして、文字コードを表示できるプログラムで確認しました。画面では見えない「U+202E」が、番号でそのまま表示されます。テキストエディタでコードとして表示する方法でも確認できます。
目的は、「JCB」という文字列を検索するフィルターや、人の目の確認をすり抜けるためと考えられます。
📖 「SPF」と「DKIM」ってなに?
SPF:「このドメインのメールは、この場所のサーバーから送られたものだけが本物です」という、送り主ドメインの持ち主が登録する名簿です。
DKIM:メールに付ける電子的な封印です。どちらも「合格」と出ても、それが誰のドメインに対する合格なのかを見ないと、本物の証明にはなりません。
リンクの先を調べてみると
① Chromeが「危険なサイト」と警告
メール内のリンクを開こうとすると、Chromeが赤い警告画面を出しました。「最近フィッシングが検出されました」という内容です。
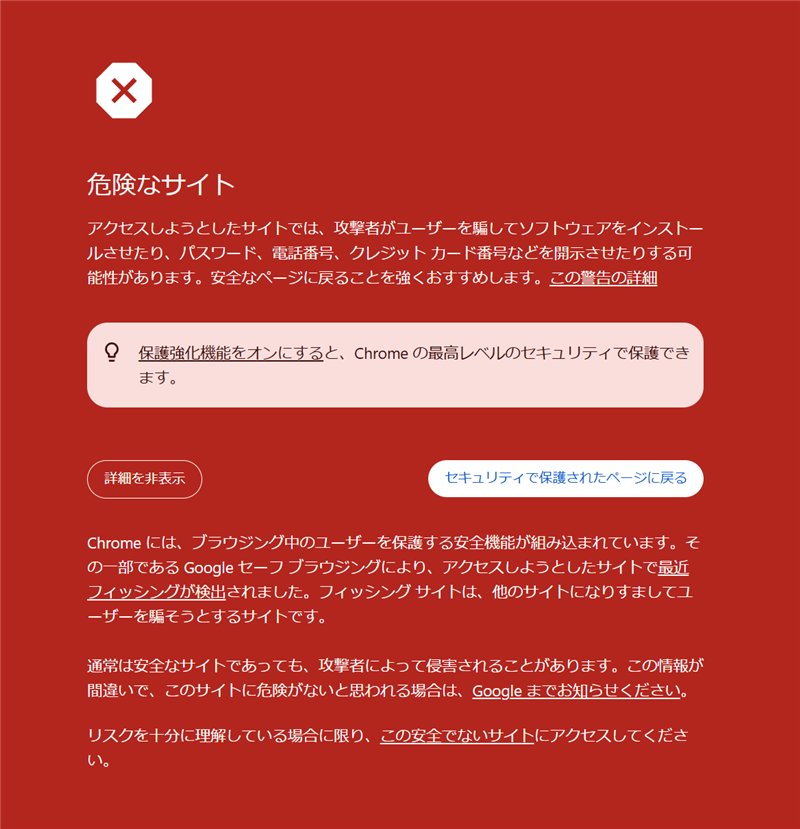
▲ Chromeのセーフブラウジングによる警告画面
② 「ロボットではありません」の関門
警告を承知で進むと、hCaptchaの「I’m not a robot」画面が現れました。人かどうかを確かめる仕掛けで、自動調査ツールを遠ざける目的と考えられます。
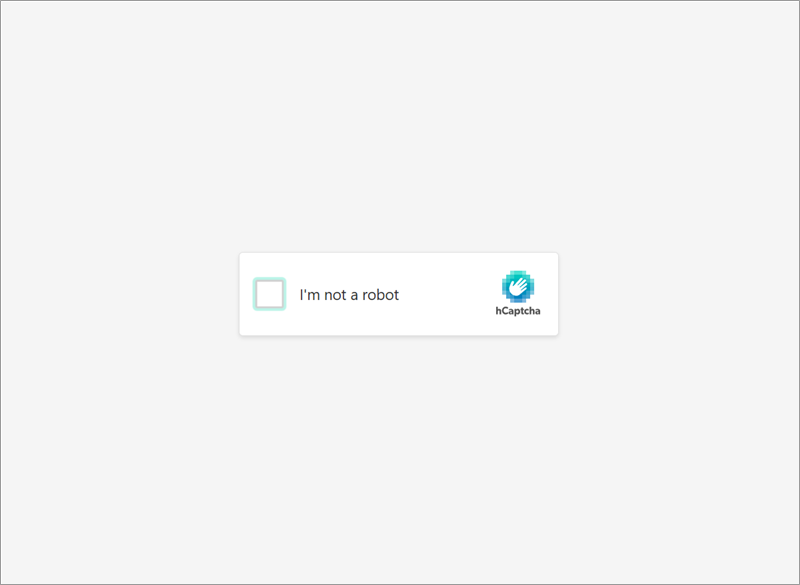
▲ hCaptchaの「I’m not a robot」画面
③ 本物そっくりの偽MyJCBログイン画面
関門を通ると、「MyJCBにようこそ」というログイン画面が表示されました。MyJCB IDとパスワードの入力欄、パスキーでのログイン案内、新規登録の説明まで、細かく作り込まれています。画面の上部には、「JCBをかたるフィッシング詐欺にご注意ください」という注意書きまで写し取られていました。詐欺サイトが、自分で詐欺への注意を呼びかけている形です。
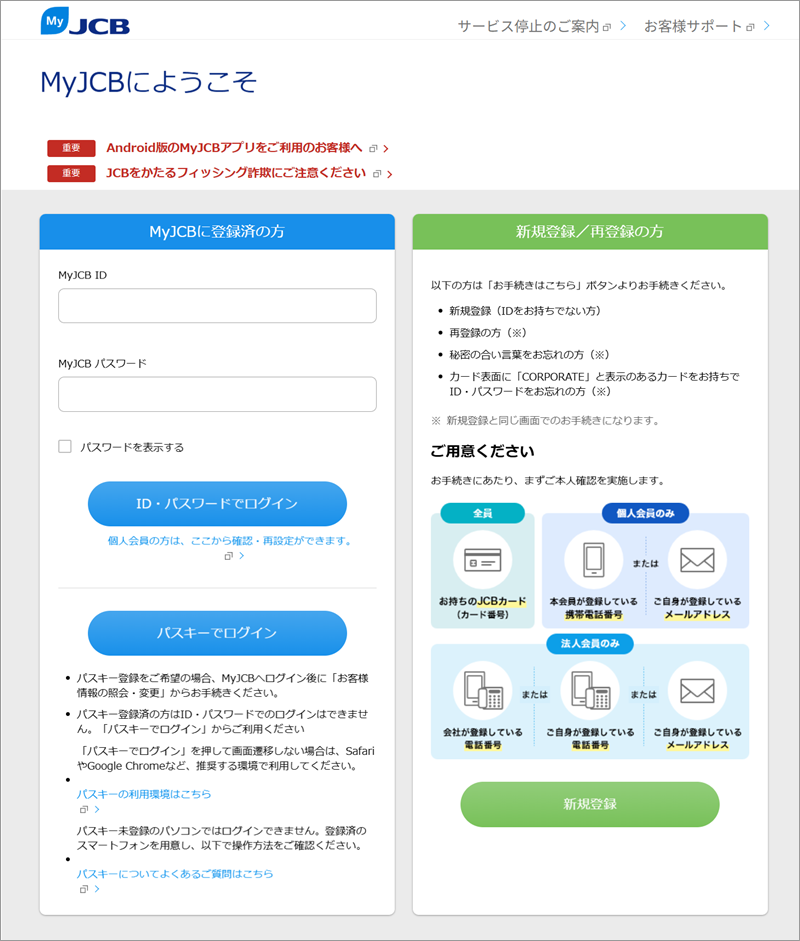
▲ 本物そっくりに作られた偽のMyJCBログイン画面
④ クローキングはなし、サーバーは香港
前回の楽天ペイの記事のように、PCとスマホで表示先を分ける仕掛け(クローキング)は確認されませんでした。リンク先ドメイン ibxvox[.]com のサーバー 103.226.154.99 は、香港(油尖旺)の登録でした。調査サイトの脅威レベルは「低」ですが、20件のコメントが寄せられ、怒りの評価が並んでいます。脅威レベルの表示だけでは、安全とは言えません。
なお、偽ログイン画面にIDやパスワードを入力して試すことはしていません。当サイトでは、安全のため、これ以上の操作は行いません。
関連記事
JCBを装う偽メールは、これまでにも確認しています。あわせてご覧ください。
- 「MyJCBシステム更新に伴うお客様情報の再確認について」は詐欺!不審な「jcb.wvcc」添付と偽MyJCBログイン画面に注意
- 『詐欺メール』「お客様のJCBアカウントがロックされている」と届いた件
注意点と対処法
- メールのリンクからログインしないでください。カードの状態が気になるときは、メールとは別に、いつも使っているMyJCBの公式アプリや、ブックマークした公式サイトから確認しましょう。カード裏面に書かれた番号に電話する方法も確実です。
- 添付ファイルは、開かず、保存もせずに、メールごと削除してください。
- 「最終手続き」「期限10/06」「3日以内」と急がせるのは、詐欺メールの典型です。本物なら、期限が過ぎてもあとから公式のお知らせで案内されます。
- 差出人の表示名は、簡単に細工できます。表示名が「JCB」でも、本物とは限りません。実際のドメインも合わせて確認しましょう。
- もしIDやパスワード、カード情報を入力してしまっても、責める必要はありません。落ち着いて、次の順に対応してください。
① MyJCBのパスワードを、公式のアプリやサイトから直ちに変更する。
② 同じパスワードを使い回している他のサービスも、すべて変更する。
③ カード裏面の番号に電話して、状況を伝え、再発行などの相談をする。
④ 利用明細を確認し、身に覚えのない利用があればカード会社に連絡する。
⑤ 不安が残るときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談する。 - 同じようなメールが届いたら、家族や友人にも教えてあげてください。
まとめ
今回のメールは、差出人の名前を逆順に見せる細工や、検査済みに見せる偽のヘッダー、本物そっくりのログイン画面で、「アカウントがロックされた」という不安につけ込む手口でした。一方で、日付の矛盾や、宛名に受信者のメールアドレスが入っているなど、見破る手がかりも残っています。Chromeの警告が出たことも、守りになりました。
リンクを開く前に、差出人のドメインを確かめてください。不安なときは、公式のアプリやカード裏面の番号から確認するのが確実です。この情報が、身近な誰かの被害を防ぐことにつながれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった