【続報】Eight(Sansan)を装う偽メール「あなたのアカウントがロックされました。」を解析|偽ログイン画面はウイルスバスターもブロック
10月に入り、名刺や連絡先の整理をしたくなる季節になりました。そんな名刺管理アプリ「Eight」の名前を使った偽メールが、今朝また届きました。9月21日にお伝えした手口の続報です。
📋 HEARTLAND-LAB SECURITY REPORT
【続報】Eight(Sansan)を名乗る
「あなたのアカウントがロックされました。」
概要:「5回ログインに失敗したのでアカウントをロックしました。解除するには、リンク先で新しいパスワードを設定してください」と迫るメールです。宛名には受信者の氏名まで入っていますが、リンク先は本物のEightではなく、本物そっくりに作られた偽のログイン画面でした。このサイトは、ウイルスバスターにもフィッシングとしてブロックされました。
| 件名 | 【重要】あなたのアカウントがロックされました。 |
| 受信日時 | 2026年10月5日(月)05:16 |
| 差出人(画面の表示) | 「Eight」 |
| 実際の送信ドメイン | lebonheur-jpn[.]com(Eight・Sansanとは無関係のドメイン) |
| 送信元IP | 163.43.105.172(さくらインターネット/大阪府大阪市の登録) |
| SPF/DKIM | SPFは softfail(正規の送信元として認められていない)/DKIM署名なし |
| 添付ファイル | なし |
| 誘導先 | hxxps://www.zh-global-jiuyouhui[.]com/(以下省略) → Eightを装う偽ログイン画面 |
| クローキング | なし(端末による表示先の切り替えは確認されませんでした) |
| 危険度 | ★★★★☆(IDとパスワードを盗まれるおそれがあります) |
| 手口の巧妙さ | ★★★☆☆(氏名入りで本物そっくりの偽画面。一方で、送信元の不一致など粗さも) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはEight(Sansan)からの正規メールではありません
メールのリンクは開かず、パスワードも入力しないでください。返信も不要です。「ロックされました」と言われても、慌てなくて大丈夫です。
届いたメールの内容
実際に届いたメールの文面を、できる限り忠実に再現します。宛名の氏名は、個人情報保護のため伏せています。※メールヘッダー詳細は個人情報保護のため非掲載です。
件名:【重要】あなたのアカウントがロックされました。
送信者:Eight

(受信者の氏名) 様

Eightをご利用いただきありがとうございます。

このアカウントは、5回ログインに失敗しました。セキュリティ確保のため、アカウントをロックしています。
ロックを解除するために、以下のリンク先から、新しいパスワードを設定してください。
hxxps://www.zh-global-jiuyouhui[.]com/(以下省略)

----------------------------------------------------------------------------
このメールは「利用メール」です。
利用メールは、パスワードの再発行などを含むEightを利用するために必要なメールですので、配信を停止することはできません。
※このメールは送信専用です。ご返信いただいてもお返事出来かねますので、あらかじめご了承ください。
----------------------------------------------------------------------------
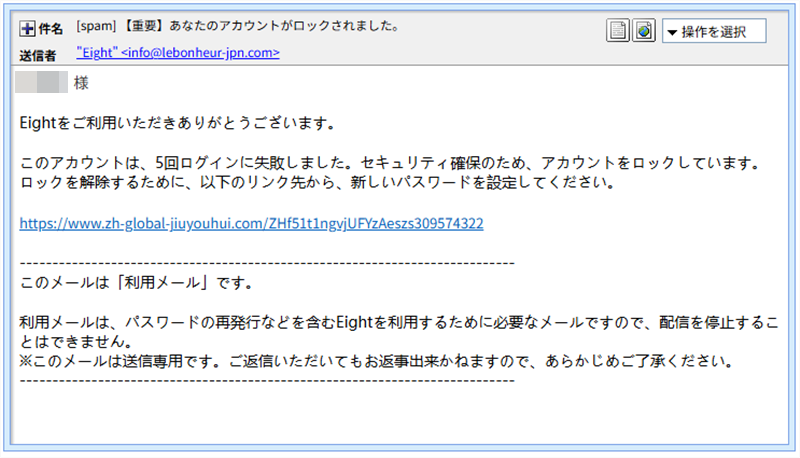
▲ 実際に届いたメールの画面(宛名の氏名は伏せています)
9月21日の記事で取り上げた偽メールと違い、今回は宛名に受信者の氏名が入っていました。名前が書いてあると本物らしく見えますが、氏名は名簿などから流用すれば簡単に入れられます。「名前が合っているから本物」とは言えません。メール末尾の「利用メール」の説明文は、本物のEightのメールの言い回しを真似たものと考えられます。
9月21日の前回記事との比較
同じEightを名乗る偽メールでも、違いと共通点がありました。
| 項目 | 9/21の記事 | 今回 |
| 送信元IP | 133.125.84.159(さくらインターネット) | 163.43.105.172(さくらインターネット/大阪) |
| SPF/DKIM | softfail/署名なし | softfail/署名なし |
| 誘導先 | dubaishequ[.]com | zh-global-jiuyouhui[.]com |
| クローキング | なし | なし |
| 不安のあおり方 | 前回記事をご覧ください | 「5回ログインに失敗」「アカウントをロック」 |
共通点は、国内のレンタルサーバーから送られ、SPFはsoftfail、DKIM署名はなく、リンク先は海外風のドメインという点です。送信元は変わっても、手口の骨組みは同じ犯人グループの流れと考えられます。ただし、これは推測であり、断定はできません。
送信ルートと偽装の見破り方
メールの経路を調べると、「Eightから届いたように見せる表示」と実際の送信元が食い違っていました。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 差出人の表示 | 「Eight」と表示されますが、実際の送信元は lebonheur-jpn[.]com でした。Eight・Sansanとは無関係のドメインです。 |
| 送信元のサーバー | 163.43.105.172 は、さくらインターネットの法人向けサーバーで、大阪府大阪市の登録でした。サーバーの置き場所であり、犯人の居場所ではありません。調査サイトの脅威レベルは「低」でしたが、通報実績が少ないだけの可能性があり、安全の証明にはなりません。 |
| 送信ドメインのサーバー | 送信ドメイン lebonheur-jpn[.]com のサーバーは 157.7.107.135 で、GMOインターネットグループのレンタルサーバー(東京都千代田区の登録)でした。こちらも脅威レベルは「低」です。つまり、メールを実際に送ったサーバーと、差出人ドメインのサーバーが別々の場所にありました。 |
| SPF | softfail(失敗に近い判定)でした。「この送信元からは、このドメインのメールを送ることは許可されていない」という意味です。本物のEightのメールなら、通常はここで合格します。 |
| DKIM | 署名が付いていませんでした。正規のサービスなら、通常は署名を付けて「改ざんされていない」ことを示します。 |
| 送信ソフトの名乗り | 「Mozilla Thunderbird」という個人向けメールソフトを名乗っていました。Eightのような企業サービスの自動配信では、考えにくい名乗りです。 |
| 見えない文字 | 件名・差出人の名前・本文を調べましたが、画面に見えない文字(ゼロ幅文字)は見つかりませんでした。 |
📖 「SPF」と「DKIM」ってなに?
SPF:「このドメインのメールは、この場所のサーバーから送られたものだけが本物です」という、送り主ドメインの持ち主が登録する名簿です。名簿にない場所から届くと、softfailなどの警告が出ます。
DKIM:メールに付ける電子的な封印です。封印があれば「途中で書き換えられていない」ことを確かめられます。署名がない場合は、少なくとも本物の証明はできません。
リンクの先を調べてみると
① ウイルスバスターがブロック
メール内のリンクを開こうとすると、セキュリティソフトの「ウイルスバスター クラウド」が警告を出しました。画面には「脅威の種類:フィッシング」と表示されています。
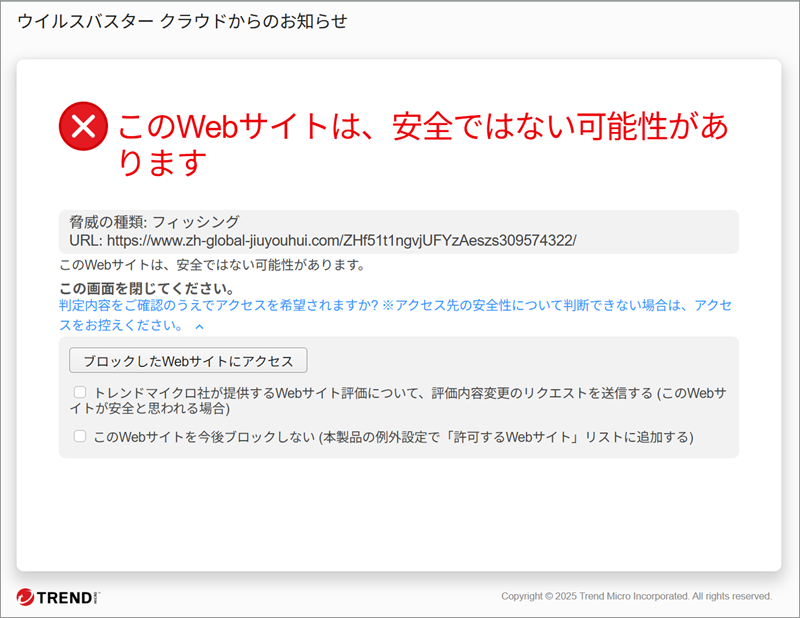
▲ ウイルスバスター クラウドの警告画面(脅威の種類:フィッシング)
② 本物そっくりの偽ログイン画面
安全に配慮したうえで画面を確認すると、Eightのロゴが入ったログイン画面が表示されました。「メールアドレスまたはユーザーID」と「パスワード」の入力欄、青い「ログイン」ボタンまで、本物らしく作られています。
ここにIDとパスワードを入力すると、犯人に直接渡してしまうことになります。メールには「新しいパスワードを設定してください」とありますが、表示されたのはパスワードを設定する画面ではなく、ふつうのログイン画面でした。この点もちぐはぐです。
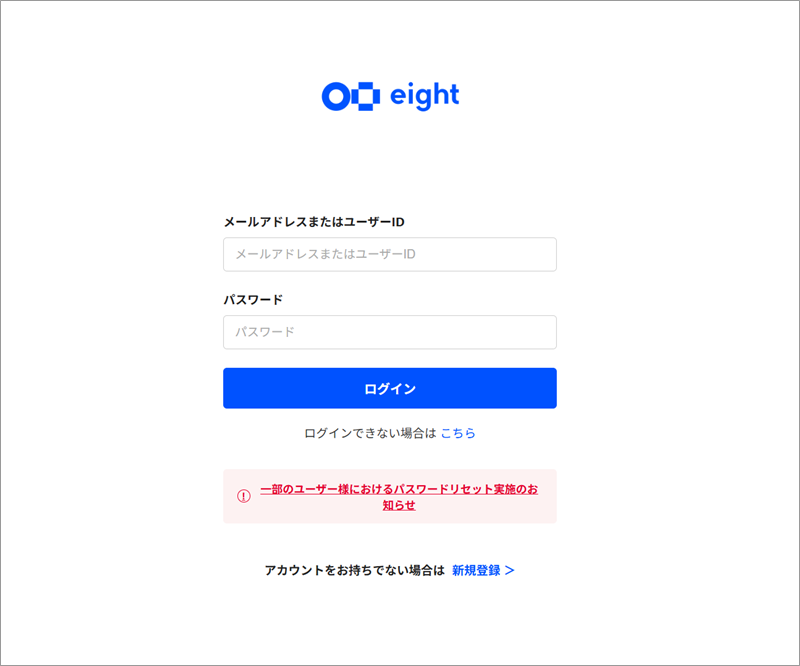
▲ Eightを装う偽のログイン画面
③ クローキングはなし
前回の楽天ペイの記事のように、PCとスマホで表示先を分ける仕掛け(クローキング)は確認されませんでした。このサイトはCloudflareというサービスの裏側にあり、実際のサーバーの場所は特定できません。
リンク先のドメイン zh-global-jiuyouhui[.]com は、EightにもSansanにも関係がありません。本物のEightのログインは、いつも使うアプリやブックマークから開くのが確実です。
関連記事
Eightを装う偽メールは、以前にも確認しています。あわせてご覧ください。
注意点と対処法
- メールのリンクからログインしないでください。アカウントの状態が気になるときは、メールとは別に、いつも使っているEightのアプリや、ブックマークした公式サイトから確認しましょう。
- 「5回ログインに失敗」「ロックしました」と不安をあおるのは、詐欺メールの典型です。心当たりがなければ、そもそもログインを試した覚えもないはずです。慌てなくて大丈夫です。
- 宛名に自分の氏名が入っていても、安心材料にはなりません。氏名入りでも偽物はあります。
- もしIDやパスワードを入力してしまっても、責める必要はありません。落ち着いて、次の順に対応してください。
① Eightのパスワードを、公式のアプリやサイトから直ちに変更する。
② 同じパスワードを使い回している他のサービスも、すべて変更する。
③ ログイン履歴や、身に覚えのない操作がないかを確認する。
④ 不安が残るときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談する。 - 同じようなメールが届いたら、家族や同僚にも教えてあげてください。
まとめ
今回のメールは、氏名入りの宛名と本物そっくりの偽ログイン画面で、「ロックされた」という不安につけ込む手口でした。一方で、送信元ドメインの不一致、SPFのsoftfail、DKIM署名なし、個人向けメールソフトという名乗りなど、見破る手がかりも残っています。
リンクを開く前に、差出人のドメインを確かめてください。不安なときは、公式のアプリやブックマークから確認するのが確実です。この情報が、身近な誰かの被害を防ぐことにつながれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった