楽天ペイ「本人確認アプリ『楽天アカウント保護』導入のご依頼(期限:10月8日)」は詐欺!Android端末に偽アプリを入れさせる罠
10月に入り、朝晩の冷え込みを感じる季節になりました。スマホのアプリを入れたり更新したりする機会が増える頃ですが、今朝届いた1通は、そんな「アプリ」の話題につけ込む詐欺メールでした。
📋 HEARTLAND-LAB SECURITY REPORT
楽天ペイを名乗る
「本人確認アプリ『楽天アカウント保護』導入のご依頼」
概要:楽天ペイのセキュリティ管理部を名乗り、「Android端末のお客様は10月8日までに本人確認アプリを入れてください。入れないとログインが制限されます」と迫るメールです。「Google Playストアへ移動」と書かれたボタンの実際のリンク先は、楽天ともGoogleとも関係のないサイトでした。さらに、PCとスマホで表示先を分けるクローキングも確認しました。
| 件名 | [楽天ペイ] 本人確認アプリ「楽天アカウント保護」導入のご依頼(期限:10月8日) |
| 受信日時 | 2026年10月5日(月)07:58 |
| 差出人(画面の表示) | 「楽天ペイ システム通知」(実際は見えない文字入り。詳細は本文) |
| 実際の送信ドメイン | bjqyzh[.]com(楽天とは無関係のドメイン) |
| 送信元IP | 34.21.163.165(Google Cloud/シンガポールの登録) |
| SPF/DKIM | SPFは pass(通ったのは攻撃者側のドメインで、楽天ではありません)/DKIM署名はあるが、検証結果の記録なし |
| 添付ファイル | なし |
| 誘導先 | ボタン → tehpointindonesia[.]com → PCはQRコード画面(mediumdifficult-jp[.]com)/スマホは別サイト(desertramble-jp[.]com) |
| クローキング | あり(PCとスマホで表示先が分かれます) |
| 危険度 | ★★★★★(Androidに偽アプリを入れさせようとするため) |
| 手口の巧妙さ | ★★★★☆(見えない文字・クローキング・「Google Play」の表記。一方で、日付の矛盾などの粗さも) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これは楽天ペイからの正規メールではありません
メールのボタンは押さず、アプリも入れないでください。返信も不要です。「期限」や「ログイン制限」の言葉に急かされても、慌てなくて大丈夫です。
届いたメールの内容
実際に届いたメールの文面を、できる限り忠実に再現します。見えない文字は取り除いてあります。※メールヘッダー詳細は個人情報保護のため非掲載です。
件名:[楽天ペイ] 本人確認アプリ「楽天アカウント保護」導入のご依頼(期限:10月8日)
送信者:「楽天ペイ システム通知」

楽天ペイ RAKUTEN PAY
セキュリティ通知
2026年10月1日 発行 楽天ペイ セキュリティ管理部
対応期限:2026年10月8日(木)

楽天ペイ ご利用のお客様
平素より楽天ペイをご利用いただき、誠にありがとうございます。
このたび、お客様のアカウントのセキュリティ強化を目的に、Android端末をご利用のお客様を対象として、本人確認アプリ「楽天アカウント保護」の導入をお願い申し上げます。
大変恐縮ではございますが、2026年10月8日(木)までにお手続きいただきますよう、何卒お願い申し上げます。

1 手続き対象情報
対象サービス:楽天ペイ
導入アプリ:楽天アカウント保護(Android版)
対応期限:2026年10月8日(木)
未対応時の影響:対象アカウントへのログインが制限されます

2 お手続きの流れ
STEP1 楽天ペイの公式サイトまたは公式アプリをお客様ご自身で直接開いてください。
STEP2 掲載されている案内に従い、「楽天アカウント保護」をインストールしてください。
STEP3 インストール完了後、アプリの初期設定をお済ませください。

3 アプリのダウンロード
【楽天アカウント保護をダウンロード(Android版)/Google Playストアへ移動 — 開発元:楽天グループ株式会社(Rakuten Group, Inc.)】
✓インストール前に、提供元が「楽天グループ株式会社」であることを必ずご確認ください。

4 期限までに導入されない場合
⚠ ログイン制限が発生します
対象アカウントへのログインが制限され、楽天ペイをはじめとする楽天サービスのご利用に影響が生じます。お早めにお手続きをお願いいたします。

5 対象端末について
Android:本メールの対象です。上記の手順に従いアプリを導入してください。
iPhone等:現在、本アプリはAndroid端末のみ対応しております。iPhone等をご利用のお客様は、楽天ペイ公式サイト内の案内をご確認ください。

🔒 本メールへの返信で、パスワードや認証コードをお知らせいただく必要はありません。ご不明な点は、楽天ペイ公式サイト内のお問い合わせ窓口へご相談ください。
・本メールへの返信で、パスワードや認証コードをお知らせいただく必要はありません。
・本メールは送信専用アドレスより配信しております。返信はお受けできません。
・楽天を装った不審なメール・SMSにご注意ください。公式ストア以外からのインストールは行わないようお願いいたします。

本メールは楽天ペイにご登録いただいたお客様へ送信しております。
配信停止をご希望の方は こちら からお手続きください。
※ このメールアドレスは送信専用です。返信はお受けできません。

楽天グループ株式会社 楽天ペイメント株式会社
© Rakuten Group, Inc. All Rights Reserved.
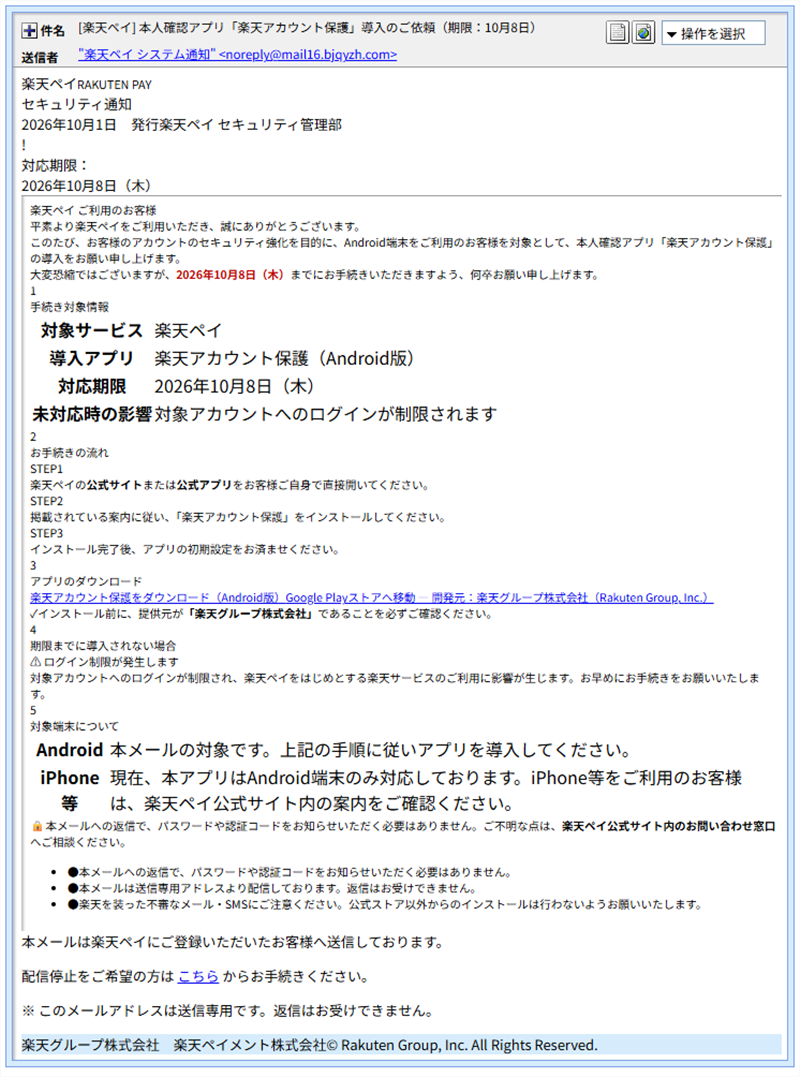
▲ 実際に届いたメールの画面(背景が白で、末尾の数行だけ水色の古いタイプのデザインです)
この見た目は、ずいぶん前から使われている詐欺メールのひな形と同じ作りです。本文のどこにも、受信者の氏名や登録名は書かれていません。「楽天ペイ ご利用のお客様」という呼びかけは、誰に送っても通用する言い方です。
送信ルートと偽装の見破り方
詳しく調べると、「楽天から届いたように見せる細工」と「ところどころの粗さ」が両方見つかりました。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 差出人の表示 | 「楽天ペイ システム通知」と表示されますが、実際の送信元は楽天と無関係の bjqyzh[.]com です。 |
| 送信元のサーバー | 34.21.163.165 は Google のクラウド(Google Cloud)上の貸しサーバーで、シンガポールの登録でした。これはサーバーの置き場所であり、攻撃者の居場所ではありません。調査サイトの脅威レベルは「低」でしたが、通報実績がまだ少ないだけの可能性があり、安全の証明にはなりません。 |
| SPF | pass(合格)と出ていますが、これは「送信元のドメイン(bjqyzh[.]com)が自分で許可した」という意味です。泥棒が自分で作った合鍵で自分の家を開けても「鍵は合っている」と出るのと同じで、楽天の本物の証明にはなりません。 |
| DKIM | 署名は付いていますが、署名したのは攻撃者側のドメインです。検証結果の記録がないため、判断は保留としました。 |
| 配信のしかた | 受信者ごとに返送先アドレスを変える、大量配信向けの仕組みが使われていました(個人情報保護のため詳細は非掲載)。 |
| 日付の矛盾 | 本文には「2026年10月1日 発行」とありますが、届いたのは10月5日の朝です。4日間もどこで寝ていた「重要なお知らせ」なのでしょう。 |
| 題名の食い違い | 件名は「本人確認アプリ『楽天アカウント保護』導入のご依頼」ですが、メールをテキスト表示に切り替えると、本文の先頭には別の題名「アカウント保護アプリの導入について」が現れます。 |
| 見えない文字 | 件名に5個、差出人の名前に4個、本文(テキスト版)には118個の「見えない文字」が混ざっていました。 |
📖 「見えない文字」ってなに?
パソコンの文字の中には、画面に表示されても「何も見えない」文字があります(ゼロ幅文字と呼ばれます)。見た目は普通の「楽天ペイ」ですが、文字の間にこの文字を挟むと、プログラムから見ると別の文字列になります。
どうやって見つけたか:件名と差出人の名前を、文字コードを表示できるプログラムに貼り付けて確認しました。画面には見えない「U+200B」などの文字が、そのまま番号で表示されます。テキストエディタでコードとして表示する方法でも確認できます。
目的は、迷惑メールフィルターやキーワード検索の照合をすり抜けるためと考えられます。
📖 「クローキング」ってなに?
同じ住所(URL)を開いても、見る人の端末(PCかスマホか)によって、違うページを見せる仕掛けです。調べる人には当たり障りのない画面を見せ、狙った人にだけ本当の罠を見せるために使われます。
ボタンの先を調べてみると
① メールのボタン
ボタンには「楽天アカウント保護をダウンロード(Android版)/Google Playストアへ移動 — 開発元:楽天グループ株式会社」と書かれています。ところが、ボタンに仕込まれた本当のリンク先は、次のサイトでした。
hxxps://tehpointindonesia[.]com/(以下省略)
実際のリンク先は、楽天ともGoogle Playとも関係のないサイトです。しかも本文の最後には「公式ストア以外からのインストールは行わないようお願いいたします」と書いてあります。自分で書いた注意書きに、自分で逆らっているわけです。
② PCとスマホで行き先が分かれる
ボタンの先は、開いた端末によって行き先が変わりました。PCとスマホで表示先を分けるクローキングです。
PCで開いた場合:QRコードの表示される画面でした。スマホで読み取らせて、スマホ側のサイトへ連れていくための仕掛けと考えられます。
hxxps://mediumdifficult-jp[.]com
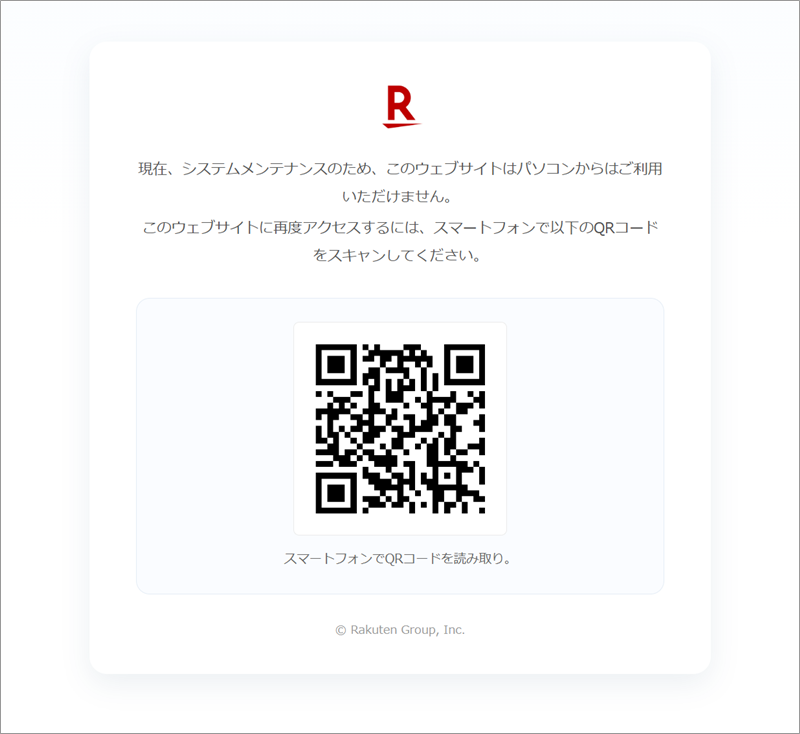
▲ PCで開いたときの画面(QRコードが表示されます)
スマホで開いた場合:PCとは別のサイトに移動しました。
hxxps://desertramble-jp[.]com/
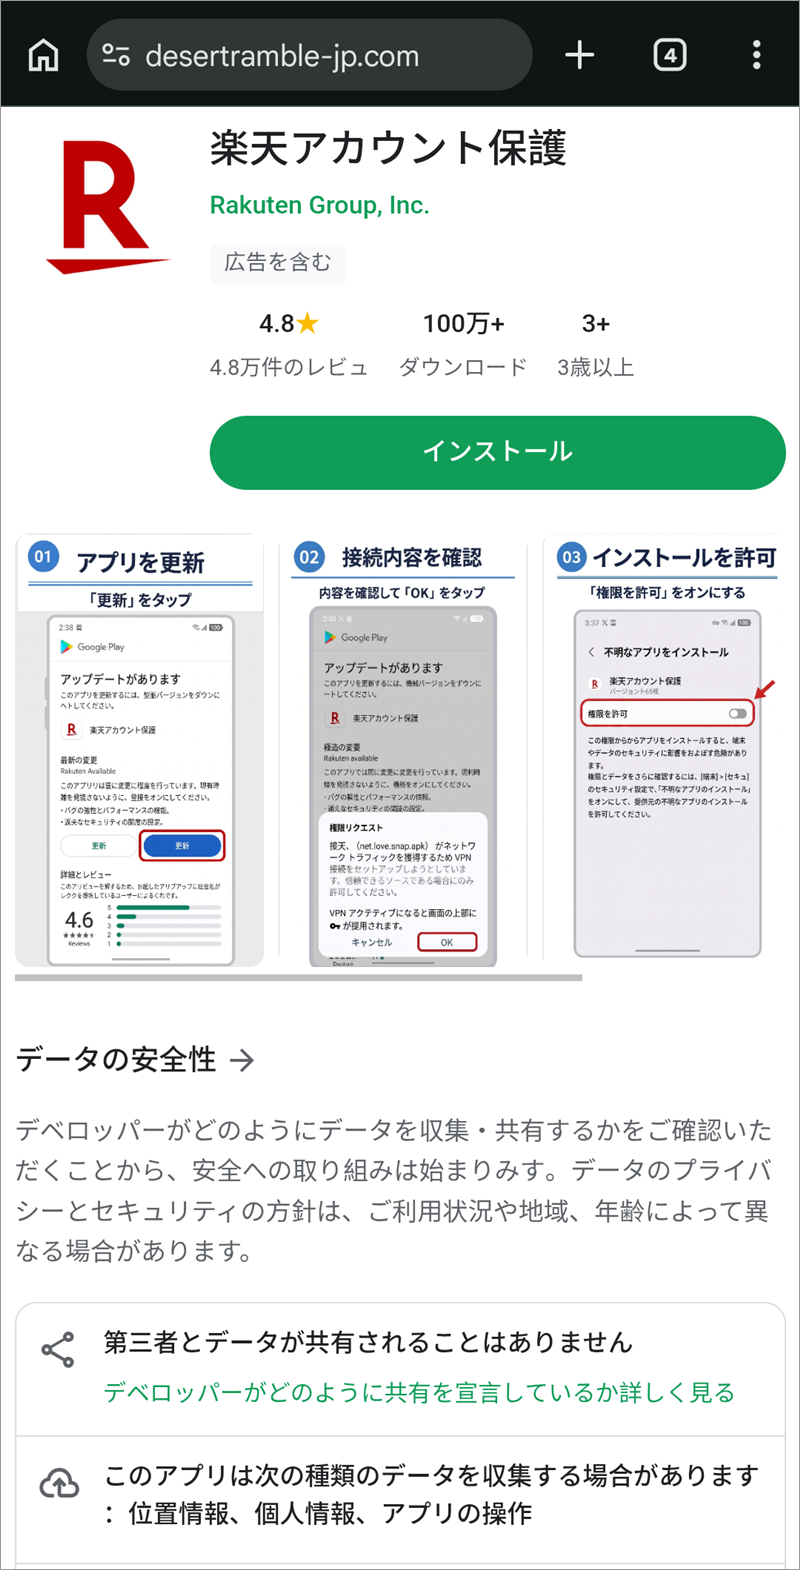
▲ スマホで開いたときの画面
なお、アプリそのものの中身は確認できていません。当サイトでは安全のため、インストールして試すことはしません。メールが「アプリのインストール」を求めている時点で、受け取った側が危険を冒す必要はありません。
関連記事
アプリのインストールに誘導する手口は、ほかにも確認しています。あわせてご覧ください。
- 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析
- 国税庁を名乗る「所得税のご納付状況についてご確認のお願い」(PCとスマホで表示が分かれる同じ手口)
注意点と対処法
- メールの中のボタンやリンクから、アプリを入れないでください。アプリが本当に必要かどうか不安なときは、メールとは別に、いつも使っている楽天ペイのアプリや、楽天ペイの公式サイトで確認しましょう。楽天ペイ公式「安心・安全への取り組み」にも、楽天ペイを装った不審メールへの注意が載っています。
- 「期限は10月8日」「ログインが制限されます」と急がせるのは、詐欺メールの典型です。期限が過ぎても、本物ならあとから公式のお知らせで案内されます。慌てなくて大丈夫です。
- iPhoneの方も、「対象外」と書かれていてもリンクは開かないでください。
- もしボタンを押したり、アプリを入れてしまったりしても、責める必要はありません。落ち着いて、次の順に対応してください。
① 該当のアプリを端末から削除する(設定のアプリ一覧から)。
② 別の端末で、楽天ID、メール、クレジットカード関連のパスワードを変更する。
③ 楽天ペイとカードの利用履歴を確認し、身に覚えのない利用があれば、楽天やカード会社に連絡する。
④ 不安が残るときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談する。 - 同じようなメールが届いたら、家族や友人にも教えてあげてください。
まとめ
「Google Playへ移動」と書いてあっても、ボタンの先が本物のGoogle Playとは限りません。PCとスマホで行き先を変えたり、見えない文字を混ぜたりと、見破られにくくする工夫も確認できました。一方で、日付の矛盾や、自分で書いた注意書きに自分で逆らう粗さも残っています。
アプリのインストールを求めるメールは、リンクを開かず、公式のアプリや公式サイトから確認してください。この情報が、身近な誰かの被害を防ぐことにつながれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった