【警告】国税庁「延滞税が1日125円ずつ増加」メールが1時間で185通。今朝、攻撃が切り替わった。狙いはAndroidの不正アプリ
10月に入り、朝晩の空気がすっかり秋めいてきました。そんな日曜日の朝、受信箱を開いて思わず目を疑いました。10月4日の朝7時34分から約1時間のうちに、国税庁を名乗る同じような内容のメールが、185通も届いたのです。
「【再度のご案内】所得税のご納付状況についてご確認のお願い」
概要:「未納額524,100円(本税500,000円+延滞税24,100円)を10月30日までに」「延滞税は1日約125円ずつ増えます」と焦らせ、「Android版 e-Tax アプリをダウンロード」のボタンを押させるメールです。ボタンの先では、PCとスマホで表示が分かれ、スマホには偽のGoogle Playが現れます。今朝7時34分に、それまでの「還付金」の話から、この「延滞税」の話へと、攻撃が丸ごと切り替わりました。
| 件名 | 【再度のご案内】所得税のご納付状況についてご確認のお願い(ほか3種類の件名) |
| 受信日時 | 2026年10月4日 07:34:12〜08:37:32(約1時間で185通。サンプルの送信時刻は07:34:12) |
| 差出人(画面の表示) | 「【 国税庁e-Tax 】」(実際は逆さ文字で偽装。詳細は本文) |
| 実際の送信ドメイン | sour[.]toysboxmy[.]com(国税庁とは無関係のドメイン) |
| 送信元IP | 20.78.138.24(Microsoft Corporation/大阪の登録) |
| SPF/DKIM | SPFは pass(通ったのは攻撃者側のドメインで、国税庁ではありません)/DKIM署名はあるが、検証結果の記録なし |
| 添付ファイル | あり(dzkHk.noke。拡張子が不審なため、当サイトでは開封・解析していません) |
| 誘導先 | ボタン → 中継 toysboxmy[.]com → PCはQR画面(bifcapnepa-jp[.]com)/スマホは偽のGoogle Play(ghostlightcoff-jp[.]com) |
| クローキング | あり(PCとスマホで表示先が分かれます) |
| 危険度 | ★★★★★(Androidに不正なアプリを入れさせるため) |
| 手口の巧妙さ | ★★★★★(逆さ文字・見えない文字・端末ごとの出し分け・偽のGoogle Play) |
※メールヘッダー詳細は個人情報保護のため非掲載
まず結論:やってはいけないこと
税金の「未納」や「延滞税が増える」と聞けば、誰でもドキッとします。慌てるのは自然なことです。このメールについては、次の3つだけ覚えておいてください。
- 「Android版 e-Tax アプリをダウンロード」のボタンを押さない(リンク先は国税庁ではありません)
- パソコンの画面に「スマートフォンでQRコードをスキャンしてください」と出ても、読み取らない。スマホで「アプリをインストール」「この提供元のアプリを許可」と案内されても、従わない
- 納付や確認が気になるときは、メールのボタンではなく、国税庁の公式サイトをご自身で検索して開く
今朝の受信状況:還付金から延滞税へ、37分の空白で切り替わった
当サイトの受信箱には、10月2日から、国税庁・e-Taxを名乗るメールが続いて届いていました。10月2日が40通、10月3日が222通、そして10月4日は、朝6時56分の「還付金」のメールを最後に、いったん静かになりました。
ところが、それから37分後の7時34分12秒。まったく別の文面のメールが始まりました。約1時間で185通。しかも、話の中身が「還付金がもらえる」から「延滞税が増えていく」へと、正反対に変わっています。
06:56:44 還付金のメール(87,400円・期限10月5日)が最後に届く
06:57〜07:33 国税庁関連のメールは1通も届かない
07:34:12 延滞税のメール(未納額524,100円・期限10月30日)が始まる
08:37:32 最後の1通。11時35分の時点で、この波の続きは届いていません
① 3日間の国税庁関連メール(約450通)
08:37まで
▲ 当サイトの受信箱1つの数字です。件名・差出人に「還付」「国税」「e-Tax」「所得税」を含むメールを数えました(合計454通)。
② 延滞税メールの届き方(10分ごと)
(6分間)
(8分間)
最初の約18分間(7時34分〜7時51分)は、迷惑メール判定が付かないまま届いたものが目立ちました。付かずに届いたのは合計45通で、すべて7時52分より前です。7時52分以降に届いた分は、すべて判定が付いています。ただし、判定が付かなければ安全ということはありません。付いたからといって、受信箱に届かなくなるわけでもありません。
③ 使われた4つの件名
| 件名 | 差出人の表示 | 通数 |
| 【再度のご案内】所得税のご納付状況についてご確認のお願い | 【 国税庁e-Tax 】 | 137通 |
| 【国税庁】延滞税は1日約125円ずつ増加しています|所得税ご納付のお願い | 国税庁 | 22通 |
| 【延滞税】所得税の未納額と延滞税のご案内|国税庁 | 国税庁e-Tax | 20通 |
| 【延滞税が日々加算中】所得税のお早めのご納付をお願いいたします | 【 国税庁 】 | 6通 |
届いたメールの内容(本文の再現)
実際に届いたメールの本文を再現します(受信者のメールアドレスは含まれていません)。画面上は、紺色の帯のついた、きちんとした通知のように見えます。
国税庁

令和7年分所得税の未納額について、ご納付をお願い申し上げます。

ご納付額

524,100円

本税 500,000円+延滞税 24,100円

10月30日(金)までにお願いいたします

延滞税は1日あたり約125円ずつ増えるため、早いほど少なくなります。納付方法やお支払いが難しい場合のご相談は、お電話にて承ります。

ご納付の方法(e-Taxアプリのご利用について)

※ アプリをお持ちの方は、メッセージボックスよりお手続きください。
※ お持ちでない方は、お早めにインストールください。

Android版 e-Tax アプリをダウンロード
(ボタンのリンク先:hxxps://toysboxmy[.]com/order/qpsbd)

※ 本税と延滞税は区分して、同日にご納付ください。

※ 延滞税は10月30日に納付された場合の当事務所の試算額です。正式な金額は税務署の計算によります。本書と行き違いでご納付済みの場合はご容赦ください。
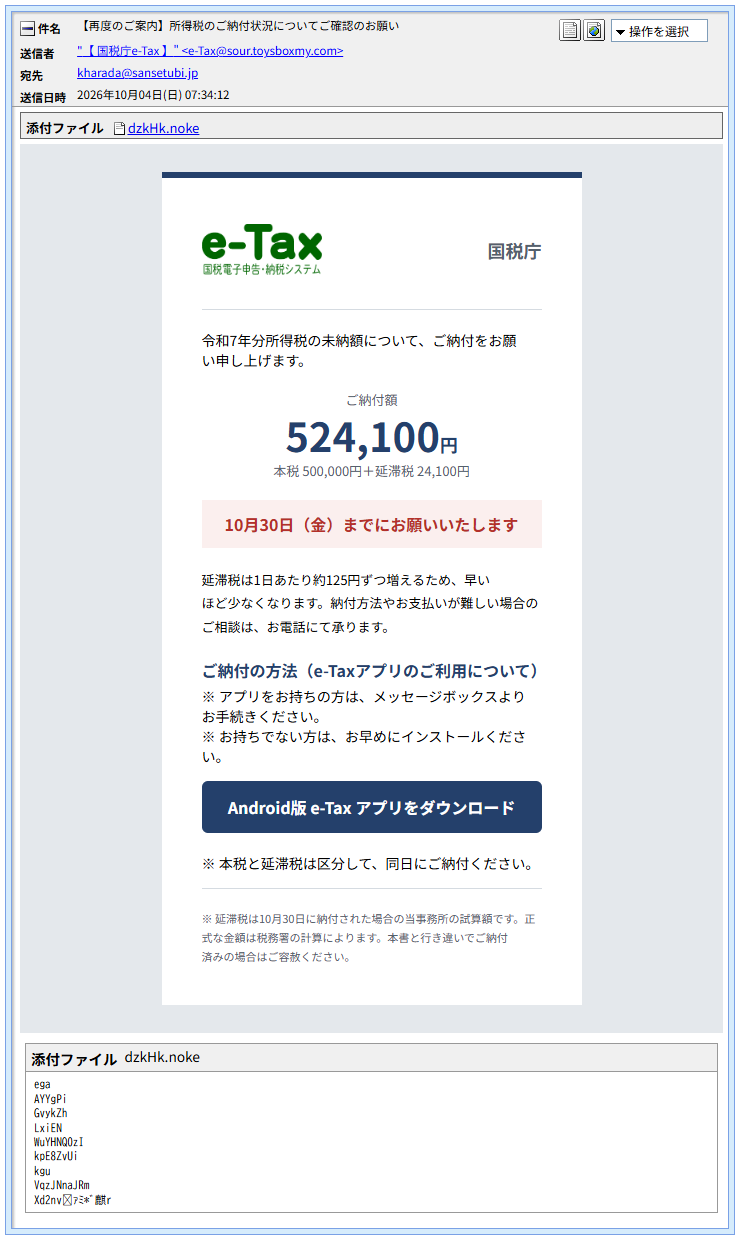
▲ 実際に届いたメールの画面(「Android版 e-Tax アプリをダウンロード」のボタンに注目)
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートと偽装の見分け方
ここからは「詳しく調べると分かったこと」です。専門的な内容ですが、ポイントだけ日常の言葉で説明します。
① 差出人の名前が逆さ文字
画面には「【 国税庁e-Tax 】」と表示されていますが、メールの生データを見ると、実際に書かれているのは 【 xaT-e庁税国 】 という、逆さまの文字列でした。前後に「右から左へ書く」ための特別な制御文字(U+202E)が入っていて、これが画面上で並びをひっくり返しています。人の目には「国税庁e-Tax」と読めるのに、フィルターが文字列を調べると、まったく別の並びに見えてしまう仕掛けです。同じ手口は、10月2日のe-Tax偽メールの記事でも紹介しています。
この文字は目に見えないため、差出人名を1文字ずつ文字コードに直して出力し、U+202Eが入っていることを確かめました。
② 見えない文字が、件名・本文・ボタンに大量に
件名には7個、ボタンの「Android版 e-Tax アプリをダウンロード」という文字の間には22個、本文には200個以上の「ゼロ幅文字」(U+200B、U+200C、U+200D、U+2060、U+FEFFなど)が混ぜ込まれていました。画面には何も表示されませんが、文字と文字の間に挟まれているため、「延滞税」「ダウンロード」といった言葉をキーワードで探すフィルターは、言葉として見つけにくくなります。
見つけ方は、メールの生データ(ソース)の件名・本文・ボタンの文字を、プログラムで1文字ずつ文字コードに直して表示することです。テキストエディタに貼り付けて、見えない文字を可視化できる設定にしても確認できます。
③ 送信ドメインは国税庁と無関係
差出人のアドレスは e-Tax@sour[.]toysboxmy[.]com でした。国税庁のドメイン(nta.go.jp)とは、まったく関係がありません。
④ 認証が「pass」でも本物とは限らない
送信元を確かめる仕組みのうち、SPFは pass でした。ただし、通ったのは sour[.]toysboxmy[.]com というドメインについてだけです。「このドメインの持ち主が送った」ことは確かでも、国税庁である証明にはなりません。DKIMは、署名そのものは付いていましたが、署名したのは攻撃者側のドメインで、検証結果の記録もありませんでした。
⑤ 送信元IPはMicrosoftのデータセンター
実際にメールを送ってきたサーバーのIPアドレスは 20.78.138.24 で、IP調査兵団の結果では、Microsoft Corporationのクラウド(AS番号8075)で、所在地は大阪府大阪市と表示されました。脅威レベルは「低」と表示されています。
表示された所在地は、クラウドのデータセンターの場所によるもので、攻撃者本人の居場所とは限りません。国内のIPアドレスだからといって、安全とは言えません。
⑥ 偽装された「経由情報」
メールの生データには、SoftBankのサーバーを経由したように見える行(softbank.jpという名前、内部用の番号 172.25.71.87)が入っていました。内部用の番号は、世の中に公開されているものではなく、本物の経由記録ではありません。こうした行は、送る側が好きに書き足せるものです。信頼できるのは受信側のサーバーが記録した行だけで、今回それが指していたのは前述の 20.78.138.24 です。
⑦ 添付ファイルは「開けない」のが正解
dzkHk.noke という、見慣れない拡張子の添付ファイルが付いていました。拡張子が不審なため、当サイトでは開封も実行も解析もしていません。メールソフトの添付のプレビューには、意味のないランダムな文字列が並んでいました。メールのロゴ画像の末尾にも、画像とは関係のない余分なデータが付いていました(メールの生データから確認)。
調べたのは1通だけで、ほかの184通の添付が同じ名前・中身かどうかは確認していません。ただ、メールごとにファイルの中身を変えて、迷惑メールフィルターに見つかりにくくする細工とも考えられます(推測です)。添付の実体よりも、本命はボタンの先のアプリです。
⑧ 文面のほころび
- 「納付方法やお支払いが難しい場合のご相談は、お電話にて承ります」と書いてあるのに、電話番号は本文のどこにも見当たりません。承る気があるのか、少々心配になります。
- 「延滞税は…早いほど少なくなります」「当事務所の試算額です」など、国税庁の通知としては、言い回しがやや不自然です。
- 国税庁を名乗りながら、納付の方法として案内しているのが「アプリのインストール」だけで、納付書や口座振替などの案内がありません。
クローキング:同じリンクでも、見る人の端末(PCかスマホか)などによって、表示する中身を変える仕掛け。調べる人にだけ無害なページを見せ、狙った相手にだけ偽のページを見せる目的があります。
提供元不明のアプリ:Google Playなどの公式ストア以外から入れるアプリのこと。Androidでは、入れる前に「この提供元のアプリを許可」する設定が必要です。詐欺では、この許可を利用者自身にさせようとします。
VPN:通信を別の経路に通す仕組み。便利な反面、許可を与えたアプリには通信の内容を見られてしまう恐れがあります。
ゼロ幅文字:画面には何も表示されない、見えない文字。単語の途中に混ぜると、キーワードによる検知をすり抜けやすくなります。
SPF・DKIM:送信元のドメインの持ち主が送ったかどうかを確かめる仕組み。本人確認ではなく「ドメインの確認」です。
中継サーバー:リンクを押した人を、別のページへ振り分ける途中の置き場所。ここで、PCとスマホの出し分けが行われます。
フィッシングサイト詳細解析:PCはQR、スマホは偽のGoogle Play
メールのボタンは、hxxps://toysboxmy[.]com/order/qpsbd につながっていました。送信ドメインの親にあたるドメインで、ここが「中継」の役目をしています。PCとスマートフォンで同じリンクを開き比べたところ、表示される画面が分かれました。
【PCで開いた場合】「スマホで読み取って」と促される
PCで開くと、まず、セキュリティソフト(ウイルスバスター クラウド)が「このWebサイトは、安全ではない可能性があります」「脅威の種類:フィッシング」とブロックしました。行き先は hxxps://bifcapnepa-jp[.]com/ です。
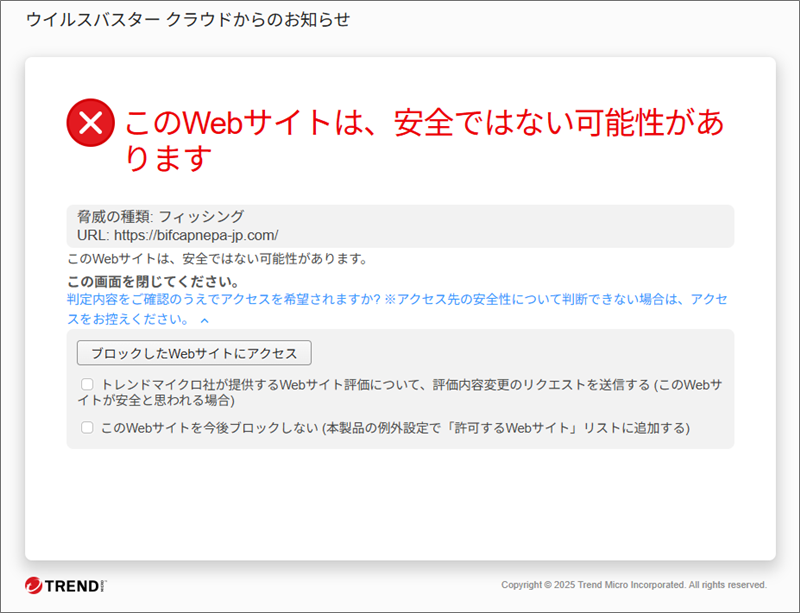
▲ PCで開くと、セキュリティソフトが「フィッシング」としてブロックした
ブロックを解除して表示させると、e-Taxのロゴ風の画像と、「現在、システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません。再度アクセスするには、スマートフォンで以下のQRコードをスキャンしてください」という案内が出ました。パソコンから来た人を、スマホへ移動させる狙いです。
画面の一番下の著作権表示は、「国税座Copyright © NATIONAL TAX AGENCY」となっていました。国税「庁」が、国税「座」になっています。攻撃者が、せっかくの偽サイトに、自分で席を用意してしまったようです。
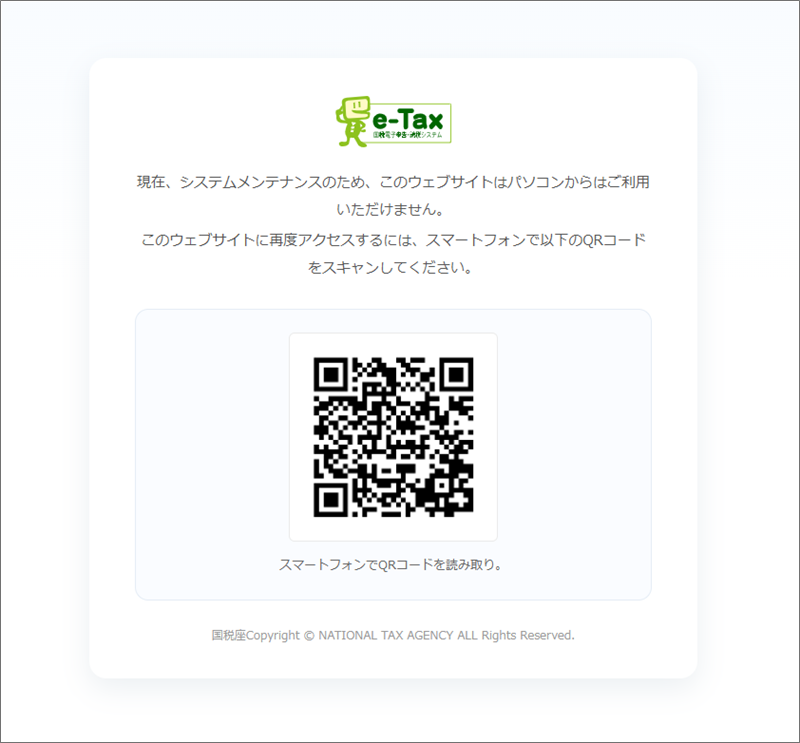
▲ 「パソコンからはご利用いただけません」とQRコードを表示(QRコードは読み取れないよう加工しています)
このQRコードの行き先は、読み取っていないため、確認していません。同じ画面を見かけても、決して読み取らないでください。
【スマホで開いた場合】本物そっくりの「Google Play」ページ
スマートフォンで開くと、行き先は hxxps://ghostlightcoff-jp[.]com/ でした。画面には、「e-Taxアプリ」という名前、★4.8の評価、「50万+」ダウンロード、「広告を含む」の表示、緑の「インストール」ボタンが並び、Google Playのアプリ紹介ページにそっくりです。
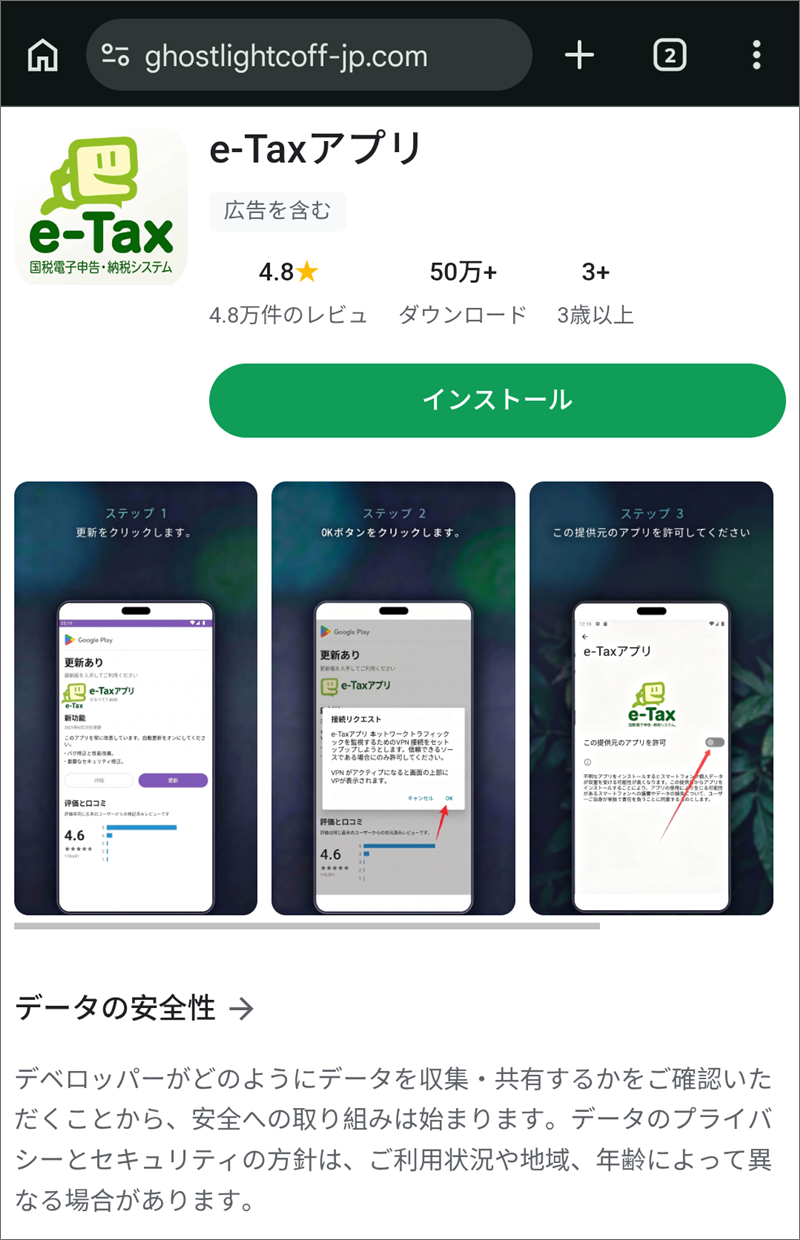
▲ スマホで開いた画面。見た目はGoogle Playそっくりだが、アドレスは別のドメイン
ここに、見分けるための大きなヒントがありました。
- 画面上部のアドレス欄が、本物のGoogle Playのアドレス(
play.google.com)ではなく、ghostlightcoff-jp[.]comになっています。 - ページの下に「ステップ1 更新をクリックします」「ステップ2 OKボタンをクリックします」「ステップ3 この提供元のアプリを許可してください」と、手順の説明画像が並んでいます。ステップ2の画像は、通信を監視するための「VPN接続」の許可を求める画面の見本で、ステップ3の画像は、「この提供元のアプリを許可」というスイッチの見本です。
- 公式ストアから入れるアプリなら、そもそも「この提供元のアプリを許可」する必要がありません。この手順が出てくる時点で、公式ストアではないというサインです。
このページから先の、アプリのダウンロードやインストール、アプリの中身については、当サイトでは行っておらず、確認していません。
登録情報とサーバー:1〜4日前に作られた使い捨てのドメイン
| 役割 | ドメイン | 登録日(UTC) | IPアドレスと所在地の表示 |
| 中継 | toysboxmy[.]com | 2025年1月24日 | 43.167.198.138:Tencent Cloud(AS132203)。IP調査兵団では東京都渋谷区、別の調査ではシンガポールの法人(Aceville Pte. Ltd.)の登録と表示され、判定が分かれる |
| PC向け | bifcapnepa-jp[.]com | 2026年9月29日 | 34.97.152.185:Google Cloud(AS396982)、大阪 |
| スマホ向け | ghostlightcoff-jp[.]com | 2026年10月2日 | 34.97.152.185:同上 |
- PC向けとスマホ向けの2つのドメインは、どちらも同じIPアドレス
34.97.152.185に置かれていました。同じサーバーには、ほかにも57個のサイトが載っています。IP調査兵団には、このIPに2件のコメントと、最低の評価が付いていました。 - 2つとも、登録した業者は、Tencentグループのドメイン登録サービス(Aceville Pte. Ltd.)で、ネームサーバーはCloudflareでした。登録日はそれぞれ数日前で、攻撃のために作られた使い捨てのドメインと考えられます。
- 「〇〇-jp.com」という名前は、日本のサイトに見せかけるための工夫と見られます。日本のドメイン(
.jp)ではありません。
IPアドレスの所在地は、クラウドのデータセンターの場所で、運営者の居場所を示すものではありません。また、これほど大きなクラウドのサーバーを借りていると、IPアドレスだけで遮断するのは難しいと考えられます(推測です)。
還付金キットから延滞税キットへ:何が入れ替わったのか
今朝の切り替えで、何が変わり、何が変わらなかったのかを、並べてみます。「還付金キット」は6時56分の1通、「延滞税キット」は7時34分の1通を調べた結果です。
| 項目 | 還付金キット(〜06:56) | 延滞税キット(07:34〜) |
| 話の内容 | 還付金87,400円が受け取れる(期限10月5日) | 未納額524,100円、延滞税が1日約125円ずつ増える(期限10月30日) |
| 送信ドメイン | receipt[.]wyxhfj[.]com | sour[.]toysboxmy[.]com |
| 送信元IP | 136.85.95.42(Google Cloud/シンガポールの表示) | 20.78.138.24(Microsoft Azure/大阪の表示) |
| 送信アカウントの入口 | 59.165.45.202(Tata Communications/インド・バンガロールの表示) | 確認できず |
| ボタンの先 | joyeriafranermy[.]com(43.167.26.70、Tencent) | toysboxmy[.]com(43.167.198.138、Tencent) |
| 件名・差出人名の種類 | 件名30種類・差出人名13種類(269通) | 件名4種類・差出人名4種類(185通) |
| ボタンの文言 | Android版 e-Tax アプリをダウンロード | 同じ |
| 見せかけ | 国税庁・e-Tax、期限つき | 同じ |
送信ドメインも、金額も、期限も、メールの見た目も、件名の数も変わりました。変わらなかったのは、「Android版 e-Tax アプリをダウンロード」のボタンと、国税庁を名乗るという点です。道具を丸ごと入れ替えても、狙いは同じ、つまりAndroidのスマホに不正なアプリを入れさせることだと分かります。
9月1日の楽天なりすましとの共通点
9月1日の記事(楽天の「限定ボーナスポイント」からAndroidにAPKを入れさせる手口)と、9月7日の記事(楽天スクラッチと偽Google Play)も、似た構成でした。
| 段階 | 9月1日の楽天 | 今回(延滞税キット) |
| 送信 | Microsoft Azure(韓国・釜山の表示)、74.227.131.236 | Microsoft Azure(大阪の表示)、20.78.138.24 |
| 中継 | Tencent Cloud、43.165.174.34 | Tencent Cloud、43.167.198.138 |
| 偽のGoogle Play | シンガポールのドメイン(point-rakh[.]com) | Google Cloud(大阪)の ghostlightcoff-jp[.]com |
| 見せかけ | 楽天・ポイント | 国税庁・e-Tax |
「送信はAzure、中継はTencent、偽のGoogle Playは別のクラウド」という組み立てが、1か月たっても変わっていません。さらに、今回の中継サーバーと、還付金キットのリンク先は、どちらもTencentの 43.167.0.0/16 という同じ範囲にあります。逆さ文字、見えない文字、クローキング、偽のGoogle Playという手口も共通です。同じ攻撃者の可能性はありますが、これらの大手クラウドは誰でも借りられるため、断定はできません。
なぜ「不正アプリ」がこれからの主流になりかねないのか
当サイトが2年以上、詐欺メールを追ってきた実感として、手口の中心は、少しずつ移り変わってきました。
偽サイトより、不正アプリのほうが、被害が深くなりかねません。偽サイトなら、「入力しない」ことで守れます。ところが、アプリは、入れて許可を出した時点で、スマホの中に居座ります。一般に、この種の不正アプリには、SMSで届く認証コードを読み取るもの、本物のアプリの上に偽の入力画面を重ねるもの、通信の内容を監視するものがあります(今回のアプリそのものは、入手・解析していません)。二段階認証を設定していても、安心できなくなります。
そのうえ、「国税庁のアプリを入れるのが正式な手続きです」と言われると、疑う気持ちが薄れます。許可を出す操作も、画面の手順どおりに、利用者自身にやらせる作りです。
今後、この手口が主流になりかねないと考える理由は、次の3つです。
- 9月1日の楽天、9月7日の楽天スクラッチ、そして10月2日からの国税庁と、なりすます相手を変えながら、約1か月で広がっています。
- 今朝のように、1日のうちに「還付金」から「延滞税」へ、メールの文面も送信ドメインも丸ごと入れ替えても、ボタンの先は変わりません。「アプリを入れさせる」ことが、攻撃の中心になっています。
- 量が桁違いです。当サイトの受信箱だけで、3日間に国税庁関連のメールが約450通、延滞税の波だけで約1時間に185通届きました。
続報・関連記事:繰り返し届く「アプリを入れさせる」手口
同じ「アプリを入れさせる」手口の、これまでの記事です。
- 国税庁e-Tax「還付金の処理状況に関するお知らせが届いています」は詐欺メール|差出人名を逆順の文字で偽装、PCはQR、スマホは偽アプリへ(10月2日)
- 【緊急】国税庁・e-Taxを騙る詐欺メールが1週間で98通!「アプリをインストールして受取手続き」に絶対従ってはいけない理由(9月26日)
- 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
- e-Taxを装うメールの波状攻撃(迷惑メール判定のすり抜け)(9月21日)
- 「今月分のスクラッチが用意できました」は楽天ポイント詐欺の第3弾——偽Google Playストアで不正アプリをインストールさせる手口、送信元は今回も韓国のAzure(9月7日)
- 楽天を装う「限定ボーナスポイント」:AndroidにAPKを直接入れさせる手口(9月1日)
注意点と対処法
本物かどうか気になったら
- メールの中のボタンやリンク、画面に出たQRコードは使わず、国税庁の公式サイトを、ご自身で検索して開いてください。
- 国税庁の公式サイトにも、不審なメールや電話にご注意くださいという案内ページがあります。
- 「未納です」「延滞税が増えます」「期限は○日です」と急がせるメールは、まず疑ってかまいません。
- スマホにアプリを入れるときは、メールやSMSのリンクではなく、スマホ本体のGoogle Playのアプリから、ご自身で探して入れてください。公式ストアからのインストールなら、「この提供元のアプリを許可」という操作は必要ありません。
もしアプリを入れてしまったら
ボタンを押して画面を見ただけで、アプリのダウンロードやインストールまで進めていなければ、慌てなくて大丈夫です。許可を出して、アプリを入れてしまったかもしれないときは、できるだけ早く、次の順番で動いてください。
- まず、スマホの通信を切ります(機内モードにする、Wi-Fiとモバイル通信をオフにする)。
- 設定の「アプリ」から、身に覚えのないアプリ(「e-Tax」を名乗るものなど)を削除します。「提供元不明のアプリ」の許可がオンになっていたら、オフに戻します。機種によって、画面や名前は異なります。
- スマホではなく、パソコンやご家族の端末など、別の端末から、メール・銀行・カード・各種サービスのパスワードを変更します。
- 銀行やカード会社に連絡し、身に覚えのない取引がないか、利用明細を確認してください。ご自身で調べた正しい連絡先を使ってください。
- 不安が残る場合は、警察庁のサイバー事案に関する相談窓口、警察相談専用電話(#9110)、消費者ホットライン(188)に相談できます。
ご自身を責める必要はありません。本物そっくりに作られているのが、この手口の怖いところです。気づいた時点で動けば、被害を小さくできます。
まとめ
- 「【再度のご案内】所得税のご納付状況についてご確認のお願い」など、延滞税を名乗るメールは、国税庁を装った詐欺です。
- 10月4日の朝7時34分から約1時間で185通。直前までの「還付金」の話から、「延滞税」の話へ、攻撃が丸ごと切り替わりました。
- ボタンの先では、PCにはQRコード、スマホには偽のGoogle Playが表示され、不正なアプリを入れさせようとします。
- SPFが「pass」でも、見た目が本物そっくりでも、本物の証明にはなりません。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの情報は IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった