「【チケットぴあ / PIA】サービス運用変更に関するご案内」は詐欺メール|「ログインして更新手続き」のリンク先は偽のぴあログイン画面
ライブやコンサート、舞台のチケットを取る機会が増える秋。チケットぴあを使っている方も多い季節に、「サービス運用変更のお知らせ」を装った、ぴあそっくりの偽ログイン画面へ誘導するメールが届きました。
「【チケットぴあ / PIA】サービス運用変更に関するご案内」
概要:期限も脅しもない、ごく穏やかな文面で「ログインして更新手続きを行う」ボタンを押させ、ぴあのログイン画面そっくりの偽サイトでID(メールアドレス)とパスワードを入力させようとするメールです。「変更がなければ手続きは不要」と書いて、警戒心を下げているのが特徴です。
| 件名 | 【チケットぴあ / PIA】サービス運用変更に関するご案内 |
| 受信日時 | 2026年10月2日 13:07 |
| 差出人(画面の表示) | members_info@server-1yemy14.pia.co.jp(ぴあの名前を含むドメインに見せかけた表示) |
| 実際の送信者 | support_pia@mail-japan1[.]live(ぴあとは無関係のドメイン) |
| 送信元IP | 103.213.248.79(日本・東京都千代田区/データセンター事業者の回線) |
| SPF/DKIM | どちらも pass(ただし通ったのは、ぴあとは別のドメインです) |
| 添付ファイル | なし |
| クローキング | なし(確認した範囲では、端末による表示の出し分けは見られませんでした) |
| 危険度 | ★★★★☆(ID・パスワードをそのまま盗まれるため) |
| 手口の巧妙さ | ★★★☆☆(文面は抽象的でミスもあるが、ログイン画面は本物そっくり) |
※メールヘッダー詳細は個人情報保護のため非掲載
まず結論:やってはいけないこと
「サービス運用の変更」と聞くと、念のため確認しておこうと思うのは自然なことです。このメールに限っては、次の3つだけ覚えておいてください。
- 「ログインして更新手続きを行う」のリンクを押さない(ヘルプページの「こちら」も、同じ偽サイトにつながっています)
- ログイン画面が出ても、ID(メールアドレス)やパスワードを入力しない
- 登録内容を確認したいときは、ブックマークや公式アプリなど、ご自身で開いたページから確認する
届いたメールの内容(本文の再現)
実際に届いたメールの本文を再現します(受信者のメールアドレスは伏せています)。
チケットぴあサービス内容更新のお知らせ

いつもチケットぴあをご利用いただき、誠にありがとうございます。

平素よりチケットぴあをご利用いただき、厚く御礼申し上げます。このたび、サービスの安定した提供および利便性の向上を目的として、サービス内容および運用方法の一部を見直しいたしました。

今回の更新内容につきまして、下記のとおりご案内申し上げます。

━━━━━━━━━━━━━━━━━━━━━━━━━━━━

■サービス内容更新のお知らせ

今回の見直しに伴い、サービス運用内容および登録情報の管理・確認方法について一部更新を行っております。

お客様におかれましては、現在ご登録いただいている情報に変更がないか、一度ご確認くださいますようお願いいたします。

▼ログインして更新手続きを行う

上記の専用更新リンクをクリックしていただき、登録内容の確認および更新をお願いいたします。

なお、登録内容に変更がない場合は、ご確認いただくのみで特別なお手続きは必要ございません。

━━━━━━━━━━━━━━━━━━━━━━━━━━━━

【重要】サービス内容更新について

今回の更新では、サービスの安定性および利便性の向上を目的として、以下の内容について見直しを行っております。

・サービス運用内容の一部見直し
・登録情報の管理および確認方法の改善
・サービスの安定性および利便性向上に関する対応

今後もより良いサービスをご提供できるよう、引き続きサービス品質の向上に努めてまいります。

━━━━━━━━━━━━━━━━━━━━━━━━━━━━

「チケットぴあ ヘルプページ」はこちらからご確認いただけます。[こちら]

ご注意:このメールは送信専用アドレスから配信されています。
本メールへの返信はご遠慮ください。(受信者のメールアドレス)様宛にお送りしております。
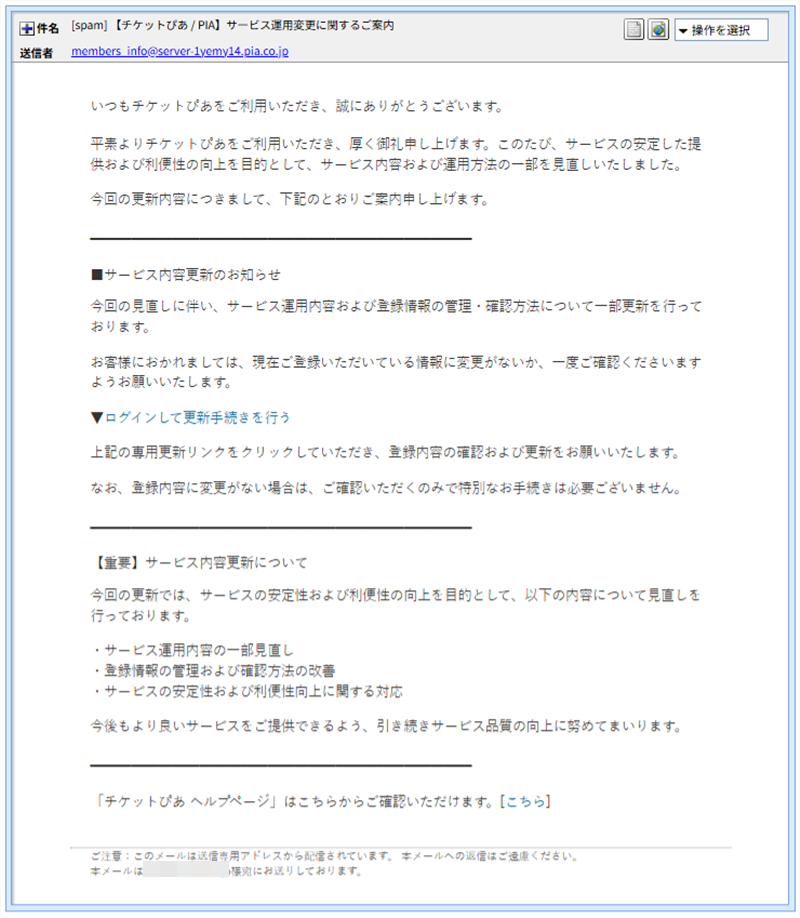
▲ 実際に届いたメールの画面(受信者のアドレスはぼかしています)
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートと偽装の見分け方
ここからは「詳しく調べると分かったこと」です。専門的な内容ですが、ポイントだけ日常の言葉で説明します。
① 画面の差出人と、実際の送信者が別物
メールソフトの画面に出る差出人は、pia.co.jp という、ぴあの名前を含んだドメインに見せかけたアドレスでした。ところが、メールの生データにある実際の送信者は、ぴあとは無関係の mail-japan1[.]live です。メールの宛名を書き換えるのは、封筒の差出人欄に好きな名前を書くのと同じくらい、簡単にできてしまいます。
② 認証が「pass」でも本物とは限らない
このメールは、送信元を確かめる仕組み(SPFとDKIM)をどちらも通過しています。ただし、通ったのは mail-japan1[.]live というドメインについてだけです。「このドメインの持ち主が送った」ことは確かでも、ぴあ本人である証明にはなりません。画面に見えている差出人のドメインと、認証が通ったドメインが食い違っている点が、偽物の手がかりです。
③ 送信元IPは日本のデータセンター
実際にメールを送ってきたサーバーのIPアドレスは 103.213.248.79 で、IP調査兵団の結果では、日本・東京都千代田区の法人向け回線(プロバイダ名は rainbow network limited、AS番号138968)でした。名前からデータセンター事業者のサーバーを借りたものと見られます。脅威レベルは「低」で、このサーバーに逆引き(IPアドレスから名前を調べる登録)はありませんでした。表示された所在地は事業者側の登録情報によるもので、攻撃者本人の居場所とは限りません。
④ メールを作ったツールの痕跡
HTMLの記述には「MSHTML 11」という、Windowsの古いHTML編集エンジンの名前が残っていました。メールの日時のタイムゾーンも、日本の「+0900」ではなく「+0800」でした。あくまで状況証拠ですが、メールを作って送った機器が、日本の設定ではない可能性を示しています。
⑤ 文面のほころび
- 冒頭で「いつも…ありがとうございます」と「平素より…厚く御礼申し上げます」と、お礼を二度言ってくれる律儀さです。テンプレートを継ぎ足した跡が見えます。
- 「特別なお手続きは必要ございません」は、日本語として不自然な言い回しです(正しくは「必要はございません」など)。
- 「変更がなければ手続きは不要」と書きながら、「ログインして更新手続きを行う」ボタンを押させる、という矛盾があります。手続きが不要なら、ログインさせる必要はないはずです。
- 何が変わったのかが具体的に書かれていません(「運用内容の一部見直し」としか書かれていません)。
- 期限や「放置するとアカウント停止」といった脅しがないのが、今回の特徴です。見えない文字(ゼロ幅文字)による細工も、今回は使われていませんでした。
フィッシング:本物のサービスそっくりの偽サイトに誘導して、ID・パスワードなどを入力させ、盗み取る詐欺。
SPF・DKIM:送信元のドメインの持ち主が送ったかどうかを確かめる仕組み。本人確認ではなく「ドメインの確認」です。
ドメイン:○○.co.jp や ○○.my.id のように、ネット上の住所にあたる名前。後ろの部分が本当の持ち主を表します。
フィッシングサイト詳細解析:ぴあそっくりの偽ログイン画面
メールの中のリンクは2か所(「ログインして更新手続きを行う」と、ヘルプページの「こちら」)ありますが、どちらも同じ偽サイトにつながっています。ヘルプのつもりで開いても、行き先は同じです。
- 送信ドメイン:
mail-japan1[.]live - メール内のリンク先:
hxxps://qa[.]lokka1-shopticketpia-accunotos[.]my[.]id/… - 最終的に表示されたページ:
hxxps://slogin[.]atc-2piaconsole-qr[.]biz[.]id/?ts=…&sig=…
リンクを開くと、メール内のアドレスから、さらに別のドメインに移動して、ログイン画面が表示されました。どちらもインドネシアの国別ドメイン(.my.id、.biz.id)で、ぴあとは無関係です。リンク先のドメイン名には「shopticketpia」という文字列を詰め込み、先頭に検証用らしい「qa」まで付けていますが、見せかけのための工夫にすぎません。最終のアドレスには、時刻のような値(ts)と署名のような長い文字列(sig)が付いていました。リンクをメールごとの使い捨てにして、調査や共有を難しくする狙いの可能性があります。
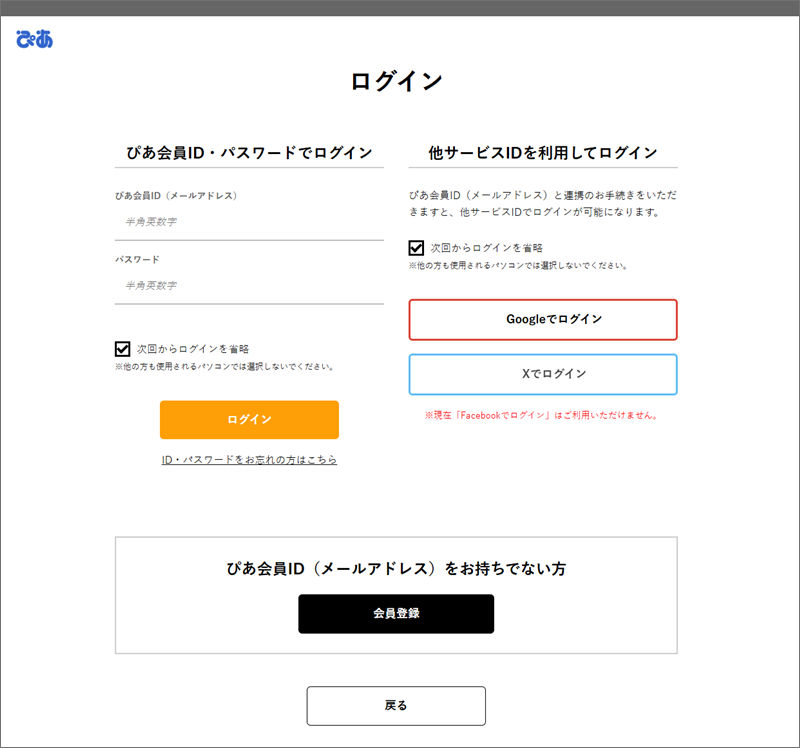
▲ リンク先に表示された、ぴあのログイン画面そっくりの偽サイト
画面には、「ぴあ会員ID(メールアドレス)」と「パスワード」の入力欄、「次回からログインを省略」のチェック、「Googleでログイン」「Xでログイン」のボタン、「会員登録」「戻る」ボタンまで、細かく再現されています。ここにID(メールアドレス)とパスワードを入力すると、そのまま攻撃者に渡ってしまいます。入力した情報がどこへ送られるかや、「Googleでログイン」「Xでログイン」ボタンの先は、当サイトでは確認していません。
確認した範囲では、端末による表示の出し分け(クローキング)は見られませんでした。誘導先サイトの所在地は、確認できていません。
続報・関連記事:繰り返し届く「チケットぴあ」なりすまし
チケットぴあを装うメールは、これまでも繰り返し届いています。件名の形が似た記事と、登録情報の更新を口実にした記事を紹介します。
注意点と対処法
本物かどうか気になったら
- メールの中のリンクは使わず、ブックマークや公式アプリなど、ご自身で開いたページから、ログインして確認してください。
- チケットぴあの公式の注意喚起ページでも、メール内のURLやボタンは押さないこと、ログインや個人情報の入力を促すメッセージは詐欺の可能性が高いことが案内されています。
- 「サービス運用の変更」「登録情報の確認」といった穏やかな件名でも、リンクからログインを求められたら、まず疑ってかまいません。
もしログイン情報を入力してしまったら
- リンクを開いただけで、何も入力していなければ、慌てなくて大丈夫です。
- ID(メールアドレス)とパスワードを入力してしまった場合は、すぐにパスワードを変更してください。ご自身で開いた公式のページから変更するのが安全です。同じパスワードを使い回しているサービスがあれば、そちらも変更しましょう。
- クレジットカードを登録している場合は、利用明細に身に覚えのない請求がないか確認し、不審なときはカード会社に連絡してください。
- 「Googleでログイン」「Xでログイン」を使ってしまった場合は、そのアカウントのパスワードも変更し、見覚えのない連携や端末がないか確認してください。
- 判断に迷うときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談できます。
まとめ
- 「【チケットぴあ / PIA】サービス運用変更に関するご案内」のメールは、チケットぴあを装った詐欺です。
- 期限も脅しもない穏やかな文面で、リンク先はぴあそっくりの偽ログイン画面でした。
- 2か所のリンクは、どちらも同じ偽サイトにつながっていました。
- 認証が「pass」でも、見た目が本物そっくりでも、本物の証明にはなりません。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの情報は IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明