国税庁「ふるさと納税の還付予定額76,300円のご案内」は詐欺メール|20分で8通届いた波状攻撃、PCはQR・スマホは偽アプリへ
朝晩がぐっと涼しくなり、ふるさと納税の返礼品や年末の手続きが気になり始める季節になりました。そんな「身近な話題」をそのまま入口に使った詐欺メールが、10月3日の朝に8通続けて届きました。
「ふるさと納税の還付予定額76,300円のご案内」
概要:国税庁・e-Taxを装い、「ふるさと納税の還付金が出る」と信じさせて、Android用の偽「e-Taxアプリ」をインストールさせようとするメールです。約20分の間に、差出人名と件名を変えながら8通が続けて届く「波状攻撃」でした。PCとスマホで表示が変わるクローキングも、実際に確認しました。
| 件名 | ふるさと納税の還付予定額76,300円のご案内 |
| 受信日時 | 2026年10月3日 8:00(同じ朝の7:40〜8:00に計8通) |
| 差出人(表示名) | 「国税庁」(実際のアドレスは parking@parking.mg20000[.]com。国税庁とは無関係) |
| 送信元IP | 40.87.23.198(アメリカ・バージニア州/Microsoftのクラウド) |
| SPF/DKIM | どちらも pass(ただし本物の証明にはなりません) |
| 添付ファイル | iEWaX5rzPj.xqiw(拡張子が不審なため、当サイトでは開封・実行していません) |
| クローキング | あり(PCはQRコード画面、スマホは偽のGoogle Play風ページ) |
| 危険度 | ★★★★★(偽アプリを入れさせる手口のため) |
| 手口の巧妙さ | ★★★★☆(見えない文字・逆順の差出人名・端末で出し分け) |
※メールヘッダー詳細は個人情報保護のため非掲載
まず結論:やってはいけないこと
「還付金が戻ってくる」と書かれていれば、うれしくなるのも、念のため確認したくなるのも自然なことです。このメールに限っては、次の3つだけ覚えておいてください。
- 「アプリをダウンロードして受取手続」のボタンを押さない(アプリは絶対にインストールしない)
- 添付ファイルを開かない、QRコードを読み取らない
- マイナンバーカードの情報や振込先の口座情報を入力しない
同じ朝に届いた8通の件名一覧(波状攻撃)
7時40分から8時ちょうどまでの約20分間に、「ふるさと納税」を軸にしたメールが8通届きました。件名は次の5種類で、同じ件名が複数回届いたものもあります。ご自身のメールと見比べてみてください。
- ふるさと納税 過少申告による還付金のご案内(3通)
- ふるさと納税の還付予定額76,300円のご案内(1通・この記事で詳しく解析したメール)
- ふるさと納税による還付金が確定しました(2通)
- e-Taxより ふるさと納税還付金のご案内(1通)
- 所得税還付金のご案内(ふるさと納税)(1通)
差出人の表示名も「国税庁」「国税庁還付金通知」「国税庁還付金案内」「e-Tax事務局」の4通りに変えてありました。名前と件名を少しずつ変えて、迷惑メールの判定をすり抜けようとしているようです。実際、当サイトの環境では、最初に届いた4通は迷惑メールと判定されず、後半の4通から判定されました。
届いたメールの内容(本文の再現)
実際に届いたメールの本文をそのまま再現します(見えない文字は取り除き、詐欺サイトのURLはクリックできない形に変えています)。
【重要】還付金の受取手続のご案内

国税庁
NATIONAL TAX AGENCY
e-Tax

拝啓 時下ますますご清栄のこととお慶び申し上げます。
平素より国税庁e-Taxをご利用いただき、誠にありがとうございます。

✉️ さて、このたびお客様が電子申告された令和7年分の所得税の確定申告書について、国税庁税務当局における審査の結果、下記のとおりふるさと納税(寄附金控除)の適用額に誤り(過少申告)が認められ、還付金が発生することをお知らせいたします。

お客様が各自治体へ寄附されたふるさと納税(寄附金)が、申告に反映されておらず、本来よりも多くの所得税を納付いただいておりました。寄附金控除適用後の正しい税額と既納付税額との間に過納額が生じております。この過納分について、下記のとおり還付いたします。

📋 ふるさと納税(寄附金控除) 還付金計算明細
① 源泉徴収等により納付済みの所得税額 223,700円
② 寄附金控除(ふるさと納税)適用後の正しい所得税額 147,400円
③ 差引過納額(①-②) 76,300円
💴 還付予定額 76,300円

※過納額は、納付済み所得税額から寄附金控除(ふるさと納税)適用後の正しい所得税額を差し引いた額として算定しております。

📱 還付金の受け取りには、お手続きが必要です。下記の流れに沿って、e-Taxアプリ内の「メッセージボックス」から受取手続を完了してください。

1 e-Taxアプリを起動し、マイナンバーカード等で認証
2 「メッセージボックス」を開き、還付金の案内を確認
3 振込先口座を登録して、受取手続を完了

📩 受付情報
受付番号 73754324
受付日時 2026-10-03 08:00:11
受取手続の完了期日 令和8年10月23日

📲 アプリをダウンロードして受取手続(hxxps://psczps[.]com/report/uy32e33PFZ)

※Android端末でe-Taxアプリ未導入の場合は、上記ボタンよりインストールしてください
※すでにアプリをインストール済みの方は、アプリ内の「メッセージボックス」より詳細をご確認ください

⚠️ ご注意事項
・受取手続には、マイナンバーカード等による電子証明書認証が必要です。
・完了期日を過ぎた場合、還付金の受取が遅延する場合がございます。
・本メールに記載の内容は、所得税法第120条に基づく還付に関する通知です。
・このメールは送信専用です。ご返信いただいてもお答えできません。

国税庁
〒100-8978 東京都千代田区霞が関3-1-1
法人番号7000012050002
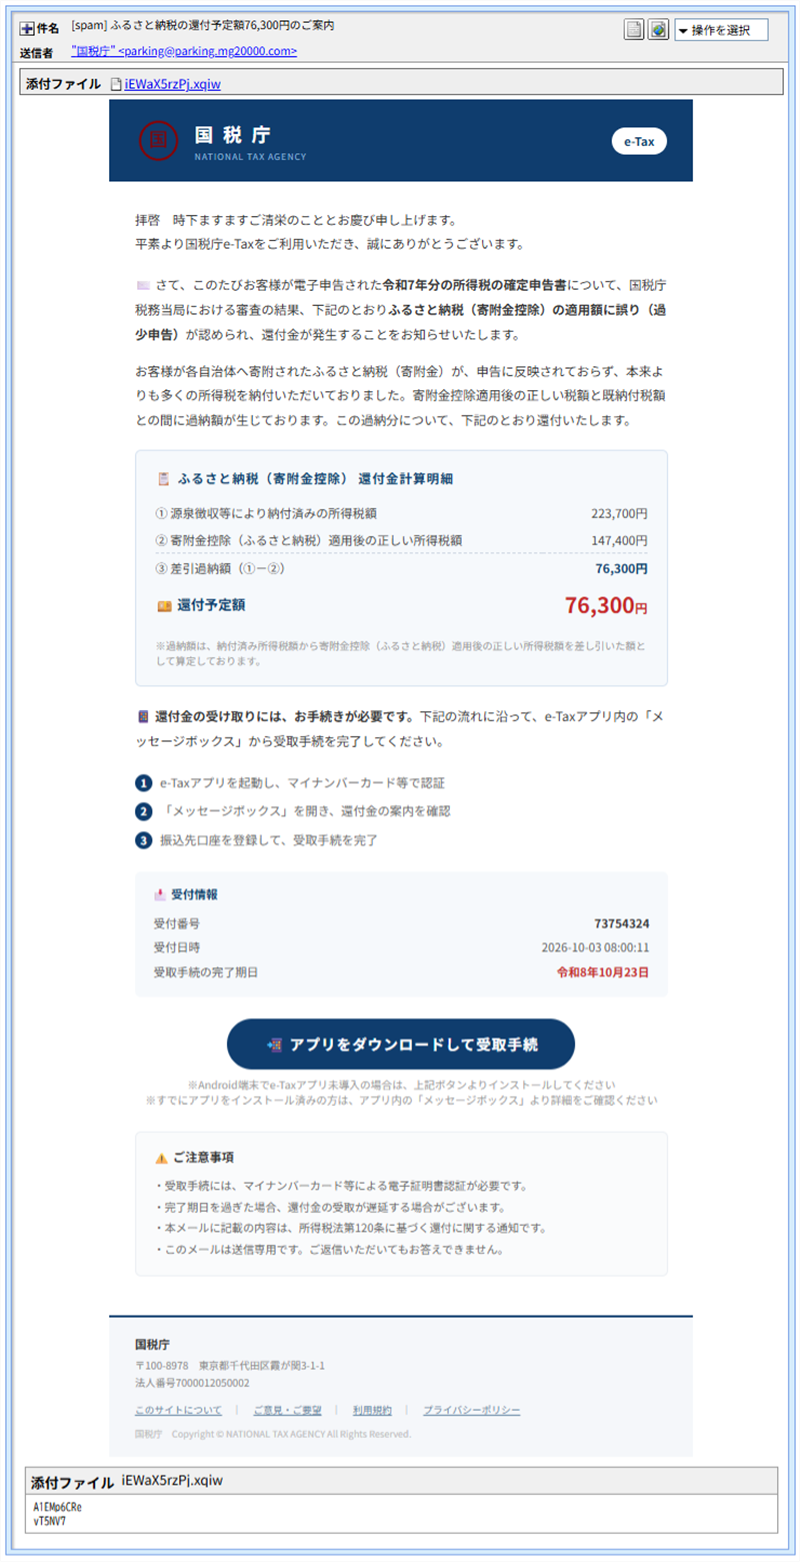
▲ 実際に届いたメールの画面(添付ファイル欄には意味のない英数字が並んでいるだけでした)
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートと偽装の見分け方
ここからは「詳しく調べると分かったこと」です。専門的な内容ですが、ポイントだけ日常の言葉で説明します。
① 送信元は国税庁と無関係のクラウド
メールを実際に送ってきたサーバーのIPアドレスは 40.87.23.198 で、アメリカ・バージニア州(ダレス周辺)にあるMicrosoftのクラウドの一角でした。IP調査兵団での脅威レベルは「低」でしたが、正規のクラウド事業者のIPは、悪用されていても評価が低く出ることがあります。Microsoft自身が送ったのではなく、クラウドを借りた攻撃者が踏み台にしたものと考えられます。送信ドメインの parking.mg20000[.]com も、国税庁のドメイン(nta.go.jp)とは関係がありません。
② 認証が「pass」でも本物とは限らない
このメールは、送信元が本物かどうかを確かめる仕組み(SPFとDKIM)をどちらも通過しています。ただし、これは「この送信ドメインの持ち主が送った」ことを示すだけで、国税庁本人である証明ではありません。攻撃者が自分のドメインに正しく設定すれば、問題なく通ってしまいます。
③ 差出人名は「逆順の文字」で作られていた
差出人の表示名は、画面では「国税庁」と読めます。ところが、メールの生データを調べると、実際に並んでいる文字は「庁」「税」「国」の逆順でした。先頭に「ここから右から左に表示する」という見えない制御文字(U+202E)が入っているため、画面の上でだけ「国税庁」に見えるように作られています。
④ 件名と本文に「見えない文字」が大量に混ぜてあった
件名にも、「ふるさ」と「と納税」の間、「ご案」と「内」の間に、目に見えない文字が1つずつ入っていました。本文には、5種類・合計110個もの見えない文字(ゼロ幅文字)が単語の途中に埋め込まれています。
見つけ方はこうです。当サイトでは、メールの生データを取り出し、1文字ずつ文字コードを表示するプログラムにかけました。画面や文字入力欄では何も見えない場所に、「U+200B」のような番号が単語の途中で並んで表示されます。コードとして表示できるエディタに貼り付けても、同じように見つけられます。
人の目には同じ言葉でも、コンピューターには別の文字列に見えるため、「ふるさと納税」のような言葉を探して振り分ける迷惑メールの判定を、すり抜けやすくする狙いと考えられます。
⑤ 本文の「ほころび」
- 「過少申告」なのに「還付」:過少申告は「税金を少なく申告してしまった」という意味で、本来は追加で納める場面の言葉です。払い戻しの話なら「過大申告」と書くところで、言葉選びが惜しい文面です。
- 受付番号まで用意しているのに、受付日時が、メールの送信時刻(8:00:11)と一秒も違わず同じでした。人が受付したのではなく、メールを作るときに自動で埋め込まれた時刻だと分かります。
- 宛名がなく、「お客様」と書かれています。完了期日は約20日後(令和8年10月23日)で、「急がせて考える時間を奪う」作りです。
- フッターの「このサイトについて」などのリンクはすべて飾りで、押しても何も起きない状態でした。国税庁の所在地などを載せて、本物らしく見せています。
- 添付ファイル
iEWaX5rzPj.xqiwは、拡張子が不審なため開封・実行していません。メールソフト上の表示では、意味のない英数字が十数文字並んでいるだけでした。
クローキング:同じアドレスを開いても、パソコンかスマホかなどによって、見せる中身を変える仕掛け。調査する側や、パソコンで確認した人には無害そうに見せる狙いがあります。
ゼロ幅文字:画面に表示されない、幅のない文字。目には見えませんが、コンピューターは「文字がある」と認識します。
SPF・DKIM:送信元のドメインの持ち主が送ったかどうかを確かめる仕組み。本人確認ではなく「ドメインの確認」です。
提供元不明のアプリ:Google Playなどの公式ストア以外から入れるアプリ。スマホの標準の安全確認を迂回するため、悪質なアプリが入り込む入口になります。
フィッシングサイト詳細解析:PCとスマホで別の顔
メール内の「アプリをダウンロードして受取手続」のボタンは、国税庁とは無関係のドメイン(hxxps://psczps[.]com/report/…)につながっていました。実際にPCとスマホの両方で開くと、表示される内容が端末によって別物でした(クローキング)。どちらの誘導先も「-jp.com」で終わる、日本のサイトに見せかけた意味のないドメイン名です。誘導先サイトの所在地は、当サイトでは確認できていません。
【PCの場合】警告 → ロボット確認 → 「スマホで開いて」
PCで開くと、まず誘導先の hxxps://bifcapnepa-jp[.]com/ について、セキュリティソフトが「フィッシング」として警告を出しました。
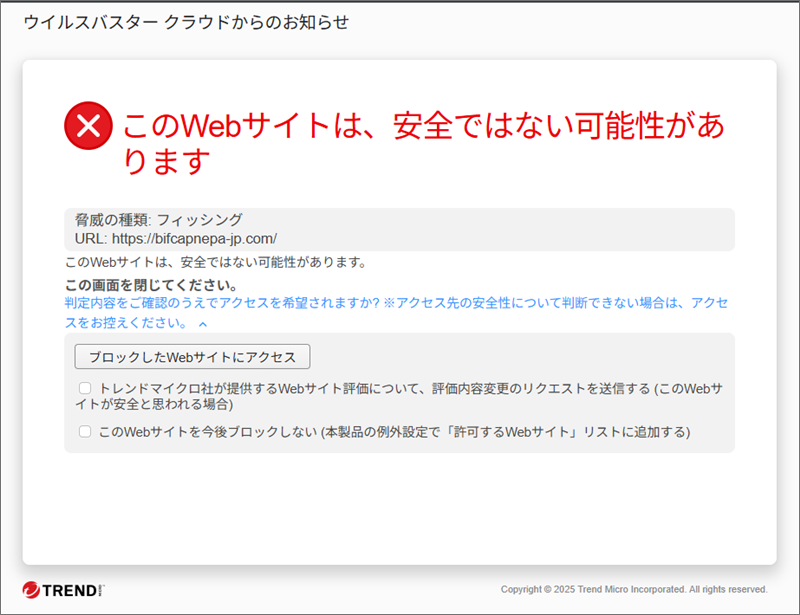
▲ PCで開いた直後、セキュリティソフトがフィッシングサイトとして警告
警告を承知のうえで進めると、「I’m not a robot」と書かれたロボット確認(reCAPTCHA風)の画面だけが表示されました。自動で巡回するセキュリティ調査のロボットをふるい落とし、人間だけを先に進める狙いと考えられます。
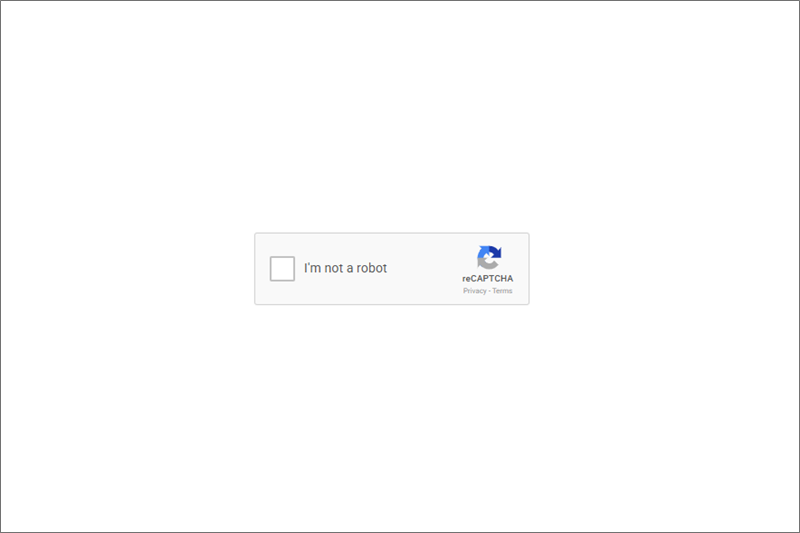
▲ ロボット確認(reCAPTCHA風)の画面。ここを通ると次の画面に進む
その先で表示されたのは、e-Taxのロゴを使った「システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません。スマートフォンで以下のQRコードをスキャンしてください」という画面です。パソコンでは何も起きないように見せて、スマホで開き直させるのが狙いです。QRコードの読み取り先は、当サイトでは確認していません。
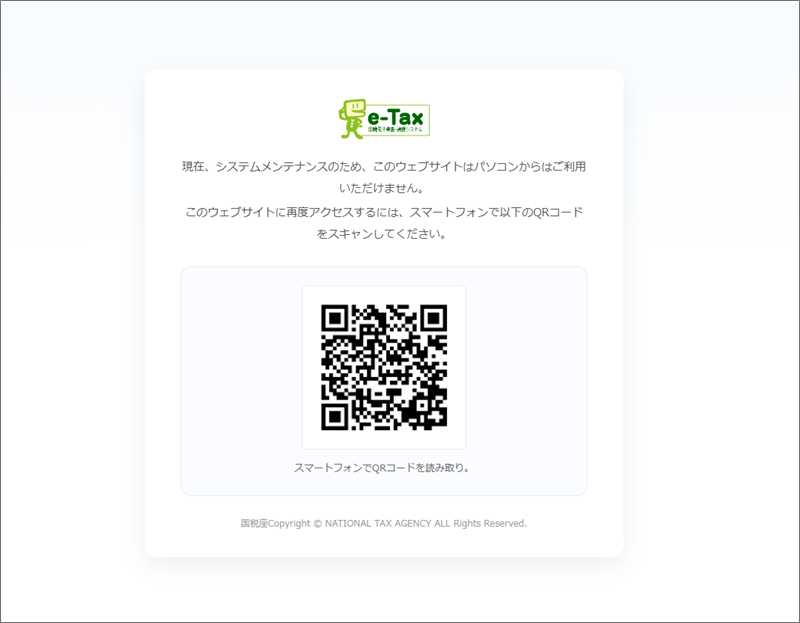
▲ 「メンテナンス中」を理由に、スマホでQRコードを読み取らせようとする画面
【スマホの場合】偽のGoogle Playページで「e-Taxアプリ」をインストールさせる
スマホでメールのボタンを開くと、hxxps://lossofprivac-jp[.]com/ で、Google Playのストアそっくりの「e-Taxアプリ」のページが表示されました。「4.8★」「50万+ ダウンロード」「4.8万件のレビュー」といった数字がずらりと並んでいますが、もちろん偽の数字です。
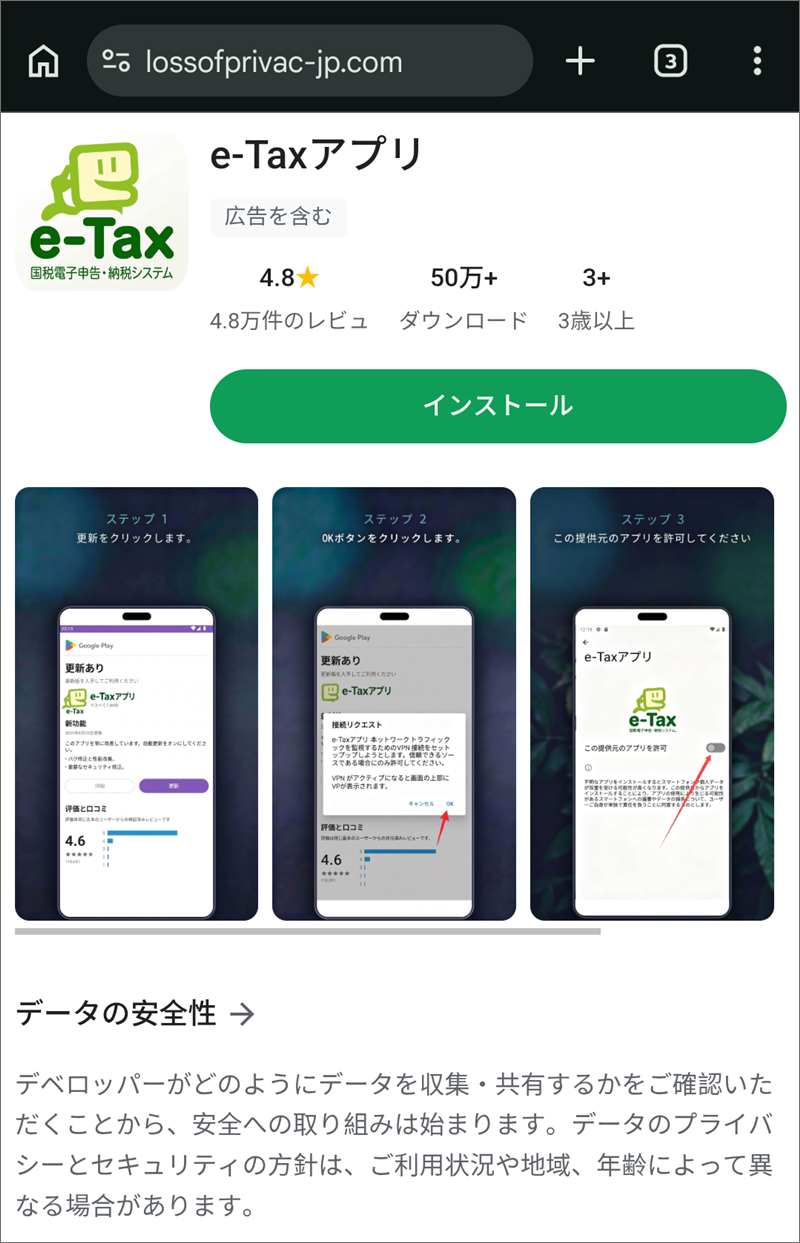
▲ スマホで開くと表示される、Google Play風の偽「e-Taxアプリ」ページ
このページの紹介画像には、「この提供元のアプリを許可してください」「VPN接続のリクエストにOKを押してください」といった手順が描かれていました。どちらも、本物のe-Taxアプリのインストールでは求められない操作です。許可してしまうと、スマホの通信や入力した情報を抜き取られるおそれがあります。
メール本文の「振込先口座を登録して」という手順も、口座情報を入力させるための準備と考えられます。
続報・関連記事:同じ「国税庁」なりすましの流れ
今回は「ふるさと納税」という身近な話題を入口にしていますが、「PCではQR、スマホは偽アプリ」という仕掛けは、ここ数日の国税庁・e-Taxなりすましと共通しています。
- 国税庁e-Tax「還付金の処理状況に関するお知らせが届いています」は詐欺メール|差出人名を逆順の文字で偽装、PCはQR、スマホは偽アプリへ
- 【緊急】国税庁・e-Taxを騙る詐欺メールが1週間で98通!「アプリをインストールして受取手続き」に絶対従ってはいけない理由
- 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
- 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
注意点と対処法
本物かどうか気になったら
- メールの中のボタンやリンクは使わず、ご自身でe-Taxの公式サイトを開いて確認してください。
- 国税庁の「不審なメールや電話にご注意ください」のページには、還付金の受取などのためにATMの操作を求めることはない、と案内されています。不審な連絡は、最寄りの税務署などに相談できます。
- 「過少申告」なのに「還付」、宛名が「お客様」、アプリを入れさせようとする。この3点がそろったら、まず疑ってかまいません。
もしボタンを押してしまった、アプリを入れてしまったら
- ボタンを押しただけなら、慌てなくて大丈夫です。その先で情報を入力しなければ、被害に直結することはありません。
- アプリをインストールし、「提供元の許可」や「VPN接続」を許可してしまった場合は、スマホの設定からそのアプリを削除してください(「e-Taxアプリ」と表示されていても、公式のものではありません)。
- マイナンバーカードの情報や口座情報を入力してしまった場合は、できるだけ早く、銀行やカード会社に連絡してください。
- 判断に迷うときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談できます。
まとめ
- 「ふるさと納税の還付予定額76,300円」のメールは、国税庁を装った詐欺です。
- 約20分で8通が、差出人名と件名を変えて届く波状攻撃でした。
- PCはQRコード、スマホだけ偽アプリのページへ誘導するクローキングを確認しました。
- 認証が「pass」でも、見た目が本物そっくりでも、本物の証明にはなりません。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの情報は IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明