国税庁e-Tax「還付金の処理状況に関するお知らせが届いています」は詐欺メール|差出人名を逆順の文字で偽装、PCはQR、スマホは偽アプリへ
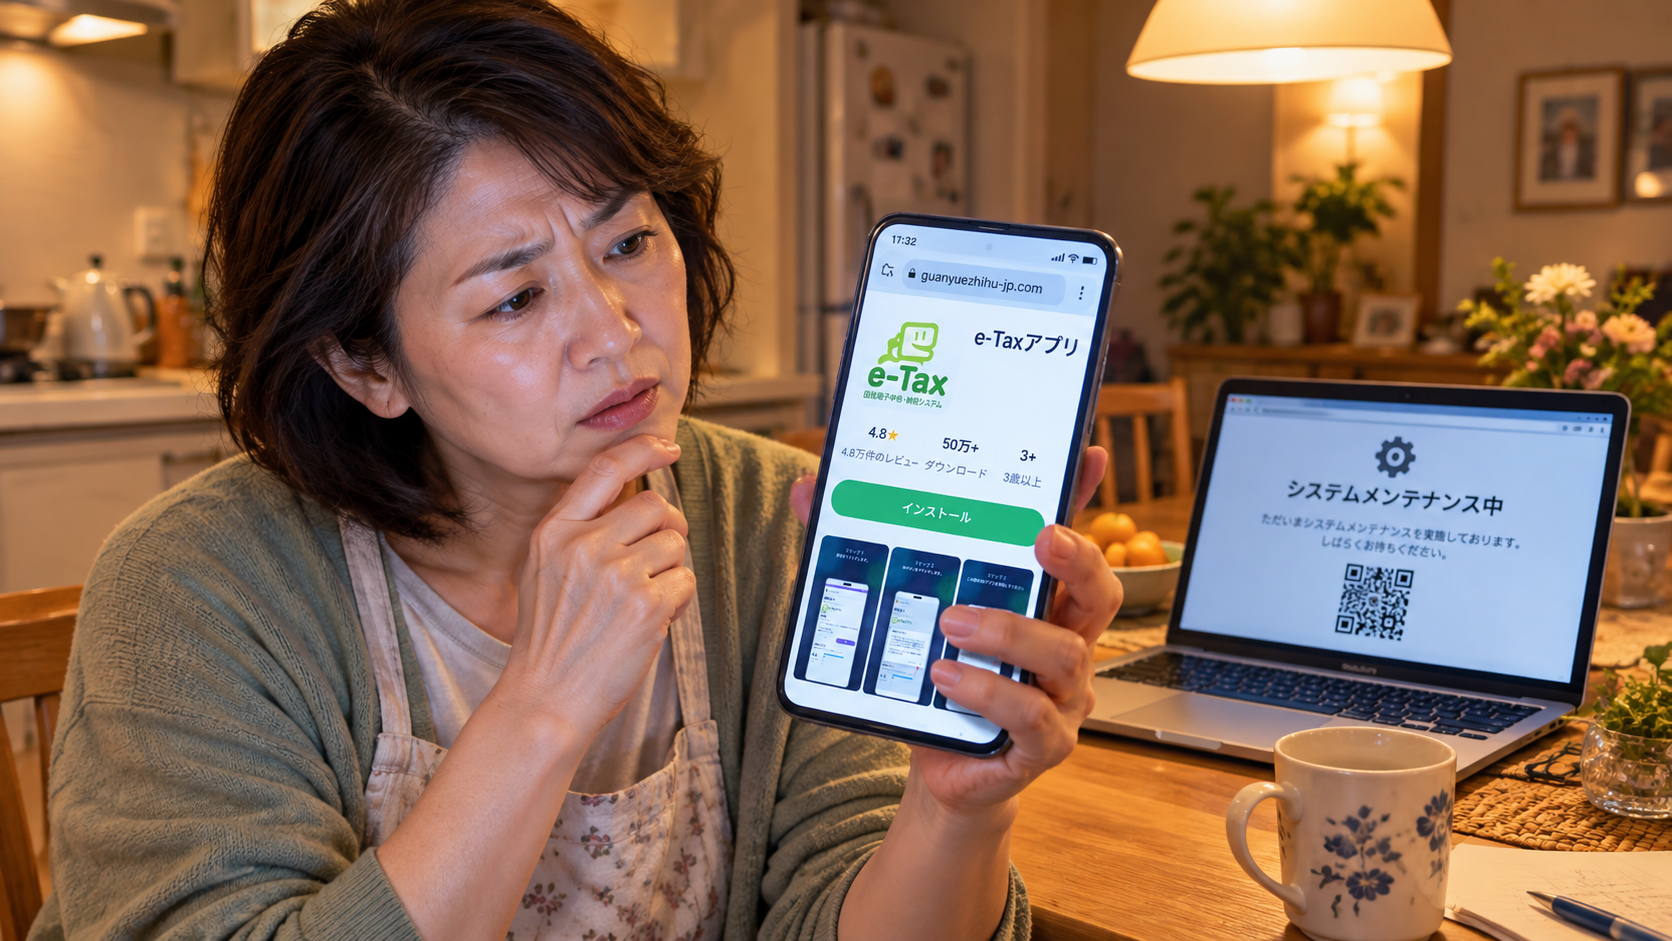
今朝の9時台から、国税庁・e-Taxを装うメールが止まりません。10時32分までの約42分間だけで、24通が届きました。今回はそのうち、一番「細工」が多かった1通を詳しく調べます。
HEARTLAND-LAB 専門調査レポート
「還付金の処理状況に関するお知らせが届いています」
国税庁のe-Taxを装い、「還付金の振込処理が終わりました。詳しくはアプリで」と安心させて、Android版の「e-Taxアプリ」をインストールさせようとするメールです。差出人名や本文には、見えない細工が何重にも仕込まれていました。
危険度:★★★★★(5段階中5) 不明なアプリを入れさせる手口で、入れてしまうと端末の中身や通信を狙われる恐れがあるため
| 受信日 | 2026年10月2日 10:16(日本時間)。送信時刻は同日10:14〜10:16でした |
| 差出人 | 表示名は「国税庁e-Tax」。実際のアドレスは国税庁と無関係の model@model.szjinxing[.]com |
| 実際の送信元IP | 20.237.246.116(Microsoftのサーバー。ip-scでは米国カリフォルニア州サンノゼ、脅威レベル「低」) |
| 偽装された中継記録 | 141.38.150.220を経由したと書かれていますが、ip-scではドイツ・ヘッセン州のドイツ気象局(DWD)のIPで、名乗っているホスト名とも一致しません |
| SPF/DKIM | SPFはpass(攻撃者が用意した別ドメインでの認証)/DKIMは署名ありだが、検証結果の記載なし |
| 送信ドメイン | szjinxing[.]comは2025年1月19日の登録。今朝2026年10月2日 09:17(日本時間)に更新されていました |
| メール内のリンク先 | hxxps://shuigj[.]com/brand/zaqlsf(ボタン・ヘッダーともに同じ。IPは 43.167.198.138・シンガポール、2025年9月6日の登録) |
| PC側の表示 | bifcapnepa-jp[.]com。「システムメンテナンス中」とQRコードを表示 |
| スマホ側の表示 | guanyuezhihu-jp[.]comの偽Google Playページ(「e-Taxアプリ」) |
| 添付ファイル | 「nta.go.jp.gfse」。中身は意味のない文字列のテキストでした |
| クローキング | あり(PCとスマホで表示が別。両方を実際に開いて確認) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これは国税庁・e-Taxを装った偽物(フィッシングメール)です ⚠
まず結論です
このメールは国税庁からではなく、詐欺メールです。メールのボタンは押さず、アプリも入れず、添付ファイルも開かないでください。
もし押してしまっても、あわてなくて大丈夫です。状況別の対処法は、記事の最後にまとめています。
届いたメールの内容
件名は「還付金の処理状況に関するお知らせが届いています」。受信者の宛名はなく、全員に同じ文面を配る形です。今回のe-Taxを装うメールには、冒頭の宛名があるものは1通もありませんでした。
国税庁
NATIONAL TAX AGENCY

e-Tax メッセージボックスに未読のお知らせがあります(1件)
e-Taxアプリからログインのうえ、ご確認をお願いします。

このメールの要点
還付金の振込処理が終わったことをお知らせするメールです。金額は「振込通知書」でご確認いただけます。

平素よりe-Taxをご利用いただき、誠にありがとうございます。国税庁でございます。
先にご提出いただきました所得税の還付申告について、還付金の処理状況に関するお知らせをメッセージボックスに格納いたしましたので、ご連絡申し上げます。

還付金額や振込先などの詳細は、メッセージボックス内の「国税還付金振込通知書」でご確認いただけます。実際の振込日は、金融機関での処理状況により前後する場合があります。

ご留意事項
・ご登録の口座で振込ができなかった場合には、別途あらためてご連絡いたします。
・e-Taxへは、e-Taxアプリからのアクセスをお願いいたします。

今後ともe-Taxをよろしくお願い申し上げます。

e-Taxアプリのご利用について
既にアプリをお持ちの方は、アプリを起動し、メッセージボックスよりお手続きください。
※アプリをお持ちでない方は、お早めにインストールをお願いいたします。

[Android版 e-Tax アプリをダウンロード]

国税庁 e-Tax(国税電子申告・納税システム)
※本メールは送信専用アドレスから配信しています。ご返信いただいてもお答えいたしかねます。
※配信の停止は、e-Taxの「利用者情報の登録・確認・変更」画面から行えます。
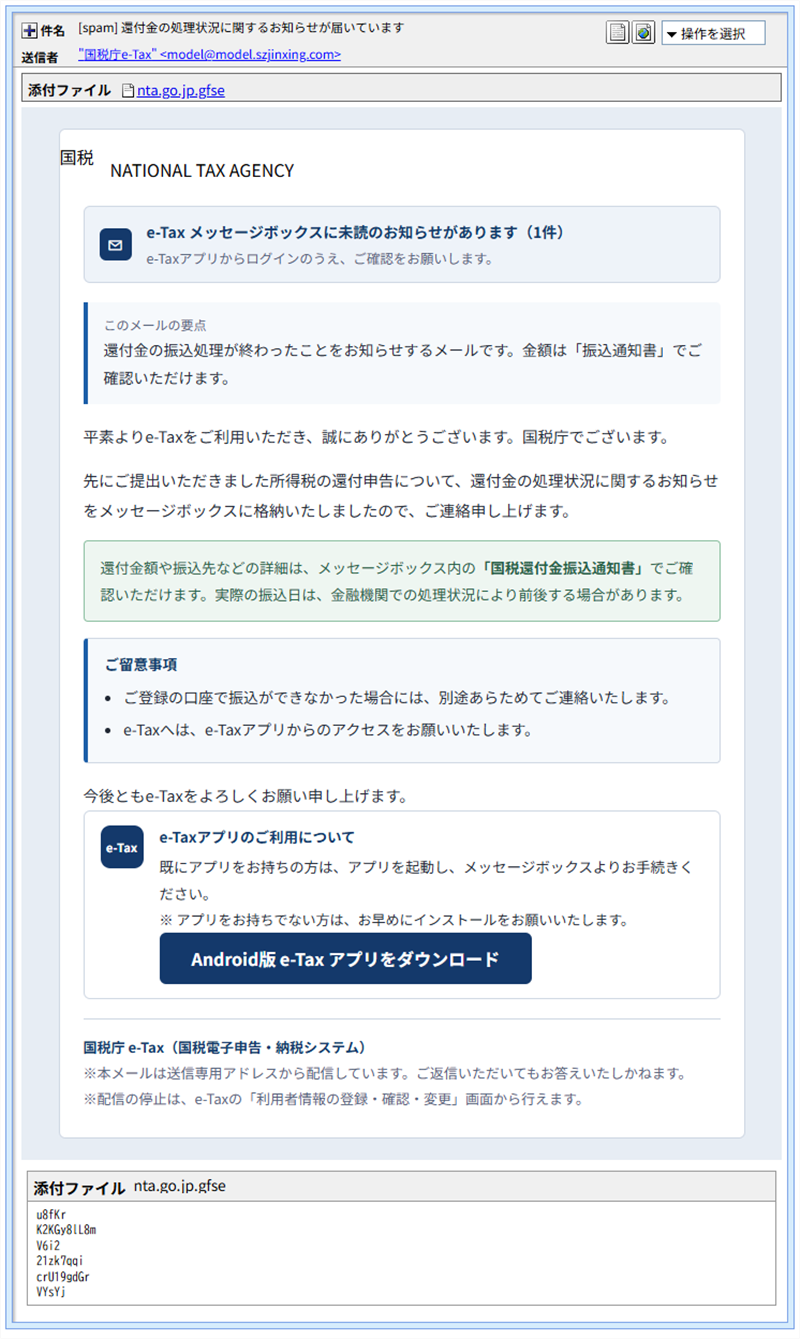
▲ 実際に届いたメール画面(宛先は伏せています)
※メールヘッダー詳細は個人情報保護のため非掲載
金額や期日が書かれていないのが、このメールの特徴です。「まだ手続きが終わっていません」と焦らせるのではなく、「もう振り込みの処理が終わりました。詳しくはアプリで」と安心させて、アプリを入れさせる作りです。また、本文では「国税庁でございます」と、自分から名乗っています。
メールに仕込まれた「細工」
見た目は普通の通知ですが、メールの中身(ヘッダーとHTML)を調べると、受信側のスパム対策をすり抜けるための細工が、いくつも重なっていました。
- 差出人名が「逆順」で書かれている:表示名は、画面では「国税庁e-Tax」と読めます。ところが、中身は「xaT-e庁税国」と逆順で保存されていて、文字の向きを右から左に変える制御文字(U+202E)で、画面上だけ正しい順に並べ替えています。「国税庁」「e-Tax」といった言葉で探しても、見つかりにくくなります。
- 見えない文字が約430個:本文の約1,200文字のうち、約430個が、画面には何も出ない文字(ゼロ幅スペースなど5種類)でした。「国」「税」「庁」の文字の間にも、数文字おきに混ぜてあります。件名にも3個入っています。見た目は変わりませんが、「還付金」「e-Tax」といった言葉を機械が探しても、途中で途切れて見つかりません。確認するには、本文をコピーしてメモ帳などに貼り付けるか、メールのソース(元のHTML)を表示します。
- 意味のない添付ファイル:「nta.go.jp.gfse」という名前のファイルが付いていました。名前は国税庁のドメイン(nta.go.jp)に似せていますが、拡張子は見慣れない「.gfse」です。中身は「u8fKr」のような意味のない文字列が6行並ぶだけのテキストでした(実行できるファイルではなく、テキストとして読んだだけです)。本物らしく見せる飾りか、メールごとに中身を変えて検知を避ける目的とみられます。
- 宛名と金額がない:国税庁を名乗りながら、宛名も還付金額も書かれていません。全員に同じ文面を送っているためです。
送信ルートと「偽物」と判断した理由
ヘッダー(メールの送信記録)を調べると、国税庁につながる痕跡はありませんでした。わかったことは次のとおりです。
- 差出人のドメインが国税庁と無関係:アドレスのドメインは
szjinxing[.]comです。国税庁のドメイン(nta.go.jp)ではありません。 - 実際の送信元IP:
20.237.246.116は、Microsoftのサーバーです(ip-scでは米国サンノゼ、脅威レベル「低」)。逆引きすると、送信ドメインと同じ名前が返ってきます。SPFがpassなのは「このサーバーから送ってよい」と、攻撃者自身が設定していたからで、本物の証明にはなりません。DKIMも、攻撃者自身のドメインで署名されています。 - メール作成ツールの名前が残っている:ヘッダーに「PHPMailer 6.7.1」と書かれていました。ウェブサイトの問い合わせフォームなどに使われるPHPの送信ライブラリで、攻撃者が自作の配信ツールで送ったとみられます。
- 偽の中継記録が先頭に付いている:メールの最初の記録には、10:14に
gwP1.model.szjinxing[.]com(逆引きは「ms.NH.secure.linemo.jp」というLINEMO風の名前)の141.38.150.220から受け取ったと書かれています。ところが、ip-scで調べると、このIPは逆引きがなく、持ち主はドイツ気象局(DWD)でした。実際の接続は、その2分後の10:16に20.237.246.116から直接来ています。携帯会社の中継を通ってきたように見せかけた、偽の記録とみられます。 - 送信ドメインは、攻撃の直前に動かされた:
szjinxing[.]comは2025年1月19日の登録で、約1年9か月寝かせてありました。それが、攻撃の波が始まる直前の2026年10月2日 09:17(日本時間)に更新されていました。登録業者は中国系で、ネームサーバーはCloudflareです。ドメイン自体のIPは20.230.190.110(米国)でした。
用語解説
SPF/DKIM:メールが「正しいサーバーから送られたか」「途中で書き換えられていないか」を確かめる仕組みです。ただし、詐欺の送り手が自分のドメインで設定すれば合格してしまうので、合格=安全ではありません。
クローキング:同じアドレスでも、見る人の端末(パソコンかスマホか)などによって、表示する中身を変える仕掛けです。調べる側には無害なページを見せ、被害者になりそうな人にだけ本命のページを見せます。
制御文字・ゼロ幅文字:画面には何も表示されない文字です。本来は文字の向きや並びを整えるためのものですが、フィッシングメールでは、言葉の検出をずらすために悪用されます。
提供元不明のアプリ:Google Playなどの公式ストアを通さずに、ウェブサイトから直接入れるアプリのことです。審査を受けていないため、悪意のあるアプリが紛れ込む恐れがあります。
リンク先を調べてわかったこと:PCとスマホで別の顔
メール内のボタンも、ヘッダーに抽出されたURLも、同じアドレス(hxxps://shuigj[.]com/brand/zaqlsf)を指していました。この入口のドメイン shuigj[.]com は、2025年9月6日の登録で、約13か月前に取得されたものです。IPは 43.167.198.138(シンガポール)で、登録業者はUnstoppable Domains、ネームサーバーはCloudflareでした。登録者情報は代理の名義で、非公開です。
同じリンクを、パソコンとスマホの両方で開いて比べました。
① パソコンで開くと「メンテナンス中」とQRコード
パソコンで開くと、アドレスは bifcapnepa-jp[.]com に切り替わりました。筆者の環境では、セキュリティソフト(ウイルスバスター クラウド)が「フィッシング」として、先にブロックしました。
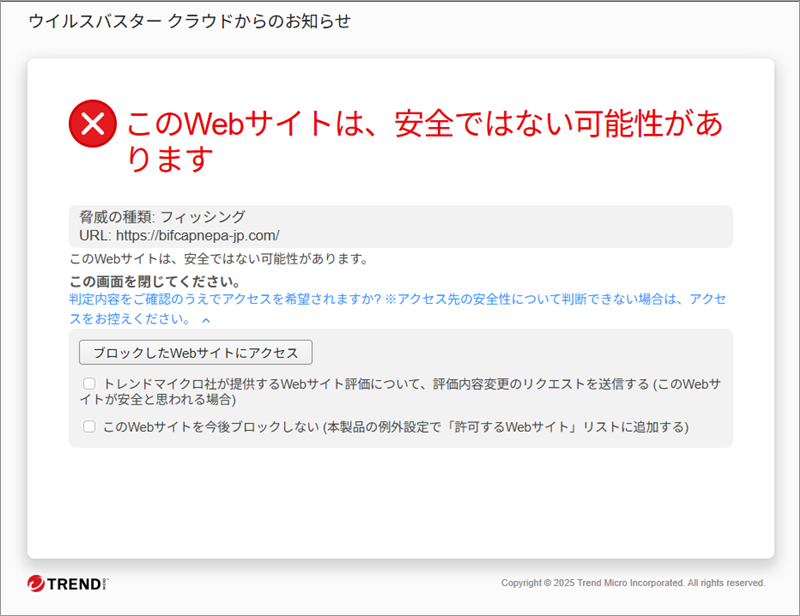
▲ パソコンで開こうとすると、セキュリティソフトがフィッシングとして止めた画面
ブロックを越えて表示される画面には、e-Taxのロゴとともに、「現在、システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません。再度アクセスするには、スマートフォンで以下のQRコードをスキャンしてください」と書かれ、QRコードが表示されました。
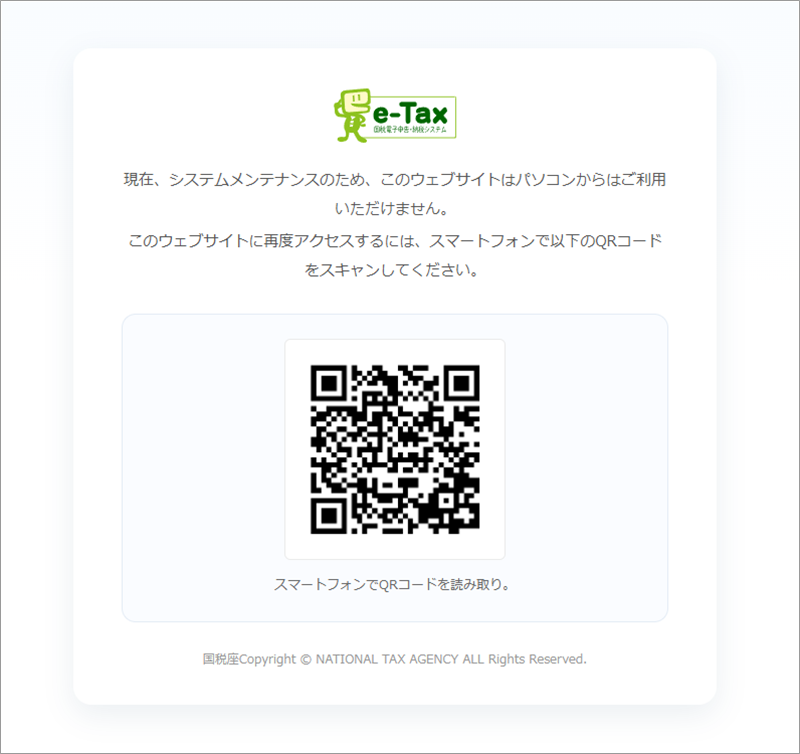
▲ パソコンで開いた画面。ここでスマホへ乗り換えさせます
画面の下には、「国税庁」ではなく「国税座」という誤字の著作権表示(Copyright © NATIONAL TAX AGENCY ALL Rights Reserved.)がありました。本物なら、まず出ない間違いです。
これは、パソコンには何も見せず、被害者を自分のスマホに乗り換えさせる仕組みです。QRコードの飛び先は、安全のため読み取っていません。次のスマホ側と同じ偽アプリページになるとみられますが、確認できていないので断定はしません。
② スマホで開くと「偽のGoogle Play」
スマホで開くと、アドレスは guanyuezhihu-jp[.]com に変わり、Google Playそっくりの「e-Taxアプリ」のページが表示されました。「4.8の評価」「50万以上のダウンロード」「4.8万件のレビュー」と実績を並べていますが、これらはすべて偽装です。緑色の「インストール」ボタンの下には、3ステップの説明画像が並んでいました。
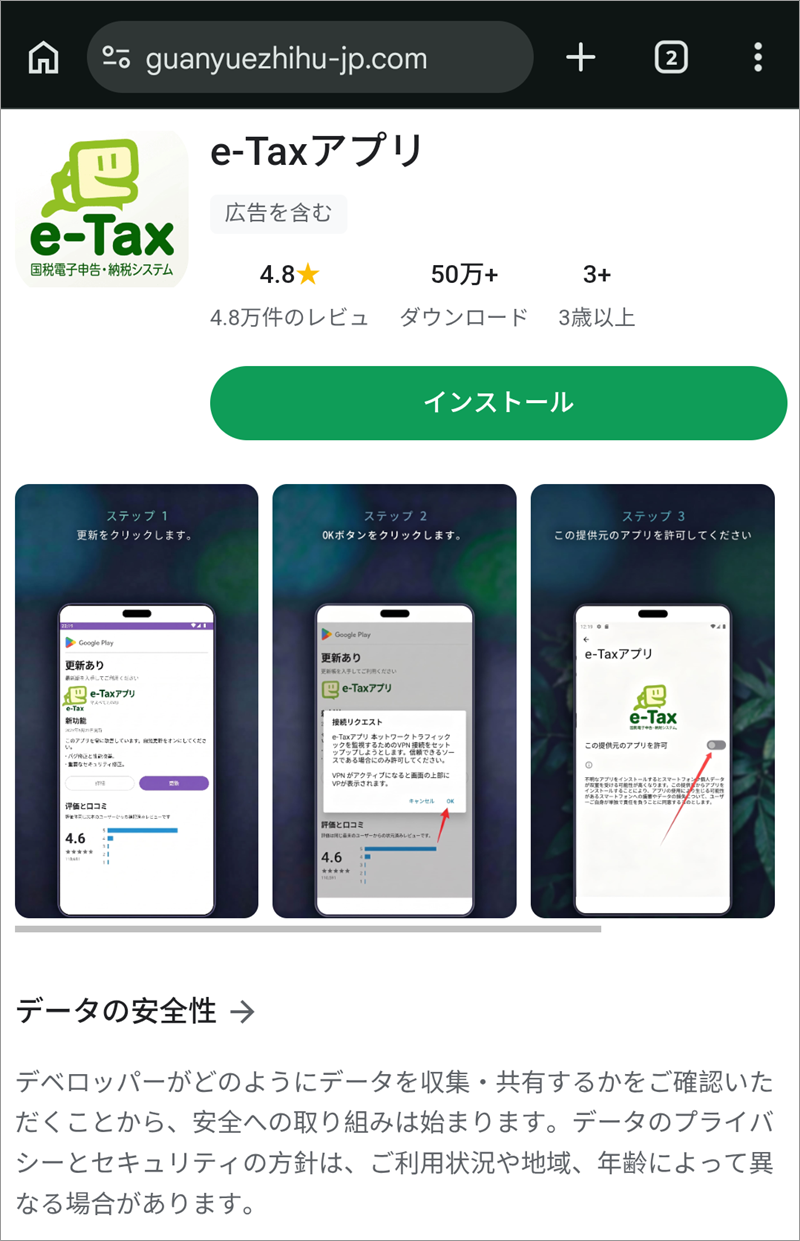
▲ スマホで開いた偽のアプリ配布ページ。画面上部のアドレスは本物のストアではありません
- ステップ1:「更新」をクリックします
- ステップ2:「OK」ボタンをクリックします(画像では、通信を監視するための「VPN接続」の許可を求める画面になっています)
- ステップ3:「この提供元のアプリを許可」のスイッチを入れます
「提供元不明のアプリの許可」は、スマホの安全装置を自分で外す操作です。公式のe-Taxアプリを入れるのに、こうした操作は必要ありません。VPNの許可も、通信を覗き見られる恐れがあるため、応じないでください。
③ 同じ型のページが、別のメールでも使われている
この偽Playページの画面構成(実績の数字、3ステップの説明画像、VPNと提供元不明アプリの許可)は、同じ朝に調べた、国税庁・e-Taxを装う別のメールや、セゾンカードのポイント失効を装うメールのスマホ側と、ほぼ同じでした。PC側の「システムメンテナンス中、スマホでQRをスキャン」という文面も同じ型です。ドメインの名前も、どれも「〜-jp.com」で終わる共通の付け方になっています。メール本体の送信元はそれぞれ別ですが、偽アプリを配るページは、同じ型から作られているようです。同じ運営元かどうかまでは、現時点では断定できません。
なお、偽のアプリ本体(APKファイル)と、PC側のQRコードの飛び先は、感染のリスクを避けるため、当サイトではダウンロードも実行もしていません。中身は未解析です。また、bifcapnepa-jp[.]com と guanyuezhihu-jp[.]com の所在地とドメインの登録情報は、現時点で未確認です。
続報・関連記事と、今朝届いた同系統のメール
これまでに取り上げた、国税庁・e-Taxを装うメールの記事です。今回の差出人名の細工や、偽の受信記録は、過去の記事の手口の進化形といえます。
- 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
- 【続報】国税庁・e-Tax「還付金の処理状況に関するお知らせ」詐欺——開封確認要求と偽装Receivedヘッダーの新手口を解析
- 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
- 【緊急】国税庁・e-Taxを騙る詐欺メールが1週間で98通!「アプリをインストールして受取手続き」に絶対従ってはいけない理由
- 同じ朝のe-Taxメール:「還付金、受取手続が完了していません」を装い、PCは404、スマホだけ偽アプリ配布ページへ
- 同じ朝のセゾンカードを装うメール:「保有ポイントの有効期限が迫っています」から偽アプリへ誘導
今朝(10月2日)は、9時50分から10時32分までの約42分間に、24通が届きました。件名は次の6系統でした。ほとんどに添付ファイルが付いています。
- 還付金の処理状況に関するお知らせが届いています(9通。今回の件名)
- 【重要】e-Tax 還付金のお知らせ|お受け取り手続きのお願い(2026年10月03日)No.○○(5通)
- メッセージボックスに還付金に関するお知らせが届いています(5通)
- 過年分の還付申告 提出期限に関するお知らせ(3通)
- e-Tax 還付金受取手続のお知らせ(1通)
- 還付金に関する確認のお知らせが届いています(1通)
同じ件名の系統でも、送信元や仕掛けが同じとは限りません。攻撃はまだ続いているため、状況は改めてまとめます。
見分けるポイントと、今すぐできる対処法
「還付金」と言われれば、気になってしまうのは自然なことです。落ち着いて、次の点を確認してください。
この偽メールの「おかしな点」
- 宛名も還付金額も書かれていない(全員に同じ文面を配っている)
- 国税庁を名乗りながら、アドレスのドメインが国税庁と無関係
- 意味のない文字列だけの、見慣れない名前(.gfse)の添付ファイルが付いている
- パソコンで開くと「パソコンからは利用できない」と言って、スマホに乗り換えさせようとする
- PCの表示の端に「国税座」という誤字がある
「還付金の確認にアプリのインストールが必要」という案内は、詐欺を疑ってください。
- リンクは開かず、添付ファイルも開かず、メールは削除:返信や、QRコードの読み取りもしないでください。
- 手続きが気になるときは、ご自分で公式サイトを開く:検索窓から「国税庁 e-Tax」で検索して、公式サイトからご確認ください。e-Taxのアプリは、App StoreやGoogle Playなどの公式ストアから入手するもので、メールのボタンから入れるものではありません。
- 開いただけなら:何も入力せず、何もインストールしていなければ、多くの場合はそのままページを閉じれば大丈夫です。
- アプリを入れてしまったら:まず機内モードにしてネットとの接続を切り、設定からそのアプリを削除してください。VPNの接続を許可していた場合は、端末のVPN設定も確認して削除します。そのうえで、別の端末から、GoogleアカウントやSNS、銀行・クレジットカードのパスワードを変更し、利用明細を確認します。不安が残るときは、端末の初期化や、携帯電話会社の窓口への相談も検討してください。
- 困ったときの相談先:消費者ホットライン「188」、警察相談専用電話「#9110」へ。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地・回線情報は IP調査兵団(ip-sc.net) の調査結果を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明