「Apple Trade In下取り査定結果のご案内」は詐欺!セキュリティ研修用の「怪しいポイント」解説文を消し忘れた珍しいミスと、双子ドメインによるPC/スマホクローキングを解析
急にAppleの新製品ラッシュが落ち着いてきたと思ったら、今度はその下取りサービス「Apple Trade In」を騙る詐欺メールが届きました。iPhoneを買い替えたばかりの方、これから下取りに出す予定のある方は特にご注意ください。
📋 調査レポート:概要
| 受信日時 | 2026年9月15日(火)18:48 |
| 件名 | 【お知らせ】Apple Trade In 下取り査定結果のご案内 No.55734715 |
| 騙られたブランド | Apple(Apple Trade In) |
| SPF/DKIM判定 | 共にPass(ただし送信者自身が用意したドメインへの認証であり、Appleを保証するものではない) |
| 危険度 | ★★★★★(5/5) |
⚠️ このメールはAppleとは一切関係ありません。Appleおよび下取りパートナー企業とは無関係の第三者が、実在のブランド名を無断で騙って送信しています。
届いたメールの内容
実際に届いたメールがこちらです。「査定額:52,000円」という具体的な金額を示し、受取期限を区切って急がせる作りになっています。
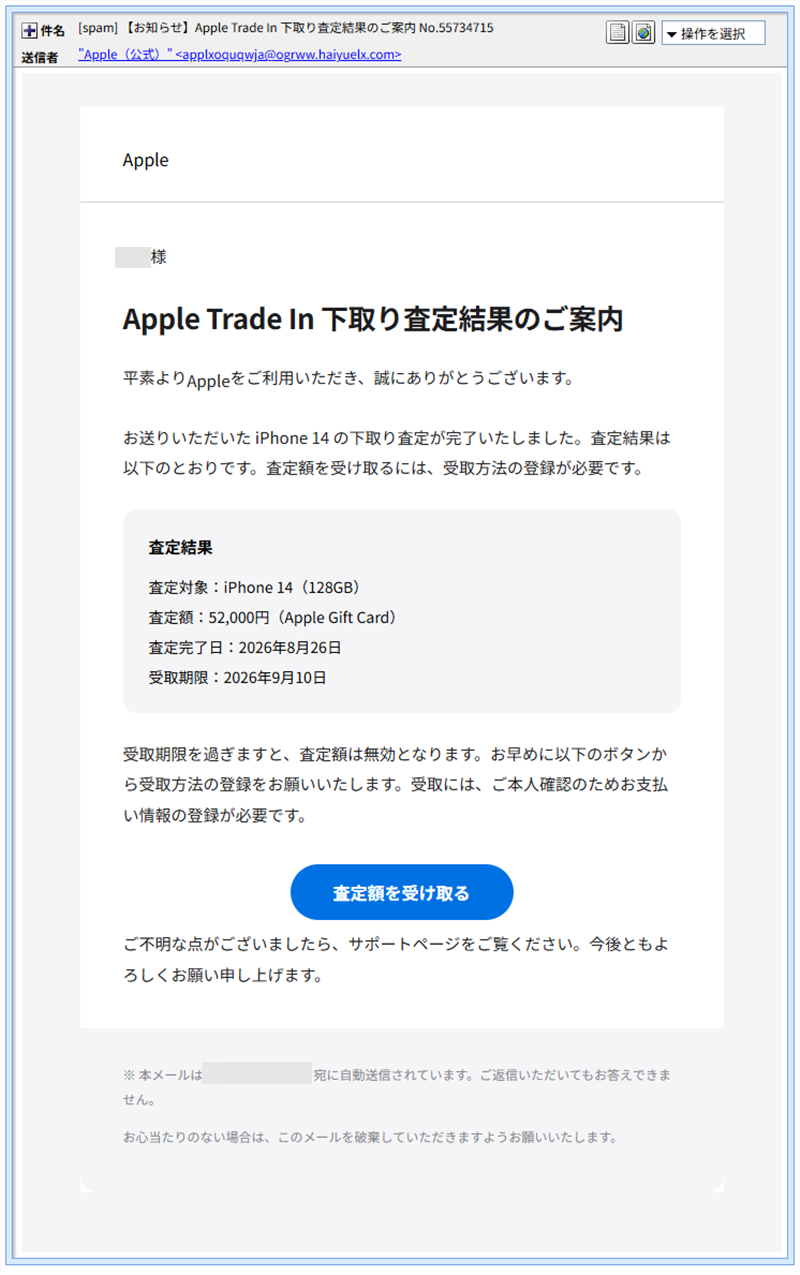
実際に届いた「Apple Trade In下取り査定結果」を騙る詐欺メール
○○ 様

平素よりAppleをご利用いただき、誠にありがとうございます。

お送りいただいた iPhone 14 の下取り査定が完了いたしました。査定結果は以下のとおりです。査定額を受け取るには、受取方法の登録が必要です。

■ 査定結果
査定対象:iPhone 14(128GB)
査定額:52,000円(Apple Gift Card)
査定完了日:2026年8月26日
受取期限:2026年9月10日

受取期限を過ぎますと、査定額は無効となります。お早めに以下のボタンから受取方法の登録をお願いいたします。受取には、ご本人確認のためお支払い情報の登録が必要です。

査定額を受け取る:
hxxps://www.myiq365[.]com/?GHVDm10NsxgAIkOvnC9k59mJ

ご不明な点がございましたら、サポートページをご覧ください。今後ともよろしくお願い申し上げます。

Copyright (C) 2026 Apple Inc. All rights reserved.
よく見ると「受取期限:2026年9月10日」となっているのに、このメールが届いたのは9月15日。届いた時点ですでに期限切れという、テンプレートを使い回した際の粗が早くも見えています。
送信ルートの解析:もっともらしい偽装の数々
メールヘッダーのReceived-SPFフィールドを確認すると、送信元は次のように記録されていました。
Received-SPF: Pass (sender SPF authorized) identity=mailfrom;
client-ip=35.207.182.108; helo=ogrww.haiyuelx.com;
envelope-from=applxoquqwja@ogrww.haiyuelx.com
送信元IP 35.207.182.108 はGoogle Cloud(逆引きホスト名がgoogleusercontent.com)の環境で、地理情報としてはドイツ・フランクフルトが表示されます。ただしこれはクラウド基盤の所在地であり、攻撃者の実際の所在地を示すものではありません。
送信ドメインは ogrww.haiyuelx.com という、Appleとは無関係の詐欺師自身が用意したドメインです。SPFとDKIMはこのドメイン自身に対しては正しく設定されているため両方「Pass」と判定されますが、「Passしている=Appleから届いた」という意味では全くありません。
💡 用語解説:SPFが「Pass」でも安心できない理由
SPF(送信ドメイン認証)は「そのメールが、送信元として名乗っているドメインの正規サーバーから送られたか」だけを確認する仕組みです。今回のメールでは、詐欺師が自分で取得した ogrww.haiyuelx.com というドメインに対してSPFを正しく設定していたため「Pass」と判定されました。つまりPassという結果は、あくまで「詐欺師が自分のドメインをきちんと設定していた」ことを意味するだけで、ブランド本人からのメールであることの証明には一切なりません。
さらに芸が細かいのは、返信先(Reply-To)が contact@email.apple.com という、いかにも実在しそうなアドレスに設定されていた点です。実際にはAppleとは無関係のなりすましですが、返信先まで凝ることで警戒心を下げようとする狙いがうかがえます。Feedback-IDには「campaign:apple.com:mailer」という文字列も使われており、Appleの正規メール配信基盤のフォーマットを模倣した形跡が見られます。
思わぬ発見:メールに紛れ込んでいた「答え合わせ」
本文をテキスト形式で確認したところ、通常のHTMLメールの見た目では表示されない、次のような一文がそのまま残っていました。
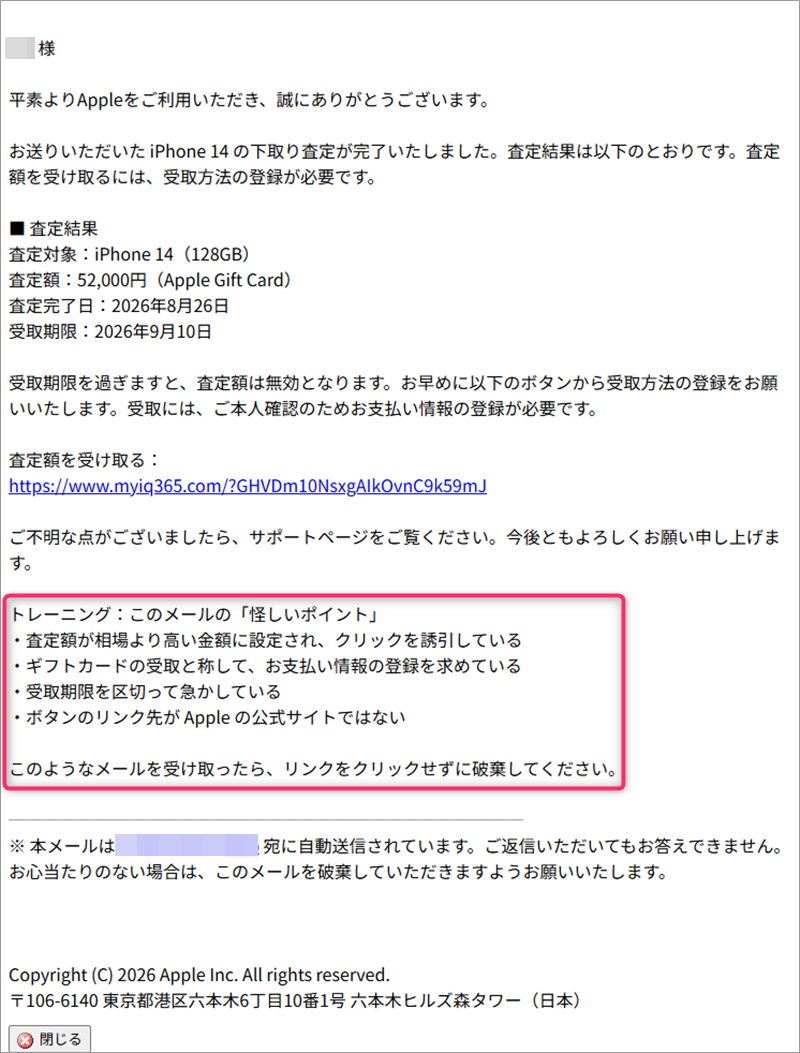
トレーニング:このメールの「怪しいポイント」
・査定額が相場より高い金額に設定され、クリックを誘引している
・ギフトカードの受取と称して、お支払い情報の登録を求めている
・受取期限を区切って急かしている
・ボタンのリンク先が Apple の公式サイトではない

このようなメールを受け取ったら、リンクをクリックせずに破棄してください。
これは本来、セキュリティ研修などで「フィッシングメールの見分け方」を教えるための解説文だと考えられます。詐欺師が研修用のテンプレートをそのまま流用し、種明かし部分を消し忘れたまま実際の攻撃メールとして配信してしまった、非常に珍しいミスです。皮肉なことに、このメール自身が「これは詐欺です」と教えてくれる形になっていました。
加えて、メールのHTMLソース内の管理番号は「No.21885818」でしたが、件名に表示されている番号は「No.55734715」と食い違っていました。テンプレートを使い回す際に番号の差し替えを忘れた形跡と見られます。
リンク先の解析:PCとスマホで表示を変える「クローキング」
メール本文のリンク(hxxps://www.myiq365[.]com/…)を開くと、アクセスする端末によって、まったく違うページへ誘導される仕組みになっていました。
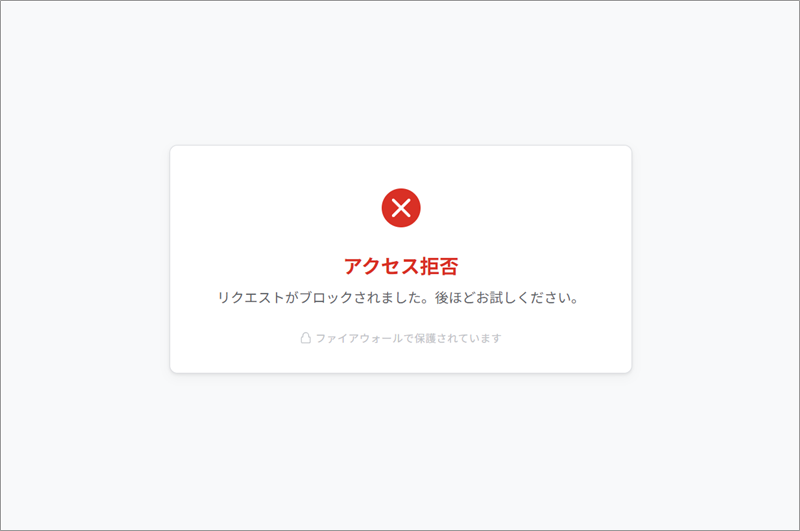
PCからのアクセスは「アクセス拒否」としてブロックされる
PCで開くと、読み込み画面のあとに「アクセス拒否/リクエストがブロックされました」という画面が表示され、先に進めません。調査環境やPC自体を弾くための仕組みと考えられます。着地先は 38.173.105.73(米国・ロサンゼルスのホスティング事業者)でした。
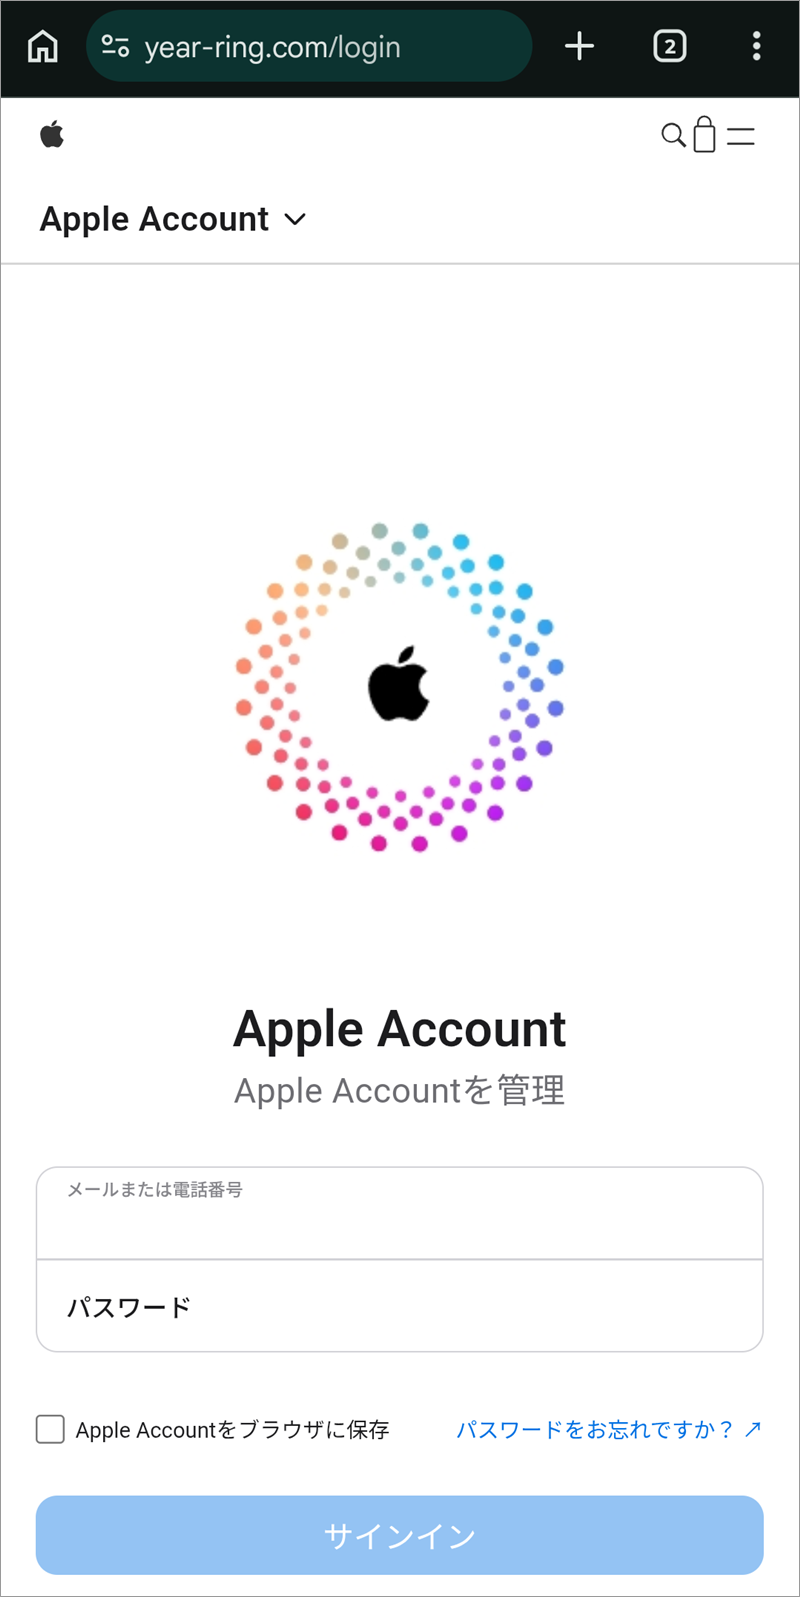
スマホでは本物そっくりの「Apple Account」偽サインインページが表示される
一方、スマートフォンで同じリンクを開くと、Apple公式の「Apple Account」サインイン画面を精巧に再現した偽ページが表示されました。ロゴの配置、虹色のリングアニメーション、フォームのデザインまでよく作り込まれており、メールアドレスとパスワードをそのまま入力させる典型的な認証情報窃取型のフィッシングサイトです。着地先は 38.48.193.51(同じく米国・ロサンゼルスのホスティング事業者)でした。
2つの着地ドメインは同一業者が用意した「双子」
PC用の遮断ドメインとスマホ用の偽サインインドメインを調べたところ、偶然とは思えないほど条件が一致していました。
- 登録業者はどちらも同じレジストラ(Gname.com Pte. Ltd.)
- ネームサーバーはどちらもCloudflare
- 登録日はPC用ドメインが2024年10月6日、スマホ用ドメインが2024年10月3日と、わずか3日違い
- 着地先のホスティング基盤はどちらも米国ロサンゼルスの同一事業者(AS398823)
つまり「PCでは見せない、スマホにだけ本物そっくりの画面を見せる」という設計をあらかじめ見越して、ほぼ同時期に2つのドメインをセットで用意していたと考えられます。単なる思いつきの使い回しではなく、計画的に組み立てられたインフラであることがうかがえます。
注意点と対処法
- Apple Trade Inの下取り状況は、メール内のリンクではなく、必ずApple公式サイトやApple公式アプリから直接ログインして確認してください。
- 「査定額を受け取るために支払い情報の登録が必要」という案内は不自然です。ギフトカードの受け取りにクレジットカード情報の登録は不要です。
- SPF・DKIMが「Pass」と表示されていても、それは送信ドメイン自身への認証であり、ブランド本人からのメールである保証にはなりません。
- パソコンとスマートフォンで表示が異なる場合があります。「PCで確認したら大丈夫だった」は安全の証明にはなりません。
- 万一ログイン情報を入力してしまった場合は、直ちにApple IDのパスワードを変更し、二段階認証の状況を確認してください。
まとめ
今回のメールは、Appleでも下取りパートナー企業でもない第三者が、実在のサービス名と巧妙な偽装ヘッダーを使って送りつけた詐欺メールです。しかも本文には、本来は研修用に使われるはずの「答え合わせ」がそのまま残っているという、詐欺師側のうっかりミスまで見つかりました。iPhoneの下取りを予定している方は、メール内のリンクを開かず、必ず公式サイト・公式アプリから確認するようにしてください。
Data Provided by Heartland-Lab Security Research Unit / IPアドレス調査:ip-sc.net
使用配色テーマ:Navy
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体