【注意】カゴヤ・ジャパンを装う「Domain Registration Completion Notice」は偽物!ボタンの先は偽Active! mailのログイン画面
「ドメイン登録完了のお知らせ」。自分のドメイン名が書かれたメールが届けば、「登録した覚えはないけれど、何だろう」と確認したくなります。カゴヤ・ジャパンを名乗る、英語の件名のメールが届きました。ボタンを押した先は、カゴヤとは何の関係もない、偽のWebメールのログイン画面でした。
📋 HEARTLAND-LAB SECURITY REPORT
カゴヤ・ジャパンを名乗る
「Domain Registration Completion Notice」
概要:「ドメインの登録が完了しました。管理画面で登録情報をご確認ください」と案内し、ボタンから偽のWebメールのログイン画面へ誘導するメールです。件名は英語、本文は日本語という不自然な組み合わせで、本文の作りも別会社の通知メールを流用したものでした。
| 件名 | 【Kagoya JAPAN】 Domain Registration Completion Notice: (受信者のドメイン名) |
| 受信日時 | 2026年10月5日(月)20:53 |
| 差出人(画面の表示) | 「カゴヤ・ジャパン サポートセンター」 support@kagoya[.]jp |
| 送信元IP | 219.94.129.212(さくらインターネットの共有サーバー。日本) |
| SPF/DKIM | SPFは Fail(差出人ドメインの持ち主が、このサーバーからの送信を許可していません)/DKIMは検証結果の記録なし |
| 添付ファイル | なし |
| ボタンの宛先 | hxxps://ctrk[.]klclick3[.]com/l/…(クリックを数える中継。さらに別のサイトへ転送されます) |
| 最終的なリンク先 | hxxps://www[.]airnowjapan[.]com/email/activemail/…(偽のActive! mailログイン画面) |
| セキュリティ製品の反応 | ウイルスバスターが、このURLをフィッシングとして遮断しました |
| クローキング | なし(確認した範囲では、閲覧環境による表示の切り替えは見られませんでした) |
| 危険度 | ★★★★☆(メールのIDとパスワードを盗まれるおそれがあります) |
| 手口の巧妙さ | ★★☆☆☆(件名と本文の言語が食い違い、作りも粗い) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはカゴヤ・ジャパンからの正規メールではありません
ボタンは押さないでください。ドメインの登録に心当たりがなくても、慌てる必要はありません。返信も不要です。
届いたメールの内容
実際に届いたメールの文面を再現します。受信者のドメイン名は伏せています。※メールヘッダー詳細は個人情報保護のため非掲載です。
件名:【Kagoya JAPAN】 Domain Registration Completion Notice: (受信者のドメイン名)
送信者:カゴヤ・ジャパン サポートセンター <support@kagoya[.]jp>

本メールは「カゴヤ.jp」をご利用中のお客様に
お送りしています。

ドメイン登録完了のお知らせ

この度は、Kagoya JAPANをご利用いただきありがとうございます。
以下のドメインの登録が完了したことをお知らせいたします。

ご登録情報
ドメイン名:(受信者のドメイン名)

管理画面にログインして、登録情報をご確認ください。
ログイン>お客様情報管理>会員情報の確認/変更
からご確認いただけます。

[ 登録情報の確認はこちら ](ボタン)

お問い合わせ
・よくある質問/お問い合わせ:hxxps://support.kagoya[.]jp/
・Kagoya JAPAN:hxxps://www.kagoya[.]jp/support/

Copyright © 2007-2026 KAGOYA JAPAN Inc. All Rights Reserved.
You are receiving this because you subscribed.
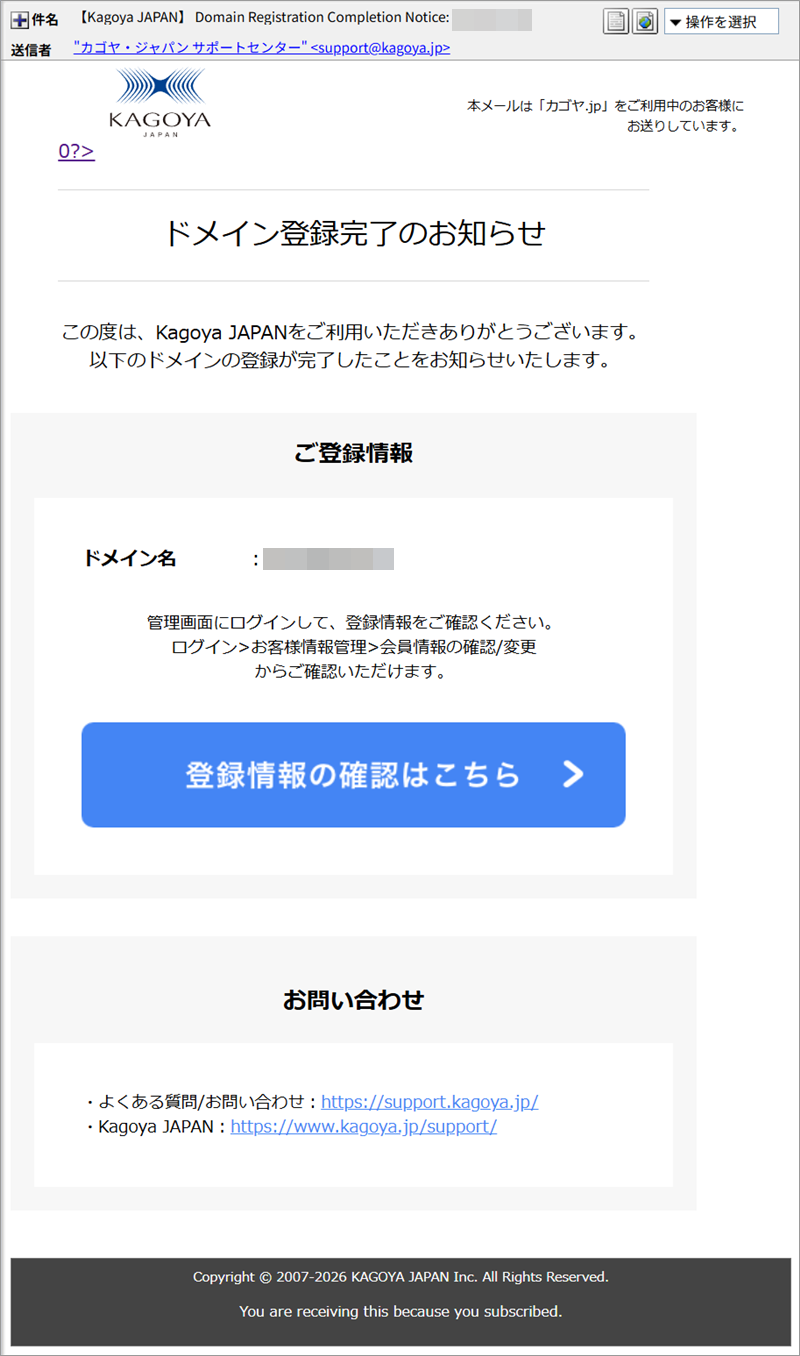
▲ 実際に届いたメールの画面(受信者のドメイン名は加工しています)
件名は英語なのに、本文は日本語です。末尾の「You are receiving this because you subscribed.」も、日本語のメールには不釣り合いな一文です。さらに、ロゴの下に「0?>」という文字の断片が見えます。HTMLの記述が壊れて表に出たものとみられます。
本文の見た目は、GMOの「お名前.com」の通知メールとよく似ています。ボタンの画像も、GMOのサーバーに置かれた画像を、そのまま呼び出していました。既存のメールを下敷きにして、文言だけ「カゴヤ」に書き換えた可能性があります(推測)。
送信ルートと偽装の見破り方
詳しく調べると、「カゴヤから届いたように見せる細工」と、その綻びが見つかりました。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 差出人の表示 | 「カゴヤ・ジャパン サポートセンター」で、アドレスも support@kagoya[.]jp と、カゴヤ本物のドメインです。ただし、これは外から書き換えられる欄です。 |
| 実際の送信元 | 219.94.129.212 は、さくらインターネットの共有サーバーでした。カゴヤのメールサーバーではありません。送信元の位置は日本でした。 |
| SPF | 結果は Fail でした。「kagoya[.]jpの持ち主は、このサーバーからの送信を許可していません」という、はっきりした不合格です。本物のカゴヤのメールなら、カゴヤの許可したサーバーから出るので、こうはなりません。 |
| 送信の入口 | 133.167.85.122(さくらインターネットのVPS。大阪)から、ログインした状態でメールが送り込まれていました。IP調査兵団では、このアドレスの脅威度が「高」で、メールを対象にした攻撃元として記録されています。 |
| DKIM | 署名の検証結果の記録がありません。本物の証明にはならないため、判断は保留としました。 |
| 日時の食い違い | メールの日付欄は「−0500(米国中部の夏時間に相当)」でしたが、実際の受信は日本時間の20時53分でした。送った人の環境の設定が、日本とは違っていた可能性があります(推測)。 |
| 言語の食い違い | 件名は英語、本文は日本語です。カゴヤ・ジャパンが自社の通知でこうした作りにすることは、考えにくいです。 |
| 宛先 | 件名と本文に、受信者のドメイン名が入っていました。自分宛ての正式な通知に見えますが、宛名(お客様の氏名など)はありません。 |
📖 SPFの「Fail」ってなに?
SPFは、「このドメインのメールは、この場所のサーバーから送られたものだけが本物です」という、ドメインの持ち主が登録する名簿です。
Fail(フェイル)は、「名簿にないサーバーから送られている」という、はっきりした不合格の結果です。今回は、kagoya[.]jpの名簿に、送信元のさくらインターネットのサーバーが載っていませんでした。
📖 「クリックを数える中継」ってなに?
メールの中のボタンが、いきなり最終的なページに飛ばず、いったん別のサーバー(今回は ctrk[.]klclick3[.]com)を経由してから転送されることがあります。
正規のメールマガジンなどでも、クリック数の集計に使われる仕組みです。ただし、今回は「ドメイン登録の完了通知」という、集計を必要としない場面で使われており、不自然です。
リンクの先を調べてみると
① 中継を経て、別のドメインへ
ボタンを押すと、中継のサーバーを通ったあとに、airnowjapan[.]com という、カゴヤとは無関係のドメインへ転送されました。
② ウイルスバスターが遮断
最終的なURLは、ウイルスバスターが「フィッシング」として遮断しました。この画面が出たら、決して先へ進まないでください。
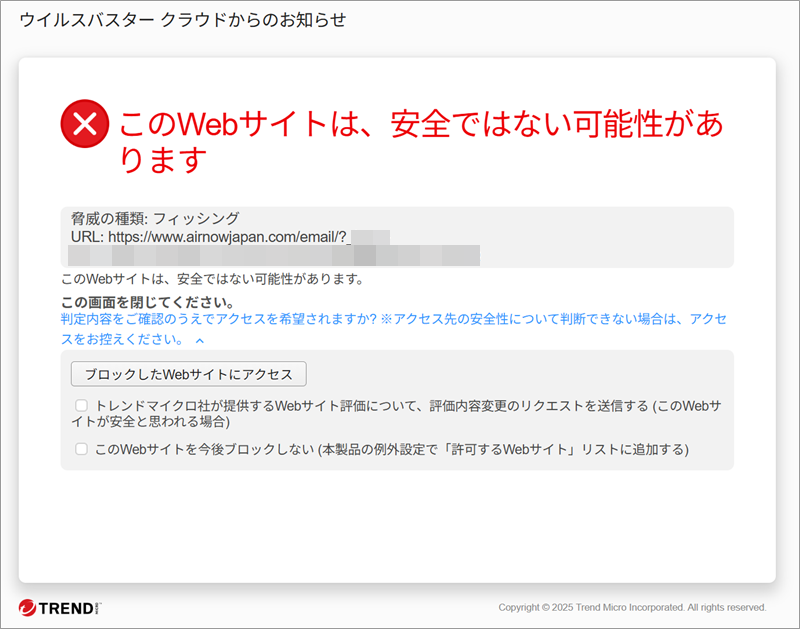
▲ ウイルスバスターがフィッシングとして遮断した画面(URLの識別子は加工しています)
③ 偽のActive! mailログイン画面
遮断を承知で表示して確認すると、「Active! mail」というWebメールを模した、ログイン画面が現れました。入力欄は、ユーザIDとパスワードです。ドメイン登録の通知なのに、行き着く先が「メールのログイン」という、話の食い違いがあります。狙いは、メールのアカウントのIDとパスワードとみられます。
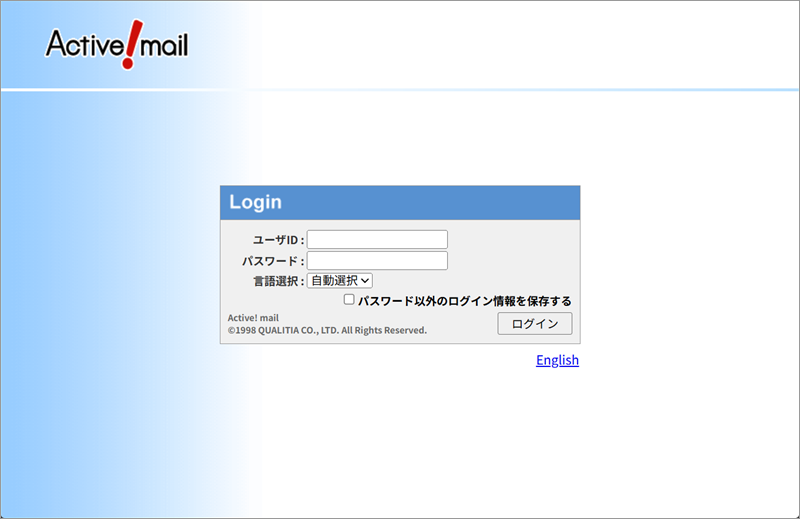
▲ 偽のActive! mailログイン画面
偽ログイン画面にIDやパスワードを入力して試すことはしていません。当サイトでは、安全のため、これ以上の操作は行いません。
④ 古いドメインが使われていた
airnowjapan[.]comのドメイン情報を調べると、2020年8月に登録された、約6年前のドメインでした。サーバーは、GMOインターネットグループの共有型レンタルサーバーにあり、同じサーバーに、他のサイトが899件も同居しています。状態は「Registered And No Website(サイトなし)」でした。攻撃者が新しく取ったドメインではなく、もとは別の目的で使われていたものが、悪用されているか、乗っ取られている可能性があります(推測)。ドメインの持ち主は、被害を受けた側かもしれません。
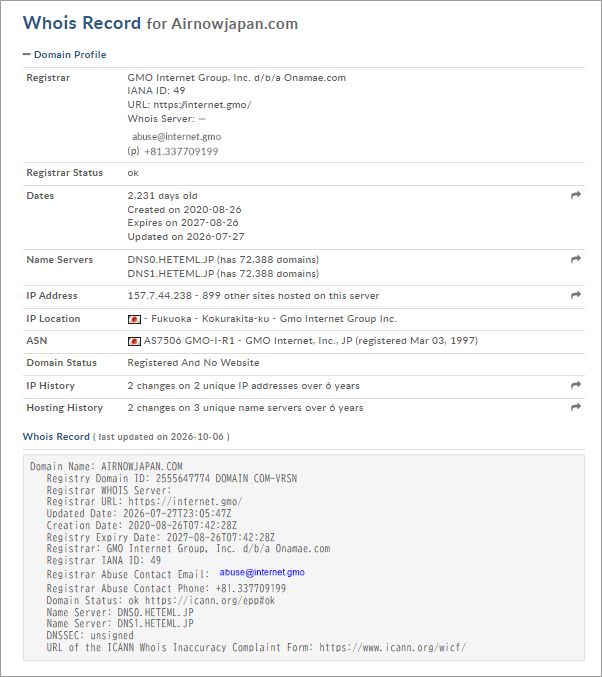
▲ airnowjapan[.]comのドメイン情報(登録は2020年8月、レンタルサーバー上のドメイン)
なぜ「ドメイン登録」の通知でメールのログインを求めるのか
ドメインやサーバーの契約を管理する人(会社のIT担当者や、ホームページの管理者)は、この種の通知を無視しにくい立場にあります。しかも、メールアカウントのIDとパスワードが盗まれれば、そのアカウントから、取引先へ偽メールを送ったり、他のサービスのパスワード再設定の通知を受け取って、乗っ取ったりすることが、できてしまいます。
同じように、メールアカウントを狙う手口は、最近も続いています。自社ドメイン名を名乗り、別企業のメールサーバーから届いた「メールボックスの使用率90%」の偽メールや、自分から自分へのなりすましメールも、あわせてご覧ください。
関連記事
同じように、実在のドメインや会社名を使って、偽のログイン画面へ誘導する偽メールの記事です。
- 「メールボックスの使用率が90%を超えています。」は詐欺メール!自社ドメイン名を名乗り、別企業のメールサーバーから届いた手口
- 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
- 【警告】UCカード「アットユーネット ログイン通知設定変更のお知らせ」は偽メール!実在する日本企業のドメインを無断で名乗り、読み込み画面のあとに偽ログインを表示
- 【警告】SBI新生銀行「セキュリティ強化のお願い」は偽メール!登録翌日の新ドメインに置かれた偽パワーダイレクトが、警告もなく稼働中
注意点と対処法
- メールのボタンやリンクから、管理画面にログインしないでください。確認したいときは、ブックマークした公式サイトや、契約時の控えに書かれた住所から、ご自身でログインしましょう。
- ドメインの登録や更新は、契約者本人の操作で行うものです。覚えのない「登録完了」の通知は、まず疑ってください。
- 件名と本文の言語が違う、ロゴの下に変な文字が出ている、宛名がないなど、不自然な点がないか確認しましょう。
- ウイルスバスターなどが警告を出したときは、先へ進まないでください。警告を一時的に解除して進む操作も、避けてください。
- もしIDやパスワードを入力してしまっても、責める必要はありません。落ち着いて、次の順に対応してください。
① そのメールアカウントのパスワードを、公式の画面から直ちに変更する。
② 同じパスワードを使い回している他のサービスも、すべて変更する。
③ 取引先に、不審なメールが届いていないか、必要に応じて知らせる。
④ メールの転送設定が、勝手に追加されていないか確認する。
⑤ 不安が残るときは、契約しているサービスのサポート窓口や、警察相談専用電話(#9110)に相談する。 - 同じようなメールが届いたら、家族や同僚にも教えてあげてください。
まとめ
今回のメールは、「ドメイン登録完了」という身に覚えのない通知で、管理者の関心を引き、偽のWebメールのログイン画面へ誘導する手口でした。SPFのFail、英語の件名と日本語の本文の食い違い、ロゴの下の壊れた文字、他社メールの流用のような作りなど、見破る手がかりが残っています。リンク先は、ウイルスバスターが遮断しました。
管理に関わる通知が届いたら、ボタンではなく、公式のブックマークから確認してください。この情報が、身近な誰かの被害を防ぐことにつながれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった