【警告】UCカード「アットユーネット ログイン通知設定変更のお知らせ」は偽メール!実在する日本企業のドメインを無断で名乗り、読み込み画面のあとに偽ログインを表示
「ログイン通知設定の変更を承りました」。自分では何も変更していないのに、こんなメールが届いたら、誰でもドキッとします。UCカードの会員サイト「アットユーネット」を名乗る偽メールが、今朝届きました。差出人のドメインは、実在する日本のものでした。そして、リンクの先では、画面が「読み込み中…」と回ったあとに、偽のログイン画面が現れました。
📋 HEARTLAND-LAB SECURITY REPORT
UCカードを名乗る
「アットユーネット ログイン通知設定変更のお知らせ」
概要:「ログイン通知設定の変更を承りました。以下をご確認ください」と案内し、リンクからログインさせようとするメールです。表示されるリンクは本物のアットユーネットの住所ですが、実際の宛先は別ドメインで、行き着く先は偽のアットユーネットログイン画面でした。
| 件名 | アットユーネット ログイン通知設定変更のお知らせ |
| 受信日時 | 2026年10月6日(火)05:36 |
| 差出人(画面の表示) | 「UCカード」 Dolores@hiranoen[.]co[.]jp |
| 実際の送信ドメイン | hiranoen[.]co[.]jp(UCカードとは無関係。実在する日本のドメインとみられます) |
| 送信元IP | 45.234.86.225(パラグアイの登録/簡易判定) |
| SPF/DKIM | SPFは softfail(差出人ドメインの持ち主が許可していないサーバーから送られました)/DKIM署名は差出人ドメイン名義だが、検証結果の記録なし |
| 添付ファイル | なし |
| リンクの表示 | hxxps://atunet.uccard.co.jp/UCP c/login(本物の住所に見せかけた表示。途中に空白あり) |
| 実際のリンク先 | hxxps://kaiinteger[.]qievym[.]asia/…(偽のアットユーネットログイン画面) |
| クローキング | 不明(表示先の切り替えは確認できていません。読み込み中の間に、閲覧環境を調べている可能性があります) |
| 危険度 | ★★★★★(アットユーネットのIDとパスワードを盗まれるおそれがあります) |
| 手口の巧妙さ | ★★★☆☆(画面は精巧。一方でメールは短く、粗さも目立ちます) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはUCカードからの正規メールではありません
リンクは開かないでください。返信も不要です。「変更を承りました」と言われても、慌てなくて大丈夫です。
届いたメールの内容
実際に届いたメールの文面を再現します。区切り線は「・」を並べたもので、行の途中で崩れていました。※メールヘッダー詳細は個人情報保護のため非掲載です。
件名:アットユーネット ログイン通知設定変更のお知らせ
送信者:UCカード <Dolores@hiranoen[.]co[.]jp>

アットユーネットをご利用いただきありがとうございます。
ログイン通知設定の変更を承りました。
 以下をご確認ください。
hxxps://atunet.uccard.co.jp/UCP c/login
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
・・・・・・・・・・・・・・・
※このメールは「アットユーネット!」から自動配信しております。
※本メールにご返信いただきましても、ご質問・ご依頼などに
 お答えできませんので、あらかじめご了承ください。
※メールに関する各種お手続き方法につきましては、
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
・・・・・・・・・・・・・・・
アットユーネット
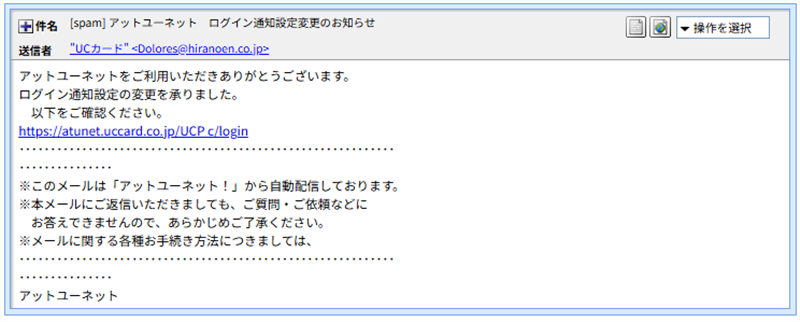
▲ 実際に届いたメールの画面
本文は、わずか数行です。期限も金額も書かれていません。それでも、「自分は設定を変えていない」と気づいた人に、確認のためにリンクを押させる作りです。「承りました」という穏やかな言い方も、安心させて警戒心を下げる狙いと考えられます(推測)。
宛名はなく、署名も「アットユーネット」だけです。区切り線の「・」が行の途中で崩れている点も、手作りの文面らしい粗さです。
送信ルートと偽装の見破り方
詳しく調べると、「UCカードから届いたように見せる細工」が重ねられていました。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 差出人の表示 | 「UCカード」と見えますが、実際の送信元ドメインは hiranoen[.]co[.]jp で、UCカードとは無関係です。 |
| 差出人ドメインの正体 | 実在する日本の会社のドメインとみられます。その持ち主が、自分で出したメールではない可能性が高いと考えられます(推測)。犯人が、他人のドメイン名を、勝手に差出人に使ったとみられます。ドメインの持ち主は、被害を受けた側の可能性があります。 |
| SPF | 結果は softfail でした。「このドメインの持ち主は、このサーバーからの送信を許可していません」という警告です。本物のメールなら、持ち主が許可したサーバーから送られるので、こうはなりません。 |
| 送信元のサーバー | 45.234.86.225 は、簡易的な位置判定でパラグアイの登録でした。これはサーバーの置き場所を示すだけで、犯人の居場所ではありません。 |
| DKIM | 署名欄には、差出人ドメイン名義の署名があります。鍵の名前(セレクタ)は意味のない文字列で、検証結果の記録がありません。判断は保留としました。 |
| 書体の痕跡 | 本文の書体指定が「微软雅黑」(Microsoft YaHei)で、中国語圏向けの書体です。日本の企業が、日本語のメールにこの書体を指定することは、普通ありません。メールを作った環境が、中国語圏のものだった可能性があります(推測)。 |
| 作成環境の痕跡 | 本文のHTMLには、Windows標準のブラウザー部品(MSHTML)で作られた痕跡がありました。手作業で組んだ文面の使い回しの印象です(推測)。 |
| 配信ツールの識別 | 配信ツールのものとみられる識別用のヘッダーが付いていました。受信者のアドレスを含むため、値は伏せます。 |
| 宛名 | 宛名はありません。本物なら、登録された氏名で呼びかけるのが普通です。 |
📖 SPFの「softfail」ってなに?
SPFは、「このドメインのメールは、この場所のサーバーから送られたものだけが本物です」という、送り主ドメインの持ち主が登録する名簿です。
softfail(ソフトフェイル)は、「名簿にないサーバーから送られているので、怪しい。ただし、完全には拒否しない」という、やや緩い警告の結果です。今回は、犯人が名乗ったドメインの持ち主の名簿に、送信元が載っていませんでした。
📖 「SPF」と「DKIM」ってなに?
SPF:上の名簿のことです。「合格(pass)」と出ても、それが誰のドメインに対する合格なのかを見ないと、本物の証明にはなりません。
DKIM:メールに付ける電子的な封印です。名前が書かれていても、検証結果の記録がなければ、本物の証明にはなりません。
リンクの先を調べてみると
① 本物の住所を見せて、別のドメインへ
メールには、アットユーネットのログイン画面の住所のように見える文字が表示されています(途中に不自然な空白が入っています)。ところが、クリックした先は kaiinteger[.]qievym[.]asia という、UCカードとは無関係のドメインでした。見えている住所と、実際に開く住所が違うのは、典型的な偽装です。
② 「読み込み中…」の画面
リンクを開くと、すぐにはログイン画面が出ず、「読み込み中…」と書かれた画面が少し表示されました。この間に、閲覧者の端末や環境を調べている可能性があります(推測)。調べる目的は、調査用のツールや、想定外の環境からのアクセスを見分けるためなどが考えられます。ただし、端末ごとに表示先を切り替える動き(クローキング)は、確認できていません。
▲ リンクを開いた直後に表示された「読み込み中…」の画面
③ 本物そっくりの偽アットユーネット
少し待つと、「アットユーネット!」のロゴが付いた、ログイン画面そっくりのページが表示されました。IDとパスワードの入力欄、「初めてご利用の方はこちら」の案内、「新規会員登録」のボタン、画面の下の規約やCookieのリンク、「© UC CARD CO., LTD.」の著作権表記まで、細かく作り込まれています。
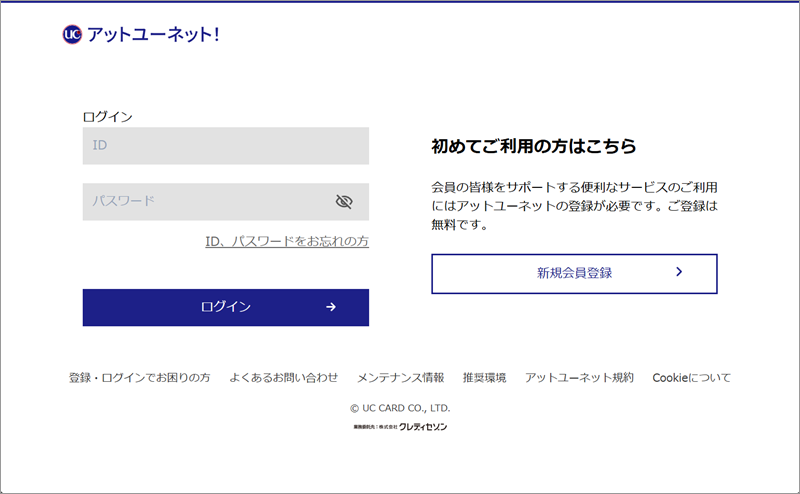
▲ 本物そっくりに作られた偽のアットユーネットログイン画面
④ どこからも警告が出ない
この偽サイトは、確認した時点では、ブラウザーやセキュリティ製品の警告が出ませんでした。「警告が出ないから安全」とは言えません。できたばかりの偽サイトは、まだ危険と判定されていないだけの可能性があります(推測)。
偽ログイン画面にIDやパスワードを入力して試すことはしていません。当サイトでは、安全のため、これ以上の操作は行いません。
同じ件名が、送信元を変えて繰り返し届いています
「アットユーネット ログイン通知設定変更のお知らせ」という件名は、他の注意喚起サイトでも、すでに報告されています。9月29日には、送信元が別のドメインのメールが、10月5日にも同じ件名のメールが報告されています。今回の送信元ドメインとリンク先は、それらとは別でした。件名を使い回しながら、送信元とリンク先を毎回入れ替えているようです(推測)。
関連記事
クレジットカードや銀行を装う、同じ日の偽メールの記事です。あわせてご覧ください。
- 【警告】SBI新生銀行「セキュリティ強化のお願い」は偽メール!登録翌日の新ドメインに置かれた偽パワーダイレクトが、警告もなく稼働中
- 【警告】オリコ「オリコポイント有効期限のお知らせ」は偽メール!9/20と同じキットが番号とランダム文字を変えて再来
注意点と対処法
- メールのリンクからログインしないでください。設定が気になるときは、メールとは別に、いつも使っているアットユーネットの公式アプリや、ブックマークした公式サイトから確認しましょう。カード裏面に書かれた番号に電話する方法も確実です。
- 「ログイン通知設定の変更を承りました」と言われても、自分で変更した覚えがなければ、メールのリンクは使わずに、公式のアプリやサイトで、設定とログインの履歴を確認してください。
- 表示されているリンクの文字と、実際に開く先は、別のことがあります。リンクを押す前に、差出人のドメインと、リンクの先を確かめる習慣をつけましょう。
- 警告が出ないからといって、安全とは限りません。できたばかりの偽サイトは、まだ危険と判定されていないことがあります。
- もしIDやパスワードを入力してしまっても、責める必要はありません。落ち着いて、次の順に対応してください。
① アットユーネットのパスワードを、公式のアプリやサイトから直ちに変更する。
② 同じパスワードを使い回している他のサービスも、すべて変更する。
③ カード裏面の番号に電話して、状況を伝え、再発行などの相談をする。
④ 利用明細を確認し、身に覚えのない利用があればカード会社に連絡する。
⑤ 不安が残るときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談する。 - 同じようなメールが届いたら、家族や友人にも教えてあげてください。
まとめ
今回のメールは、「ログイン通知設定の変更を承りました」という身に覚えのない変更の知らせで不安にさせ、偽のアットユーネットへ誘導する手口でした。実在する日本のドメインの名前を勝手に使った差出人、中国語圏向けの書体の痕跡、表示と実際が違うリンクなど、見破る手がかりが残っています。リンク先は、確認した時点では警告が出ませんでした。
設定の変更を知らせるメールが届いたら、ボタンやリンクではなく、公式のアプリや、いつも使うブックマークから確認してください。この情報が、身近な誰かの被害を防ぐことにつながれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった