【警告】SBI新生銀行「配当金のお受取に関するご確認のお願い」は偽メール!銀行が株式の配当金を保留という不自然な話と、今回も無防備に放置された偽パワーダイレクト
「保有されている株式の配当金の振込みを、一時保留しています」。銀行から、こんな連絡が届いたら、気になって、つい確認したくなります。SBI新生銀行を名乗る偽メールが、お昼前に届きました。午前にご紹介した「セキュリティ強化のお願い」の偽メールとは、文面がまったく違います。ところが、行き着く先は、同じパスの偽パワーダイレクトでした。
📋 HEARTLAND-LAB SECURITY REPORT
SBI新生銀行を名乗る
「配当金のお受取に関するご確認のお願い」
概要:「配当金の受取口座の確認が必要で、振込みを保留している」と知らせ、「パワーダイレクト」のログインから、口座情報を入力させようとするメールです。表示されているリンクは銀行の住所に見えますが、実際の宛先は別のドメインでした。
| 件名 | 【要確認】配当金のお受取に関するご確認のお願い |
| 受信日時 | 2026年10月6日(火)12:38 |
| 差出人(画面の表示) | 「SBI新生銀行」 info@sbishinseibank[.]co[.]jp(銀行の実在のドメイン) |
| 送信元IP | 20.89.102.157(Microsoft Azure上。東京) |
| SPF/DKIM | SPFは pass(ただし、通ったのは攻撃者自身のドメイン)/DKIMは銀行のドメイン名義の署名だが、検証結果の記録なし |
| 添付ファイル | なし |
| リンクの表示 | hxxps://bk[.]web[.]sbishinseibank[.]co[.]jp/(銀行の住所に見せかけた表示) |
| 実際のリンク先(1段目) | hxxps://dagavz[.]com/content/…(中継のドメイン) |
| 最終的なリンク先 | hxxps://tavmior[.]cfd/sbishinse/#/index(偽のパワーダイレクトログイン画面) |
| セキュリティ製品の反応 | 中継のドメインは、Chromeがフィッシングとして警告。最終的な偽ログイン画面は、確認した範囲では、どこからも警告が出ませんでした |
| クローキング | なし |
| 危険度 | ★★★★★(店番号・口座番号、パスワード、口座情報を盗まれるおそれがあります) |
| 手口の巧妙さ | ★★★☆☆(偽の画面は精巧。一方でメールは、見た目と実際のリンクの食い違いなど、粗さが目立ちます) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはSBI新生銀行からの正規メールではありません
リンクは開かないでください。配当金の保留と言われても、慌てる必要はありません。返信も不要です。
届いたメールの内容
実際に届いたメールの文面を再現します。区切りの線は「━」を並べたものです。※メールヘッダー詳細は個人情報保護のため非掲載です。
件名:【要確認】配当金のお受取に関するご確認のお願い
送信者:SBI新生銀行 <info@sbishinseibank[.]co[.]jp>

━━━━━━━━━━━━━━━━━━━━
SBI新生銀行
━━━━━━━━━━━━━━━━━━━━

お客様各位

平素よりSBI新生銀行をご利用いただき、誠にありがとうございます。

━━━━━━━━━━━━━━━━━━━━
■ 配当金のお受取手続きについて
━━━━━━━━━━━━━━━━━━━━

このたび、お客様が保有されている株式の配当金について、お受取口座の確認が必要となりました。

現在、お客様の口座情報が確認できていないため、配当金のお振込みを一時保留させていただいております。

配当金支払予定日:2026年10月中旬
対象:国内上場株式の配当金

※配当金の詳細金額は、ログイン後の「配当金明細」ページにてご確認いただけます。

━━━━━━━━━━━━━━━━━━━━
■ 配当金をお受け取りいただくには
━━━━━━━━━━━━━━━━━━━━

お手数ですが、下記公式サイトよりログインのうえ、お受取口座のご確認・ご登録をお願いいたします。

▼ パワーダイレクト ログイン
hxxps://bk[.]web[.]sbishinseibank[.]co[.]jp/(表示。実際の宛先は別のドメイン)

━━━━━━━━━━━━━━━━━━━━
手続きの流れ
━━━━━━━━━━━━━━━━━━━━

上記URLにアクセスし、ログイン
「お客様情報設定」メニューを選択
「配当金受取口座の登録・変更」を選択
金融機関の口座情報をご入力
内容を確認のうえ、送信を完了

※お手続き完了後、3~5営業日以内に配当金をお振込みいたします
※パスワードをお忘れの場合は、ログインページの「パスワード再設定」より再設定いただけます
━━━━━━━━━━━━━━━━━━━━

SBI新生銀行
hxxps://www[.]sbishinseibank[.]co[.]jp/ A>

23WQ8
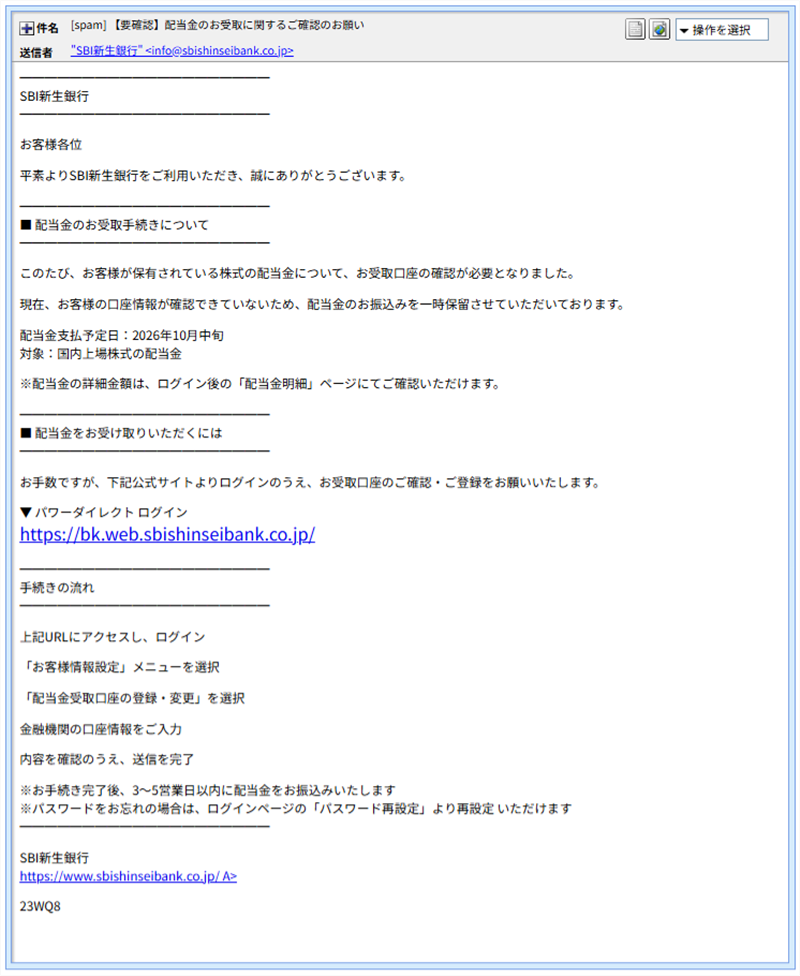
▲ 実際に届いたメールの画面
銀行が、株式の配当金の受取口座を案内する形は、不自然です。一般には、上場企業の配当金は、株を預けている証券会社などを通じて受け取る形が多く、銀行の「パワーダイレクト」で、配当金の受取口座を登録させる流れは、あまり考えにくいです(推測)。「保留」「振込みできない」と言われると、受け取れなくなる不安から、リンクを押してしまいかねません。
宛名は「お客様各位」です。末尾のリンクの文字に、「/ A>」という壊れたHTMLの断片が、そのまま見えています。さらに、本文の最後に、意味のない「23WQ8」という短い文字列があります。
送信ルートと偽装の見破り方
詳しく調べると、「銀行から届いたように見せる細工」が重ねられていました。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 差出人の表示 | 「SBI新生銀行」で、アドレスも info@sbishinseibank[.]co[.]jp と、銀行の実在のドメインです。ただし、これは外から書き換えられる欄です。 |
| 実際の送信元 | 20.89.102.157 は、IP調査兵団の調べで、Microsoft Azure上のサーバー(東京)でした。ホスト名は、銀行とは無関係の csaht[.]com です。脅威度は「低」で、まだ悪用の報告が少ないアドレスとみられます。 |
| SPF | 結果は pass でした。ただし、通ったのは、攻撃者自身が用意したドメイン csaht[.]com のSPFです。銀行のドメインのSPFではありません。「pass」の文字だけで安心してはいけません。 |
| DKIM | 署名の欄に、銀行の実在のドメイン名が書かれています。ただし、検証結果の記録がなく、本物の銀行の署名とは確認できません。判断は保留としました。 |
| 送信側のアドレス | 送信側の内部のアドレスに、受信者のドメインが埋め込まれた形式でした。個別に配信を管理する仕組みとみられます(推測)。値は伏せます。 |
| 作成の痕跡 | 本文のHTMLには、Windows標準のブラウザー部品(MSHTML)で作られた痕跡があります。末尾の「23WQ8」のような識別用の文字列とあわせ、午前の記事のキットと同じ特徴です(推測)。 |
| 文面 | 「お客様各位」の宛名、銀行には不自然な配当金の話、壊れたHTMLの断片など、粗さが目立ちます。 |
📖 SPFが「pass」なのに、偽物ってどういうこと?
SPFは、「このドメインのメールは、この場所のサーバーから送られたものだけが本物です」という、ドメインの持ち主が登録する名簿です。
問題は、「どのドメインの名簿に照らして、合格したか」です。今回は、攻撃者が自分で取ったドメインの名簿に、自分のサーバーを登録していたため、合格しました。銀行のドメインに対する合格ではありません。
📖 「中継のドメイン」ってなに?
メールのボタンが、いきなり最終的な偽サイトに飛ばず、いったん別のドメインを経由してから転送されることがあります。
途中のドメインが、危険と判定されて遮断されることもありますが、最終的な偽サイトのドメインだけが、まだ判定されていないことがあります。今回が、その例でした。
リンクの先を調べてみると
① 見えている住所と、実際の宛先が違う
メールには、銀行の住所のように見える bk[.]web[.]sbishinseibank[.]co[.]jp と表示されています。ところが、クリックした先は dagavz[.]com という、銀行とは無関係のドメインでした。見えている住所と、実際に開く住所が違うのは、典型的な偽装です。
② 中継のドメインは、Chromeが警告
この中継のドメインを開こうとすると、Chromeが「危険なサイト」として、フィッシングを検出したと警告しました。
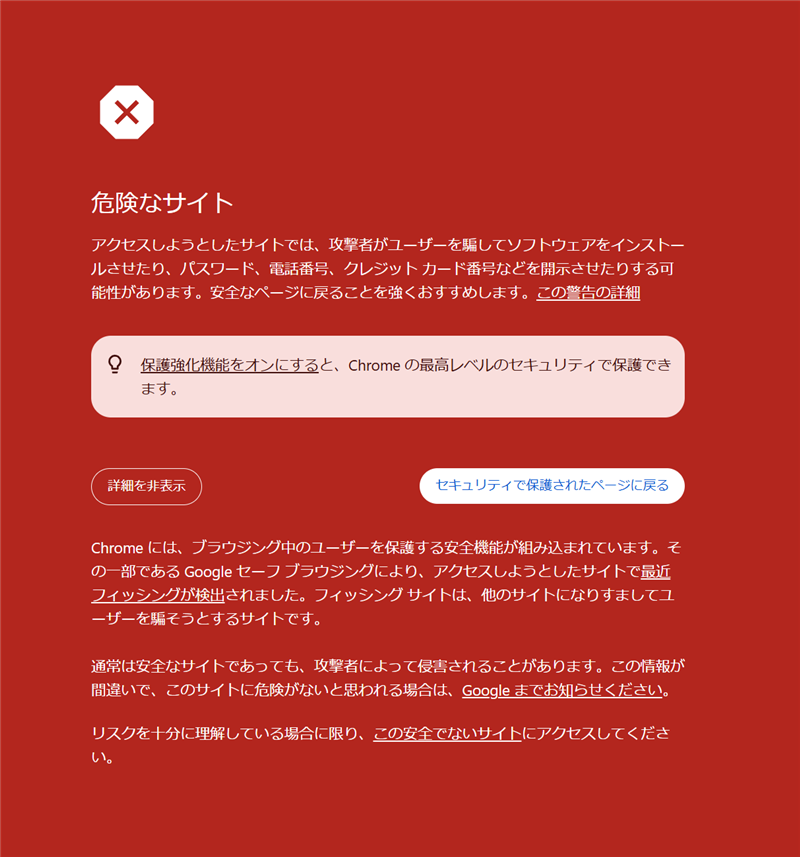
▲ Chromeのセーフブラウジングが「危険なサイト」と警告した画面
③ 最終的な偽パワーダイレクト
警告を承知で、先へ進めると、tavmior[.]cfd の、SBI新生銀行の「パワーダイレクト」のログイン画面にそっくりのページが表示されました。店番号・口座番号とパスワードの入力欄、「はじめてログインされる方」「パスワード再設定される方」の案内、画面の下の注意書きや、銀行の著作権表記まで、細かく写し取られています。
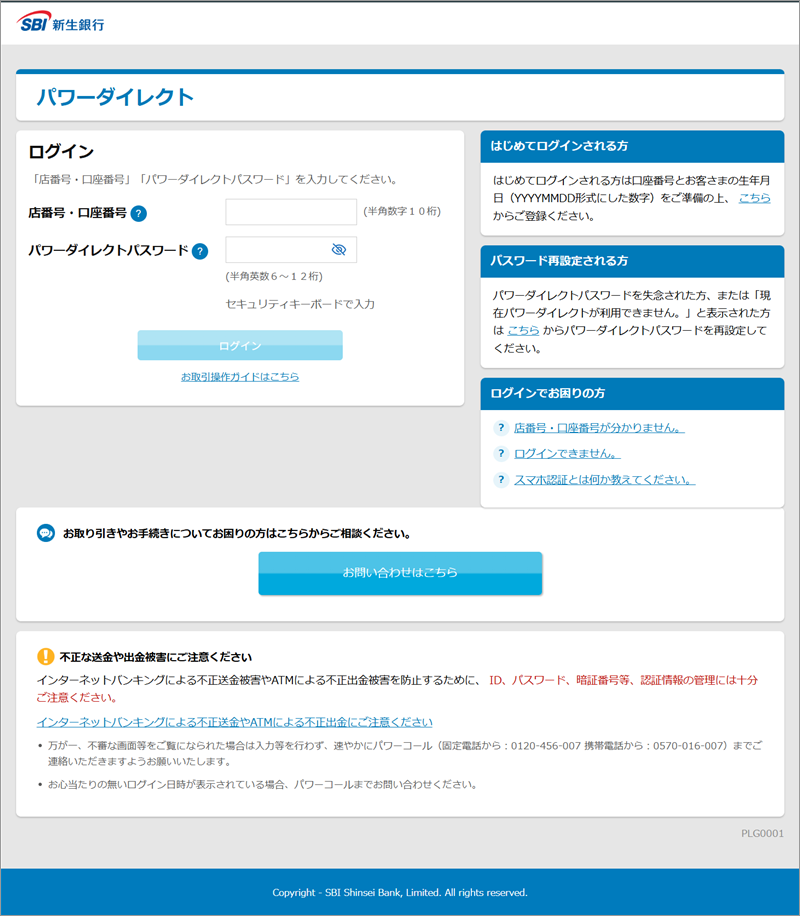
▲ 本物そっくりに作られた偽のパワーダイレクトログイン画面
④ 最終的な偽サイトは、警告なしで放置
この偽ログイン画面は、確認した範囲では、ブラウザーやセキュリティ製品の警告が出ませんでした。クローキングもなく、誰が開いても、同じ画面が出ます。「警告が出ないから安全」とは言えません。できたばかりの偽サイトは、まだ危険と判定されていないだけの可能性があります(推測)。
偽ログイン画面にIDやパスワードを入力して試すことはしていません。当サイトでは、安全のため、これ以上の操作は行いません。
⑤ 中継ドメインの素性
dagavz[.]com のドメイン情報を調べると、2026年1月に登録された、約9か月前のドメインでした。ネームサーバーはCloudflareで、IPアドレスはTencent Cloud(東京)、同じIPに他のサイトが30件同居しています。
午前の記事と、同じパスの偽ログイン画面
最終的なリンク先の住所は、ドメインこそ違いますが、「/sbishinse/#/index」という、パス(住所の後半)まで、午前の記事の偽パワーダイレクトと同じでした。件名と文面を変え、ドメインを入れ替えながら、同じ偽ログインページを使い回している可能性があります(推測)。午前の記事は、SBI新生銀行「セキュリティ強化のお願い」の偽メールです。
配当金を口実にした、金融機関を装う偽メールは、野村証券の「配当金還付手続き一時停止中」の偽メールでも解析しています。
関連記事
金融機関やカード会社を装い、偽ログイン画面へ誘導する、同じ日の偽メールの記事です。あわせてご覧ください。
- 【警告】SBI新生銀行「セキュリティ強化のお願い」は偽メール!登録翌日の新ドメインに置かれた偽パワーダイレクトが、警告もなく稼働中
- 【解析】野村証券「配当金還付手続き一時停止中」詐欺メールの正体
- 【警告】セゾンカード「永久不滅ポイント(お預かり分)」は偽メール!PCは「アクセス拒否」、スマホだけに偽Netアンサーを出す二面構え、期限は受信日当日
- 【警告】UCカード「アットユーネット ログイン通知設定変更のお知らせ」は偽メール!実在する日本企業のドメインを無断で名乗り、読み込み画面のあとに偽ログインを表示
注意点と対処法
- メールのリンクから、パワーダイレクトにログインしないでください。確認したいときは、公式のアプリや、ブックマークした公式サイトから、ご自身でログインしましょう。
- 配当金の受け取りに関する案内は、銀行ではなく、株を預けている証券会社や、配当金を支払う企業から届くのが一般的です。銀行からの配当金の案内が、突然届いたら、まず疑ってください。
- 表示されているリンクの文字と、実際に開く先は、別のことがあります。差出人のドメインと、リンクの先を、確かめる習慣をつけましょう。
- SPFが「pass」でも、安心しないでください。誰のドメインに対する「pass」なのかを見る必要があります。
- 警告が出ないからといって、安全とは限りません。できたばかりの偽サイトは、まだ危険と判定されていないことがあります。
- もしIDやパスワード、口座情報を入力してしまっても、責める必要はありません。落ち着いて、次の順に対応してください。
① 公式のアプリやサイトから、パスワードを直ちに変更する。
② 同じパスワードを使い回している他のサービスも、すべて変更する。
③ 銀行の公式の窓口に、電話で状況を伝え、必要に応じて取引の停止を相談する。
④ 取引の履歴を確認し、身に覚えのない取引があれば、すぐ銀行に連絡する。
⑤ 不安が残るときは、警察相談専用電話(#9110)や、消費者ホットライン(188)に相談する。 - 同じようなメールが届いたら、家族や友人にも教えてあげてください。
まとめ
今回のメールは、「配当金の振込みを保留している」という受け取れなくなる不安を利用して、偽のパワーダイレクトへ誘導する手口でした。攻撃者自身のドメインで通ったSPF、表示と実際が違うリンク、壊れたHTMLの断片、午前の記事と同じパスの偽ログイン画面など、見破る手がかりが残っています。最終的な偽サイトは、確認した範囲では、どこからも警告が出ていませんでした。
お金の受け取りや、口座の確認を知らせるメールが届いたら、リンクではなく、公式のアプリや、いつも使うブックマークから確認してください。この情報が、身近な誰かの被害を防ぐことにつながれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった