「3Dセキュア認証 再確認のお願い」はJCBを騙る偽メールでした|正規メール配信基盤を悪用した巧妙な手口を解説
同じ日に届いた3件目です。今回はJCBの3Dセキュア認証を騙るメールで、ここまでの2件よりもさらに手の込んだ、組織的なオペレーションの気配がありました。
■ メールヘッダー解析(送信者情報)
件名:◆カードご利用内容の確認のお願い
送信者表示名:「JCB Webmaster」
実際の送信ドメイン:JCBとは無関係の、意味のない文字列のドメイン(攻撃者側が用意した送信専用ドメインと見られます)
SPF:Pass DKIM:Pass(後述の通り、正規のメール配信基盤を経由しているため技術的には正規に通ってしまいます)
添付ファイル:拡張子が不審な添付ファイルあり(未開封・未解析)
受信日時:2026年9月23日 14:33(JST)
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧の通り、このメールはJCBの名前を勝手に借りただけの偽物です。被害を未然に防ぐため、この解析結果を家族や職場のLINEグループに転送して注意喚起してください。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです(添付ファイルの中身は開封していません)。
MyJCB
【重要】3Dセキュア認証 再確認のお願い

平素よりJCBカードをご利用いただいただき、誠にありがとうございます。

お客様のカードに紐づく3Dセキュア認証(本人認証サービス・JCB Secure)の有効期限が切れております。
セキュリティ向上の観点から、再認証をお願いしております。

再認証が行われない場合、一部のインターネット決済サービス(オンラインショッピング等)がご利用いただけなくなる可能性がございます。
要対応期限:2026-09-23 23:59
対応内容:3Dセキュア認証(本人認証サービス)の再登録・認証手続き
認証手続きは下記の専用ボタンより認証画面へお進みください。
3Dセキュア認証を実行する
https://www.gynsq.com/MyJCB/Webmasters/UP_apps/Login

⚠️ 本メールに心当たりがない場合や、不審な点がある場合は直ちにJCBカードコールセンターまでご連絡ください。
※ 本メールは送信専用アドレスより配信されています。返信いただいてもご回答できませんのでご了承ください。

株式会社ジェーシービー
JCB Co. Ltd. All Rights Reserved.
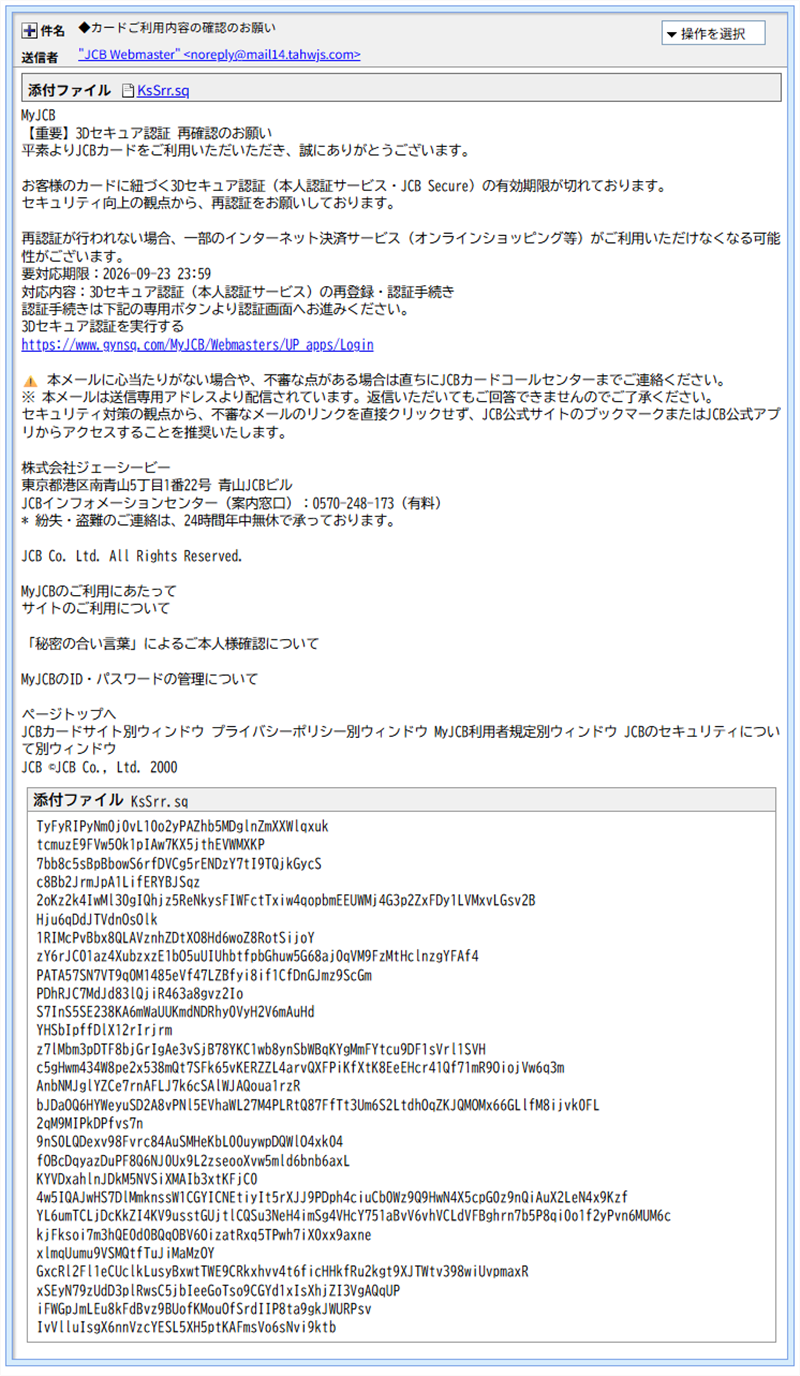
実際に届いたメール画面。拡張子が不審な添付ファイル「KsSrr.sq」が同封されていますが、当サイトでは開封・解析していません
■ 送信ルート及び偽装判定
■ 正規のメール配信基盤が悪用されている痕跡
このメールのヘッダーには、配信停止用リンクや開封計測用ID、迷惑メール判定スコアなど、企業のメルマガ配信で使われる正規のメール配信サービス(ESP)が発行する情報が一式そろっていました。DKIM署名も2つ確認でき、一つは送信用ドメインのもの、もう一つは実在する顧客対応・メッセージ配信SaaSが使う送信ドメインのものでした。
つまりこれは、攻撃者が正規の配信サービスにアカウントを作り、その仕組みごと踏み台にして大量配信した可能性が高いパターンです。正規サービスの高い送信評価(レピュテーション)に相乗りするため、通常の迷惑メール判定をすり抜けやすくなります。
実際にメールを配信操作したと見られるIPアドレス:87.73.57.205(デンマークの一般家庭向けケーブル回線でした)
💡ここで! 「正規サービス経由」だから安全とは限りません
企業が使う正式なメール配信サービス自体は悪いものではなく、多くの正規企業が日々利用しています。ただし、そうしたサービスは基本的に誰でもアカウントを作って使えるため、悪用しようと思えば詐欺メールの配信にも使えてしまうのが実情です。「配信停止リンクが付いている」「送信元の認証(SPF・DKIM)が通っている」といった、一見“しっかりしたメール”に見える特徴だけで安心せず、本文の内容そのものを冷静に確認する習慣が大切です。
■ フィッシングサイト詳細解析
■ 誘導先の実態
誘導先URL(伏せ字):
hxxps://www[.]gynsq[.]com/MyJCB/Webmasters/UP_apps/Login
ドメインの状態:Whois情報によると、このドメインは約1年前(2025年9月)に取得され、使い捨てにせず継続的に運用されているタイプでした。
サイトサーバーIP:103.226.154.99(香港のホスティング事業者で、過去に複数回、他の利用者からも不審なIPとして報告されている記録がありました)
アクセスするとまず「ロボットではないことの確認」画面(hCaptcha)が表示されます。これは実在サービスでもよく使われる仕組みですが、フィッシングサイトの場合は、セキュリティ企業の自動調査ツールによる検知を避ける目的で設置されていることが多い点にご注意ください。
認証を突破すると表示される偽ログイン画面は非常に精巧で、デザインは本物とほぼ同一。皮肉なことに、その偽サイトの中に「JCBをかたるフィッシング詐欺にご注意ください」という、まるで本物のような注意書きバナーまで用意されているという、芸の細かい作り込みでした。
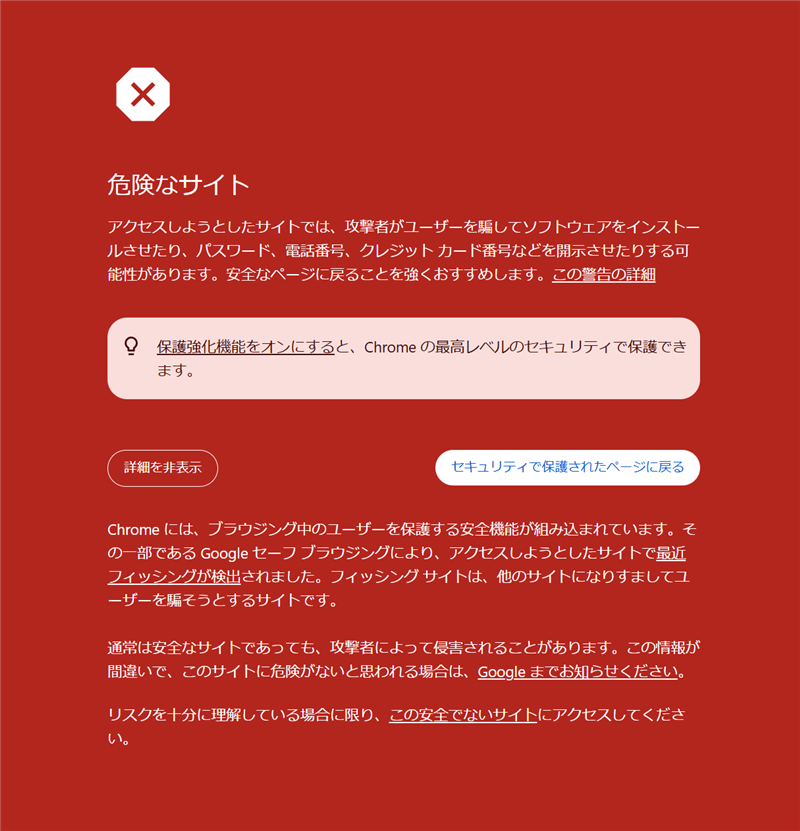
Google Chromeのセーフブラウジング機能が、このサイトをフィッシングサイトとして検出しブロックしていました
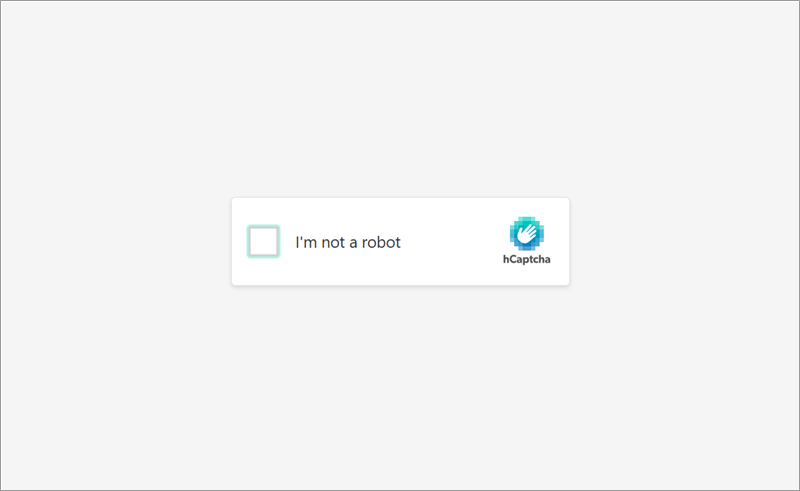
ブロックを解除すると、まず「ロボットではないこと」を確認する画面が表示されます
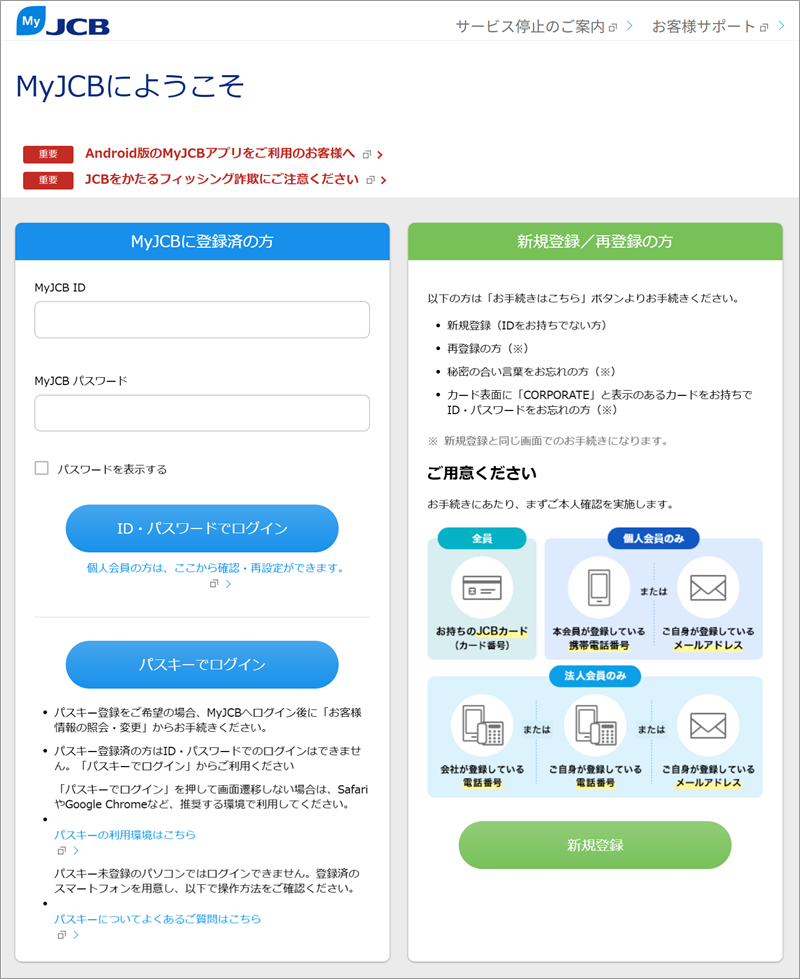
認証を突破した先に表示された偽のMyJCBログイン画面。デザインは本物とほぼ同一ですが、URLはJCBの公式ドメインではありません
※本記事では、地図や調査結果そのもののスクリーンショットは掲載せず、IPアドレスごとの参照リンクのみを付けています。
■ 注意点と対処法
- メール内のリンクから3Dセキュアの再認証をしない:認証が必要な場合でも、必ず公式アプリやブックマークからアクセスしてください。
- 「本日中」「即日対応」といった当日締切の通知は特に警戒:判断を急がせる文面は詐欺の典型的な手口です。
- 不審な添付ファイルは絶対に開かない:拡張子が見慣れないファイルは、開かずに削除してください。
- サイトの見た目が本物そっくりでも油断しない:認証画面の有無やデザインの精巧さは、安全性の証明にはなりません。必ずURLそのものを確認してください。
- 公式の注意喚起も確認を:JCBが公式サイトでJCBを装った不審なメールを受信した場合の対処方法を公開しています。正規の送信元ドメイン一覧なども掲載されているので、あわせてご確認ください。
本レポートの結論
「本日中に対応を」という時間切迫の演出、正規メール配信基盤の悪用による高い到達率、hCaptchaで自動検知を避ける精巧な偽サイトと、三拍子そろった組織的な手口でした。見た目の精巧さやSPF・DKIMの合格だけで安全と判断せず、必ず公式のブックマークやアプリからアクセスする習慣が一番の防御になります。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族や職場のLINEグループで「これ気をつけて!」と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体