【最終通知】Vポイント有効期限のお知らせ|三井住友カードを装う詐欺メールの見分け方
年末が近づくと、たまったポイントの使い切りが気になる季節ですね。そんなタイミングを狙うように、「【最終通知】Vポイント有効期限のお知らせ」という三井住友カードを名乗るメールが届きました。
「今日で失効」と言われると、誰でもドキッとします。慌てる必要はありません。このメールを落ち着いて調べてみました。
HEARTLAND-LAB SECURITY RESEARCH REPORT
「【最終通知】Vポイント有効期限のお知らせ」
三井住友カードを装う詐欺メールを調べました
結論から言うと、これは三井住友カードからのメールではありません。差出人名の見た目の細工、公式ではない送信元とリンク先、不審な添付ファイルなど、偽物の特徴がそろっていました。
| 危険度 | ★★★★★(非常に高い) |
| 受信日 | 2026年10月7日 |
| 差出人の表示 | 画面では「三井住友カード」に見える(実際の文字列は別物) |
| 送信元ドメイン | baiyuanjia.com(三井住友カードとは無関係) |
| 送信元IP | 20.198.65.182(クラウド事業者のIP、所在地表示はインド) |
| SPF/DKIM | SPF:Pass(攻撃者自身のドメインの認証)/DKIM:自前ドメインの署名(受信側の判定は確認できず) |
| ボタンの行き先 | 送信元と同じ baiyuanjia.com(調べた時点ではYouTubeへ転送) |
| 添付ファイル | あり(拡張子が不審なため、当サイトでは開封・解析していません) |
※メールヘッダー詳細は個人情報保護のため非掲載
これは偽物です。三井住友カードからのメールではありません
メール内のボタンも添付ファイルも、絶対に開かないでください。ポイントの確認は、カード会社の公式アプリなど、ご自身で開いた入口から行うのが安全です。
届いたメールの内容
件名は「【最終通知】Vポイント有効期限のお知らせ」。本文は次のとおりでした。
三井住友カード公式メールです
SMBC三井住友カード
Vポイント
Vポイント 有効期限のご案内

三井住友カードをご利用いただき、ありがとうございます。
お持ちのVポイントの一部が有効期限を迎えます。
期限経過後は失効となり、ご利用いただけません。

■失効予定Vポイント情報
失効予定日 2026年10月07日
対象ポイント8,430ポイント
残り日数 まもなく

■ご利用方法
・現金キャッシュバック(Vポイント → 銀行口座)
・各種ギフト券(買い物ギフト券、QUOカードなど)
・電子マネー(nanaco、WAON、楽天Edyなど)
・他社ポイント(Tポイント、楽天ポイント、Pontaポイント)への移行

※失効後のポイント再発行はできません。
三井住友カード カスタマーサポート
TEL:0120-550-130(平日 9:00~17:00)
※上記番号は公式サイトに掲載のものと同じです。
今すぐポイントを使う(公式ログイン)
本メールは送信専用です。
※有効期限を過ぎたポイントは再発行できません。
※お早めにVpass(公式アプリ・サイト)にログインしてご確認ください。
※不審なメールやリンクにはご注意ください。当社がメール内で直接ポイント数や期限を通知する場合は、必ずVpassのログイン後にお知らせいたします。

三井住友カード株式会社 Vポイント有効期限に関するお知らせ
お問い合わせ:0120-550-130(平日 9:00~17:00)
© 2026 三井住友カード
メール配信停止|個人情報の取り扱いについて
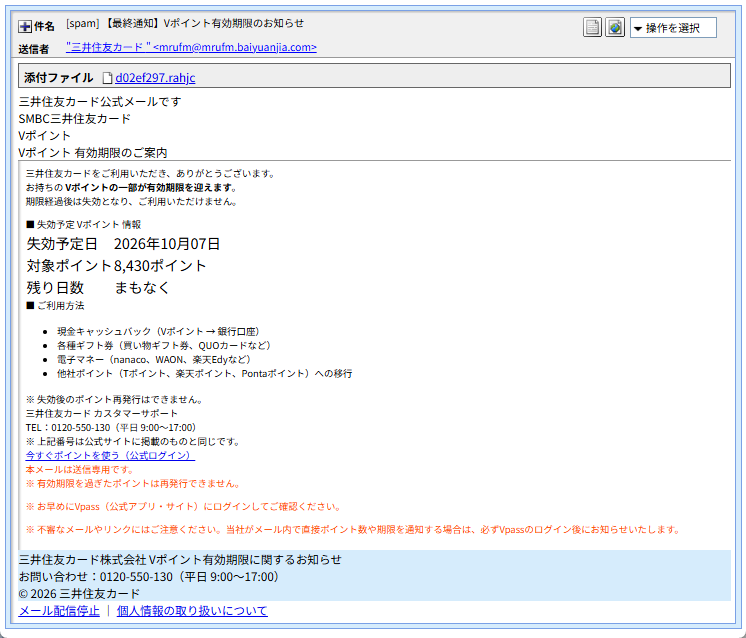
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
本文は「公式メールです」と最初に名乗り、失効日は受信した当日、残り日数は「まもなく」と書いて急がせています。使い道のリストが親切に並んでいるのも、「早く使わなきゃ」と思わせる工夫です。
送信元を調べると:公式とは無関係でした
| 確認項目 | 結果 | 見方 |
| 差出人アドレス | mrufm@mrufm.baiyuanjia.com | 三井住友カードのドメインではない |
| 送信元IP | 20.198.65.182 | Microsoftのクラウド(レンタル用のサーバー)。所在地表示はインドのプネーですが、借りたサーバーの場所であり、攻撃者の居場所ではありません |
| SPF | Pass | 攻撃者が用意した自分のドメインの設定に合っているだけ。本物の証明にはならない |
| DKIM | 自前ドメインの署名 | 署名はあるが、これも攻撃者自身のもの。受信側の判定結果は確認できず保留 |
| 添付ファイル | d02ef297.rahjc | 見慣れない拡張子のため、開封も解析もしていません |
やさしい用語解説
方向制御文字:文字を右から左へ並べ替えるなどの指示を出す、画面には見えない特殊な文字です。アラビア語など、右から書く言語のために本来は存在します。
SPFがPassでも安心できない理由:SPFは「送信元の住所がそのドメインの設定と合っているか」を見る仕組みです。攻撃者が自分のドメインで設定すれば、偽物でもPassになります。
クローキング:見に来た人や端末によって、表示するページを変える手口です。今回は確認されませんでした。
詳しく調べて分かったこと
① 差出人名の「見た目」の細工
メールソフトの画面では、差出人は「三井住友カード」と表示されます。ところが、ヘッダーの差出人名をデコードし、見えない文字をコードで表示してみると、実際の文字列は「三井」+(見えない方向指定)+「ドーカ友住」という並びでした。方向制御文字が「ここから右から左に並べて」と指示するため、後ろの部分がひっくり返って「住友カード」と見えていたのです。
| 画面に見える名前 | 実際の文字の並び |
| 三井住友カード | 三井+(方向指定)+ドーカ友住 |
「三井住友カード」という文字列を探して弾く迷惑メール対策をすり抜ける狙いと考えられます。人間の目には自然に読めるぶん、たちが悪い細工です。
② 「公式ログイン」ボタンの行き先は別のドメイン
ボタンには「今すぐポイントを使う(公式ログイン)」と書かれていますが、行き先は送信元と同じ baiyuanjia.com の次のようなURLでした(安全のため、英数字の部分は伏せています)。
hxxps://www.baiyuanjia.com//(英数字)/verify?ticket=(英数字)
「公式」と書いてあっても、ドメインは三井住友カードとは別物です。「メール配信停止」と「個人情報の取り扱いについて」のリンクも、どこにも飛ばない飾りでした。
当サイトで調べた時点では、このリンクの先は、ログイン画面ではなくYouTubeへ転送されました。表示が見る人によって変わる様子(クローキング)はありません。ポイントどころか、動画が流れるだけだったわけです。ただし、これは「安全だった」という意味ではありません。攻撃用のページがすでに止まっていたのか、条件が合わなかったのかは分からず、いつ別のページに変わるかも分かりません。
③ ドメインの素性
baiyuanjia.com は、2016年10月14日に登録された古いドメインで、2026年10月14日に有効期限を迎える予定です。登録事業者は中国の業者で、登録者の情報は非公開、ネームサーバーはCloudflareでした。調べたドメイン情報のサイトには「このドメインは$368で売り出し中」と表示され、ウェブサイトは公開されていない状態でした。直近の更新日は、メールが届いた当日の10月7日です。
このドメインが指しているサーバーのIP 168.76.254.243 は、南アフリカの回線として表示されました。ただ、回線の持ち主の情報と表示地域が食い違っているため、これも攻撃者の居場所を示すものではなさそうです。
④ 本文のうっかり矛盾
本文の最後には、「当社がメール内で直接ポイント数や期限を通知する場合は、必ずVpassのログイン後にお知らせします」と書かれています。ところが、そのメール自身が、本文のど真ん中でポイント数と期限を直接知らせています。自分で自分の嘘を暴いてしまっているのは、攻撃者のうっかりです。
また、電話番号の下には「上記番号は公式サイトに掲載のものと同じです」とあります。こうした「安心させる一言」はメールの中ならいくらでも書けます。メールに書かれた電話番号ではなく、カードの裏面に書かれた番号にかけてください。
⑤ 古くから使い回されている画面デザイン
このメールの画面デザインは、以前から使われているキット(詐欺メールを作るための道具)のものです。本文の背景が白で、最後だけ水色になる作りも、そのキットの特徴の一つです。ブランド名や金額を変えるだけで、さまざまなカード会社を装えるのが、このキットが長く使われる理由と考えられます。
関連記事
同じ系統のキットを使ったとみられる、別のカード会社を装う偽メールを、すでにこちらで紹介しています。
ポケットカード「利用制限:認証手続きのお願い」は偽メール!48時間と急がせ、ログイン画面は本物そっくり
差出人名に見えない文字を仕込む手口も共通しています(あちらはゼロ幅文字、今回は方向制御文字です)。
注意点と対処法
- メールのボタンやリンクは開かない。ポイントを確認したいときは、カード会社の公式アプリや、ご自身でブックマークした入口から確認してください。
- 添付ファイルは開かない。見慣れない拡張子のファイルは、そのまま削除して大丈夫です。
- 差出人の「表示名」は信用しない。見た目が本物そっくりでも、細工できてしまいます。アドレスのドメインを確認してください。
- 「今日まで」「まもなく」「最終通知」と急かす文面は、まず疑う。本物のポイントは、慌てて入力しなくても、公式アプリで落ち着いて確認できます。
- メールに書かれた電話番号にはかけず、カードの裏面にある番号を使う。
- もし偽サイトに入力してしまったら、すぐにカード会社(カード裏面の番号)へ連絡し、パスワードの変更と利用明細の確認をしてください。早めに動けば、被害を抑えられることが多いです。
迷ったり、うっかり開いてしまったりしても、自分を責める必要はありません。気づいて調べたことが、いちばん大切な一歩です。
まとめ
- 「【最終通知】Vポイント有効期限のお知らせ」は、三井住友カードを装った詐欺メールです。
- 差出人名は、見えない文字で「三井住友カード」に見せかけられていました。
- リンクも添付ファイルも開かず、公式アプリから確認してください。
同じメールが届いて困っている家族や友人がいたら、この記事を共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net の結果を参照しています
今、拡散中の詐欺メール
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【続報】Google「予約が確定しました:2026年10月6日 19:30」は偽メール!送信元はミラノからジャカルタへ、着地はまた偽Microsoftサポート詐欺
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体