【注意】楽天ペイ「ご返金は自動で行います|必要なのはアプリ更新のみです」は偽メール|偽アプリを入れさせる手口
「返金します」「5,000ポイントを付与します」。そう言われて、うれしくない人はいませんよね。「【楽天ペイ】ご返金は自動で行います|必要なのはアプリ更新のみです」という楽天ペイを名乗るメールが、短時間にたくさん届きました。
結論から言うと、これは楽天ペイからのメールではありません。メールの中身から、行き先の偽サイトまで、順番に調べました。
HEARTLAND-LAB SECURITY RESEARCH REPORT
「【楽天ペイ】ご返金は自動で行います|必要なのはアプリ更新のみです」
楽天ペイを装う詐欺メールを調べました
返金とポイントを口実に、Androidのスマホへ偽のアプリを入れさせようとするメールです。パソコンで開くと別の画面が出るなど、調べる側を避ける仕掛けもありました。
| 危険度 | ★★★★★(非常に高い) |
| 受信日 | 2026年10月8日 |
| 差出人の表示 | 「Rakuten Pay」(見えない方向制御文字で見せかけ) |
| 送信元ドメイン | yoystyle.com(楽天とは無関係) |
| 送信元IP | 20.78.172.12(Microsoftのクラウド、所在地表示は大阪府大阪市) |
| SPF/DKIM | SPF:Pass(攻撃者自身のドメインの認証)/DKIM:自前ドメインの署名(受信側の判定は確認できず) |
| リンクの行き先 | 端末で出し分け。PC:QRコードの表示画面、スマホ:偽のアプリ配布ページ |
| クローキング | あり(PCとスマホで表示が変わる) |
| 添付ファイル | あり(拡張子が不審なため、当サイトでは開封・解析していません) |
※メールヘッダー詳細は個人情報保護のため非掲載
これは偽物です。楽天ペイからのメールではありません
メール内のボタンも添付ファイルも、絶対に開かないでください。アプリの更新は、スマホの公式ストアで、ご自身でアプリを探して確認するのが安全です。
MAILBOX ALERT
たった約1時間で、同じ受信箱に届いたメールは
189通
朝7時55分から8時55分まで。平均すると、約19秒に1通のペースです。
| 件名の種類 | 6種類。同じ筋書きの文面を、少しずつ変えて送り続けていました |
| 差出人の表示 | 「Rakuten Pay」「楽天ペイ」など、楽天を名乗る表示ばかり |
これは「たまたま届いた1通」ではなく、広い範囲にばらまかれた、大量配信の一部です。
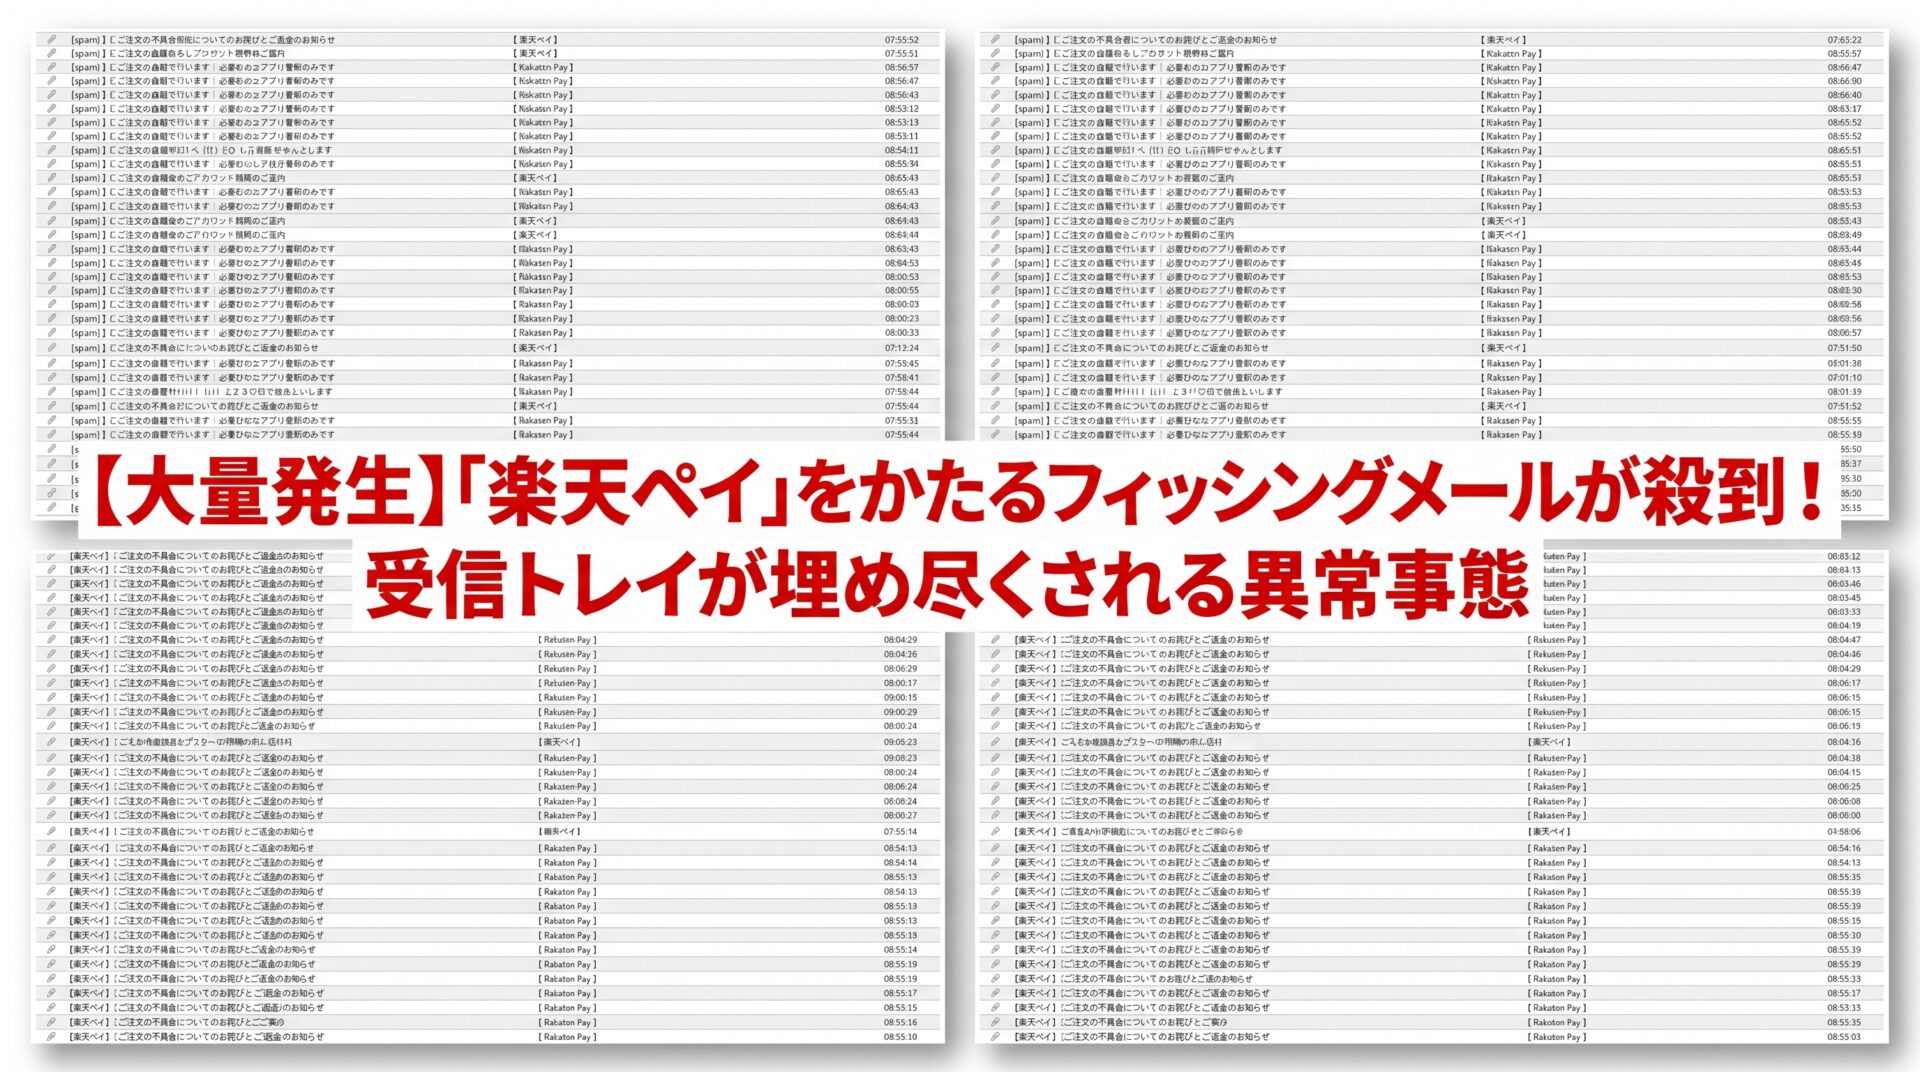
▲ 受信箱の一覧(※メールアドレスなどの個人情報は表示されていません)
※クリックで拡大表示します。
届いたメールの内容
件名は「【楽天ペイ】ご返金は自動で行います|必要なのはアプリ更新のみです」。本文は次のとおりでした(見えない文字は除いて表示しています)。
楽天ペイ
Rakuten Pay

お客様

いつもRakuten Payをご利用いただき、誠にありがとうございます。

Rakuten Payアプリの不具合により、お客様の下記ご注文が正しく処理されておりませんでした。ご迷惑とご心配をおかけしましたことを、心よりお詫び申し上げます。

ご注文番号(末尾4桁):(4桁の数字)

お客様にお願いしたいお手続きは、
アプリのアップデートと再ログインのみです。

ご返金とポイントの付与は、当社にて自動で行います。

【お客様にお願いしたいこと】

「Rakuten Pay」アプリを最新版へアップデートのうえ、再度ログインしてください。
現在、お客様のアカウントを保護するため、当社の判断により一時的にログインを制限しておりますが、上記の操作によりご利用を再開いただけます。

【当社が行うこと】

・正しい金額との差額を、10月31日(土)までにご利用の決済方法へ返金いたします。

・お詫びとして、5,000ポイントを10月15日(木)までに付与いたします。

[Google Play でアップデート]
※各公式ストアのページが開きます。

※本メールにて、ID・パスワード・カード情報などの入力をお願いすることはございません。
※現時点で、個人情報および決済情報の流出は確認されておりません。

Rakuten Pay カスタマーサポート
※10月10日(土)・11日(日)も受け付けております。
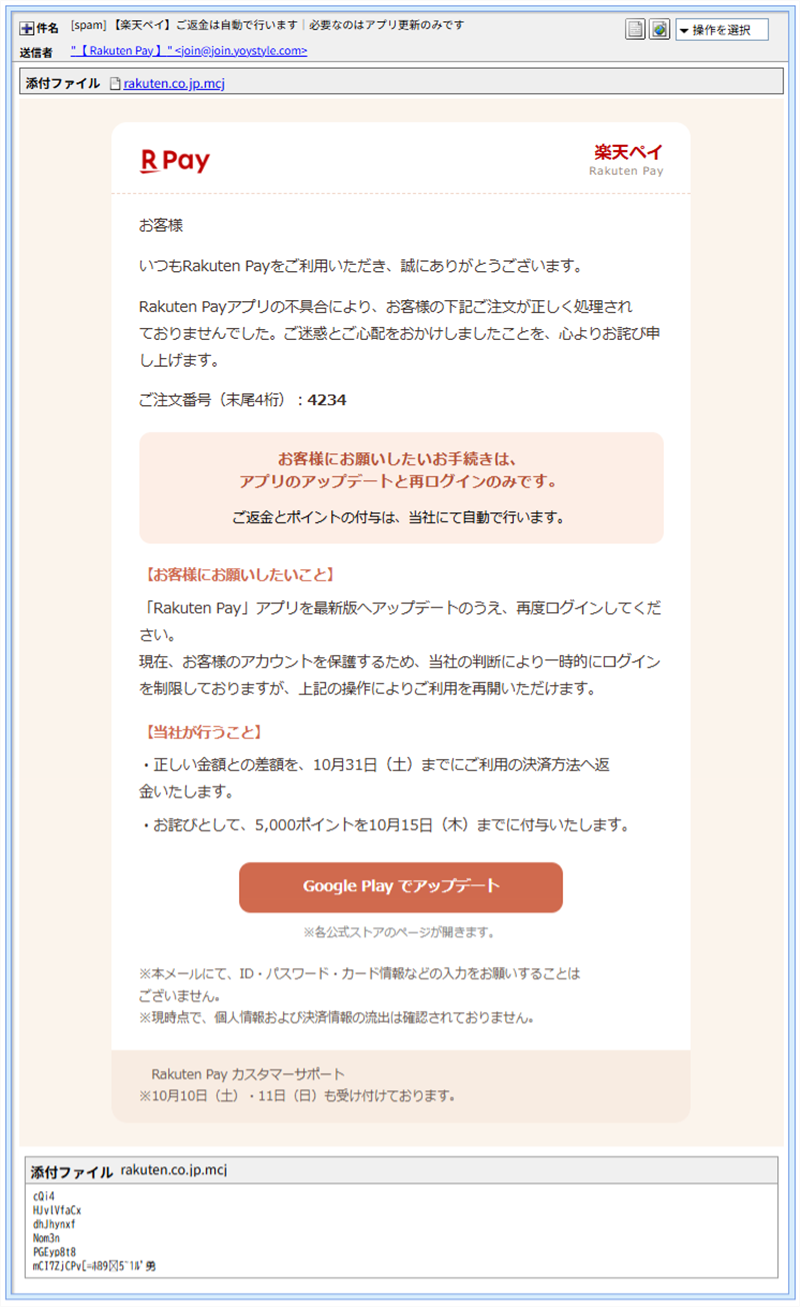
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
お詫び、返金、ポイント付与と、うれしい話が並びます。しかも読者に求めるのは「アプリの更新と再ログインだけ」。手軽に見えるのが落とし穴です。「現在、アカウント保護のため一時的にログインを制限しています」という一文は、「早く更新しないと使えない」と思わせるための後押しです。
さらに、本文の最後には「ID・パスワード・カード情報などの入力をお願いすることはございません」と書かれています。安心させて疑いを逸らす一文ですが、このメールの狙いは入力ではなく、アプリを入れさせることでした。
送信元を調べると:楽天とは無関係でした
| 確認項目 | 結果 | 見方 |
| 差出人アドレス | join@join.yoystyle.com | 楽天のドメインではない |
| 送信元IP | 20.78.172.12 | Microsoftのクラウド(レンタル用のサーバー)。所在地表示は大阪ですが、借りたサーバーの場所であり、攻撃者の居場所ではありません |
| SPF | Pass | 攻撃者が用意した自分のドメインの設定に合っているだけ。本物の証明にはならない |
| DKIM | 自前ドメインの署名 | 署名はあるが、これも攻撃者自身のもの。受信側の判定結果は確認できず保留 |
| 配信停止の仕組み | ワンクリック配信停止つき | 一斉配信用の仕組みを付けて、正規メールらしく見せていると考えられます |
| 添付ファイル | rakuten.co.jp.mcj | 見慣れない拡張子のため、開封も解析もしていません |
やさしい用語解説
ゼロ幅文字:画面には何も表示されない、幅のない文字です。本来は文字の組み合わせを調整するために存在します。
方向制御文字:文字を右から左へ並べ替えるなどの指示を出す、見えない特殊な文字です。アラビア語など、右から書く言語のために存在します。
クローキング:見に来た人や端末によって、表示するページを変える手口です。調べる人や検知システムには無害な画面を見せ、狙った相手にだけ本物の罠を見せます。
SPFがPassでも安心できない理由:SPFは「送信元の住所がそのドメインの設定と合っているか」を見る仕組みです。攻撃者が自分のドメインで設定すれば、偽物でもPassになります。
詳しく調べて分かったこと
① 差出人名は、見えない文字で「Rakuten Pay」に見せかけ
メールソフトの画面では、差出人は「【 Rakuten Pay 】」と表示されます。ところが、ヘッダーの差出人名をデコードして、見えない文字を符号(コード)で表示してみると、実際の文字の並びは次のとおりでした。
| 画面に見える名前 | 実際の文字の並び |
| 【 Rakuten Pay 】 | (方向制御U+2066)(方向制御U+202E)【 y(U+200D)aP netukaR 】(U+202C)(U+2069) |
「yaP netukaR」と、文字が逆順に保存されています。右から左へ並べる指示(U+202E)があるため、画面では「Rakuten Pay」と読めるのです。「y」と「a」の間にも見えない文字(U+200D)が1つ挟まっています。「Rakuten Pay」という文字列を探して弾く迷惑メール対策をすり抜ける狙いと考えられます。
② 件名と本文にも、見えない文字がびっしり
件名と本文もデコードして調べたところ、見えない文字が大量に仕込まれていました。見える文字を数えた上で、見えない文字の符号と個数を集計した結果です。
| 場所 | 見えない文字の種類と個数 |
| 件名(見える文字は45字) | U+200B:2個、U+FEFF:2個、U+200C:1個、U+2060:1個(合計6個) |
| 本文(テキスト版) | U+2060:81個、U+200C:63個、U+FEFF:86個、U+200D:74個、U+200B:68個(合計372個) |
本文の「Rakuten Pay」「お客様」「ご返金」といった言葉の途中にも、見えない文字が割り込んでいました。人間の目には同じ文章ですが、機械にはばらばらの文字列に見えます。キーワード検索で迷惑メールを見つける仕組みを避ける狙いと考えられます(推測)。
③ ボタンは「公式ストア」ではなく、別のドメインへ
本文の「Google Play でアップデート」のボタンには、「各公式ストアのページが開きます」と書かれています。ところが、実際の行き先は、送信元と同じ系統のドメインでした(安全のため、末尾の文字列は伏せています)。
hxxps://yoystyle.com/i/(英数字)
このリンクを開くと、使っている端末に応じて、別々のサイトへ転送されました。
④ クローキング:PCとスマホで、まったく別の画面
リンク先を調べたところ、端末によって表示が変わる(クローキング)動きが確認できました。
パソコンの場合:hxxps://southportlane-jp.com/ へ転送されます。最初にreCAPTCHA(「私はロボットではありません」の確認)が出ました。
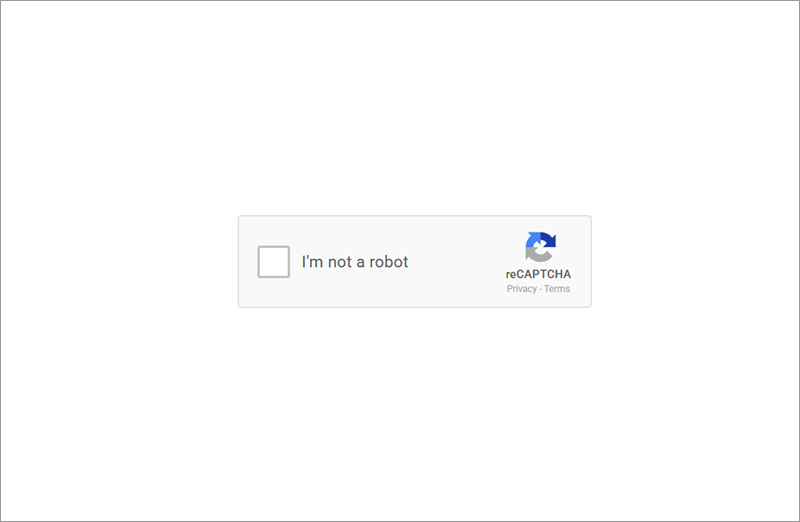
▲ PCで開くと、まずロボット確認の画面が表示される
その先には、楽天のロゴを使った「システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません。スマートフォンで以下のQRコードをスキャンしてください」という画面が表示されました。
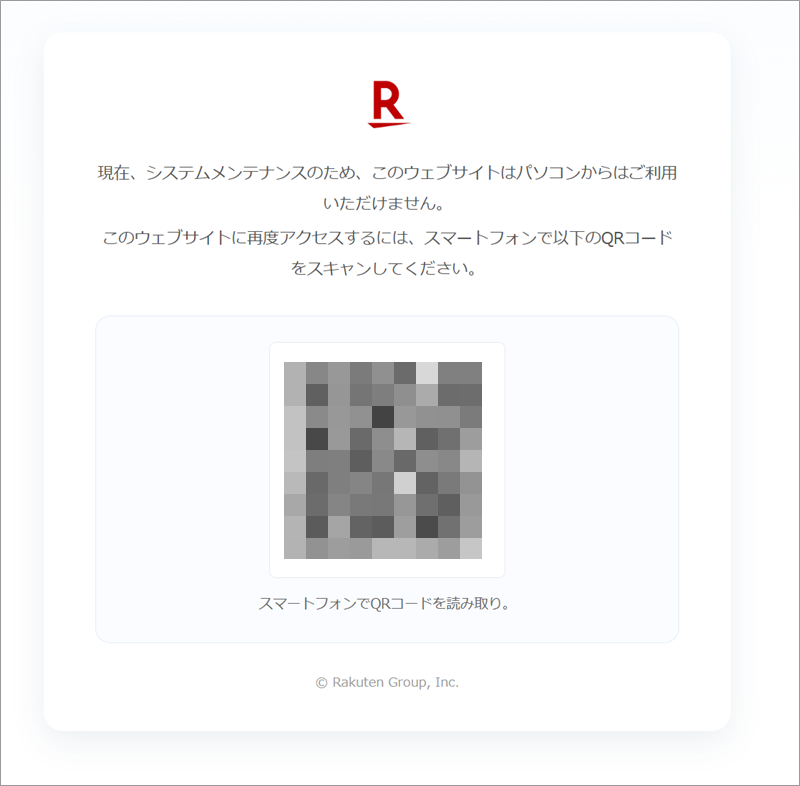
▲ PCで開いた場合の画面。「スマホで読み取ってください」と誘導する(※QRコード部分は伏せています)
パソコンのセキュリティ対策や、調べる人の目を避けつつ、狙いのスマホへ誘導するための仕掛けと考えられます。QRコードの行き先は未確認です。
スマホの場合:hxxps://tuppersbeer-jp.com/ へ転送され、Google Playのストア画面に似せた「楽天アカウント保護」という偽のアプリ配布ページが表示されました。
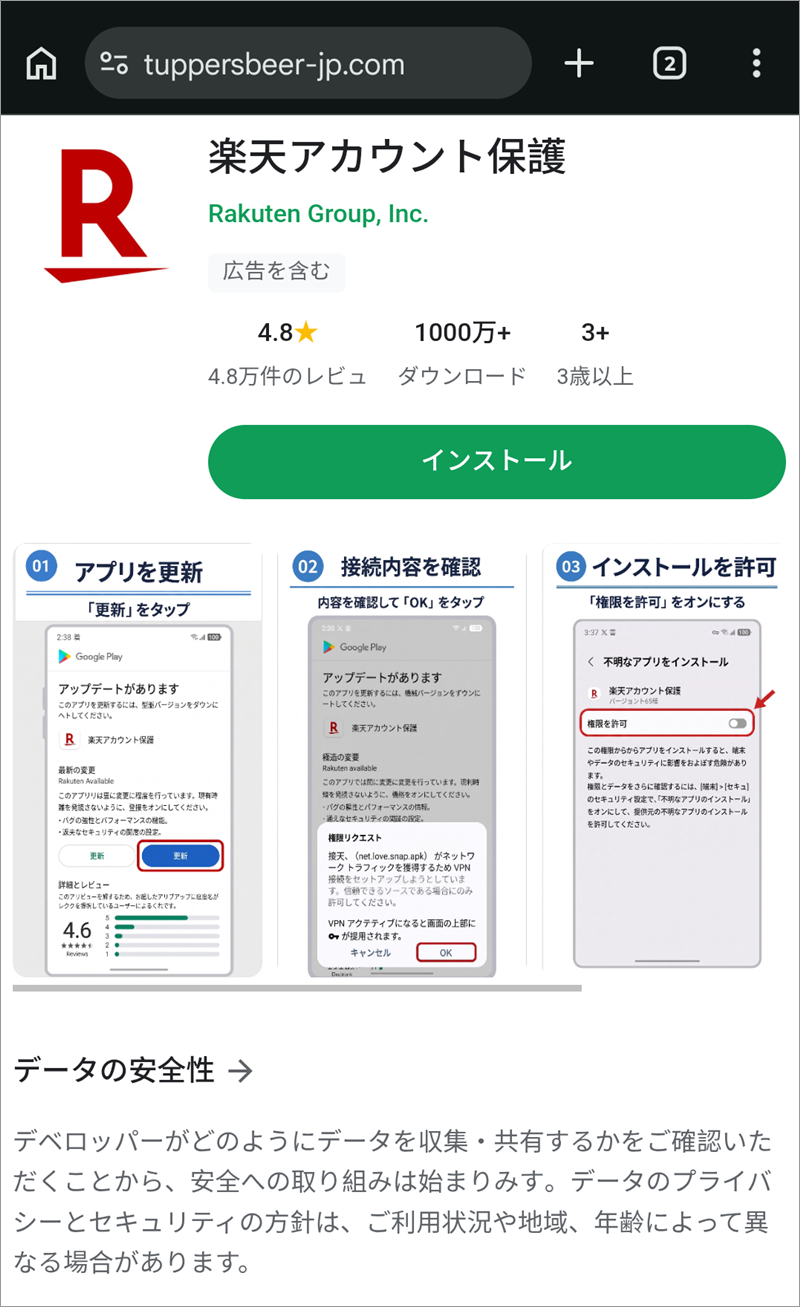
▲ スマホで開いた偽のストア画面。「1000万+ダウンロード」「4.8★」と表示するが、すべて偽の表示
ページには、「不明なアプリのインストール」の「権限を許可」をオンにする手順や、ネットワークの接続(VPN)の許可を求める操作の説明画像が並んでいます。正規のGoogle Playで公式のアプリをインストールするときに、これらの許可は必要ありません。この手順に従うと、公式ストア以外から来たアプリを入れさせられ、通信を見張られる恐れがあります。
ページの日本語も不自然でした。「データのプライバシーとセキュリティの方針は〜」の前の文では、「安全への取り組みは始まりみます」と、意味の通らない言葉になっていました。偽物を作った側の、うっかりです。
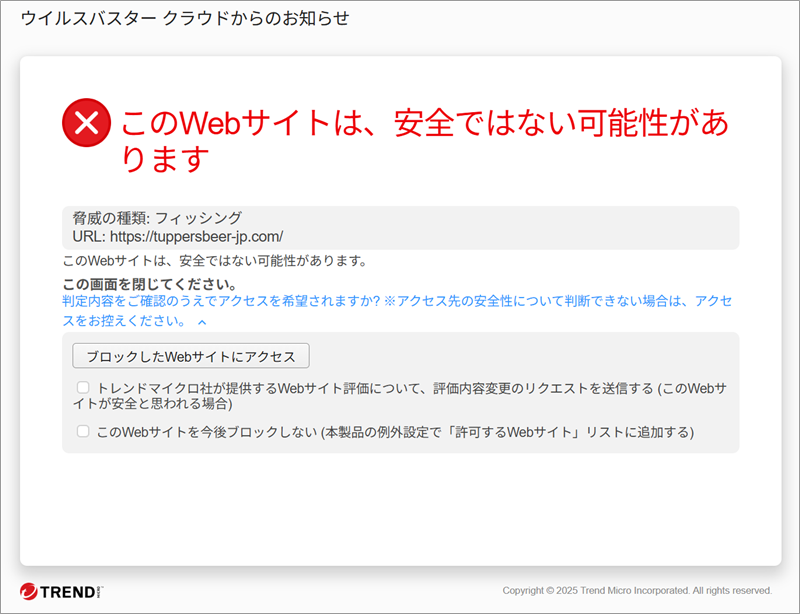
▲ セキュリティソフト(Trend Micro)が、フィッシングサイトとしてブロックした画面
調べた時点で、これらの偽サイトはセキュリティソフトにフィッシングとして検知され、ブロックされていました。ただし、検知されるまでの時間差で開いてしまう人が出るのが、こうした攻撃の狙いです。
⑤ 使い捨てのドメインと、同じサーバー
送信元の yoystyle.com は、2025年1月24日に登録された、登録事業者がDomain Best Limitedのドメインです。ネームサーバーはCloudflare、登録者の所在地は中国と表示されています。調べたドメイン情報のサイトでは、ウェブサイトは公開されていない状態で、直近の更新日は、メールが届いた当日の10月8日でした。ドメインが指すIP 43.167.23.199 はTencent Cloudの回線で、ip-sc.net上の所在地は東京都渋谷区と表示されます。
行き先の2つのドメインは、登録から日の浅いものでした。
| ドメイン | 登録日 | 登録事業者/ネームサーバー | 役割 |
southportlane-jp.com | 2026年10月2日(5日目) | Aceville Pte. Ltd./DNSPod | PC向け(QRコード誘導) |
tuppersbeer-jp.com | 2026年10月4日(3日目) | Aceville Pte. Ltd./Cloudflare | スマホ向け(偽のアプリ配布) |
どちらも、同じIP 34.97.152.185 に割り当てられていました。Google Cloudの回線で、ip-sc.net上の所在地は大阪府大阪市です。このサーバーには、ほかに59のサイトが同居していました。1つのサーバーで、PC用とスマホ用を別のドメインに使い分けていたことになります。ただし、借りたサーバーの場所は、攻撃者の居場所ではありません。
⑥ 同じ日に届いた、別件名のメール
同じ日に、「本人確認アプリ「楽天アカウント保護」導入のご依頼」という件名の、添付ファイルなしのメールも届いていました。今回の偽アプリと同じ名前が使われているため、同じ手口の別バージョンの可能性があります(推測)。楽天ペイを名乗るメールが短時間に大量に届く状況では、「アプリを入れてください」という内容は、すべて疑ってください。
関連記事
差出人名に見えない文字を仕込む手口は、こちらの記事でも紹介しています。
ポケットカード「利用制限:認証手続きのお願い」は偽メール!48時間と急がせ、ログイン画面は本物そっくり
注意点と対処法
- メールのボタンや添付ファイルは開かない。アプリの更新が気になるときは、スマホの公式ストアを自分で開き、アプリを探して確認してください。
- 「不明なアプリのインストール」を許可しない。公式ストアからインストールするだけなら、この許可は不要です。画面に従うよう促されたら、いったん止まってください。
- 「PCではご利用いただけません。スマホでQRコードを読み取ってください」という案内は、まず疑う。QRコードは行き先が見えないため、読み取らないでください。
- 差出人の「表示名」は信用しない。見た目が本物そっくりでも、細工できてしまいます。アドレスのドメインを確認してください。
- 「返金します」「ポイントを付与します」と、うれしい話で急がせる文面は、まず疑う。
- もしアプリを入れてしまったら、すぐに機内モードにして、公式のサポートや、カード会社の窓口へ相談してください。パスワードの変更や、利用明細の確認も、別の安全な端末から行ってください。早めに動けば、被害を抑えられることが多いです。
迷ったり、うっかり開いてしまったりしても、自分を責める必要はありません。気づいて調べたことが、いちばん大切な一歩です。
まとめ
- 「【楽天ペイ】ご返金は自動で行います|必要なのはアプリ更新のみです」は、楽天ペイを装った詐欺メールです。
- 差出人名・件名・本文に見えない文字が仕込まれ、PCとスマホで表示を変える仕掛けもありました。
- リンクも添付ファイルも開かず、アプリの更新は公式ストアで、自分で探して確認してください。
同じメールが届いて困っている家族や友人がいたら、この記事を共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net の結果を参照しています
今、拡散中の詐欺メール
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【続報】Google「予約が確定しました:2026年10月6日 19:30」は偽メール!送信元はミラノからジャカルタへ、着地はまた偽Microsoftサポート詐欺
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体