【警告】件名「ありましたご敳活」のメールは詐欺|アカウント無効を口実にMicrosoftサポート詐欺へ誘導
「アカウントが無効になっています」。そう言われると、どのサービスのことなのか分からなくても、ドキッとしますよね。件名が「ありましたご敳活」という、意味の分からない文字列のメールが届いたので、調べてみました。
結論から言うと、このメールは詐欺です。リンクの先には、Microsoftを装った「サポート詐欺」の画面が待っていました。
HEARTLAND-LAB SECURITY RESEARCH REPORT
件名「ありましたご敳活」のメールを調べました
Microsoftサポート詐欺への誘導でした
メールには、サービス名も宛名もありません。リンクを開くと、Microsoftを装った偽のウイルス警告が表示され、電話をかけさせようとします。
| 危険度 | ★★★★★(非常に高い) |
| 受信日 | 2026年10月8日 |
| 差出人の表示 | 受信者自身のアドレスを装う(本人から本人宛てに見せかけ) |
| 送信元IP | 102.78.112.236(モロッコの個人向け携帯回線) |
| SPF/DKIM | SPF:Softfail/DKIM:署名なし |
| リンクの行き先 | Microsoft Azureのサイト用領域に置かれた、偽のMicrosoftサポート画面 |
| 電話番号 | 050-3095-4311(偽画面に表示。かけないでください) |
| クローキング | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールは詐欺です。リンクも電話番号も、絶対に使わないでください
メールのリンクは開かない。もし偽の警告画面が出ても、表示された番号に電話をかけないでください。
届いたメールの内容
件名は「ありましたご敳活」。本文は次のとおりでした。
アカウントが無効になっています

このページが表示された場合は、お使いのアカウントが現在無効になっています。

無効になった理由を確認するには、以下のページをご確認ください。

[無効になった理由を確認する]

ご利用中のアカウントに関する重要なお知らせです。
必要な情報は確認ページに表示されます。

**[プライバシーポリシー] | [利用規約]**

※このメールは自動的に送信されています。返信はできません。
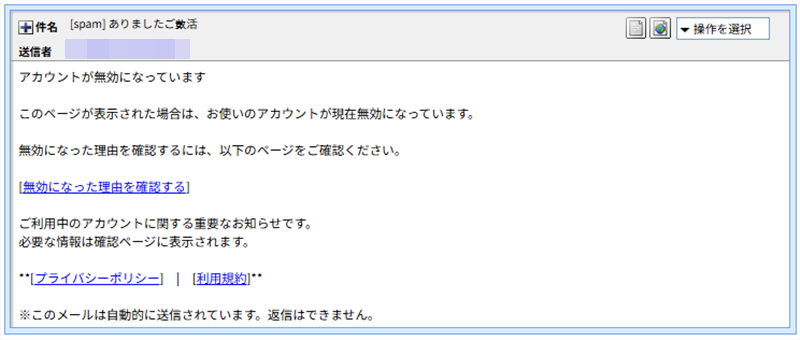
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
本文には、ブランド名も宛名もありません。「アカウントが無効になっています」としか書かれていないので、読んだ人は「自分が使っているどのサービスだろう」と自分で当てはめて不安になります。理由を知りたくなる気持ちを、リンクに誘導するための作りです。
件名と本文を調べると:文字が壊れていました
① 意味の通らない件名
件名をデコードすると、ありましたご敳活の8文字でした。「ありましたご」まではひらがなですが、後ろの「敳」はほとんど使われない珍しい漢字で、「活」と合わせても意味が通りません。一斉配信の道具が、機械的に作った件名と考えられます(推測)。
② テキスト表示にすると、記号の並びに
このメールのテキスト版は、「ア」のような数字の記号(HTMLの文字参照)が、そのまま文字として入っていました。メールソフトでテキスト表示に切り替えると、画面は記号だらけで読めません。
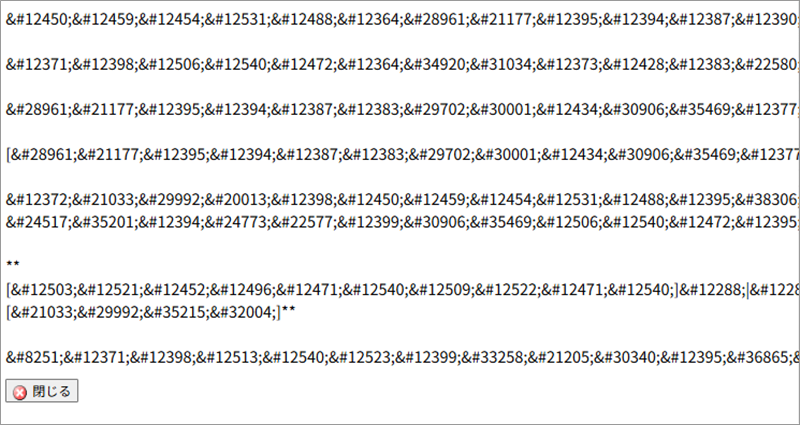
▲ テキスト表示にした画面。日本語が記号の並びのままになっている
さらに、本文には「**」という、強調を表す記号の残りも混じっています。丁寧に作られた本物の通知とは、ほど遠い仕上がりです。
送信元を調べると:偽装だらけでした
| 確認項目 | 結果 | 見方 |
| 差出人 | 受信者自身のアドレス | 本人から本人宛てに見せかけた偽装。メールの差出人欄は、いくらでも書き換えられる |
| 送信元IP | 102.78.112.236 | モロッコの個人向け携帯回線(Maroc Telecom)。所在地表示はスース・マッサ州ですが、攻撃者の居場所とは限りません |
| SPF | Softfail | 送信元として認めきれない、という判定 |
| DKIM | 署名なし | 本物の通知にあるはずの署名が見当たらない |
| 日付 | 受信より約47分先の時刻 | 実際の受信は日本時間11時23分台なのに、日付は12時10分台。未来の時刻に偽装されている |
やさしい用語解説
サポート詐欺:「ウイルスに感染しました」などの偽の警告を画面に出して、表示した電話番号にかけさせる詐欺です。電話に出た相手が、遠隔操作ソフトを入れさせたり、お金を支払わせたりします。
SPF Softfail:「このサーバーからの送信は、ドメインの持ち主が許可していない可能性がある」という判定です。
クローキング:見に来た人や端末によって、表示するページを変える手口です。今回は確認されませんでした。
リンクの先:Microsoftを装ったサポート詐欺
本文の3つのリンク(「理由を確認する」「プライバシーポリシー」「利用規約」)は、すべて同じ行き先でした。安全のため、途中の文字列は伏せています。
hxxps://nefivolu.z22.web.core.windows.net/(英数字)/index.html?phone=050-xxxx-xxxx
ドメインの末尾は windows.net で、これは1995年に登録されたMicrosoft自身のドメインです。ただ、その中の「web.core」の領域は、Azureという誰でも借りられるクラウドの、サイト公開用の場所です。借りた人が自由にページを置けるため、「Microsoftのドメインだから安全」とは限りません。この領域のIPは 20.70.246.20 で、Microsoftの回線、所在地表示はオーストラリアのシドニーでした。
リンクを開くと、次のような画面が表示されました。
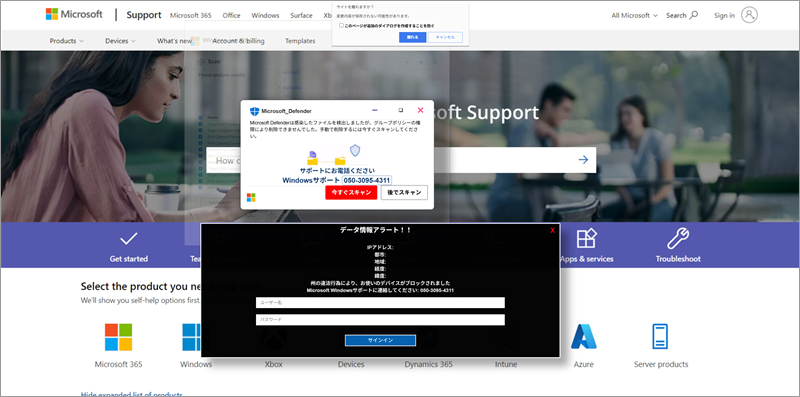
▲ Microsoftサポートのページに似せた画面。偽のウイルス警告が2つ重なって表示される
背景は「Microsoft Support」のページそっくりに作られています。その上に、「Microsoft Defenderは感染したファイルを検出しましたが、削除できませんでした」という偽の警告が出て、「サポートにお電話ください」と、番号 050-3095-4311 が表示されます。もう1つの黒い画面「データ情報アラート!!」には、「不正行為により、お使いのデバイスがブロックされました」と書かれ、同じ番号に電話するよう促します。
黒い画面には、ユーザー名とパスワードの入力欄もありました。ここに入力すると、そのまま攻撃者に渡ってしまいます。画面の上には、ページを閉じようとするとさらに確認が出る仕掛けも見えます。
ちなみに、この黒い画面には「IPアドレス」「都市」「地域」「経度」「緯度」と、閲覧者の情報を表示するはずの欄がありますが、すべて空白でした。本当は「あなたの情報を把握している」と思わせたかったのでしょう。詰めが甘い偽物です。
セキュリティ機能は、どう反応したか
調べた時点で、このページは複数のセキュリティ機能に検知されていました。
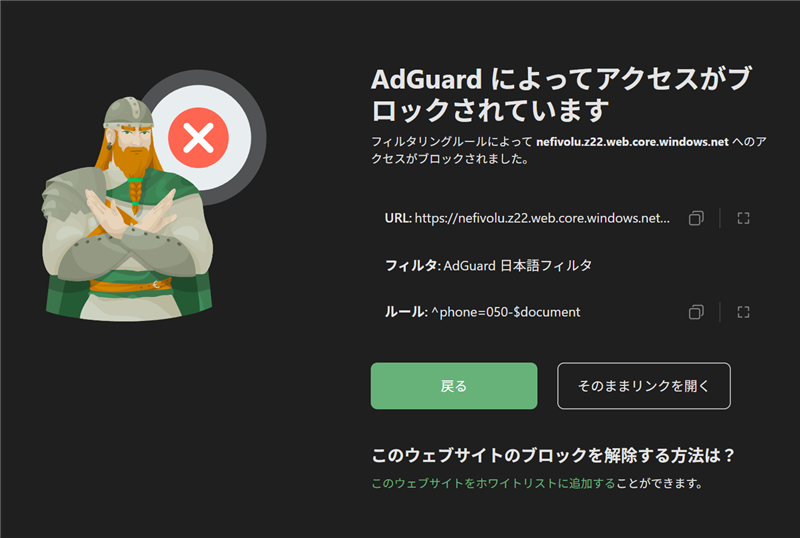
▲ 広告ブロックソフト(AdGuard)によるブロック画面
広告ブロックソフトのAdGuardは、フィルターのルール ^phone=050-$document でブロックしていました。リンクの電話番号の部分を見て止めるルールが、すでに存在していたことになります。サポート詐欺がそれだけ繰り返されてきた証拠です。
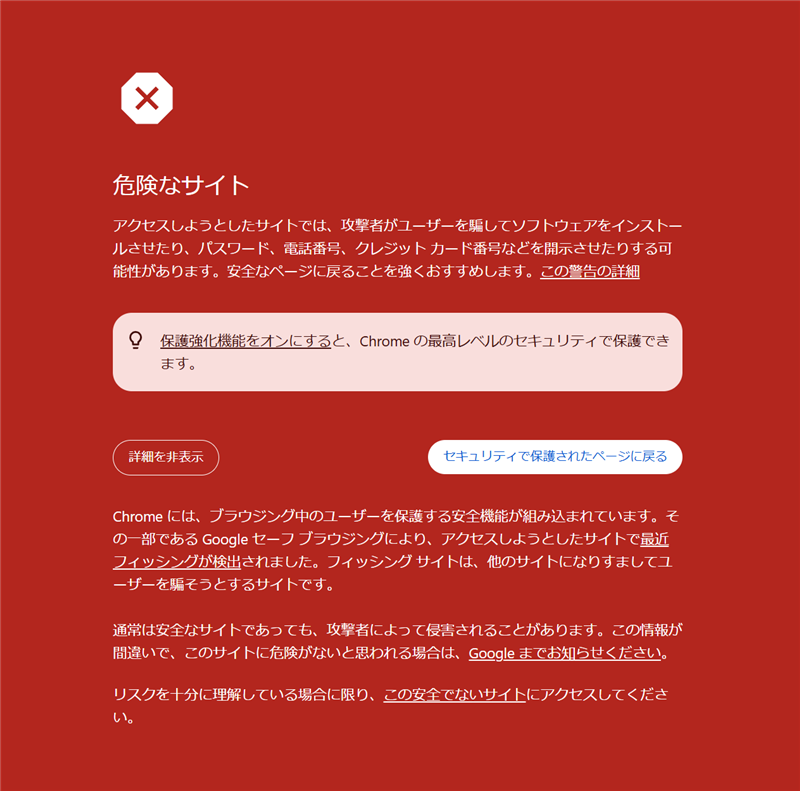
▲ Chromeの「危険なサイト」の警告画面(フィッシングを検出)
Chromeでは、赤い「危険なサイト」の画面が表示され、「攻撃者がユーザーを騙してソフトウェアをインストールさせたり、パスワードや電話番号などを開示させたりする可能性があります」と警告されました。Trend Microのセキュリティソフトも、同じ住所を「詐欺サイト」として検知していました。
ただし、検知されるまでの時間差で、開いてしまう人が出るのが、こうした攻撃の狙いです。
注意点と対処法
- メールのリンクは開かない。理由が気になるときは、使っているサービスの公式サイトやアプリを、ご自身で開いて確認してください。
- 画面に出た電話番号に、電話をかけない。本物のMicrosoftが、警告画面で電話番号を表示して、電話をかけさせることはありません。
- 偽の警告画面が出て閉じられないときは、慌てずに、ブラウザを終了してください。通常の操作で閉じられない場合は、タスクマネージャーなどから終了する方法もあります。
- 警告画面に、ID・パスワードを入力しない。
- もし電話をかけてしまったら、遠隔操作のソフトは入れず、クレジットカード番号は教えず、支払いもしないでください。すでに操作を許可してしまった場合は、すぐにネットワークを切断して、お住まいの地域の消費生活センター(局番なしの188)などへ相談してください。早めに動けば、被害を抑えられることが多いです。
迷ったり、うっかり開いてしまったりしても、自分を責める必要はありません。気づいて調べたことが、いちばん大切な一歩です。
まとめ
- 件名「ありましたご敳活」のメールは、詐欺メールです。
- リンクの先は、Microsoftを装ったサポート詐欺の偽警告画面でした。
- リンクは開かず、画面に出た電話番号には、かけないでください。
同じメールが届いて困っている家族や友人がいたら、この記事を共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net の結果を参照しています
今、拡散中の詐欺メール
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【続報】Google「予約が確定しました:2026年10月6日 19:30」は偽メール!送信元はミラノからジャカルタへ、着地はまた偽Microsoftサポート詐欺
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体