【続報】Google「予約が確定しました:2026年10月6日 19:30」は偽メール!送信元はミラノからジャカルタへ、着地はまた偽Microsoftサポート詐欺
十月に入り、朝晩の空気がぐっと秋らしくなってきました。そんな朝に届いた「予約が確定しました」のメール、身に覚えがなくてもつい中身が気になってしまいますよね。実はこれ、昨日の記事でご紹介した偽メールの続報です。
HEARTLAND-LAB 調査レポート
調査レポート:概要【続報】
| 件名 | 予約が確定しました:2026年10月6日 19:30 |
| なりすまし先 | Google(Google マップの予約サービス風) |
| 受信日時 | 2026年10月7日(水)9:45頃 |
| 送信元(回線) | 203.128.65.124(インドネシア・ジャカルタ) |
| SPF / DKIM | SPF:softfail(送信を許可されていない回線) / DKIM:署名なし |
| リンク先の最終画面 | 偽のMicrosoftサポート画面(サポート詐欺) |
| 危険度 | ★★★★☆(電話をかけると被害に直結します) |
| ※メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
⚠ これは偽物です。Googleからのメールではありません。
身に覚えのない予約確認は、リンクを開かず、そのまま削除してください。Googleの予約サービスが、予約金を請求するとお知らせしてくることはありません。
今朝届いたメールの内容
昨日の同種のメールは、件名が文字化けして読めない状態でした。今朝のものは件名がきちんと読める形で届いたので、同じメールを受け取った方が検索しやすくなったと思います。中身(本文)を再現すると次のとおりです。
件名:予約が確定しました:2026年10月6日 19:30
差出人:google-maps-noreply@google.com(表示名なし)

[Google マップ / Google で予約]

ご予約が確定しました

お席の予約が完了しています。

## 予約内容:

日付: 2026年10月7日(火)
時間: 19:30
人数: 2名様
メールアドレス: (受信者のアドレス:個人情報保護のため非掲載)
予約番号: #901513

---

## [ 予約内容を変更 ] | [ 予約をキャンセル ]

重要なお知らせ:

本日、登録されているお支払い方法に予約金が請求される予定です。
請求前に、予約内容をご確認ください。

・ご予約時間から15分を過ぎてもご来店がない場合、キャンセルとなる場合があります。
・キャンセルポリシーの確認や店舗へのお問い合わせは、以下のリンクからご確認いただけます。

予約内容を確認:
[ 予約内容を確認する ]

店舗までのルート:
[ Google マップで開く ]

---

このメールは、予約サービスから自動的に送信されています。
このメールには返信できませんのでご了承ください。
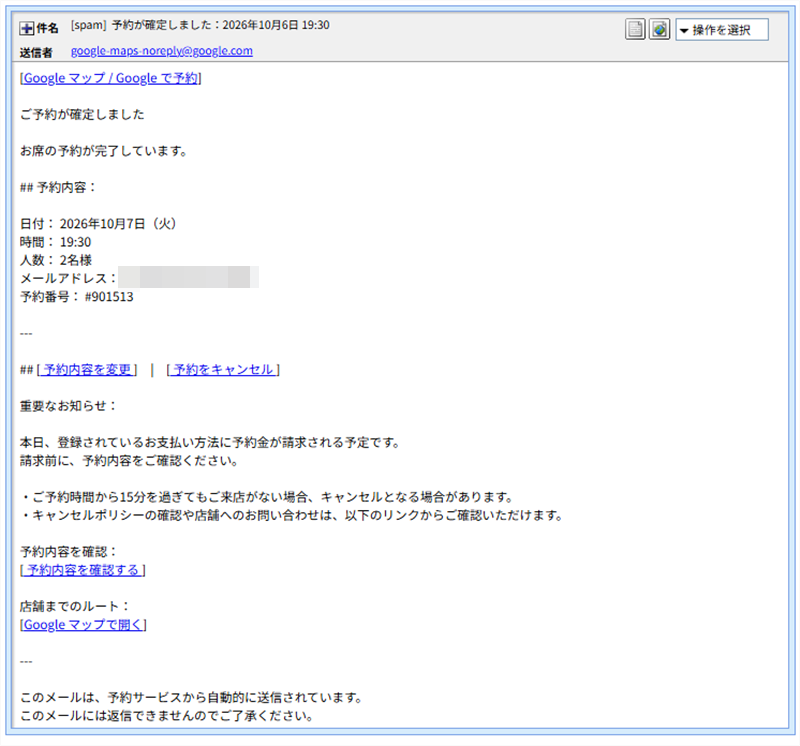
▲ 実際に届いたメールの画面(受信者情報は非掲載)
注目したいのは最後の部分です。「本日、登録されているお支払い方法に予約金が請求される予定です」と書かれています。予約した覚えがないのに請求と言われると、慌てて確認したくなる。そこを狙った文面です。
なお、本文の「予約を変更」「キャンセル」「確認する」「Google マップで開く」など、5か所のリンクはすべて同じ場所につながっていました。どのボタンを押しても行き先は変わりません。
攻撃者のうっかりミス
- 件名の日付(10月6日)と、本文の日付(10月7日)がずれています。件名は昨日の使い回しのようです(これは筆者の推測です)。
- 本文の「10月7日(火)」は曜日も違います。2026年10月7日は水曜日で、火曜日は10月6日です。件名の日付に合わせた曜日だけが残ったように見えます。
- 本文に
##という記号がそのまま表示されています。文書を整える記法が変換されないまま送られた形です。
予約を確定してくれるはずのシステムが曜日を間違える、というのはなかなか愉快な話ですが、受け取った側は笑っている余裕がありません。こうした小さな違和感が、偽物と見破る手がかりになります。
送信ルートと偽装の見破り方
| 差出人の表示 | google-maps-noreply@google.com(名前の表示なし) |
| 実際の送信元IP | 203.128.65.124 |
| 回線の名前(ホスト名) | ip-124-65-128-203.neuviz.net.id(末尾の.idはインドネシア) |
| 回線の性格 | 法人向け回線(ip-sc.netの判定:用途は企業、脅威度は「高」、攻撃対象は「メール」)。所在はジャカルタ |
| SPF | softfail(google.comの送信元として許可されていない回線) |
| DKIM | 署名なし |
| ※メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
💡ここで!SPFとDKIMってなに?
SPFは「このドメイン(google.com)のメールは、この回線から送ってよい」という届け出と照らし合わせる仕組みです。届け出にない回線から来ると、softfail(疑わしい)などの結果になります。
DKIMは、メールに付く電子的な印鑑のようなものです。本物のGoogleのメールには付いているはずの印が、今回はありませんでした。
昨日のメールは、188.9.157.66(イタリア・ミラノの回線)から届いていました。今朝はインドネシア・ジャカルタの回線に変わっています。差出人の表示は同じ「Google」でも、実際に送っている場所が日ごとに変わるのが偽メールの特徴です。
昨日のメールとの違い(比較表)
| 項目 | 10月6日(昨日) | 10月7日(今朝) |
| 件名 | 文字化けで判読不能 | 「予約が確定しました:2026年10月6日 19:30」と判読可能 |
| 送信元IP | 188.9.157.66(イタリア・ミラノ) | 203.128.65.124(インドネシア・ジャカルタ) |
| 送信ソフトの記載 | Outlook Express 6.00(大昔のソフトを名乗る) | 記載なし |
| 本文の作り | 文字を記号に置き換える形式(数値文字参照)あり | その形式なし(普通の文字) |
| 予約番号 | #190064 | #901513 |
| リンク先 | cidisonuli[.]z11[.]web[.]core[.]windows[.]net | lazizesir[.]z1[.]web[.]core[.]windows[.]net |
| 最終画面 | 偽の「Windows 保護センター」 | 偽のMicrosoftサポート画面+偽「Microsoft Defender」の小窓 |
送り元の回線も、リンク先のアドレスも、最終的な見た目も違います。それでも「Googleの予約確定」という入口と、「電話をかけさせるサポート詐欺」という出口は同じです。見た目を変えながら同じ筋書きを送り続けているわけです。
リンクの先で起きたこと(調査結果)
メール内のリンクはすべて、次のアドレスにつながっていました(悪用防止のため、クリックできない形で表記しています)。
hxxps://lazizesir[.]z1[.]web[.]core[.]windows[.]net?phone=050-3095-4311
アドレスの末尾に?phone=050-3095-4311と、電話番号が最初から入っています。これは、この先で表示される偽画面の電話番号と同じものです。
段階1:セキュリティソフトが止めてくれた
筆者の環境では、リンクを開こうとした時点で複数の防御に止められました。ウイルスバスター(脅威の種類:詐欺サイト)、広告ブロックのAdGuard、Chromeの「危険なサイト」警告です。
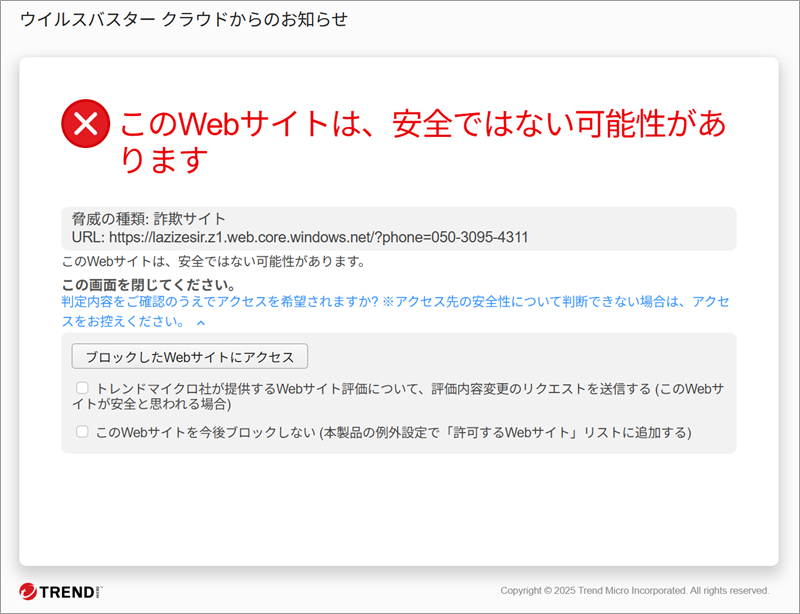
▲ ウイルスバスターのブロック画面(脅威の種類は「詐欺サイト」)
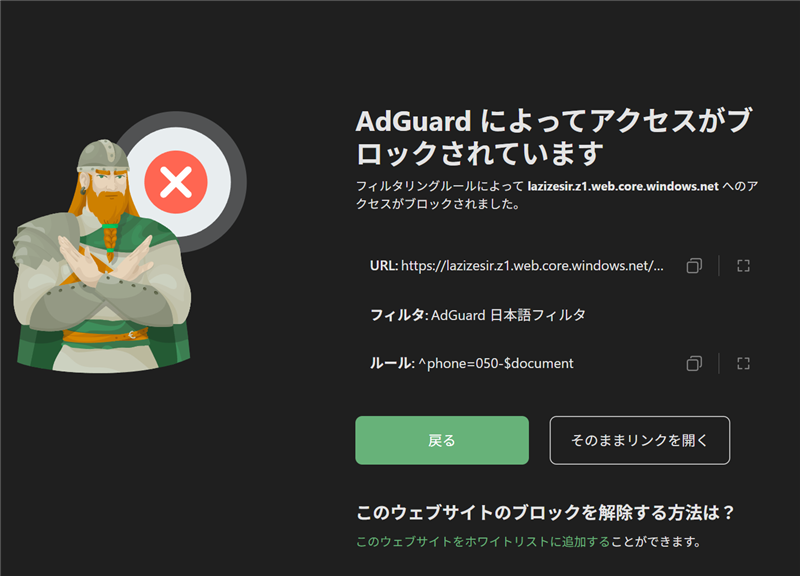
▲ AdGuardのブロック画面。「phone=050-」という形のアドレスそのものを遮断するルールが働いていました
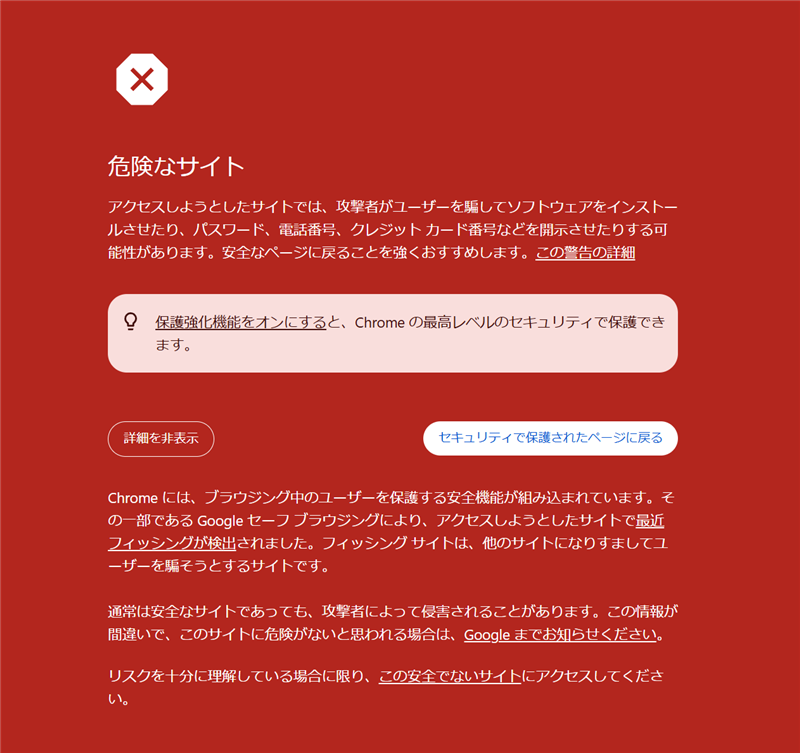
▲ Chromeの「危険なサイト」警告(フィッシングの疑い)
AdGuardの遮断ルールは、アドレスのphone=050-という部分に反応する形でした。つまり、この「電話番号入りのアドレス」という手口は、すでに対策側にも知られている型だということです。
段階2:偽のMicrosoftサポート画面
警告を承知のうえで表示させたところ(調査のための操作です。読者の方は絶対に真似しないでください)、英語の偽Microsoftサポート画面が現れ、その上に日本語の小さな窓が重なって表示されました。
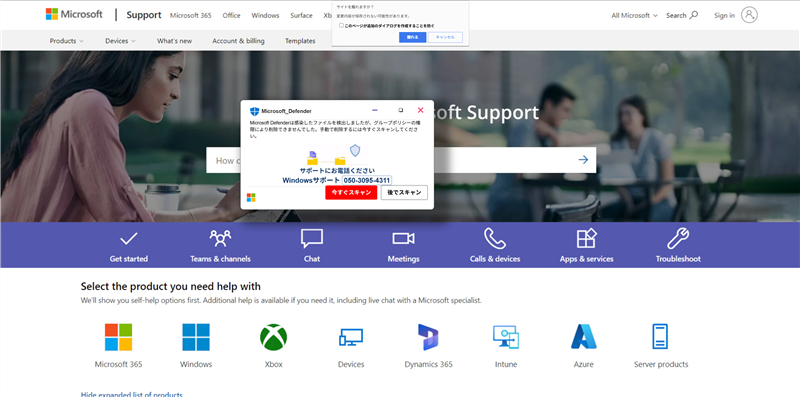
▲ 最終画面。英語の偽サポート画面に、日本語の小窓が重ねて表示される
小窓には、次のような内容が書かれていました。
- 窓の名前は「Microsoft_Defender」。本物のMicrosoft Defenderの名前に、不自然なアンダーバーが入っています。
- 「Microsoft Defenderは感染したファイルを検出しましたが、グループポリシーの権限により削除できませんでした。手動で削除するには今すぐスキャンしてください。」
- 「サポートにお電話ください Windowsサポート
050-3095-4311」 - ボタンは「今すぐスキャン」と「後でスキャン」。ほかに、ページを離れようとすると「サイトを離れますか?」という確認も出ました。
背景は英語、小窓は日本語。日本の利用者向けに後から貼り付けたような作りで、ここでも小さなちぐはぐが見えます。ただし、画面が不格好でも、電話をかけてしまえば被害は現実になります。この「050」の電話番号は、ほかの詐欺でも使われている番号とのことです。
なお、遷移の途中でパソコンとスマートフォンで表示が変わるか(表示先の出し分け)は、今回比較していないため不明です。
💡ここで!「サポート詐欺」ってなに?
パソコンに「ウイルスに感染した」などの偽の警告を出し、表示した電話番号に電話をかけさせる詐欺です。電話に出た相手は「サポート担当」を名乗り、遠隔操作ソフトを入れさせたり、お金を払わせたりします。警告の画面はただのウェブページで、本当にウイルスが見つかったわけではありません。
リンク先のアドレスはweb.core.windows.netという、Microsoftのクラウド(Azure)の静的ページ置き場にあたる形式です。誰でも借りられる場所なので、「Microsoftのアドレスだから安全」とはまったく言えません。昨日の記事と同じ型です。
関連記事
注意点と対処法
- 身に覚えのない予約確認は、リンクを開かずに削除してください。予約したお店があるなら、メールのリンクではなく、ご自身のアプリや店舗の公式サイトから確認できます。
- 画面に「ウイルスに感染」「サポートにお電話ください」と出ても、電話をかけないでください。本物のMicrosoftが、画面で電話番号を示して連絡してくることはありません。
- 警告が消えない場合は、ブラウザのタブを閉じる、パソコンを再起動するなどで落ち着いて対処できます。画面を操作した覚えがあっても、責める必要はありません。
- もし電話をかけてしまった、遠隔操作ソフトを入れてしまった場合は、すぐに回線を切り、IPA(情報処理推進機構)の「偽セキュリティ警告(サポート詐欺)」の解説ページを参考に、IPAの安心相談窓口や、お近くの警察の相談窓口、消費生活センターへ相談してください。
- Googleの公式の詐欺対策情報は、Googleのヘルプの検索窓から「フィッシング」で検索してご確認ください。
まとめ
今朝の「予約が確定しました:2026年10月6日 19:30」は、昨日と同じ筋書きの偽メールです。送信元はミラノからジャカルタへ、リンク先のアドレスも最終画面も変わりましたが、狙いは「電話をかけさせること」で変わっていません。
リンクは開かない。電話もかけない。この2つを覚えておけば大丈夫です。周りの方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス情報の参照:ip-sc.net
使用配色テーマ:Burgundy(PRIMARY #6d1f2a / ACCENT #cc0000)
今、拡散中の詐欺メール
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも