「Apple Gift Cardのご購入明細」は偽メール!1時間20分で13通の波状攻撃、PCは404・スマホだけ偽の人間確認
水曜日のお昼前、メールボックスを開いたら「Apple Store」からの領収書がずらりと並んでいた……そんな経験をされた方も多いのではないでしょうか。今日は、その波状攻撃をじっくり調べました。
HEARTLAND-LAB 調査レポート
調査レポート:概要
| 件名(代表1通) | Apple Gift Cardのご購入明細 |
| なりすまし先 | Apple Store(Appleのギフトカード購入の領収書) |
| 届いた数 | 13通/約1時間20分(10:50〜12:12、件名は12種類) |
| 送信元(回線) | 130.162.195.33(オーストラリア・ビクトリア州のクラウド) |
| SPF / DKIM | SPF:pass/DKIM:署名あり(いずれも送信元ドメイン自身のもので、Appleのものではありません) |
| リンク先 | 端末で表示が変わる(クローキングあり)。PCは404、スマホは偽の「人間確認」画面 |
| 危険度 | ★★★☆☆(今回の遷移先では実害は確認できず。ただし手口は巧妙) |
| ※メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
⚠ これは偽物です。Appleからのメールではありません。
身に覚えのない領収書や購入明細は、「キャンセルしたい」などのボタンを押さず、そのまま削除してください。
届いたメールの内容
代表として、11:29に届いた「Apple Gift Cardのご購入明細」を取り上げます。文面は次のとおりです(見えない文字を除いた再現)。
件名:Apple Gift Cardのご購入明細
差出人:「Apple Store」<noreply@cardservice[.]gsxrx[.]com>

領収書

ご利用店名:Apple Store
日付:2026年10月7日
ご注文番号:MSBCDCSBJP ()
書類番号:015641536855

ご注文内容           価格
Eメールで贈るApple Gift Cardを購入  JPY 9,000
受取人:ケらハや
数量:1枚

合計 JPY 9,000

この取引のサブスクリプションや購入について、誤って購入された場合や不明な点、
疑問がある場合は、以下のリンクから取引をキャンセルできます。

[ キャンセルしたい ]

お支払いに関してご不明な点がありましたら、サポートへご連絡ください。このメールは上記
iCloud ストレージプランのお支払いを確認するものです。この請求は ダウングレード で
キャンセルし無料ストレージプランに変更されるまで、毎期間発生します。……
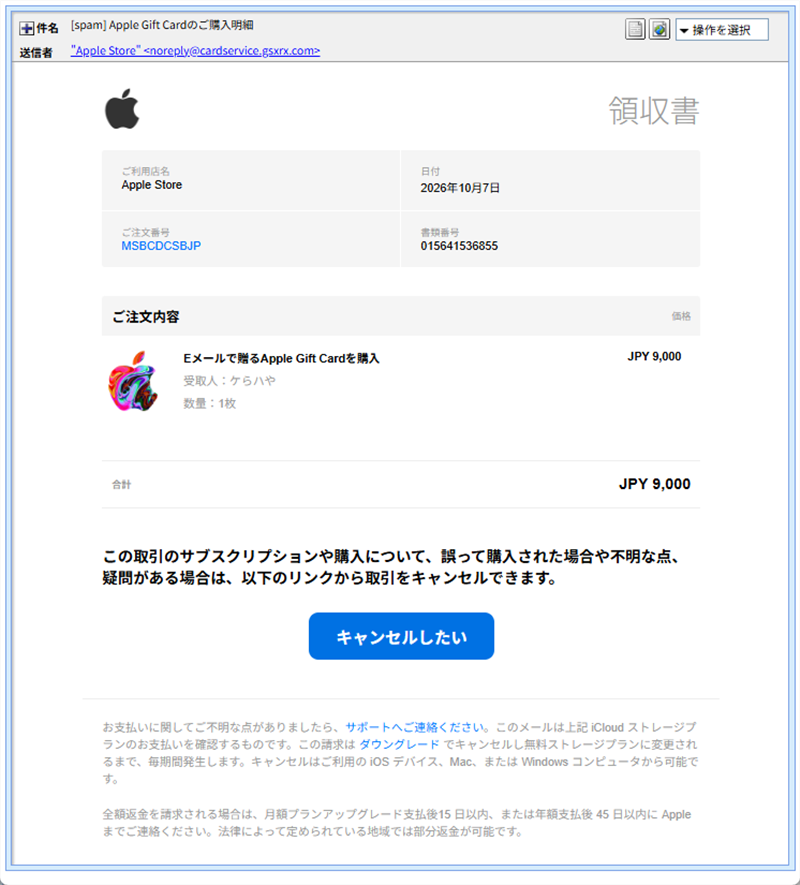
▲ 実際に届いたメールの画面(9,000円のギフトカードの領収書を装う)
狙いは、「身に覚えのない9,000円の買い物」で慌てさせ、「キャンセルしたい」ボタンを押させることです。ボタンも、ほかのリンクも、すべて同じ1か所につながっていました。
約1時間20分で13通の波状攻撃
同じ筋書きのメールが、件名を変えながら次々に届きました。特に11:24〜11:29の約5分間に8通が集中しています。受信トレイが「Apple Store」だらけになる、まさに波状攻撃です。
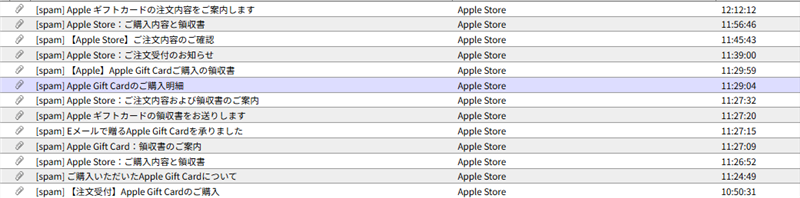
▲ 受信トレイの一覧。差出人はすべて「Apple Store」で、全通に画像が付いています
| 受信時刻 | 件名 |
| 10:50 | 【注文受付】Apple Gift Cardのご購入 |
| 11:24 | ご購入いただいたApple Gift Cardについて |
| 11:26 | Apple Store:ご購入内容と領収書 |
| 11:27 | Apple Gift Card:領収書のご案内 |
| 11:27 | Eメールで贈るApple Gift Cardを承りました |
| 11:27 | Apple ギフトカードの領収書をお送りします |
| 11:27 | Apple Store:ご注文内容および領収書のご案内 |
| 11:29 | Apple Gift Cardのご購入明細 |
| 11:29 | 【Apple】Apple Gift Cardご購入の領収書 |
| 11:39 | Apple Store:ご注文受付のお知らせ |
| 11:45 | 【Apple Store】ご注文内容のご確認 |
| 11:56 | Apple Store:ご購入内容と領収書 |
| 12:12 | Apple ギフトカードの注文内容をご案内します |
差出人のメールアドレスのドメインは、gsxrx[.]comとimankristiani[.]comの2種類でした。使い捨てのドメインを使い分けて送っているようです。件名に1つでも心当たりがあれば、同じ偽メールの可能性があります。
ちぐはぐな箇所(攻撃者のミス)
- 「ギフトカードの購入」の領収書なのに、下の注意書きは「iCloudストレージプランのお支払い」。別の定型文が混ざっています。
- 受取人名が「ケらハや」。カタカナとひらがなの混ざった、でたらめな名前です。
- 注文番号の後ろに、中身のない括弧
()が残っています。
ギフトカードを買ったはずがストレージプランの請求だった、というのは、領収書としては前代未聞の誤植です。もちろん、これを間違いと気づける冷静さがあれば怖くありません。
差出人名・件名・本文に「見えない文字」
今回の1通を詳しく調べたところ、目に見えない文字(ゼロ幅文字)が、差出人名・件名・本文のほぼ全ての単語の途中に混ぜてありました。差出人名の「Apple Store」には2個、件名の「Card」の途中にも1個入っています。
💡ここで!ゼロ幅文字ってなに?
画面には何も表示されない、幅のない特殊な文字です。「Apple」の途中などに混ぜると、見た目は同じでも文字の並びが別物になり、セキュリティの検査をすり抜けやすくなると考えられます。
見つけ方は、差出人名や件名、本文をコピーしてテキストエディタに貼り付け、文字コードを確認する、あるいはメールのソース(元のデータ)を表示することです。見えない文字が記号として表示されます。
送信ルートと偽装の見破り方
| 差出人のアドレス | noreply@cardservice[.]gsxrx[.]com(表示名だけ「Apple Store」) |
| 送信元IP | 130.162.195.33 |
| 場所・回線の性格 | オーストラリア・ビクトリア州。Oracleのクラウド(用途:ホスティング)。これは借りられるサーバーの所在地で、攻撃者本人の居場所ではありません |
| 認証つきの中継元 | 81.182.68.99(ハンガリー・ブダペスト。通信事業者Magyar Telekomの一般家庭向けDSL回線) |
| 名乗りと実体のずれ | ヘッダー上は、日本の自治体を思わせる名前を名乗っていましたが(実在のドメインのため伏せます)、実際の回線はハンガリーの家庭用回線でした |
| SPF | pass(送信元ドメインgsxrx[.]comの側で許可された回線) |
| DKIM | 署名あり(送信元ドメイン自身の署名) |
| 送信の仕組み | ヘッダーにZendeskの送信ソフトの印(X-Mailer: Zendesk Mailer) |
| ※メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
💡ここで!「SPF pass」なのに偽物? Zendeskって?
SPFは「このドメインのメールは、この回線から送ってよい」という届け出との照合です。今回の「pass」は、攻撃者が用意した自分のドメインの届け出と合っていた、という意味にすぎません。Appleのメールだという証明にはなりません。
Zendeskは、企業が顧客対応に使う正規のサービスです。ヘッダーに印が残っていることから、この種の仕組みが悪用されているとみられます。9/4の記事と同じ型です。
送信者のドメインgsxrx[.]comと、後述するリンク先aowwo[.]comは、同じ登録業者・同じネームサーバー(Cloudflare)で、登録日が2024年11月26日と27日(1日違い)でした。同じ運営者が用意した可能性が高いと見られます(筆者の推測です)。登録から約22か月たった、寝かせてあったドメインです。
リンクの先で起きたこと(調査結果)
ボタンのリンク先は次のアドレスでした(悪用防止のため、クリックできない形で表記しています)。
hxxps://aowwo[.]com/3gT2NAxTB1[.]tokyo[.]com
このアドレスは、開く端末によって見せる画面を変えていました(クローキング)。パソコンとスマートフォンで、同じアドレスを開いて比べた結果です。
パソコンで開くと:404(存在しません)
▲ パソコンでは「404 Not Found」。「そのページは存在しません」という英語の素っ気ない表示
スマートフォンで開くと:盾アイコンの偽「人間確認」
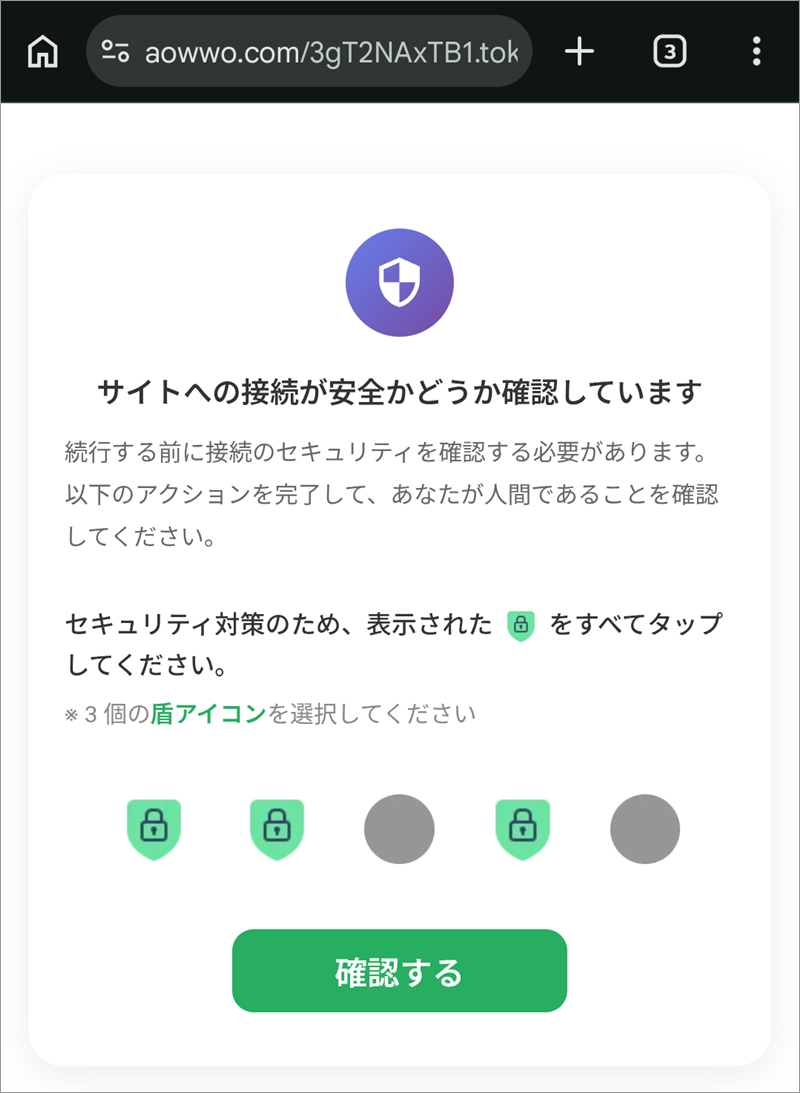
▲ スマホでは「サイトへの接続が安全かどうか確認しています」と表示され、盾のアイコンを3個タップさせる
表示されたのは、「あなたが人間であることを確認してください」「表示された盾アイコンをすべてタップしてください」という画面です。もっともらしいですが、これは偽の確認画面です。「確認する」を押すと、本物のAppleの公式サイトへ移動しました。このため、今回の遷移先では、情報を盗む画面は確認できていません。
ここまで手の込んだ仕掛けを用意しながら、行き着く先は本物のApple。何のためなのかは確認できていません。調べる側の自動チェックをすり抜けたり、メールの送信実績を作ったりする意図があるのかもしれません(あくまで筆者の推測です)。いずれにせよ、後から危険な画面に差し替えられる可能性があるので、油断はできません。
なお、この仕掛けは10月5日の記事「Apple Accountが不正利用されるおそれがあります」で見つかったものと、同じ型です。
リンク先のドメインとサーバー
- ドメイン
aowwo[.]comは、2024年11月に登録され、所有者の情報は伏せられています。Whoisの上では「ウェブサイトなし」の状態でした。 - サーバーのIPは
43.160.229.5。中国の大手クラウド(Tencent Cloud)のレンタルサーバーで、場所はシンガポール、用途はホスティングです。 - 同じサーバーにあるほかのサイトは、1件だけでした。
関連記事
- 「Apple Gift Cardをご購入いただきありがとうございます」は詐欺の再来!Zendeskの正規配信網を悪用し、悪意ある添付ファイルは自動ブロックされていた手口(9月4日)
- 『Apple Accountが不正利用されるおそれがあります』は詐欺メール!PCは404、スマホは偽の「人間確認」を経て本物のAppleへ飛ばすチェック回避の細工を解析(10月5日)
今回の偽メールは、9月4日の「Zendeskを使った領収書」と、10月5日の「PCは404・スマホは偽の人間確認」を合わせたような作りでした。ただし9月4日はHTMLの添付ファイルが付いていましたが、今回は本文の画像だけで、送信ドメインもリンク先もすべて入れ替わっています。
注意点と対処法
- 「キャンセルしたい」などのボタンは押さず、メールを削除してください。本当に購入したか気になるときは、メールのリンクではなく、ご自身のiPhoneやMacの設定、または公式のアプリから購入履歴を確認できます。
- 身に覚えのない領収書が何通も届くのは、誰かが本当に買い物をしたのではなく、慌てさせるための手口です。アカウントが乗っ取られたわけではないので、落ち着いてください。
- 「Apple Store」と表示されていても、アドレスの@以降が公式のものか確認する習慣をつけましょう。ただし、表示名は簡単に偽装できます。
- 本物のように見える画面に、Apple IDのパスワードやカード情報を入力しないこと。もし入力してしまった場合は、すぐにAppleの公式サイトからパスワードを変更し、カード会社へ連絡してください。入力してしまったことを責める必要はありません。
- フィッシングメールの見分け方は、Appleサポートコミュニティの「フィッシング詐欺メールの見分け方」も参考になります。
- フィッシングメールを見つけたら、フィッシング対策協議会の「フィッシングの報告」から情報提供もできます。
まとめ
「Apple Gift Cardのご購入明細」をはじめとする一連のメールは偽物です。約1時間20分で13通、件名は12種類。見えない文字で検査をすり抜けようとし、リンク先はパソコンでは404、スマホでは偽の人間確認を見せる、手の込んだ作りでした。
身に覚えのない領収書のボタンは押さない。これだけで、この手口は防げます。ご家族やお友達にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス情報の参照:ip-sc.net
使用配色テーマ:Amethyst(PRIMARY #4a1942 / ACCENT #e91e8c)
今、拡散中の詐欺メール
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも