「【重要・最終案内】JRE POINT失効予定のお知らせ」は偽メール!失効日は今日、差出人名はIがlにすり替えられていた
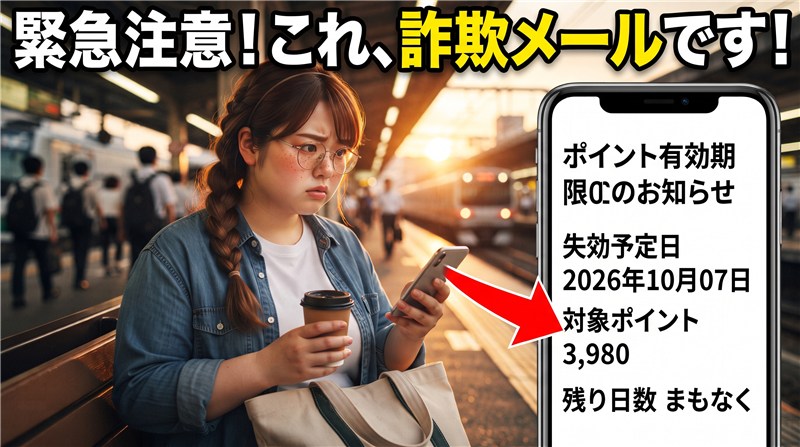
毎日の通勤や通学、お買い物で、いつの間にか貯まっているポイント。「もうすぐ失効します」と言われると、「もったいない!」とつい確認したくなります。その気持ちにつけ込む偽メールが届きましたので、調べました。
HEARTLAND-LAB 調査レポート
調査レポート:概要
| 件名 | 【重要・最終案内】JRE POINT失効予定のお知らせ |
| なりすまし先 | JRE POINT事務局(JR東日本のポイント) |
| 受信日時 | 2026年10月7日(水)12:14頃 |
| 送信元(回線) | 20.219.58.157(インド・プネーのMicrosoftクラウド) |
| SPF / DKIM | SPF:pass/DKIM:署名あり(いずれも送信元ドメイン自身のもので、JR東日本のものではありません) |
| リンク先 | 調査時点で、パソコンでもスマホでも「アクセスできません」(ドメイン名が引けない) |
| 危険度 | ★★★☆☆(遷移先は確認できず。ただし手口は巧妙) |
| ※メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
⚠ これは偽物です。JR東日本・JRE POINTからのメールではありません。
ボタンは押さず、そのまま削除してください。ポイントの確認は、メールのリンクではなく、ご自身の公式アプリや公式サイトから行えます。
届いたメールの内容
件名:【重要・最終案内】JRE POINT失効予定のお知らせ
差出人:「JRE POlNT事務局」<nttcc@nttcc[.]usdhpay[.]com>

えきねっとJRE POINT
えきねっと
JRE POINT 有効期限のお知らせ

平素よりJRE POINTをご利用いただき、誠にありがとうございます。
現在、お客様が保有されている JRE POINTの一部が有効期限を迎える予定です。
有効期限を過ぎたJRE POINTは自動的に失効となりますので、あらかじめご確認ください。

■ 失効予定 JRE POINT 情報
失効予定日   2026年10月07日
対象ポイント  3,980 JRE POINT
残り日数    まもなく

■ ご利用方法
・乗車券・特急券の購入
・えきねっとサービスでのご利用
・提携サービスへの交換
・一ポイント一円として銀行口座に交換可能

※ 有効期限を過ぎたJRE POINTは再発行できません。
JRE POINTサポートセンター
お電話番号:0570-077-077
(IP電話等からのご連絡:050-3786-5003)
受付時間:9:00~18:00(土・日・祝日も対応)
※ 本メールは送信専用アドレスより配信されているため、直接のご返信はお受けできません。

[ JRE POINTの確認はこちら ]

※ 有効期限を過ぎたJRE POINTは再発行できません。
※ ポイントの反映には時間がかかる場合がございます。
※ 本メールは送信専用アドレスより配信されているため、直接のご返信はお受けできません。

東日本旅客鉄道株式会社 JRE POINT有効期限に関するお知らせ
公式サイト:https://www.eki-net.com/
© 2026 JR東日本

メール配信停止 | 個人情報の取り扱いについて
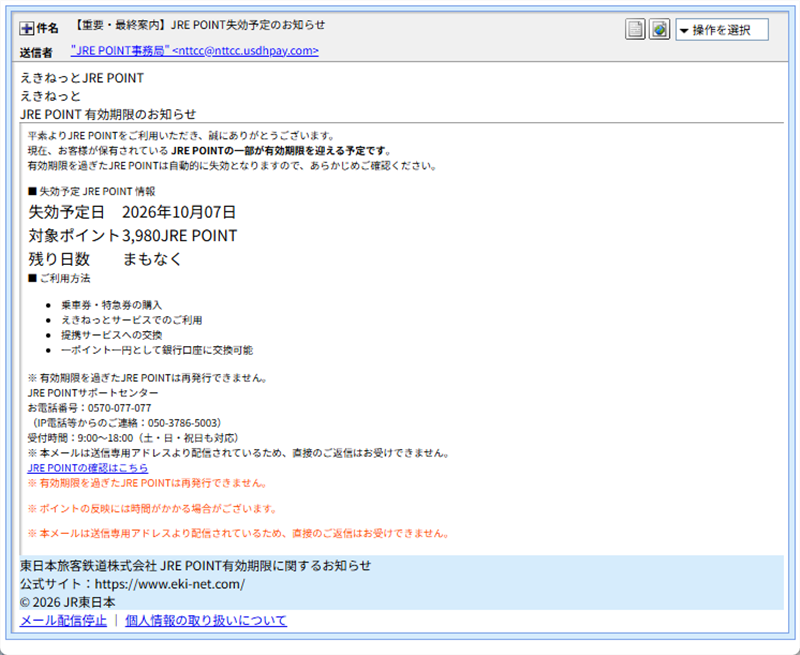
▲ 実際に届いたメールの画面(本文は白い背景で、末尾の数行だけが水色)
狙いは、「3,980ポイントが今日で失効する」と慌てさせ、「JRE POINTの確認はこちら」のボタンを押させることです。メールの末尾には、実在する公式サイトのアドレスが文字で書かれていますが、これは本物らしく見せるための飾りです。ボタンの先は、公式サイトではありませんでした。
なお、メールにはサポートセンターの電話番号が2つ(0570-077-077と、IP電話用の050-3786-5003)載っています。メールに書かれた番号は、本物でも偽物でも、電話をかけないようにしてください。
差出人名の「POINT」が、すり替えられている
差出人の表示名は、画面では「JRE POINT事務局」と読めます。ところが中身を調べると、「POINT」の「I(アイ)」が、小文字の「l(エル)」にすり替えられていました。
| 本物の綴り | JRE POINT(大文字のアイ) |
| 今回の差出人名 | JRE POlNT(小文字のエル) |
💡ここで!そっくりな文字ってなに?
大文字の「I(アイ)」と小文字の「l(エル)」は、多くのフォントでほとんど同じ形に見えます。この性質を利用して、本物そっくりの名前を作る手口です。見た目では、まず気づけません。
見つけ方は、差出人の名前をコピーして、メモ帳などのテキストエディタ(文字を区別しやすい等幅フォントのもの)に貼り付けることです。メールのソース(元のデータ)を表示して確認する方法もあります。形の違いが、はっきり見えます。
焦らせる作りと、ちぐはぐな箇所
- 失効予定日は「今日」(2026年10月7日)。残り日数は数字ではなく「まもなく」と書かれています。
- 件名の「【重要・最終案内】」と、3,980ポイントという具体的な数字で、本物らしさと焦りを演出しています。
- 冒頭の見出しが「えきねっとJRE POINT」「えきねっと」と、同じ言葉が重なっています。
- 「有効期限を過ぎたJRE POINTは再発行できません」と、「本メールは送信専用アドレスより配信されているため、直接のご返信はお受けできません」が、それぞれ2回ずつ書かれています。念を押すにもほどがあります。
- メール最下部の「メール配信停止」「個人情報の取り扱いについて」は、どこにもつながらない飾りのリンク(
#)でした。
送信ルートと偽装の見破り方
| 差出人のアドレス | nttcc@nttcc[.]usdhpay[.]com(JR東日本とは無関係のドメイン) |
| 実際の送信元IP | 20.219.58.157 |
| 場所・回線の性格 | インド・マハーラーシュトラ州プネー。Microsoftのクラウド(用途:ホスティング)。誰でも借りられるサーバーの所在地で、攻撃者本人の居場所ではありません |
| SPF | pass(送信元ドメインusdhpay[.]comの側で許可された回線) |
| DKIM | 署名あり(送信元ドメイン自身の署名) |
| ドメインの登録 | 2026年2月3日(約8か月前)。登録業者は West263 International、ネームサーバーは Cloudflare。所有者の情報は伏せられています |
| ※メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
💡ここで!「SPF pass」なのに偽物? Microsoftのクラウドって?
SPFは「このドメインのメールは、この回線から送ってよい」という届け出との照合です。今回の「pass」は、攻撃者が用意した自分のドメインの届け出と合っていた、という意味にすぎません。JR東日本のメールだという証明にはなりません。
送信元がMicrosoftのクラウド(サーバーを時間貸しするサービス)だからといって、Microsoftが送ったメールではありません。契約すれば、誰でも借りられる場所です。
今日のSpotifyの偽メールと同じキットだった
この日、同じ作りの偽メールがもう1通届いていました。「Spotify プレミアム 無料トライアル終了のお知らせ」です。並べて比べると、次のとおり、多くの点が一致しました。
| 項目 | Spotifyのメール | JRE POINTのメール |
| 受信時刻 | 11:47 | 12:14 |
| 差出人ドメイン | jpwux[.]fixittoolshop[.]com | nttcc[.]usdhpay[.]com |
| リンクの型 | www.親ドメイン//u_(8文字)/verify?ticket=(8文字) | 同じ型 |
| 送信元IP | 20.244.118.52(Azure・プネー) | 20.219.58.157(Azure・プネー) |
| 登録業者/ネームサーバー | West263 International/Cloudflare | 同じ |
| ドメインの登録日 | 2025年10月28日 | 2026年2月3日 |
| リンク先の様子 | YouTubeへ転送された | アクセスできない(名前が引けない) |
本文のレイアウトも、見出しの上に囲み文字の名前がくっつく作りなど、そっくりでした。ブランドだけを替えて、同じ仕組みで送っている可能性が高いと見られます(筆者の推測です)。名前がApple、Spotify、JR東日本と違っても、中身は同じ型の使い回しです。
リンクの先で起きたこと(調査結果)
ボタンのリンク先は、次のアドレスでした(悪用防止のため、クリックできない形で表記しています)。
hxxps://www[.]usdhpay[.]com//u_uibfrQyg/verify?ticket=WYnIOlzY
メールが届いてから約30分後に開いてみましたが、パソコンでもスマートフォンでも、「このサイトにアクセスできません」と表示されました。エラーの種類は「DNS_PROBE_FINISHED_NXDOMAIN」で、アドレスに対応するサーバーの場所が見つからない、という意味です。
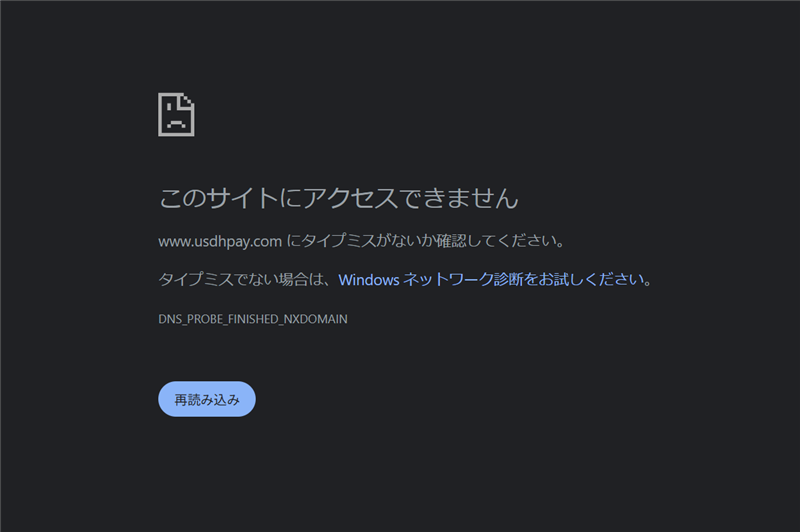
▲ ボタンのリンク先は「このサイトにアクセスできません」。ドメイン名が引けない状態だった
理由は分かりません。配信のあとで設定が外された、まだ準備中だった、などが考えられます(筆者の推測です)。なお、表示の出し分け(クローキング)の有無も、開けないため確認できていません。開けなかったからといって、安全になったとは限りません。同じ仕組みの偽メールは、別の日に、別のドメインで届きます。
ドメインusdhpay[.]comのWhoisには、登録者の所在として中国の地名が書かれていましたが、偽の情報も書けるため、真偽は不明です。
関連記事
- 「Spotify プレミアム 無料トライアル終了のお知らせ」は偽メール!「リンクを開くな」と書きつつ「解約する」ボタン、行き着く先はYouTube(本日)
- 「Suicaご利用感謝」の嘘を暴く!偽JRE POINTメールのテクニカル解析(5月22日)
JRE POINTを装う偽メールは、5月にも「ご利用感謝」という筋書きで届いていました。今回は「失効予定」と、筋書きを変えて、「今日が期限」と急がせてきます。
注意点と対処法
- メールの「JRE POINTの確認はこちら」は押さず、削除してください。ポイントの残高や有効期限を確認したいときは、ご自身の公式アプリや、ブックマークした公式サイトから確認できます。
- 「今日が期限」と書かれていても、あわてる必要はありません。本物のポイントの有効期限は、公式アプリや公式サイトの画面で、落ち着いて確認できます。
- メールに書かれたサポートセンターの電話番号には、電話をかけないでください。問い合わせるときは、公式サイトに載っている窓口を使いましょう。
- 差出人名が「JRE POINT事務局」でも、安心できません。今回のように、似た文字へのすり替えもあります。アドレスの@以降が公式のものか確認する習慣をつけましょう。ただし、表示名やアドレスは偽装できるため、最終的な判断は、リンクを使わないことです。
- もしリンク先でIDやパスワード、カード情報を入力してしまった場合は、すぐに公式サイトからパスワードを変更し、カード会社へ連絡してください。入力してしまったことを責める必要はありません。
- JR東日本やJRE POINTの公式の注意喚起は、公式サイトの検索窓から「不審なメール」で検索してご確認ください。
- フィッシングメールを見つけたら、フィッシング対策協議会の「フィッシングの報告」から情報提供もできます。
まとめ
「【重要・最終案内】JRE POINT失効予定のお知らせ」は偽メールです。失効日を「今日」と急がせ、差出人名の「POINT」はIが小文字のlにすり替えられていました。同じ日に届いたSpotifyの偽メールと同じキットで、ブランドだけ替えた使い回しとみられます。
メールのボタンは押さず、公式アプリから確認する。これだけで、この手口は防げます。ご家族やお友達にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス情報の参照:ip-sc.net
使用配色テーマ:Charcoal(PRIMARY #2b2b2b / ACCENT #cc0000)
今、拡散中の詐欺メール
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも