ポケットカード「利用制限:認証手続きのお願い」は偽メール!48時間と急がせ、ログイン画面は本物そっくり
朝晩の空気が秋めいてきて、カードの利用明細やアカウントの状況を見直したくなる季節です。そんなタイミングで「利用制限」「認証手続き」と言われると、ドキッとしてしまいますよね。今回は、ポケットカードを装った偽メールを調べました。
HEARTLAND-LAB 調査レポート
調査レポート:概要
| 件名 | ポケットカード利用制限:認証手続きのお願い |
| なりすまし先 | ポケットカード(会員専用ネットサービス) |
| 受信日時 | 2026年10月6日(火)16:47頃 |
| 送信元(回線) | 134.16.115.134(アメリカ・カリフォルニア州) |
| SPF / DKIM | SPF:記録なし / DKIM:署名あり(送信元自身のドメインによるもので、本物の証明にはなりません) |
| リンク先 | 偽のログイン画面(ID・パスワードを盗む仕組み) |
| 危険度 | ★★★★☆(入力するとカード情報が悪用されるおそれ) |
| ※メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
⚠ これは偽物です。ポケットカードからのメールではありません。
メール内のボタンは押さず、そのまま削除してください。ログインIDやパスワードを入力する必要はありません。
届いたメールの内容
件名:ポケットカード利用制限:認証手続きのお願い
差出人:「ポケットカード」<Lizzy@vinica[.]me>

平素よりPocketcardをご利用いただき、誠にありがとうございます。

定期的なセキュリティ確認の結果、アカウントの再認証が必要であることが確認されました。

【手順】
・公式ウェブサイトにアクセスし、ログインしてください。
・画面の指示に従い、必要な情報を入力してください。

[ 今すぐ認証する ]

【ご注意】
48時間以内に認証を完了してください。期限を過ぎると、アカウントが一時停止される可能性があります。

© 2026 Pocketcard Inc. All rights reserved.
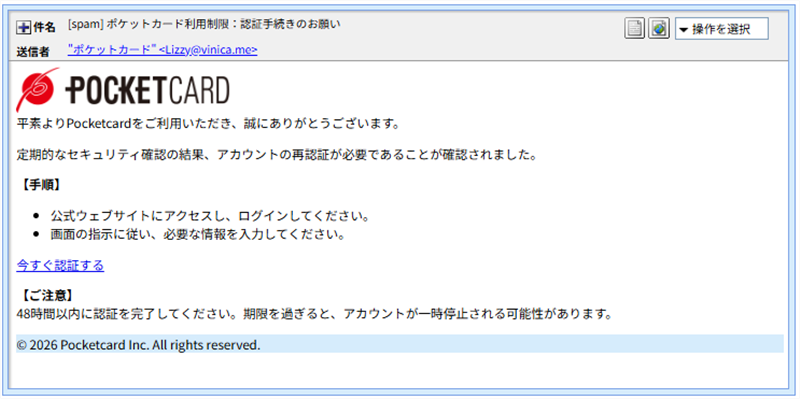
▲ 実際に届いたメールの画面(本文は白い背景で、末尾の数行だけが水色)
文面は短く、「48時間以内に認証を完了してください」「アカウントが一時停止される可能性があります」と、期限をつけて急がせています。ここが最大の落とし穴です。慌てるほど、ボタンを押してしまいやすくなります。
もうひとつ、おかしな点があります。手順に「公式ウェブサイトにアクセスし、ログインしてください」と書いてあるのに、すぐ下のボタンは公式サイトではなく別の場所につながっていました。「公式サイトへ行って」と言いながら、偽サイトへ案内するという、ちぐはぐな作りです。
昔ながらの古いキットで作られたメール
このメールは、本文の背景が白で、最後の数行だけが水色になっています。これは昔から使われている古い偽メール作成キットでよく見られる特徴です。本文のつくりにも、IE系(MSHTML 11)という古い作成ソフトの痕跡が残っていました。ロゴ画像は、本物のポケットカードの公式サイトから直接読み込む作りです。見た目は本物に似せていても、中身は使い古された手口の組み合わせといえます。
差出人名に「見えない文字」が6個
差出人の名前は「ポケットカード」と表示されていますが、実はこの文字の間に目に見えない文字(ゼロ幅文字)が6個入っていました。
💡ここで!ゼロ幅文字ってなに?
画面に何も表示されない、幅のない特殊な文字です。「ポ」と「ケ」の間などに混ぜると、見た目は同じ「ポケットカード」のまま、文字の並びだけが別物になります。セキュリティの検査は文字の並びで判定することが多いため、それをすり抜ける目的で使われると考えられます。
見つけ方は簡単です。差出人の名前をコピーして、メモ帳などのテキストエディタに貼り付けて文字コードを確認する、あるいはメールのソース(元のデータ)を表示すると、見えない文字が記号として表示されます。なお、件名にはこの文字は入っていませんでした。
送信ルートと偽装の見破り方
| 差出人のアドレス | Lizzy@vinica[.]me(ポケットカードとは無関係のドメイン) |
| 実際の送信元IP | 134.16.115.134 |
| 場所 | アメリカ・カリフォルニア州(サンタクララ郡ギルロイ付近) |
| 回線の性格 | 米国の通信事業者(Charter Communications/Spectrum)の回線。ip-sc.netの用途判定は「企業」、脅威レベルは「低」。回線の名前(逆引きホスト名)は設定されていない |
| SPF | 記録なし |
| DKIM | 署名あり(署名したのは送信元自身のドメイン。ポケットカードのものではありません) |
| ※メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
💡ここで!SPFとDKIMってなに?
SPFは「このドメインのメールは、この回線から送ってよい」という届け出と照らし合わせる仕組みです。今回の送信元ドメインにはその届け出自体がありませんでした。
DKIMは、メールに付ける電子的な印鑑のようなものです。ただし、印鑑があること=本物ではありません。今回のように、偽物側が自分のドメインの印鑑を押していることもあります。
リンクの先で起きたこと(調査結果)
ボタンのリンク先は、次のアドレスでした(悪用防止のため、クリックできない形で表記しています)。
hxxps://packmoviezive[.]spg51n[.]info/EYLZcnBh
段階1:セキュリティソフトが止めてくれた
筆者の環境では、リンクを開こうとした時点でウイルスバスターに止められました。「脅威の種類:フィッシング」と表示されています。
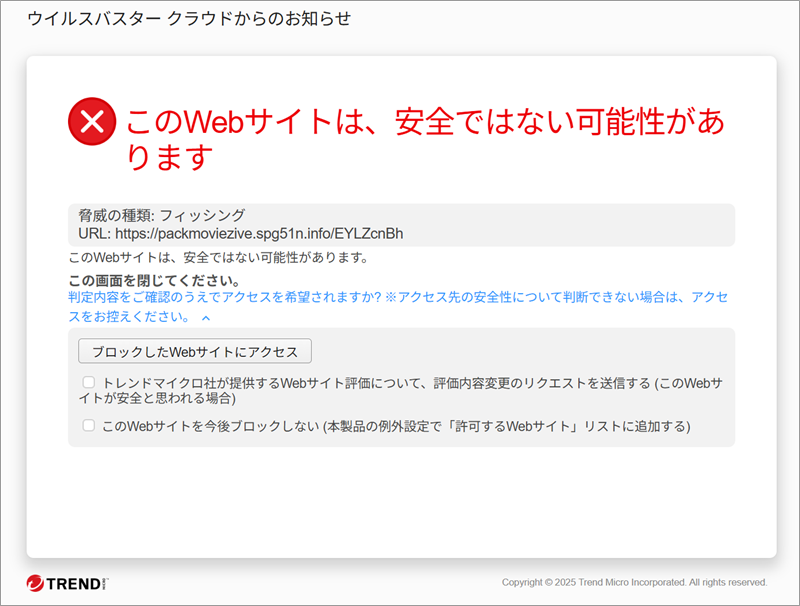
▲ ウイルスバスターのブロック画面(脅威の種類は「フィッシング」)
段階2:読み込み中の画面を経由
警告を承知のうえで表示させると(調査のための操作です。読者の方は絶対に真似しないでください)、まず白い「読み込み中…」の画面が出て、すぐにログイン画面へ切り替わりました。
▲ ログイン画面が出る直前の「読み込み中…」画面
段階3:本物そっくりの偽ログイン画面
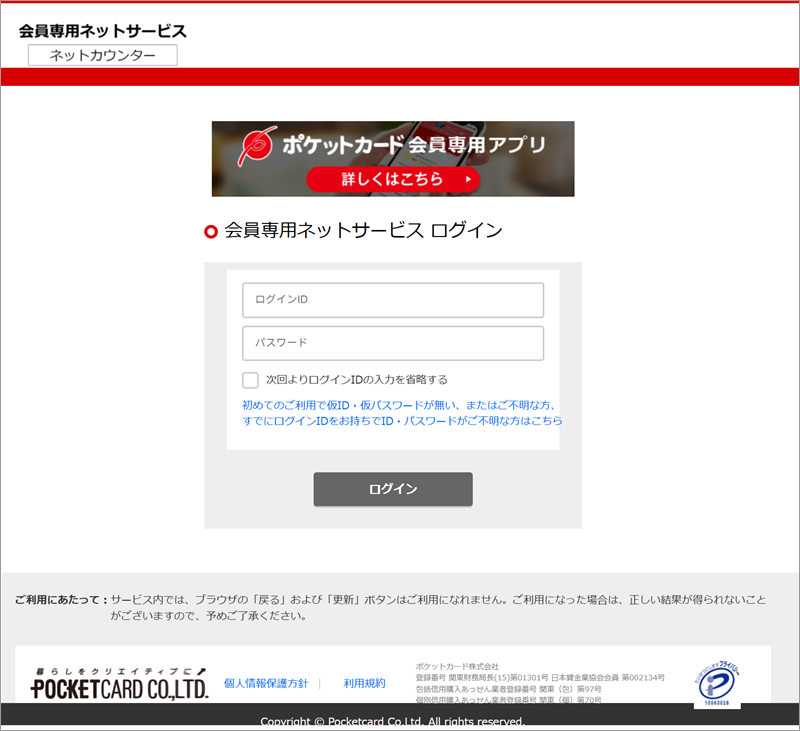
▲ 「会員専用ネットサービス ログイン」を模した偽画面(ログインIDとパスワードの入力欄)
表示されたのは、会員向けのログイン画面を模したページです。会員専用アプリのバナー、「ご利用にあたって」の注意書き、画面下の会社情報まで丁寧に作り込まれていて、見た目だけでは本物と区別がつきません。ここにIDとパスワードを入力させるのが狙いです(もちろん、入力はしていません)。
なお、パソコンとスマートフォンなどで表示を変える「出し分け」(クローキング)は、今回は確認されませんでした。
リンク先のドメインとサーバー
- ドメイン
spg51n[.]infoのWhois情報では、「登録済みだがウェブサイトなし」で、販売中のような表示もありました。偽サイトのために使い捨てで用意されたものと考えられます(筆者の推測です)。 - サーバーのIPは
43.162.122.238。場所はアメリカ・カリフォルニア州サンタクララで、中国の大手クラウド(Tencent Cloud)のレンタルサーバー(用途:ホスティング)です。 - 同じサーバーには、ほかにも600以上のサイトが同居していました。また、過去1年でIPが4回変わっています。
- アドレスの先頭
packmovieziveの部分は、意味のない文字の並びです。こうした使い捨ての名前は、数を増やしやすく、見つかっても作り直しやすいのが特徴です。
送信元は米国の通信事業者の回線、リンク先は米国にあるクラウドサーバー。どちらも「アメリカ」ですが、これは攻撃者本人の居場所を示すものではありません。借りられる回線やサーバーが、たまたま米国にあるということです。
関連記事
同じポケットカードを装う偽メールですが、前回(9月29日)は「ポイント有効期限」、今回は「利用制限と再認証」と、脅し文句が違います。また、前回の偽ログイン画面は別のカード会社風でしたが、今回はポケットカード本物の画面に寄せた作りでした。ブランド名は同じでも、手口は切り替えながら届いています。
注意点と対処法
- メールのボタンやリンクは開かず、削除してください。ご利用状況が気になるときは、メールではなく、公式アプリやご自身でブックマークした公式サイトから確認できます。
- 「48時間以内」「一時停止」といった期限の言葉は、慌てさせるための常套句です。本物の手続きなら、メールを見落としても、公式サイトやアプリから落ち着いて確認できます。
- 差出人の名前が「ポケットカード」でも、アドレスの@以降が公式のものか確認する習慣をつけましょう。ただし、表示名やアドレスは偽装できるため、最終的な判断はリンクを使わないことです。
- もし入力してしまった場合は、あわてず、すぐにカード会社の公式窓口へ連絡し、パスワードの変更と、ご利用明細に身に覚えのない請求がないかの確認をしてください。同じパスワードを使い回している他のサービスも、あわせて変更しておくと安心です。入力してしまったことを責める必要はありません。
- ポケットカード公式の注意喚起は、公式サイトの検索窓から「フィッシング」で検索してご確認ください。
- フィッシングメールを見つけたら、フィッシング対策協議会の「フィッシングの報告」から情報提供もできます。
まとめ
「ポケットカード利用制限:認証手続きのお願い」は偽メールです。48時間という期限で急がせ、本物そっくりの偽ログイン画面でIDとパスワードを盗もうとします。差出人名には見えない文字が仕込まれ、本文は古いキットで作られていました。
メールのリンクからはログインしない。これだけで、この手口は防げます。ご家族やお友達にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス情報の参照:ip-sc.net
使用配色テーマ:Forest(PRIMARY #1b4332 / ACCENT #cc0000)
今、拡散中の詐欺メール
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも