【要確認】POCKET CARD ポイント有効期限のお知らせ(2026年9月30日)は詐欺メール|約1時間半で10通の波状攻撃、ログイン画面はなぜかファミマカード
月末が近づくと、ポイントの期限が気になります。しかも、今日は9月29日で、失効日はもう明日です。今日の昼、その焦りを狙うように、POCKET CARDを装ったメールが約1時間半のあいだに10通も届きました。同じ型の詐欺メールが、こうして波のように押し寄せる手口を、「波状攻撃」と呼びます。
HEARTLAND-LAB SECURITY RESEARCH UNIT
調査レポート:概要
解析対象:POCKET CARDを騙る「ポイント有効期限のお知らせ(2026年9月30日)」メール(10通のうち、代表の1通)
結論:これは詐欺メールです。リンクは開かず、ログイン情報も入力しないでください。
| 受信日時 | 2026年9月29日 13:01(日本時間)。同じ型のメールが12:31〜13:55に計10通 |
| 差出人の表示名 | POCKET CARD(アドレスも同社のドメインに偽装) |
| 実際の送信ドメイン | czpepo.com(ポケットカードとは無関係) |
| 送信元IP | 20.48.31.247(Microsoftのクラウド上のサーバー/日本・東京都渋谷区) |
| SPF | pass(送信ドメイン自身の認証で、ポケットカードの証明ではありません) |
| DKIM | 署名の記載あり(ポケットカードのドメインを名乗るが、検証結果の記載はなし) |
| 本文リンクの表示 | https://www.pocketcard.co.jp/update/index.html (表示だけ。実際の接続先は別) |
| 本文リンクの実際の接続先 | hxxps://dafangqz.com/content/ugkxjhnitl |
| 確認した詐欺ページ | hxxps://dpfuhk.cfd/pocketcard/#/index |
| リンク先ドメインのIP | 38.48.193.38(PEG Tech Inc/米国・カリフォルニア州ロサンゼルス) |
| クローキング | なし(確認した範囲では、アクセスしても同じ画面が表示された) |
| 添付ファイル | なし |
| 危険度 | ★★★★☆(ID・パスワードを入力させる手口。ウイルスバスターがブロック) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 これはPOCKET CARD(ポケットカード)からのメールではありません(偽物です)
リンクは開かず、ログイン情報も入力しないでください。
届いたメールの内容
実際に届いた文面を再現します。「6,374ポイントが明日失効する」と、具体的な数字で急がせる内容です。件名の後ろの「No.」の番号や、本文末尾の英数字は、メールごとに違っていました。
件名:【要確認】POCKET CARD ポイント有効期限のお知らせ(2026年9月30日)No.656780250
差出人:POCKET CARD

━━━━━━━━━━━━━━━━━━━━
POCKET CARD(ポケットカード)
━━━━━━━━━━━━━━━━━━━━

お客様各位

平素よりPOCKET CARDをご利用いただき、誠にありがとうございます。

━━━━━━━━━━━━━━━━━━━━
■ 有効期限が近づいているポイントがあります
━━━━━━━━━━━━━━━━━━━━

お客様が保有されているPOCKET CARD ポイントの一部が、2026年9月30日をもって失効いたします。

対象ポイント数:6,374ポイント

期限を過ぎますと、ポイントは自動的に失効いたしますので、お早めにお手続きください。

━━━━━━━━━━━━━━━━━━━━
■ POCKET CARD ポイントの主な使い道
━━━━━━━━━━━━━━━━━━━━

1ポイント=1円として、以下のようにご利用いただけます。

・カードご利用代金への充当(キャッシュバック)
・各種ギフトカードへの交換
・提携先ポイントへの移行
・オンラインショッピングでのご利用
・POCKET CARD オリジナル商品との交換

※ポイントの有効期限は、獲得月から24か月後の月末です。
※カードの種類により、ポイントプログラムが異なる場合がございます。

━━━━━━━━━━━━━━━━━━━━
■ ポイントの確認・交換方法
━━━━━━━━━━━━━━━━━━━━

以下の公式サイトにログイン後、ポイント残高をご確認ください。

▼ POCKET CARD 会員専用サイト ログイン
https://www.pocketcard.co.jp/update/index.html
(表示は公式のアドレスだが、実際のリンク先は hxxps://dafangqz.com/content/ugkxjhnitl)

※ログイン後、「ポイント照会」メニューより確認・交換いただけます
※パスワードをお忘れの場合は、ログインページより再設定いただけます

━━━━━━━━━━━━━━━━━━━━
■ ご注意事項
━━━━━━━━━━━━━━━━━━━━

・有効期限を過ぎたポイントは再発行できません
・ポイントのご利用は、有効期限が近いものから順に減算されます
・本メールは送信専用です。ご返信いただいてもお答えできません

━━━━━━━━━━━━━━━━━━━━

POCKET CARD カスタマーセンター
https://www.pocketcard.co.jp/

F5UD4T4
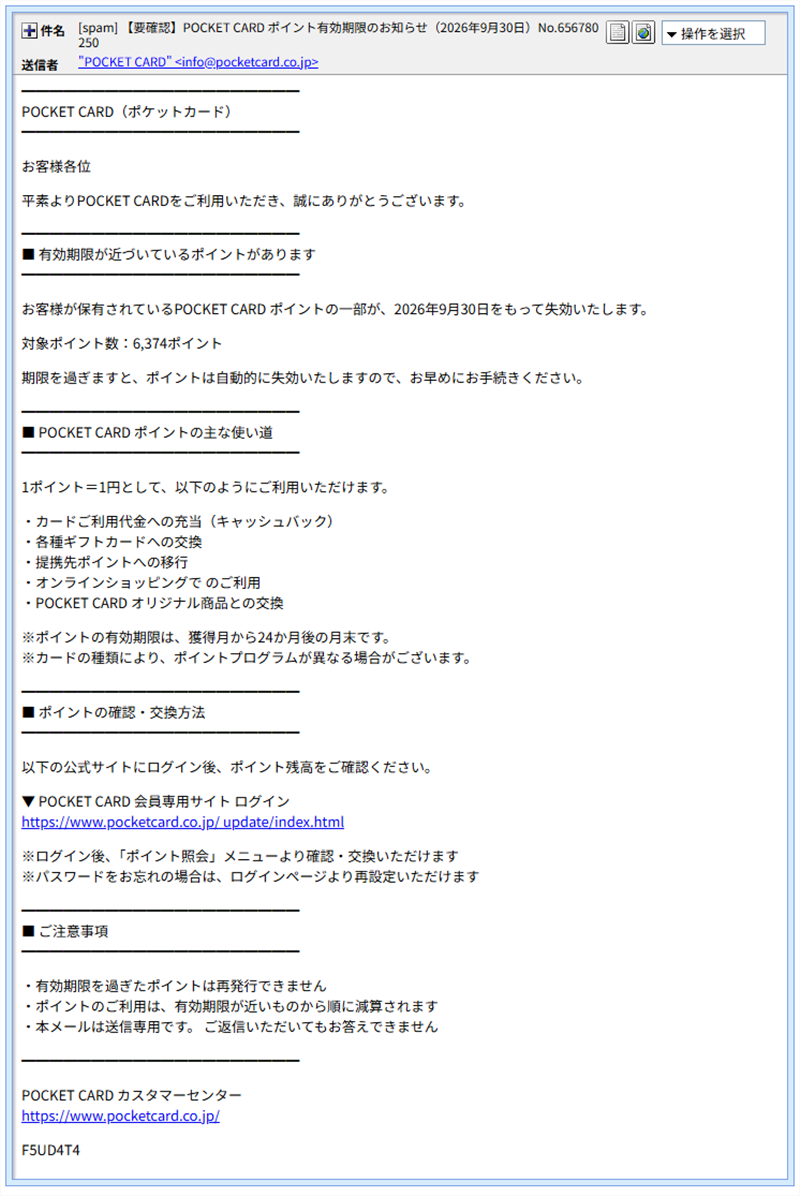
▲ 実際に届いたメールの画面(表示されているURLは公式ですが、実際の行き先は別のドメインです)
送信ルートと偽装の見抜き方
差出人の表示名は「POCKET CARD」で、メールアドレスも同社のドメイン(pocketcard.co.jp)になっていました。ところが、実際にメールを送り出したドメインは czpepo.com でした。差出人欄は、送る側が自由に書き換えられます。表示されたアドレスだけを見て、本物だと判断しないことが大切です。
「SPFがpassだから安全なのでは?」と思われるかもしれません。ただ、これは「このドメインのメールは、このサーバーから送っていい」という、送信ドメイン自身の申告が合っていたというだけです。詐欺師が自分のドメインを用意していれば、passになります。ポケットカードのものだという証明にはなりません。DKIM(電子署名)については、署名欄に pocketcard.co.jp の名前が書かれていましたが、検証結果の記載がなく、確認できませんでした。
送信元の 20.48.31.247 は、ip-scの調査ではMicrosoftのクラウドサービス(Azure)上のサーバーで、位置の表示は日本の東京都渋谷区でした。「日本から届いたから安心」とは言えません。大手のクラウドは、誰でも借りられます。ホスト名は送信ドメインと同じ czpepo.com で、このメールを送るために用意されたサーバーとみられます。
※メールヘッダー詳細は個人情報保護のため非掲載
💡ここで! ちょっと難しい言葉をやさしく解説
波状攻撃:同じ型の詐欺メールを、短い時間に続けて何通も送りつけるやり方です。1通目で気づかなくても、何通も届くうちに「本当かも」と思わせる狙いがあります。また、迷惑メールフィルターに引っかかった数だけ、抜けるメールが出ることも期待されています。
キット(フィッシングキット):偽のメールと偽のログイン画面を、まとめて作れる「道具一式」のことです。同じキットを使うと、メールの作りや細かなクセが、ブランドが違っても共通になります。
表示と実際のリンク先が違う:メールの文字(リンクの表示)は、自由に書けます。見た目は公式のアドレスでも、クリックすると別の場所へ飛ぶように作れます。パソコンなら、リンクにマウスを重ねると実際の行き先が出ます。
Whois(フーイズ):ドメインの登録情報を調べる仕組みです。いつ、どの事業者を通じて登録されたかなどが分かります。
詳しく調べると分かったこと
① 約1時間半で10通。件名は2種類
当サイトの受信箱には、12:31から13:55までの約1時間半に、POCKET CARDを装う同じ型のメールが計10通届きました。件名は次の2種類です。
- 「【要確認】POCKET CARD ポイント有効期限のお知らせ(2026年9月30日)No.○○○」:7通
- 「【要確認】ポイント有効期限のお知らせ(2026年9月30日)No.○○○」(ブランド名なし):3通
後ろの「No.」の番号は、5桁から10桁まで、メールごとにばらばらでした。件名を作り分けたり、番号を変えたりすることで、同じメールが大量に届いていることを、フィルターや受け取る側に気づかれにくくする狙いとみられます。なお、この記事で詳しく解析したのは、10通のうち代表の1通です。他の9通の送信元までは、調べていません。
② 今朝のニコスと、同じキットが使われていた
当サイトは、同じ日に届いた三菱UFJニコスを装うメール(関連記事参照)と、今回のメールを比べました。すると、次のような共通点が見つかりました。
- DKIM署名が、ブランド側のドメインを名乗る同じ形式(セレクターは default、署名対象の項目の並びも同じ)
- メールを作ったソフトの記載(MSHTML 11.00.10570.1001)が同じ
- リンクの先のパスが、どちらも「/content/」のあとに小文字10文字が続く形
- 本文の構成が同じ(区切り線、「■ 有効期限が近づいているポイントがあります」、「お客様各位」、使い道の説明、末尾の識別記号)
- 送信元IPが、どちらもMicrosoft(Azure)の同じ範囲内(ニコスは
20.48.29.75、今回は20.48.31.247) - リンク先のサーバーが、どちらもPEG Tech Inc(米国ロサンゼルス)のもの(ニコスの経由先は
38.173.170.6、今回は38.48.193.38) - 最終ページのアドレスの形が、どちらも「ドメイン名/ブランド名/#/index」(ニコスは
/mufg/、今回は/pocketcard/)
さらに、本文の「対象ポイント数」まで似ていました。ニコスは「6,372ポイント」、今回は「6,374ポイント」です。ブランドを変えても、ポイントの数字はほぼ使い回しです。在庫処分のようなものでしょうか。ブランドの名前だけを付け替えて、同じメールを量産しているとみられます。なお、同じ日には、JRE POINT(ビューカード)などの別ブランドでも、同じ型のメールが届いていました。
③ リンク先ドメインは、売りに出された中古ドメイン
本文のリンクの実際の行き先は hxxps://dafangqz.com/content/ugkxjhnitl でした。このドメイン(dafangqz.com)のWhoisを調べると、登録日は2025年10月28日(約11か月前)、登録事業者は Name SRS AB、期限は2026年10月28日で、ネームサーバーはCloudflareでした。登録者の情報は、プライバシー保護サービスで非公開です。更新日は2026年9月28日で、メールが届く前日にあたります。
そして、このドメインには「For sale $80(80ドルで販売中)」と「Registered And No Website(登録済みだが、サイトなし)」の表示がありました。80ドルで売られている中古ドメインを、そのまま詐欺の入り口に使っているとみられます。ニコスの経由先は「$175」でしたので、今回はさらにお得な仕入れです。
このドメインが置かれたサーバーは 38.48.193.38(PEG Tech Inc/米国ロサンゼルス)で、同じIPに他のサイトが9件同居していました。
④ 最終ページはウイルスバスターがブロック。ログイン画面は「ファミマカード」
メールのリンクをたどった先の詐欺ページ(hxxps://dpfuhk.cfd/pocketcard/#/index)は、セキュリティソフト「ウイルスバスター クラウド」(トレンドマイクロ)が、「脅威の種類:フィッシング」としてブロックしました。
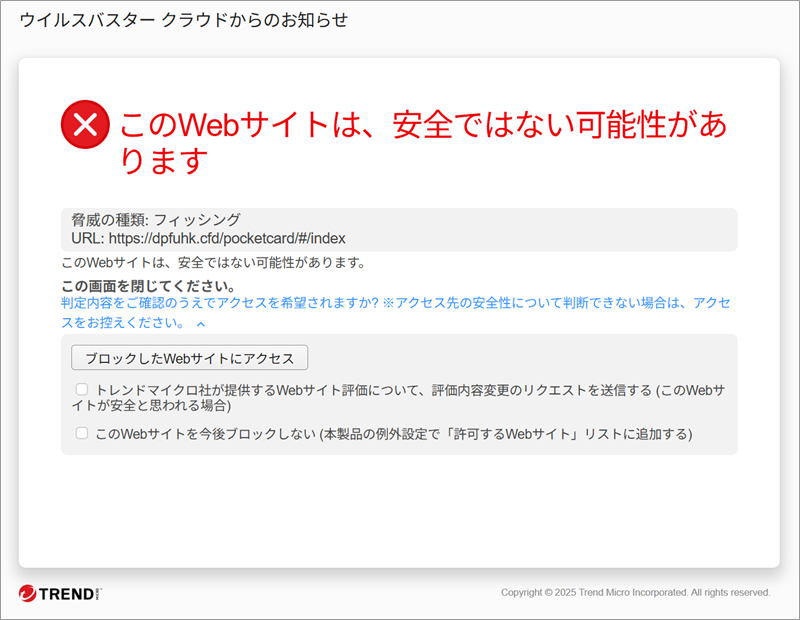
▲ ウイルスバスター クラウドが「フィッシング」としてブロックした画面
ブロックされた画面をそのまま通過して確認したところ、表示されたのは「会員専用ネットサービス ファミマカード」のログイン画面でした。ログインIDとパスワードを入力する欄と、JCBのカード画像、「指定のとおりに画像を選択後、ログインしてください」という説明まで再現されています。
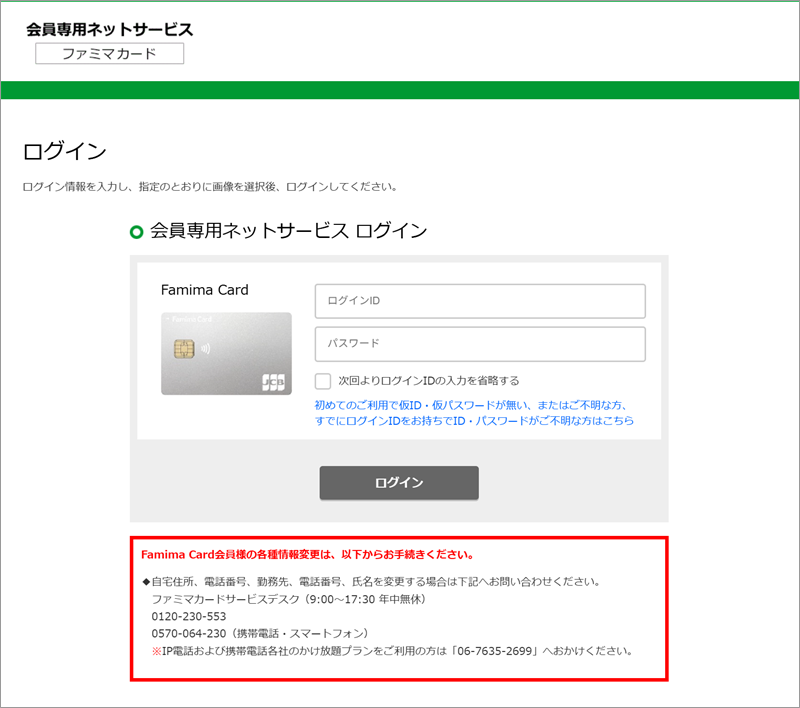
▲ 表示された偽のログイン画面(ログインIDとパスワードの入力欄がある)
メールの文面はPOCKET CARDなのに、開いた先はファミマカードの画面でした。ポケットカード社の公式サイトでは、ファミマカードも同社のサービスとして案内されています。メールのブランドと画面のブランドがずれているのは、キットの使い回しの跡とみられます。メールを読んだ人は、コンビニのカードの画面が出て、少し戸惑うかもしれません。ここに入力したIDとパスワードは、そのまま詐欺師の手に渡ります。当サイトでは入力を行っていません。入力後にどこへ進むのかも、確認していません。
なお、当サイトが確認した範囲では、PCとスマホで表示を変える細工(クローキング)はなく、アクセスした人には同じ画面が表示されました。
関連記事
同じキットが使われたニコスの記事や、ポイント失効メールの手口を扱った過去の記事は、あわせてご覧ください。
- 【要確認】ニコスポイント有効期限のお知らせ(2026年9月30日)は詐欺メール——6,372ポイント失効を装いログイン情報を盗む手口(同じキット)
- 【解析】会員専用ネットサービスからのお知らせは詐欺!ポケットカードを装う手口を暴く
- 「オリコポイント有効期限のお知らせ」は詐欺!DKIM署名が実在しないドメインを騙る偽メール、正体は今朝のAmazon詐欺と完全に同一の送信基盤だった
- 【注意喚起】ポイント有効期限・未受取・失効メールは詐欺!週末3日間459通の観測データで判明した新たな手口
注意点と対処法
このメールを受け取ったら
- リンクは開かず、返信もせず、そのまま削除して大丈夫です。何通届いても、同じ扱いで構いません。
- メールのリンクからログインして、ポイントを確認・交換するのはやめてください。ポイントが気になるときは、ブックマークしておいた公式サイトや公式アプリから確認してください。
- リンクの表示が公式のアドレスでも、そのまま信じないでください。パソコンでは、リンクにマウスを重ねると実際の行き先が確認できます。
- ポケットカードも、「ポケットカードを騙るなりすましメールにご注意ください」のページで注意を呼びかけています。あわせて、「インターネットを安全にご利用いただくために」のページもご確認ください。
- 身近な方にも、このページを共有してあげてください。
もし、ログイン情報を入力してしまったら
気づいた時点で動けば、被害を小さくできます。責める必要はまったくありません。落ち着いて、次の順番で対応してください。
- 公式サイトや公式アプリから、すぐにパスワードを変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更してください。
- 身に覚えのない利用がないか、カードの利用明細を確認してください。不安があれば、カード裏面の連絡先や公式サイトの窓口へ連絡してください。
- カード番号なども入力してしまった場合は、カード会社へ連絡して、利用の停止や再発行を相談してください。
- 不安なときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談してください。
まとめ
「6,374ポイントが明日失効する」と急がせ、公式のアドレスに見せかけたリンクから偽のログイン画面へ誘導する詐欺メールでした。約1時間半で10通が届いた波状攻撃で、今朝のニコスと同じキットが使われています。ブランドの名前を付け替えるだけで、同じ手口を量産しているのです。
ポイントの期限を確認したいときは、メールのリンクを使わず、公式サイトや公式アプリから確認してください。この記事のURLを、家族のLINEグループなどで共有してもらえると、被害を防ぐ助けになります。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net 配色テーマ:Navy
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開