「クラブ・オン/ミレニアムカード セゾン ご利用明細のお知らせ(2026年10月)」は詐欺メール|Netアンサーそっくりの偽ログイン画面でIDとパスワードを盗む手口
月末が近づくと、カードの「ご利用明細」や引き落としのことが気になってきます。「10月2日までに口座の準備を」と言われれば、確認したくなるのも当然です。今朝届いたのは、その気持ちにつけ込む、セゾンカードを装った一通でした。
HEARTLAND-LAB SECURITY RESEARCH UNIT
調査レポート:概要
解析対象:クラブ・オン/ミレニアムカード セゾンを騙る「ご利用明細のお知らせ(2026年10月)」メール
結論:これは詐欺メールです。リンクは開かず、NetアンサーのIDやパスワードを入力しないでください。
| 受信日時 | 2026年9月29日 6:51(日本時間) |
| 差出人の表示名 | クラブ·オン/ミレニアムカードセゾン |
| 実際の送信ドメイン | bigg-nine.com(セブンCSカードサービス・セゾンとは無関係) |
| 送信元IP | 168.210.104.244(個人向けDSL回線/南アフリカ・ピーターマリッツバーグ) |
| SPF | softfail(「このサーバーからの送信は推奨しない」という判定。passではありません) |
| DKIM | 署名あり(送信ドメイン自身の署名。検証結果の記載はなし) |
| 本文リンクの表示 | 公式風のURLが3つ(表示だけ。実際の行き先はすべて別) |
| 実際のリンク先 | hxxps://kaiminimum.hvvgwg.asia/21rMO9(3つとも同じ) |
| 詐欺サイトのIP | 43.165.177.157(Tencent Cloudのサーバー/ip-scの表示は日本・東京都渋谷区) |
| クローキング | なし(確認した範囲では、開いた人に同じ画面が表示された) |
| 添付ファイル | なし |
| 危険度 | ★★★★☆(公式そっくりの偽ログイン画面でIDとパスワードを入力させる手口) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 これはセゾンカード(セブンCSカードサービス)からのメールではありません(偽物です)
リンクは開かず、NetアンサーのIDやパスワードを入力しないでください。
届いたメールの内容
実際に届いた文面を再現します。見た目は、カード会社の毎月の「ご利用明細のお知らせ」のようです。ただし、本文中のリンクは、表示された文字と実際の行き先が違っていました。
件名:【クラブ・オン/ミレニアムカード セゾン】ご利用明細のお知らせ(2026年10月)
差出人:クラブ·オン/ミレニアムカードセゾン

クラブ·オン/ミレニアムカードセゾンNetアンサー

いつもクラブ·オン/ミレニアムカードセゾンをご利用いただきまして、誠にありがとうございます。
今月のご利用明細のお知らせ 今月のお引き落としはございません。
支払い金額:2026年10月05日(月曜日)
ご登録口座へのご準備は、10月02日(金曜日)までにお願いいたします。
お引き落とし分のご請求がないお客さまにも配信しております。

お得な情報はこちら(Netアンサーへログイン)
https://www.7cs-card.jpprofile/ticklish/index.html

>> パソコンでのクラブ・オン/ミレニアムカード セゾンNetアンサーログインはこちら
https://netanswer.7cs-card.jp/ingratitude/welcomeSCR.do

Netアンサーへのご登録のタイミングによってはご利用明細の確認ができない場合もございますのであらかじめご了承ください。

【お知らせ】
2026年9月4日のお引き落とし分よりご請求分のお支払いが間に合わなかった際は
回収事務手数料として1回あたり420円(税込)を翌々月のお支払日にご請求させて頂くこととなりました。あらかじめご了承ください。
https://www.7cs-card.jp/info_up/notice260618.html?bdmlc=(英数字)

・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・

※このメールはNetアンサーから自動配信しております。
■このメールは、クラブ・オン/ミレニアムカード セゾン Netアンサー会員の方へ自動配信しております。
■このメールは、メールマガジンの配信を希望されない場合もお送りしております。
■本メールアドレスは配信専用のため、本メールにご返信いただきましてもご質問・ご依頼などにお答えできませんので、あらかじめご了承ください。
■メールに関する各種お手続きおよび、メールの配信停止方法につきましては、こちらをご確認ください。
※行き違いでメールが配信される場合がありますので予めご了承ください。

・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・

お客さまへのお知らせ
フィッシング詐欺にご注意ください 不審なメールにはクレジットカード番号等を入力しないようにしてください。
株式会社セブンCSカードサービス
〒102-8436 東京都千代田区二番町4番地5
各種お問い合わせ先はこちら
http://www.7cs-card.jp/qa/index.html

(上の3つのリンクは、表示は公式風ですが、実際の行き先はすべて hxxps://kaiminimum.hvvgwg.asia/21rMO9 でした)
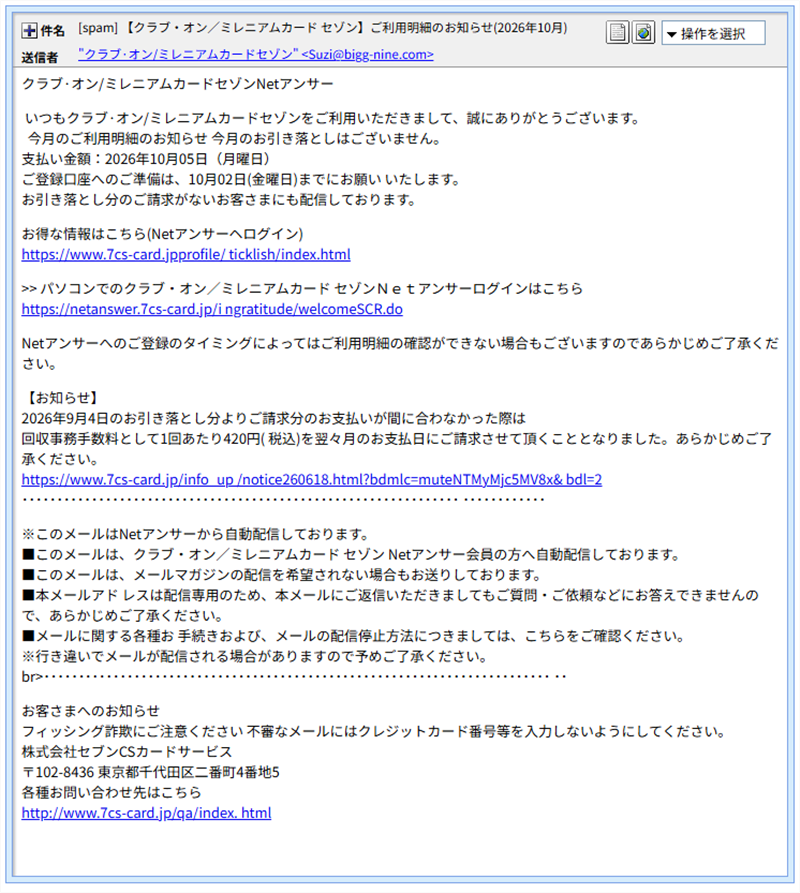
▲ 実際に届いたメールの画面(表示されているURLは公式風ですが、実際の行き先は別のドメインです)
送信ルートと偽装の見抜き方
差出人の表示名は「クラブ·オン/ミレニアムカードセゾン」で、間の点も本物に似せた記号になっていました。ところが、実際にメールを送り出したドメインは bigg-nine.com でした。セブンCSカードサービスやセゾンとは無関係です。表示名は誰でも自由に書けるので、名前だけで信用しないことが大切です。
今回は、SPFの結果が「pass」ではなく「softfail」でした。「このサーバーから送るのは推奨されていない」という判定です。ただ、これで安全と言えるわけではありません。SPFの判定は、あくまで送信ドメイン側の設定しだいです。判定が甘くても、危険な点は変わりません。DKIM(電子署名)については、署名欄の記載は送信ドメイン自身のものでした。検証結果の記載はなく、確認できませんでした。
送信元の 168.210.104.244 は、ip-scの調査では「個人向けのDSL回線」(プロバイダー名はBroadband)で、位置の表示は南アフリカのピーターマリッツバーグでした。サーバーを借りて送るタイプではなく、一般家庭などの回線に見えます。詐欺師が遠い国の回線を借りたのか、誰かの端末が乗っ取られて踏み台にされたのかは、この情報だけでは分かりません。
※メールヘッダー詳細は個人情報保護のため非掲載
💡ここで! ちょっと難しい言葉をやさしく解説
SPF(エスピーエフ)の「softfail」:「このサーバーからのメールは、正規の送信元とは認められないので、あまり信用しないで」という、やや弱めの判定です。「fail(失敗)」ほど強くはありません。ただ、passとは違い、少なくとも安心材料にはなりません。
踏み台:他人の機器(乗っ取られたパソコンやルーターなど)を経由して、攻撃をしかける方法です。元をたどっても、本当の犯人には行き着きにくくなります。
Whois(フーイズ):ドメインの登録情報を調べる仕組みです。いつ、どの事業者を通じて登録されたかなどが分かります。
詳しく調べると分かったこと
① 3つのリンクは、表示が違っても行き先はすべて同じ
本文には、公式風のURLが3つ表示されていました。ところが、クリックした先はすべて hxxps://kaiminimum.hvvgwg.asia/21rMO9 でした。表示は公式、行き先は全く別のドメインという作りです。
その表示URLも、よく見ると不自然です。1つ目は www.7cs-card.jpprofile/ticklish/index.html で、ドメインの直後のスラッシュが抜けています。2つ目は .../ingratitude/welcomeSCR.do です。パスに「ticklish(くすぐったい)」や「ingratitude(恩知らず)」といった、カードの明細とは縁のない英単語が入っています。くすぐったがる恩知らずのために、明細を用意した覚えはないのですが…。
なお、メールの一番下にある「各種お問い合わせ先はこちら」のリンクだけは、本物の公式サイトを指していました。それ以外の3つは偽です。
② 行き先のドメインは、2026年2月に登録されたばかり
リンク先のドメイン hvvgwg.asia のWhoisを調べると、登録日は2026年2月3日(約8か月前)、期限は2027年2月3日でした。登録事業者は Chengdu West Dimension Digital Technology、ネームサーバーは 363.HK のもので、登録者の情報は非公開ですが、国は中国と表示されています。
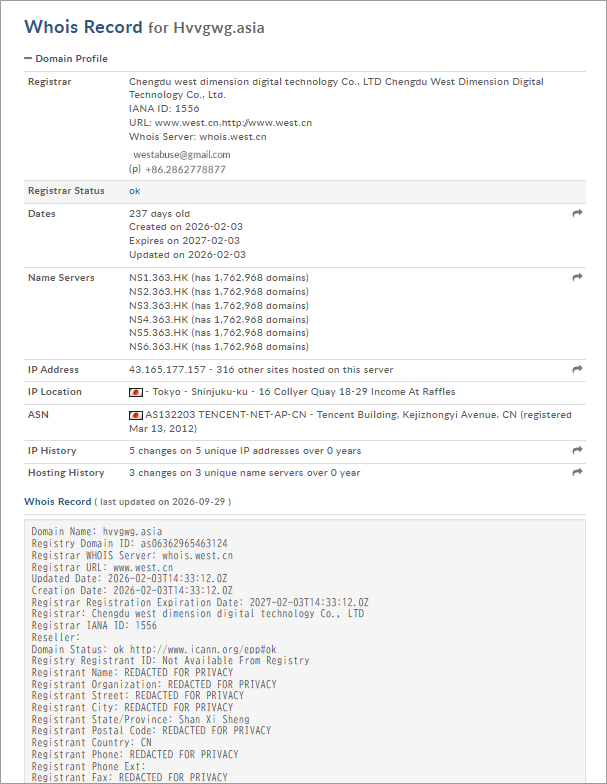
▲ リンク先ドメイン hvvgwg.asia のWhois情報(登録日は2026年2月3日)
このドメインが置かれたサーバーは 43.165.177.157 で、ip-scの調査ではTencent Cloud(AS132203)のサーバーでした。同じIPに他のサイトが316件同居しています。位置は日本の東京都渋谷区と表示されますが、運営している事業者は中国系のTencent Cloudです。ip-scには、このIPに対して「怒り」の評価が5つと、2件のコメントも付いていました。
③ 開くと、本物そっくりのNetアンサーのログイン画面
リンクを開くと、最初に「読み込み中…」とだけ表示されます。しばらくすると、次のログイン画面に切り替わりました。
▲ リンクを開いた直後:「読み込み中…」とだけ表示される
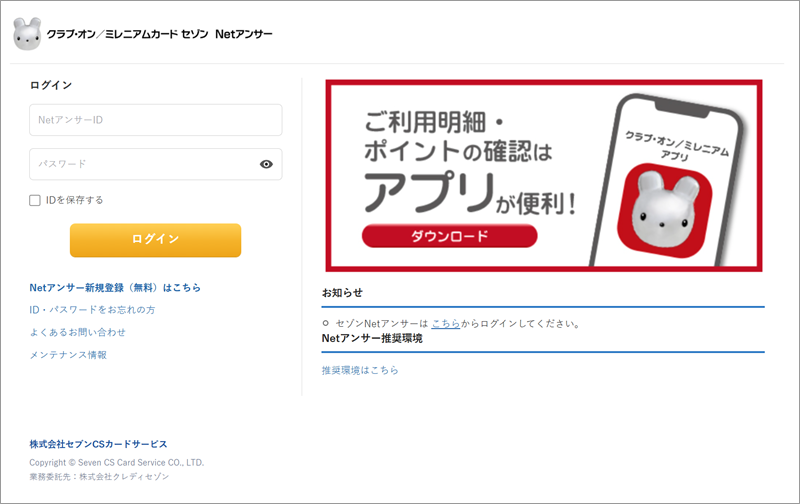
▲ 表示された偽のNetアンサーログイン画面(IDとパスワードの入力欄がある)
画面には、Netアンサーのロゴ、「ご利用明細・ポイントの確認はアプリが便利!」の広告バナー、フッターの社名(セブンCSカードサービス/業務委託先:クレディセゾン)まで、そっくりに再現されていました。入力欄は「NetアンサーID」と「パスワード」で、ここに入力した情報は、そのまま詐欺師の手に渡ります。入力後にどこへ進むのかは、当サイトでは確認していません。
当サイトが確認した範囲では、PCとスマホで表示を変える細工(クローキング)はなく、アクセスした人には同じ画面が表示されました。見た目が本物そっくりなので、開いてしまうと気づきにくい作りです。
④ 文面のつじつまが合わない
- 「今月のお引き落としはございません」と書きながら、「支払い金額:2026年10月05日(月曜日)」と、金額の欄に日付が入っている
- 引き落としがないのに、「10月02日までにご登録口座へのご準備を」と急がせている
- 「回収事務手数料として420円」という告知で、不安をあおっている(この告知の真偽は、当サイトでは確認していません。ただ、添えられたリンクも同じ偽サイトに飛びます)
- 宛名がなく、「Netアンサー会員の方へ自動配信」という一般的な書き方になっている
⑤ 詐欺メールの中に「フィッシング詐欺にご注意ください」
メールの最後には、本物の社名と住所に加えて、「フィッシング詐欺にご注意ください。不審なメールにはクレジットカード番号等を入力しないようにしてください」という一文まで入っていました。本物の案内文をそのまま書き写して、信用させようとしているとみられます。注意喚起の一文まで入れる芸の細かさは認めますが、そのメール自体がフィッシングです。
関連記事
セゾンカードを騙る詐欺メールは、これまでにも確認しています。あわせてご覧ください。
- 「ご利用明細をご確認いただけます」はセゾンカード詐欺!4種類の件名で届くハーベスティング攻撃の手口を解説
- 【緊急】セゾンカードを騙る「ポイント交換レート優遇」フィッシングメール発覚——偽ログイン画面の完成度が異常に高い
注意点と対処法
このメールを受け取ったら
- リンクは開かず、返信もせず、そのまま削除して大丈夫です。
- メールのリンクからNetアンサーにログインするのはやめてください。ご利用明細を見たいときは、ブックマークしておいた公式サイトや、公式アプリから確認してください。
- リンクの表示が公式のアドレスでも、そのまま信じないでください。パソコンでは、リンクにマウスを重ねると実際の行き先が確認できます。
- セブンCSカードサービスも、「フィッシング詐欺にご注意ください」のページで、注意を呼びかけています。
- 身近な方にも、このページを共有してあげてください。
もし、IDやパスワードを入力してしまったら
気づいた時点で動けば、被害を小さくできます。責める必要はまったくありません。落ち着いて、次の順番で対応してください。
- 公式サイトや公式アプリから、すぐにNetアンサーのパスワードを変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更してください。
- 身に覚えのない利用がないか、カードの利用明細を確認してください。不安があれば、カード裏面の連絡先や公式サイトの窓口へ連絡してください。
- カード番号なども入力してしまった場合は、カード会社へ連絡して、利用の停止や再発行を相談してください。
- 不安なときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談してください。
まとめ
「ご利用明細のお知らせ」という毎月届く連絡に見せかけて、公式風のリンクからNetアンサーそっくりの偽ログイン画面へ誘導する詐欺メールでした。3つのリンクは、表示こそ公式風でも、行き先はすべて同じ別のドメインです。開いた人には、最初から本物そっくりの画面が表示されます。
ご利用明細を見たいときは、メールのリンクを使わず、公式サイトや公式アプリから確認してください。この記事のURLを、家族のLINEグループなどで共有してもらえると、被害を防ぐ助けになります。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net 配色テーマ:Charcoal
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開