【ご連絡】受信メール配信保留のお知らせ(6 件/管理番号 00020714)はKAGOYAを騙る詐欺メール|差出人はカゴヤ、署名はビッグローブ、見出しは「入荷通知」
「受信メールが保留されています」と言われれば、大事な連絡が止まっているのではと、ドキッとします。ましてや、メールを使う仕事をしていれば、なおさらです。今回は、レンタルサーバーのKAGOYAを装って届いた「配信保留のお知らせ」を調べました。
HEARTLAND-LAB SECURITY RESEARCH UNIT
調査レポート:概要
解析対象:KAGOYAを騙る「【ご連絡】受信メール配信保留のお知らせ(6 件/管理番号 00020714)」メール
結論:これは詐欺メールです。ボタンは押さず、添付ファイルも開かないでください。
| 受信日時 | 2026年9月28日 11:09(日本時間) |
| 差出人の表示名 | 重要なお知らせ(保留中)(アドレスは kagoya.jp のドメインに偽装) |
| 実際の送信元IP | 45.229.168.145(Full Telecomunicaciones S.Aの回線/パラグアイ・シウダー・デル・エステ) |
| 送信元のホスト名 | 145.168.dynamic.fulltelecom.com.py(動的IPの回線を示す名前) |
| SPF | fail(「このサーバーからの送信は認められていない」という判定) |
| DKIM | 署名なし |
| ボタンのリンク | メール配信サービスのクリック計測用URL(click.kit-mail3.com)を経由 |
| 最終的な行き先 | hxxps://kohlandfrlsch.com/kagoya/kagoya.html(リンクの末尾を復号して判明) |
| クローキング | なし(確認した範囲では、アクセスしても同じ結果だった) |
| 添付ファイル | あり(受信者のアドレスがそのまま名前になった、小さなファイル。拡張子が不審なため当サイトでは開封・解析していません) |
| 危険度 | ★★★☆☆(Chromeが警告。確認時点では詐欺ページの実体は見えなかった) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 これはKAGOYAからのメールではありません(偽物です)
ボタンは押さず、添付ファイルも開かないでください。
届いたメールの内容
実際に届いた文面を再現します。「Active-mail Webメール着信通知」という見出しで、メールが保留されているので「再ログイン」してほしい、という内容です。
件名:【ご連絡】受信メール配信保留のお知らせ(6 件/管理番号 00020714)
差出人:重要なお知らせ(保留中)
添付ファイル:あり(受信者のアドレス名のファイル)

Active-mail Webメール着信通知

[入荷通知] 未受信メールの配信保留に関するお知らせ

平素は Active-mail をご利用いただき、誠にありがとうございます。

システム刷新に伴うセキュリティプロファイルの不一致により、
お客様宛の受信メール(計 6 件)がサーバー側で一時的に保留されています。

管理番号:00020714 / 8020135
保留件数:9 件 (Inbound Messages)
ステータス:配信待機中(要同期)
検知日時:2026 年 09 月 28 日

保留されているメールの確認および配信再開は、
以下の管理画面よりプロフィールの更新を行ってください。

[ 受信トレイの同期・再ログイン ](青いボタン)
(リンク先:メール配信サービスのクリック計測用URL → hxxps://kohlandfrlsch.com/kagoya/kagoya.html)

上記ボタンをクリックし、指示に従ってプロフィールを更新してください。

ビッグローブ株式会社/メールシステム運用室
(C) Kagoya Corporation
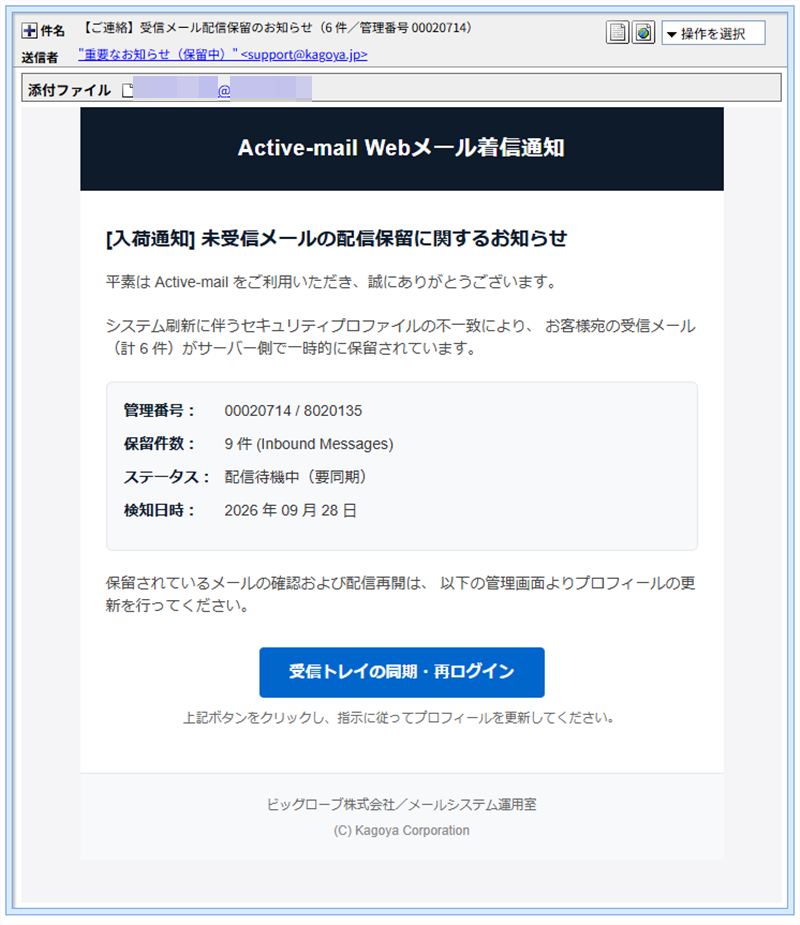
▲ 実際に届いたメールの画面(添付ファイル名は受信者のアドレスのため黒塗り)
送信ルートと偽装の見抜き方
差出人のアドレスは kagoya.jp のドメインで、表示名は「重要なお知らせ(保留中)」でした。しかし、実際にメールを送り出した機器は、KAGOYAとはまったく関係のない場所にありました。差出人欄は、送る側が自由に書き換えられます。表示されたアドレスだけを見て、本物だと判断しないことが大切です。
送信元の 45.229.168.145 は、ip-scの調査ではパラグアイの通信会社 Full Telecomunicaciones S.A の回線で、位置の表示はアルト・パラナ県のシウダー・デル・エステでした。ホスト名は 145.168.dynamic.fulltelecom.com.py で、「dynamic」(動的)が示すとおり、契約者ごとに割り当てが変わる回線のIPです。メールの日付欄も、日本時間ではなく南米の時間帯(UTC-3)で書かれていました。日本のKAGOYAからのメールでないことは、ここからも分かります。
SPFの結果は「fail」でした。kagoya.jp のドメインについて、「このサーバーから送っていい」と認められた送信元にこのIPが含まれていない、ということです。なお、DKIM(電子署名)は付いていませんでした。本物のKAGOYAが送るメールであれば、こうしたチェックに通るはずです。
※メールヘッダー詳細は個人情報保護のため非掲載
💡ここで! ちょっと難しい言葉をやさしく解説
SPF(エスピーエフ)の「fail」:「このメールは、正規の送信元から出たものとは認められません」という、はっきりした不合格の判定です。差出人のドメインを持つ会社が、「うちのメールは、このサーバーからしか送りません」と事前に登録しておく仕組みを使っています。
クリック計測用URL(中継リンク):メール配信サービスが、「どのリンクが何回クリックされたか」を数えるために、本来の行き先の手前に挟む中継用のアドレスです。リンクを開くと、一瞬そこを通って、本当の行き先へ転送されます。詐欺師は、この仕組みを使うと、本当の行き先を隠せます。
Cloudflare(クラウドフレア):世界中のサイトが使う、表示の高速化や防御のためのサービスです。このサービスを経由すると、サイトの本当の置き場所が外から見えにくくなります。詐欺サイトも、身元を隠すために使うことがあります。
証明書エラー:サイトが「本物であること」を証明する仕組み(電子証明書)に問題があるときに、ブラウザが出す警告です。「この接続ではプライバシーが保護されません」と表示されます。
詳しく調べると分かったこと
① 差出人はKAGOYA、署名はビッグローブ、著作権はKagoya Corporation
メールの最後の署名は、「ビッグローブ株式会社/メールシステム運用室」でした。その下に、「(C) Kagoya Corporation」という著作権表示が続いています。差出人はカゴヤのドメイン、署名はビッグローブ、著作権表示はKagoya Corporationと、1通のメールに3つの会社が同居しています。どこかからコピーしてきた部品を、つなぎ合わせたのでしょう。ちなみに、この2社は、それぞれ別の会社です。
見出しの文言もおかしなところがあります。冒頭の見出しは「[入荷通知] 未受信メールの配信保留に関するお知らせ」です。「受信通知」と書きたかったのだと思いますが、これでは、注文した商品が倉庫に届いたお知らせです。KAGOYAにメールの入荷を待たれても困ります。「Active-mail Webメール着信通知」や「[Inbound Notice]」など、日本語と英語が混ざった表記も、公式の連絡らしくありません。
② 数字が合わない
- 件名と本文は「6件」なのに、情報欄の「保留件数」は「9件」になっている
- 管理番号が「00020714 / 8020135」と、2つ並んでいる
- 宛名がなく、誰宛の通知か分からない
- 「配信待機中(要同期)」「セキュリティプロファイルの不一致」といった、意味の取りにくい説明で不安をあおっている
③ ボタンの先は、Chromeが警告する行き先
「受信トレイの同期・再ログイン」のボタンは、メール配信サービスのクリック計測用URLを経由する作りでした。リンクの末尾に含まれる文字列を復号すると、最終的な行き先は hxxps://kohlandfrlsch.com/kagoya/kagoya.html だと分かりました。当サイトでは、この復号したURLを直接開くのではなく、メールのボタンをたどって確認しています。
リンクをたどった先では、ChromeがまずGoogleセーフブラウジングの「危険なサイト」という警告を表示しました。「攻撃者がユーザーを騙してソフトウェアをインストールさせたり、パスワード、電話番号、クレジットカード番号などを開示させたりする可能性があります」という内容で、「最近フィッシングが検出されました」とも書かれています。ブラウザが「危険なサイト」と判断して、警告を出すページです。
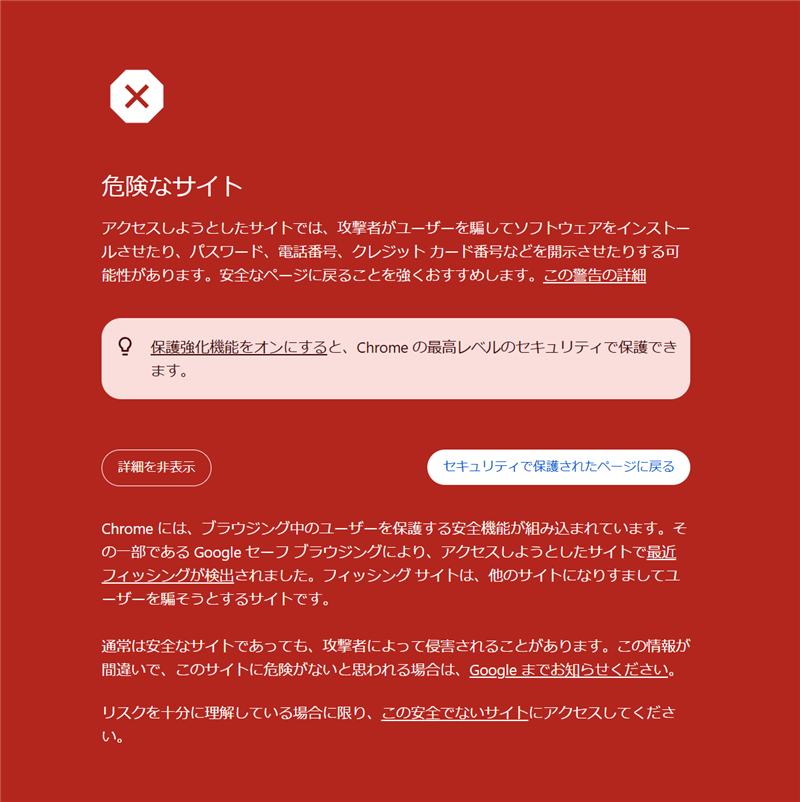
▲ リンクをたどった先で、Chromeが表示した「危険なサイト」の警告
別の画面では、「この接続ではプライバシーが保護されません」という証明書エラー(NET::ERR_CERT_AUTHORITY_INVALID)が表示され、対象のドメインは kohlandfrlsch.com でした。
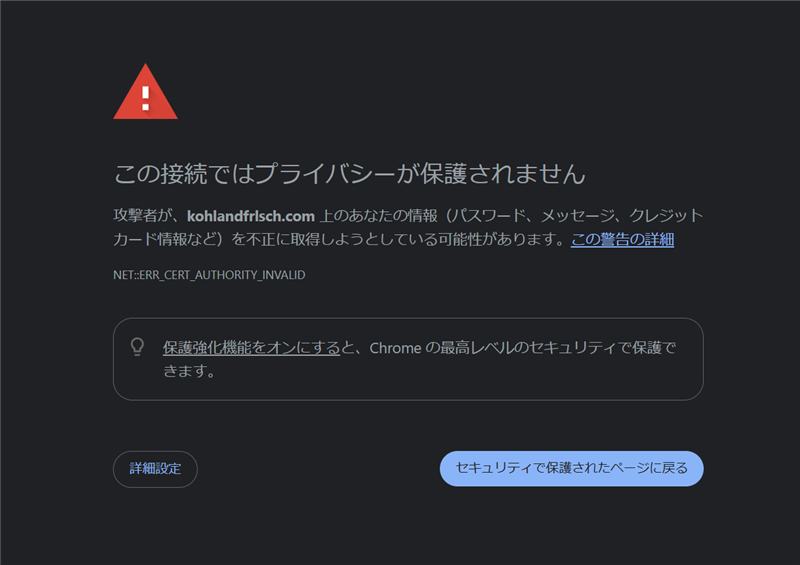
▲ kohlandfrlsch.com で表示された証明書エラー
警告を承知のうえで進んだ先は、「Not Found(404)」でした。「ErrorDocument(エラー用の文書)を使おうとして、さらに404が発生した」という、二重のエラー文も表示されています。
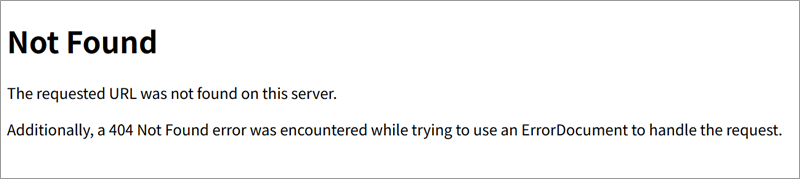
▲ 警告を越えて進んだ先:「Not Found」(404)のエラー画面
確認した時点では、詐欺ページの実体は表示されませんでした。すでに削除された、あるいは設置がまだ終わっていない、あるいは調べた環境には表示されないなど、理由は分かりません。当サイトが確認した範囲では、PCとスマホで表示を変える細工(クローキング)はありませんでした。ただし、「再ログイン」「プロフィールの更新」という文言からは、メールのIDやパスワードを入力させる偽のログイン画面が想定されます。過去に届いた同じ型のメールでは、実際にそうした画面が確認されています(関連記事をご覧ください)。
④ 行き先ドメインは、2026年6月に登録されたばかり
行き先のドメイン kohlandfrlsch.com のWhoisを調べると、登録日は2026年6月29日(約3か月前)、登録事業者は Dynadot LLC、期限は2027年6月29日でした。更新日は2026年9月24日で、メールが届いた4日前にあたります。登録者の情報は、プライバシー保護サービスによって非公開でした。「Registered And No Website(登録済みだが、サイトなし)」という表示もあります。
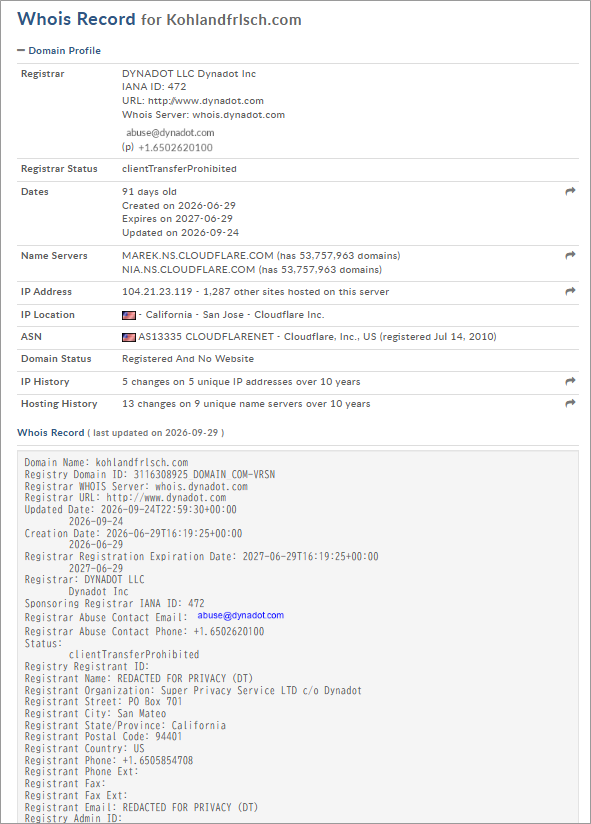
▲ 行き先ドメイン kohlandfrlsch.com のWhois情報(登録日は2026年6月29日)
ネームサーバーはCloudflareで、ドメインの解決先は 104.21.23.119(Cloudflare, Inc.)でした。このIPには他のサイトが1,287件同居しており、Cloudflareの共用IPです。位置の表示(カナダ・トロント)には意味がなく、サイトの本当の置き場所は、この情報からは分かりません。
⑤ 添付ファイルには、受信者のアドレスがそのまま名前に
このメールには、ごく小さな添付ファイルが付いていました。ファイル名は受信者のメールアドレスそのもので、「.jp」で終わっています。実際の拡張子ではなく、種類も分かりません。メールを見た人が、「自分宛の資料かも」と思って開くことを狙ったものかもしれません。拡張子が不審なため、当サイトでは開封・解析していません。このような添付ファイルは、絶対に開かないでください。
関連記事
KAGOYAを騙る詐欺メールは、これまでにも繰り返し確認しています。あわせてご覧ください。
- 【実録】KAGOYA「メール受信状況のご案内」は偽物——ドイツの家庭用回線発、偽の確認画面でActive!mailログインを盗む手口
- 【解析】Kagoyaを騙る「12通のメール配信保留中」詐欺メールの正体
- 【実録】「隔離中に保管されている重要書類」KAGOYAを騙る詐欺メールを徹底分析!
- 【警告】KAGOYAを騙る偽請求書メール発覚——「PDFのふりをしたHTMLファイル」添付で偽サイトへ強制誘導する手口を解析
注意点と対処法
このメールを受け取ったら
- ボタンは押さず、添付ファイルも開かず、返信もせず、そのまま削除して大丈夫です。
- メールのボタンから「再ログイン」や「プロフィールの更新」を求められても、応じないでください。メールの状況が気になったときは、ブックマークしておいた公式の管理画面や、契約書類に記載の窓口から確認してください。
- 差出人のアドレスが公式のドメインに見えても、そのまま信じないでください。差出人欄は、簡単に偽装できます。
- KAGOYAも、「フィッシングメールにご注意ください」のページで、注意を呼びかけています。
- 同じサーバーやメールを使っている家族や同僚にも、このページを共有してあげてください。
もし、ボタンを押したり、情報を入力したりしてしまったら
気づいた時点で動けば、被害を小さくできます。責める必要はまったくありません。落ち着いて、次の順番で対応してください。
- メールのパスワードを、公式の管理画面からすぐに変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更してください。
- メールの転送設定や、身に覚えのない送信履歴がないかを確認してください。乗っ取られると、転送設定を勝手に変えられることがあります。
- 添付ファイルを開いてしまった場合は、パソコンのセキュリティソフトでスキャンし、必要に応じてネットワークから切り離してください。
- 不安なときは、契約しているサービスの窓口や、警察相談専用電話(#9110)、消費者ホットライン(188)に相談してください。
まとめ
「受信メールが保留されています」という不安をあおり、「再ログイン」を促す、KAGOYAを騙る詐欺メールでした。差出人はカゴヤ、署名はビッグローブ、見出しは「入荷通知」と、社名も文言も、つぎはぎだらけです。送信元はパラグアイの通信会社の回線で、SPFはfailでした。ボタンの先は、Chromeが「危険なサイト」と警告しました。
どんなに本物らしくても、メールのボタンから「再ログイン」する手続きは行わないでください。この記事のURLを、同僚や家族のグループなどで共有してもらえると、被害を防ぐ助けになります。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net 配色テーマ:Burgundy
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開