「ポイント有効期限のお知らせ」は偽物でした|三井住友トラストを騙るのに、行き先はファミマカードのログイン画面
「ポイントの一部が、9月30日をもって失効します」。期限は明日です。ポイントがあると言われれば、確認したくなるのが人情です。今日の朝から昼前にかけて、三井住友トラスト(ダイナースクラブ/TRUST CLUBカード)を装った同じ文面のメールが、何通も届きました。この波の特徴は、メールごとに送信元も行き先も違うことです。
HEARTLAND-LAB SECURITY RESEARCH UNIT
調査レポート:概要
解析対象:三井住友トラスト(ダイナースクラブカード/TRUST CLUBカード)を騙る「【要確認】ポイント有効期限のお知らせ(2026年9月30日)」メール
結論:これは詐欺メールです。リンクは開かず、会員サイトのIDやパスワードを入力しないでください。
| 受信日時 | 2026年9月29日 9:06(日本時間)。同じ文面が、11:40にも届いた |
| 差出人の表示名 | 三井住友トラスト |
| 実際の送信ドメイン | qjfengyuan.com(三井住友トラストクラブとは無関係) |
| 送信元IP | 20.210.206.149(Microsoftのクラウド/ip-scの表示は日本・東京都渋谷区) |
| SPF | pass(送信ドメイン側の設定による判定で、正規のメールの証明ではありません) |
| DKIM | 署名あり(ダイナースクラブを思わせるドメイン名義。検証結果の記載はなく、確認できず) |
| 本文リンクの表示 | 公式サイト風のURL(表示だけ。実際の行き先は別) |
| 実際のリンク先 | hxxps://gzhrktwx.com/content/lgumfpnmzc |
| 詐欺サイトのIP | 38.173.170.18(PEG Tech Inc/米国ロサンゼルス) |
| クローキング | なし(確認した範囲では、開いた人に同じ画面が表示された) |
| 添付ファイル | なし |
| 危険度 | ★★★★☆(会員サイトを装った偽ログイン画面でIDとパスワードを入力させる手口) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 これは三井住友トラストクラブ(ダイナースクラブ/TRUST CLUBカード)からのメールではありません(偽物です)
リンクは開かず、会員サイトのIDやパスワードを入力しないでください。
届いたメールの内容
9:06に届いたメールの文面を再現します。ポイントの失効を知らせる、ごく普通の案内に見えます。ただし、「会員専用サイト ログイン」のリンクは、表示された文字と実際の行き先が違っていました。
件名:【要確認】ポイント有効期限のお知らせ(2026年9月30日)No.26333
差出人:三井住友トラスト

━━━━━━━━━━━━━━━━━━━━
ダイナースクラブカード/TRUST CLUBカード
━━━━━━━━━━━━━━━━━━━━
お客様各位
平素よりダイナースクラブカード/TRUST CLUBカードをご利用いただき、誠にありがとうございます。
━━━━━━━━━━━━━━━━━━━━
■ 有効期限が近づいているポイントがあります
━━━━━━━━━━━━━━━━━━━━
お客様が保有されているポイントの一部が、2026年9月30日をもって失効いたします。
対象ポイント数:5,371ポイント
期限を過ぎますと、ポイントは自動的に失効いたしますので、お早めにお手続きください。
━━━━━━━━━━━━━━━━━━━━
■ ポイントの主な使い道
━━━━━━━━━━━━━━━━━━━━
1ポイント=1円として、以下のようにご利用いただけます。
・カードご利用代金への充当(キャッシュバック)
・各種ギフトカードへの交換(ダイナースクラブ ギフトカードなど)
・ダイナースクラブ トラベルでのご利用
・オンラインショッピングでのご利用
※カードの種類により、ポイントプログラムが異なる場合がございます。
━━━━━━━━━━━━━━━━━━━━
■ ポイントの確認・交換方法
━━━━━━━━━━━━━━━━━━━━
以下の公式サイトにログイン後、ポイント残高をご確認ください。
▼ 会員専用サイト ログイン
https://www.sumitclub.jp/ja/index.html
※ログイン後、「ポイント照会」メニューより確認・交換いただけます
※パスワードをお忘れの場合は、ログインページより再設定いただけます
━━━━━━━━━━━━━━━━━━━━
■ ご注意事項
━━━━━━━━━━━━━━━━━━━━
・有効期限を過ぎたポイントは再発行できません
・ポイントのご利用は、有効期限が近いものから順に減算されます
・本メールは送信専用です。ご返信いただいてもお答えできません
━━━━━━━━━━━━━━━━━━━━
三井住友トラスト・カード カスタマーセンター
LMXW4L4VJS

(「会員専用サイト ログイン」の表示URLは公式サイト風ですが、実際の行き先は hxxps://gzhrktwx.com/content/lgumfpnmzc でした)
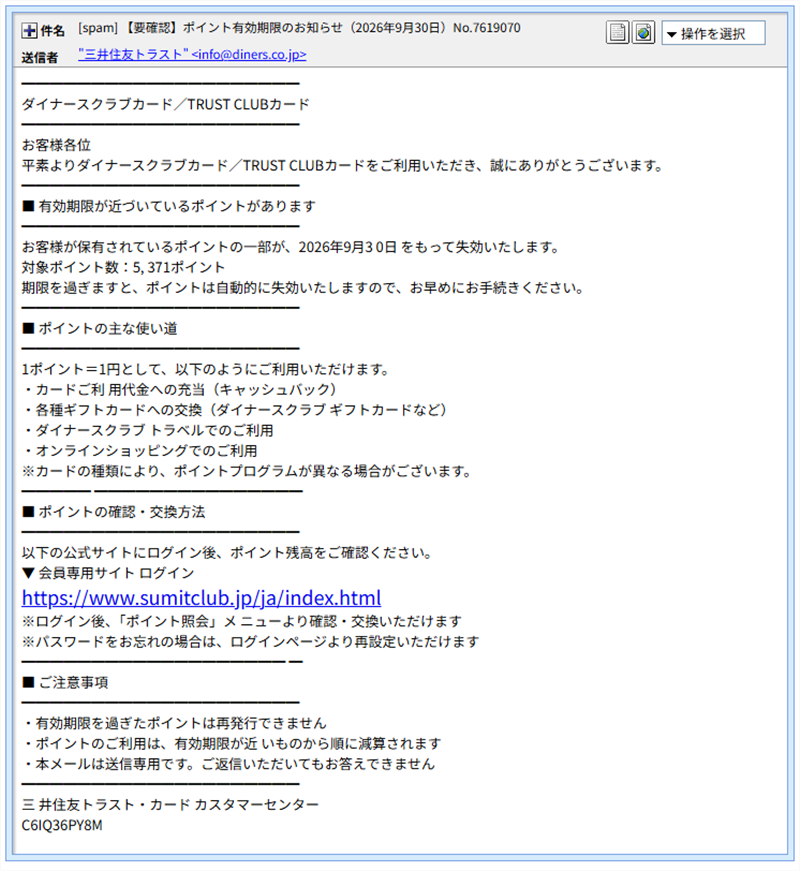
▲ 実際に届いたメールの画面(表示されているURLは公式サイト風ですが、実際の行き先は別のドメインです)
送信ルートと偽装の見抜き方
差出人の表示名は「三井住友トラスト」で、差出人アドレスの表示は、ダイナースクラブを思わせる diners.co.jp でした。ところが、実際にメールを送り出したドメインは qjfengyuan.com です。表示名も差出人アドレスの表示も、送る側が自由に書けます。名前だけで信用しないことが大切です。
SPFの結果は「pass」でした。ただし、これは安全の証明ではありません。詐欺師が自分で用意した送信ドメインに、自分で「このサーバーから送ってよい」と設定しておけば、passになります。DKIM(電子署名)も、署名欄にはダイナースクラブを思わせるドメイン名が書かれていましたが、検証結果の記載がなく、確認できませんでした。
送信元の 20.210.206.149 は、ip-scの調査ではMicrosoft(AS8075)のクラウドで、位置は日本の東京都渋谷区と表示されました。この位置は、クラウド事業者の登録上の目安です。実際に誰がどこから操作しているのかは、この情報だけでは分かりません。
※メールヘッダー詳細は個人情報保護のため非掲載
💡ここで! ちょっと難しい言葉をやさしく解説
SPF(エスピーエフ)の「pass」:「このサーバーからの送信は、ドメインの持ち主が許可している」という判定です。ただし、詐欺師が自分のドメインに自分で許可を設定すれば、passになります。passだから安全、とは言えません。
クローキング:見に来た相手によって、表示する内容を変える細工です。調べる人には無害な画面を見せ、狙った相手にだけ偽サイトを見せる、といった使われ方があります。今回は確認した範囲では、この細工はありませんでした。
clientHold(クライアントホールド):ドメインを登録した業者が、そのドメインを一時的に止めた状態です。この状態になると、そのドメインのサイトは開けなくなります。
Whois(フーイズ):ドメインの登録情報を調べる仕組みです。いつ、どの事業者を通じて登録されたかなどが分かります。
詳しく調べると分かったこと
① 同じ文面なのに、送信元も行き先もバラバラ
当サイトの受信箱には、9:06から11:40までに、同じ件名の三井住友トラストを装うメールが約11通届きました。そのうち2通を比べると、文面はほぼ同じなのに、次のように中身が違っていました。
- 9:06のメール(No.26333):送信ドメイン
qjfengyuan.com、送信元IP20.210.206.149、リンク先gzhrktwx.com、末尾の識別記号 LMXW4L4VJS - 11:40のメール(No.7619070):送信ドメイン
chxzking.com、送信元IP13.78.14.174、リンク先dlyywc.com、末尾の識別記号 C6IQ36PY8M
ポイント数は、どちらも「5,371ポイント」でした。メールごとに送信元も行き先も使い捨てにしているため、1通見破っても、次の1通は別の顔で届きます。なお、この記事で詳しく解析したのは、上の2通です。他のメールの送信元までは、調べていません。
② 今日のニコス・ポケットカードと同じキットの、ブランド違い
この2通は、同じ日に届いた三菱UFJニコスやポケットカードを装うメールと、同じキットで作られたとみられます。共通点は次のとおりです。
- DKIM署名が、ブランド側を思わせるドメインを名乗る同じ形式(セレクターは default、署名対象の項目の並びも同じ)
- メールを作ったソフトの記載(MSHTML 11.00.10570.1001)が同じ
- リンクの先のパスが「/content/」のあとに小文字10文字が続く形
- 本文の構成が同じ(区切り線、「■ 有効期限が近づいているポイントがあります」、「お客様各位」、使い道の説明、末尾の識別記号)
- 送信元がMicrosoftのクラウドで、リンク先のサーバーがPEG Tech Inc(米国ロサンゼルス)
ポイントの数字は、ニコスが「6,372」、ポケットカードが「6,374」、今回が「5,371」でした。ブランドの名前とポイント数を、少しずつ付け替えて量産しているようです。同じキットの他のブランドについては、次の記事も参考にしてください。
同じ日には、JRE POINTを装う同じ型のメールも届いていました。
③ 着地点その1:ダイナース名義なのに、開くとファミマカードの画面
9:06のメールのリンクを開くと、ファミマカードの偽ログイン画面が表示されました。「会員専用ネットサービス」「ファミマカード」の見出しに、ログインIDとパスワードの入力欄、「次回よりログインIDの入力を省略する」のチェック欄まで、本物のように再現されています。
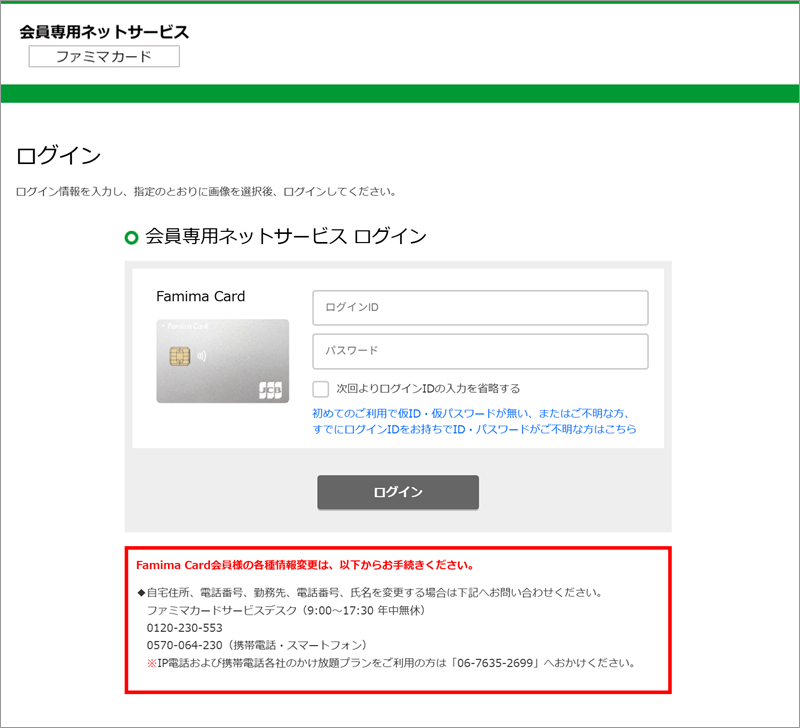
▲ 表示された偽のログイン画面(ファミマカードの会員専用ネットサービスを装っている)
画面の下の赤枠には、登録情報の変更についての案内と、問い合わせ先の電話番号まで書かれていました。本物のページの記載をそのまま写したものとみられます。ここに入力したIDとパスワードは、そのまま詐欺師の手に渡ります。入力後にどこへ進むのかは、当サイトでは確認していません。
ただ、よく考えると変な話です。メールはダイナースクラブ/TRUST CLUBカードの案内なのに、着地点は別会社のファミマカードです。ブランド名は付け替えたのに、行き先は替え忘れたようです。三井住友トラストの会員に、ファミマカードのIDとパスワードを聞いてくるわけですから、本物のつもりで開いた人ほど、首をかしげるはずです。ポケットカードの記事で紹介した偽ログイン画面も、ファミマカードのものでした。
当サイトが確認した範囲では、PCとスマホで表示を変える細工(クローキング)はなく、アクセスした人には同じ画面が表示されました。
④ 着地点その2:開いても、何も表示されない
11:40のメールのリンク先 dlyywc.com を開こうとすると、ブラウザーには「このサイトにアクセスできません」と表示され、ドメイン名が見つからないというエラー(DNS_PROBE_FINISHED_NXDOMAIN)になりました。
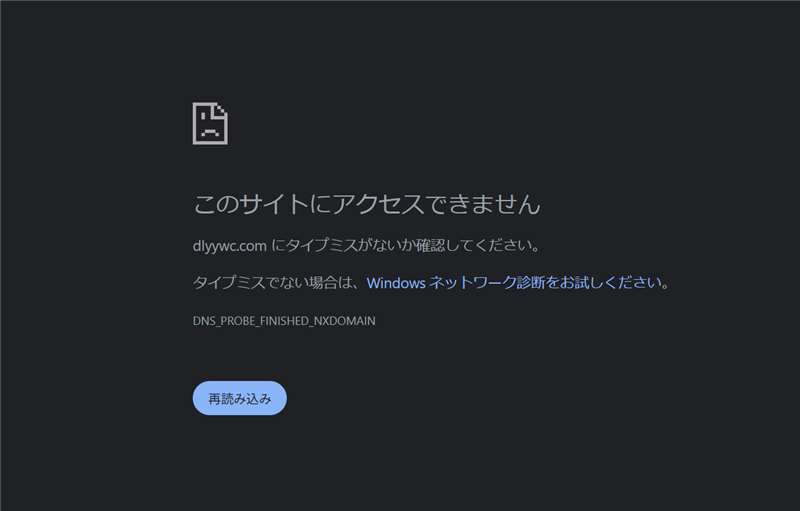
▲ 11:40のメールのリンク先を開こうとした画面(ドメイン名が見つからない)
このドメインのWhoisを調べると、状態は「clientHold」で、更新日は今日(2026年9月29日)でした。登録した業者が、今日、ドメインを止めた可能性があります。エラーの原因が、この停止なのかどうかまでは、当サイトでは断定できません。登録日は2025年10月28日(約11か月前)で、登録事業者は Name SRS AB、ネームサーバーはCloudflareです。このドメインが置かれていたサーバーは 38.48.193.61(PEG Tech Inc/米国ロサンゼルス)でした。
⑤ どちらのドメインも、80ドルで売られている中古
9:06のメールのリンク先 gzhrktwx.com のWhoisを調べると、登録日は2024年10月29日(約1年11か月前)、登録事業者は Gname.com Pte. Ltd.、期限は2026年10月29日で、ネームサーバーはCloudflareでした。登録者の情報は、非公開です。状態は「On-hold」と表示され、こちらも止められた可能性があります。
そして、gzhrktwx.com にも dlyywc.com にも、「For sale $80(80ドルで販売中)」の表示がありました。安く売られている中古ドメインを、そのまま詐欺の入り口に使っているとみられます。gzhrktwx.com のサーバーは 38.173.170.18(PEG Tech Inc/米国ロサンゼルス)で、同じIPに他のサイトが7件同居していました。2つのドメインは、登録事業者こそ別でしたが、どちらも同じ事業者のサーバーに置かれていました。
関連記事
同じキットを使ったポイント有効期限の詐欺メールは、他のブランドでも確認しています。あわせてご覧ください。
注意点と対処法
このメールを受け取ったら
- リンクは開かず、返信もせず、そのまま削除して大丈夫です。
- メールのリンクから会員サイトにログインするのはやめてください。ポイントを確認したいときは、公式アプリや、ブックマークしておいた公式サイトから確認してください。
- リンクの表示が公式のアドレスでも、そのまま信じないでください。パソコンでは、リンクにマウスを重ねると実際の行き先が確認できます。
- 三井住友トラストクラブも、「当社を装った不審なショートメッセージ(SMS)やメールにご注意ください」のページで、注意を呼びかけています。メッセージのリンクは開かず、削除すること、公式アプリやいつものブックマークからログインすることが案内されています。
- 身近な方にも、このページを共有してあげてください。
もし、IDやパスワードを入力してしまったら
気づいた時点で動けば、被害を小さくできます。責める必要はまったくありません。落ち着いて、次の順番で対応してください。
- 公式サイトや公式アプリから、すぐにパスワードを変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更してください。
- 入力した先が、ファミマカードの画面だった場合は、ファミマカードのIDとパスワードが対象です。公式サイトや公式アプリから、すぐに変更してください。
- 身に覚えのない利用がないか、カードの利用明細を確認してください。不安があれば、カード裏面の連絡先や公式サイトの窓口へ連絡してください。
- カード番号なども入力してしまった場合は、カード会社へ連絡して、利用の停止や再発行を相談してください。
- 不安なときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談してください。
まとめ
「ポイントが明日失効します」という案内に見せかけて、公式風のリンクから、会員サイトを装った偽ログイン画面へ誘導する詐欺メールでした。同じ文面のメールが、送信元も行き先もメールごとに変えて、何通も届いています。行き先の1つは、ダイナース名義なのに、ファミマカードのログイン画面でした。もう1つは、すでに開けなくなっていました。
ポイントを確認したいときは、メールのリンクを使わず、公式アプリや公式サイトから確認してください。この記事のURLを、家族のLINEグループなどで共有してもらえると、被害を防ぐ助けになります。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net 配色テーマ:Amethyst
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開