「UCカード10月お支払金額のお知らせ」は偽物でした|アットユーネットのログインを装うフィッシング
「次回のお支払金額をお知らせいたします」。毎月届くカード会社の連絡に、金額も、急かす言葉も、脅し文句もない、ごく普通の一通です。だからこそ、つい開いてしまう人がいるはずです。今日の昼前に届いたのは、UCカードのアットユーネットを装った、静かな詐欺メールでした。
HEARTLAND-LAB SECURITY RESEARCH UNIT
調査レポート:概要
解析対象:UCカード(アットユーネット)を騙る「UCカード10月お支払金額のお知らせ」メール
結論:これは詐欺メールです。リンクは開かず、アットユーネットのIDやパスワードを入力しないでください。
| 受信日時 | 2026年9月29日 11:34(日本時間) |
| 差出人の表示名 | アットユーネット |
| 実際の送信ドメイン | dogo-tsubaki.com(UCカードともクレディセゾンとも無関係) |
| 送信元IP | 72.50.2.204(個人向けDSL回線/プエルトリコ・サンフアン) |
| SPF | softfail(「このサーバーからの送信は推奨しない」という判定。passではありません) |
| DKIM | 署名あり(送信ドメイン自身の署名。検証結果の記載はなく、確認できず) |
| 本文リンクの表示 | アットユーネットのログインページ風のURL(表示だけ。実際の行き先は別) |
| 実際のリンク先 | hxxps://kaifactory.qxebnz.asia/H80AoO |
| 詐欺サイトのIP | 43.165.128.97(Tencent Cloudのサーバー/ip-scの表示は日本・東京都) |
| クローキング | なし(確認した範囲では、開いた人に同じ画面が表示された) |
| 添付ファイル | なし |
| 危険度 | ★★★★☆(本物そっくりの偽ログイン画面でIDとパスワードを入力させる手口) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚫 これはUCカード(アットユーネット)からのメールではありません(偽物です)
リンクは開かず、アットユーネットのIDやパスワードを入力しないでください。
届いたメールの内容
実際に届いた文面を再現します。毎月届くカード会社のお支払案内そのもので、金額も急かす言葉もありません。ただし、「ご利用明細のご確認はこちら」のリンクは、表示された文字と実際の行き先が違っていました。
件名:UCカード10月お支払金額のお知らせ
差出人:アットユーネット

こちらのメールはお支払いに関する大切なご連絡です。
次回のお支払金額をお知らせいたします。

◆━━━━━━━━━━━━━━━━━━

いつもご利用いただきありがとうございます。
【対象カード】
UCカード
【お支払日】
2026年10月5日(月)
【口座へのご準備期日】
2026年10月2日(金)
※お支払金額の変更は2026年9月24日(木)昼12:00までにお願いします。

◆━━━━━━━━━━━━━━━━━━
▼ご利用明細のご確認はこちら
https://atunet.uccard.co.jp/UCPc/info/login

━━━━━━━━━━━━━━━━━━━
※メールを受信されるタイミングによってはお支払金額の変更の受付期間を過ぎている場合がございます。
※当月15日時点の予定額です。ご請求金額は変更になる場合がございます。
※16日以降にお支払金額の変更などをされた場合、確定金額は翌月2日までに順次更新されるアットユーネットの「銀行請求額」欄にてご確認ください(一部カードはお支払日やお支払いサイクルが異なります)。
※年会費のみご請求の場合や返金対応がある場合など、お引落口座の登録状況によってはお支払金額が0円と表示されることがございます。

━━━━━━━━━━━━━━━━━━━
■最近アットユーネットに新規ご登録いただいた方へのお知らせ
━━━━━━━━━━━━━━━━━━━
毎月15日20:00以降にアットユーネットに新規ご登録いただいた場合、翌月お引落分のご請求があった場合でもアットユーネットからご利用明細をご覧いただけませんので、あらかじめご了承ください。
(翌々月お引落分以降のご請求はアットユーネットでご覧いただけます。)

【メール番号:UC_2603_18】
======================================
送信元:株式会社クレディセゾン
〒170-6073 東京都豊島区東池袋3-1-1
https://www.saisoncard.co.jp/
※ユーシーカード、ユーシーカードグループ、ユーシー受託先が発行する会員様にはクレディセゾンが業務受託を行い配信しています。
 (以下、公式サイトの案内リンクが並ぶ)
※このメールはアットユーネットから自動配信しております。
※本メールにご返信いただきましても、ご質問・ご依頼などにお答えできませんのでご了承ください。
======================================
アットユーネット
https://www2.uccard.co.jp/
======================================

(「ご利用明細のご確認はこちら」の表示URLは公式のログインページ風ですが、実際の行き先は hxxps://kaifactory.qxebnz.asia/H80AoO でした)
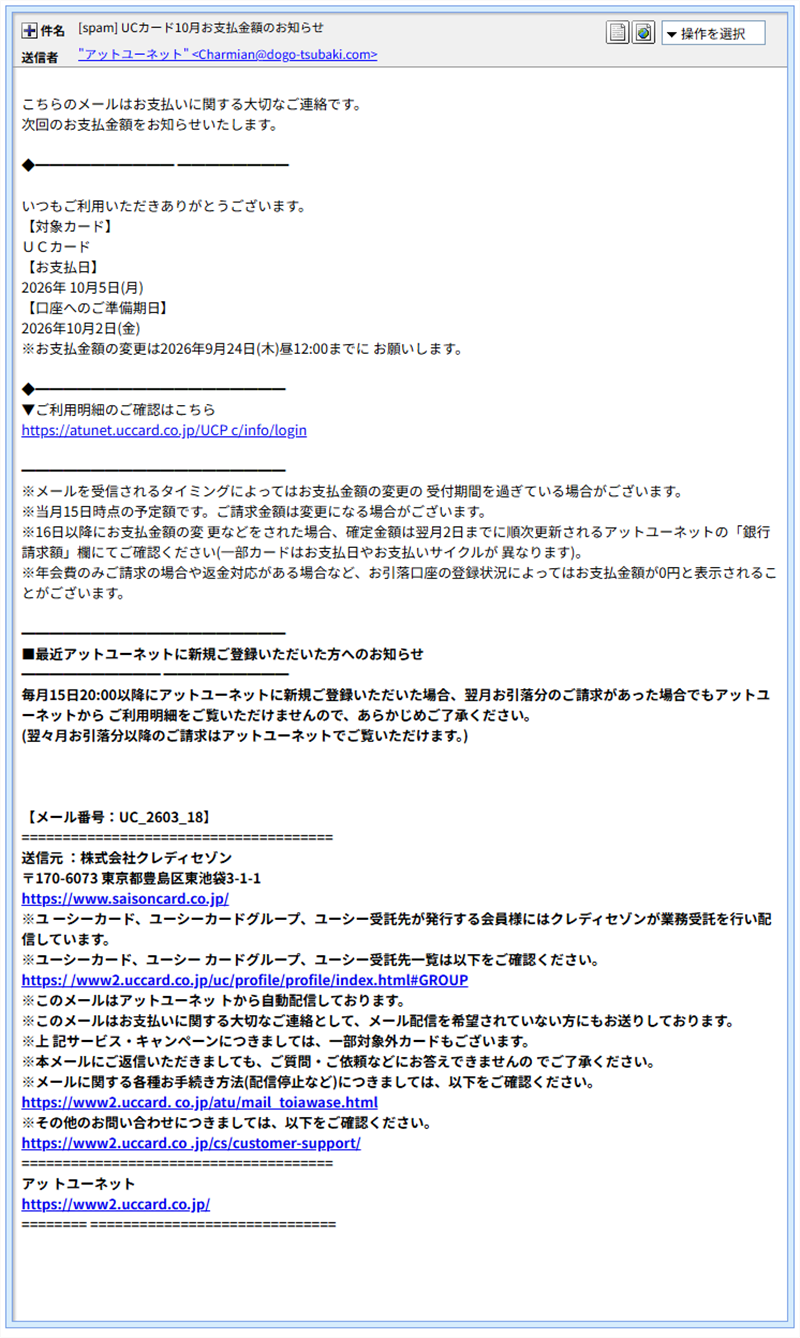
▲ 実際に届いたメールの画面(表示されているURLは公式風ですが、実際の行き先は別のドメインです)
送信ルートと偽装の見抜き方
差出人の表示名は「アットユーネット」ですが、実際にメールを送り出したドメインは dogo-tsubaki.com でした。UCカードやクレディセゾンとは関係のないドメインです。表示名は誰でも自由に書けるので、名前だけで信用しないことが大切です。
UCカード(クレディセゾン)の公式の注意喚起ページには、本物のメールの送信元アドレスが載っています。いずれも mail.uccard.co.jp か mail.saisoncard.co.jp のドメインです。今回のドメインは、そのどちらでもありません。
今回は、SPFの結果が「pass」ではなく「softfail」でした。「このサーバーから送るのは推奨されていない」という判定です。ただ、これだけで安全かどうかが決まるわけではありません。DKIM(電子署名)は、署名欄に送信ドメイン自身の名前が書かれていました。検証結果の記載はなく、こちらは確認できませんでした。
送信元の 72.50.2.204 は、ip-scの調査では、プエルトリコのサンフアンにある個人向けDSL回線でした。提供元はDatacom Caribe(Puerto Rico Telephone Company)です。逆引きのホスト名も adsl-72-50-2-204.prtc.net と、家庭用の回線らしい名前でした。サーバーを借りて送るタイプではありません。詐欺師が遠い国の回線を借りたのか、誰かの端末が乗っ取られて踏み台にされたのかは、この情報だけでは分かりません。
※メールヘッダー詳細は個人情報保護のため非掲載
💡ここで! ちょっと難しい言葉をやさしく解説
SPF(エスピーエフ)の「softfail」:「このサーバーからのメールは、正規の送信元とは認められないので、あまり信用しないで」という、やや弱めの判定です。「fail(失敗)」ほど強くはありませんが、passとは違い、安心材料にはなりません。
踏み台:他人の機器(乗っ取られたパソコンやルーターなど)を経由して、攻撃をしかける方法です。元をたどっても、本当の犯人には行き着きにくくなります。
クローキング:見に来た相手によって、表示する内容を変える細工です。調べる人には無害な画面を見せ、狙った相手にだけ偽サイトを見せる、といった使われ方があります。今回は確認した範囲では、この細工はありませんでした。
詳しく調べると分かったこと
① 表示されたURLと、実際の行き先が違う
本文の「ご利用明細のご確認はこちら」には、アットユーネットのログインページ風のURLが表示されていました。ところが、クリックした先は hxxps://kaifactory.qxebnz.asia/H80AoO でした。表示は公式、行き先は全く別のドメインという作りです。
メールの画面上では、青いリンクの文字が公式のURLに見えるだけです。マウスを重ねるか、リンクを長押ししてみないと、行き先の違いに気づけません。
② 本物の文面を、丸ごと写している
この詐欺メールは、本物のお支払案内のメールをほぼそのまま写して作られています。「メール番号:UC_2603_18」、クレディセゾンの社名と住所、業務委託を説明する注意書きまで、一通り入っています。日本語の不自然さも、ほとんど見当たりません。
その丸写しが、思わぬ矛盾を生んでいます。本文には「お支払金額の変更は2026年9月24日(木)昼12:00までにお願いします」とあります。ところが、このメールが届いたのは9月29日で、締め切りの5日後です。本物の案内にも「受信されるタイミングによっては受付期間を過ぎている場合がございます」と書かれているので、これだけで偽物と断定はできません。それでも、期限切れの案内を、堂々と期限後に届けてくる律儀さは、さすがです。
なお、本文の下のほうにある案内リンクの表示は、公式のURLです。偽物とは、リンクの行き先がすべて偽サイトかどうかで見分けます。
③ 行き先のドメインは、2026年2月に登録されたばかり
リンク先のドメイン qxebnz.asia のWhoisを調べると、登録日は2026年2月4日(約8か月前)、期限は2027年2月4日でした。登録事業者は Chengdu West Dimension Digital Technology、ネームサーバーは 363.HK のもので、登録者の情報は非公開でした。
このドメインが置かれたサーバーは 43.165.128.97 で、ip-scの調査ではTencent Cloud(AS132203)のサーバーでした。同じサーバーに、他のサイトが198件同居しています。位置は日本の東京都と表示されますが、運営しているのは中国系のTencent Cloudです。ip-scには、このIPに対して「怒り」の評価が5つと、1件のコメントも付いていました。
リンクの形は kai○○○.○○○○.asia/英数6字 で、同じ日に確認したセゾンカードを騙る詐欺メールと同じ形です。使い回しているのか、たまたま似ているのかは分かりませんが、同じ作り手の可能性があります。一方で、メールの作りは、今日届いているポイント失効を装う一連の詐欺メールとは別のものでした。
④ 開くと、ウイルスバスターがブロック。その先には本物そっくりの画面
リンクを開こうとすると、当サイトの環境ではウイルスバスター クラウドが「このWebサイトは、安全ではない可能性があります」「脅威の種類:フィッシング」と表示し、ブロックしました。調査のため、ブロックを承知のうえで開いてみました。
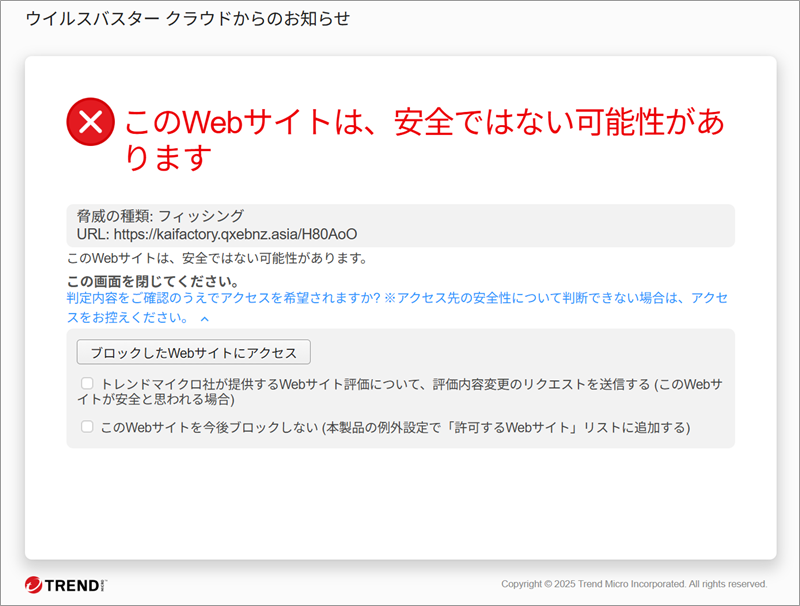
▲ ウイルスバスター クラウドの警告画面(脅威の種類:フィッシング)
開くと、最初に「読み込み中…」とだけ表示されます。しばらくすると、次のログイン画面に切り替わりました。
▲ リンクを開いた直後:「読み込み中…」とだけ表示される
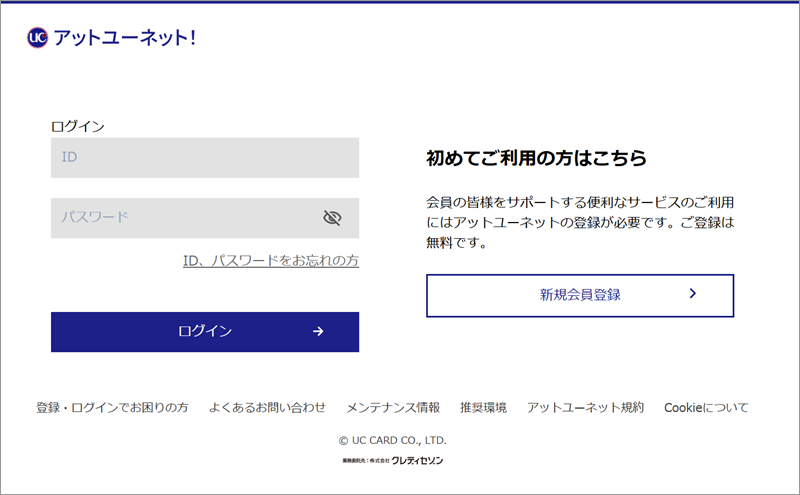
▲ 表示された偽のアットユーネットのログイン画面(IDとパスワードの入力欄がある)
画面には、アットユーネットのロゴ、IDとパスワードの入力欄、「新規会員登録」のボタン、フッターの社名まで、そっくりに再現されていました。ここに入力したIDとパスワードは、そのまま詐欺師に渡ります。入力後にどこへ進むのかは、当サイトでは確認していません。
当サイトが確認した範囲では、PCとスマホで表示を変える細工(クローキング)はなく、アクセスした人には同じ画面が表示されました。見た目が本物そっくりなので、開いてしまうと気づきにくい作りです。
⑤ 金額も、脅し文句もない「静かな」フィッシング
「アカウントを停止します」「今すぐ確認してください」といった、いかにも詐欺という文言は一つもありません。書かれているのは、お支払日と、明細を見るためのリンクだけです。読んだ人に、疑う理由を与えないことが狙いだと考えられます。脅されないから安全、というわけではありません。「明細を見るために、ログインする」という普段どおりの行動が、そのまま偽サイトへの入口になります。
関連記事
UCカード(アットユーネット)を騙る詐欺メールは、これまでにも確認しています。あわせてご覧ください。
- UCカード「8月お支払金額のお知らせ」詐欺メール
- 「アットユーネットからのお知らせ」は偽物でした|UCカードを騙る名義・住所変更フィッシングの手口
- クラブ・オン/ミレニアムカード セゾンを騙る「ご利用明細のお知らせ」詐欺メール
注意点と対処法
このメールを受け取ったら
- リンクは開かず、返信もせず、そのまま削除して大丈夫です。
- メールのリンクからアットユーネットにログインするのはやめてください。ご利用明細を見たいときは、ブックマークしておいた公式サイトや、公式アプリから確認してください。
- リンクの表示が公式のアドレスでも、そのまま信じないでください。パソコンでは、リンクにマウスを重ねると実際の行き先が確認できます。
- 差出人のアドレスも確認してください。本物は、
mail.uccard.co.jpやmail.saisoncard.co.jpのドメインです(公式の注意喚起ページに掲載)。 - UCカードも、アットユーネットをかたるフィッシングへの注意喚起ページで、注意を呼びかけています。
- 身近な方にも、このページを共有してあげてください。
もし、IDやパスワードを入力してしまったら
気づいた時点で動けば、被害を小さくできます。責める必要はまったくありません。落ち着いて、次の順番で対応してください。
- 公式サイトや公式アプリから、すぐにアットユーネットのパスワードを変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更してください。
- 身に覚えのない利用がないか、カードの利用明細を確認してください。不安があれば、カード裏面の連絡先や公式サイトの窓口へ連絡してください。
- カード番号なども入力してしまった場合は、カード会社へ連絡して、利用の停止や再発行を相談してください。
- 不安なときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談してください。
まとめ
「お支払金額のお知らせ」という毎月届く連絡に見せかけて、公式風のリンクからアットユーネットそっくりの偽ログイン画面へ誘導する詐欺メールでした。本物の文面を丸ごと写し、金額も脅し文句もない分、疑う手がかりが少ないのが厄介です。頼りになるのは、表示されたURLではなく、実際の行き先と、送信元のドメインです。
ご利用明細を見たいときは、メールのリンクを使わず、公式サイトや公式アプリから確認してください。この記事のURLを、家族のLINEグループなどで共有してもらえると、被害を防ぐ助けになります。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net 配色テーマ:Forest
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開