名刺アプリ「Eight」アカウント一時制限通知は詐欺!表示URLと実際の遷移先が別ドメインという巧妙な偽装を解析
すっかり秋らしい陽気になってきましたが、皆さまいかがお過ごしでしょうか。今回は、名刺管理アプリ「Eight」の利用者を狙った詐欺メールをご紹介します。
📋 Heartland-Lab セキュリティレポート
2026年9月25日 金曜日 発行
概要:名刺アプリ「Eight」を騙り、「アカウントを一時制限した」として偽のログインページへ誘導するフィッシングメールです。本文の表示URLと実際のリンク先(href)が別ドメインになっているという、巧妙な偽装が見られました。
危険度評価:★★★★☆(4/5)
理由:本物そっくりのログイン画面に加え、表示URLと実際の遷移先が異なるため、メールソフトのステータスバー確認だけでは見抜きにくい点を重く見ています。
ヘッダー解析情報
- 件名:【重要】【Eight】アカウント一時制限のお知らせと解除手続きのご案内
- 送信者表示:Eight <info@lcait.com>
- 受信日時:2026年9月25日 5:48
- SPF:Softfail(このホストの使用は推奨されない、の意)
- DKIM:署名なし
- 送信元IP:
153.120.128.13(日本・大阪/SAKURA Internet, Inc. 法人回線) - HELO:mail.ns1.cbenm.com
- 送信ソフト:Mozilla Thunderbird 115.6.2
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ このメールは偽物です!本文中のリンクは絶対にクリックしないでください ⚠️
届いたメールの内容
実際に届いたメールの本文を、そのまま引用します。
平素は名刺アプリ Eight をご利用いただき、誠にありがとうございます。

このたび、お客様のアカウントにおいて通常とは異なる環境(普段と異なる端末・IPアドレス等)からのログイン試行が検知されました。
第三者による不正アクセスからお客様の個人情報および名刺データを保護するため、当事務局にてアカウントの利用を一時制限しております。

■ アカウント制限状況:一時ログイン制限中

お手数をおかけいたしますが、以下の Eight 公式セキュリティページ(ログイン画面)よりご本人様確認を行い、制限の解除お手続きを速やかに行っていただきますようお願い申し上げます。

■ オンラインでの本人確認・アカウント解除手続き
👉 公式ログイン・アカウント解除お手続きページ:
https://www.cn-en-pgsimulator.com/login_ZHf51t1ngvjUFYzAeszs309574336

※ご本人様の登録メールアドレスとパスワードでログインのうえ、画面の指示に従って解除を行ってください。
※パスワードをお忘れの場合は、ログイン画面の「パスワードをお忘れの方」より再設定を行ってください。

------------------------------------
【Eight 運営会社:Sansan株式会社】

■ 公式ヘルプ・お問い合わせ
・Eight サポートセンター:
https://8card.net/contact
------------------------------------

※本メールは送信専用アドレスから自動配信されています。本メールに直接返信いただいてもご回答できかねますのでご了承ください。
※万が一、本メールに身に覚えがない場合でも、セキュリティ保護のため上記公式URLよりログイン状況をご確認されることを推奨いたします。
====================================
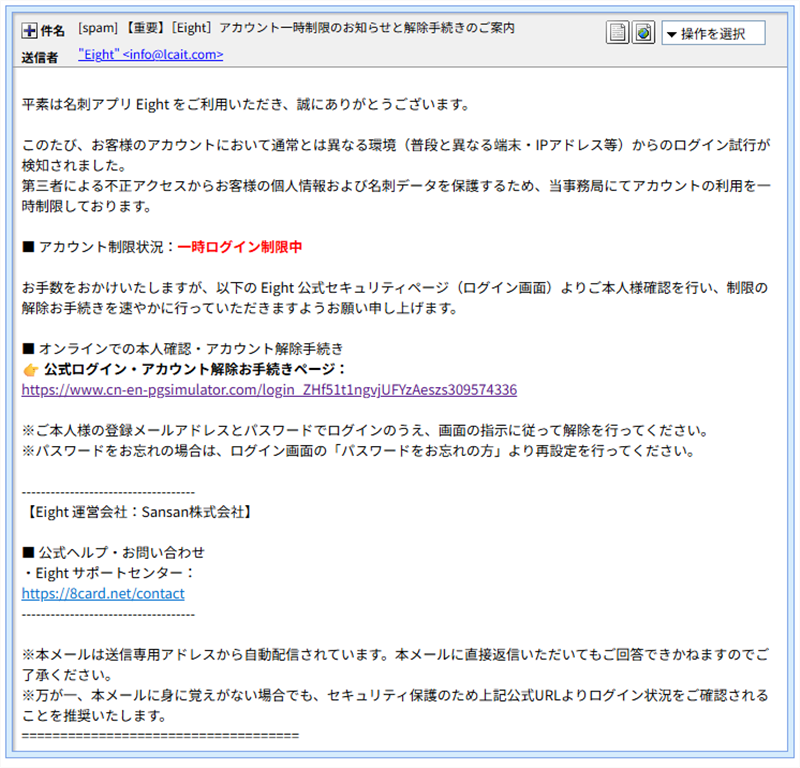
実際に受信したメール画面(メールヘッダー詳細は個人情報保護のため非掲載)
送信ルートと偽装の判定
まずヘッダー情報から、このメールがEightの公式運営会社であるSansan株式会社から送られたものかどうかを確認します。
送信者として表示されているアドレスはinfo@lcait.comですが、Eightの公式ドメインとは一切関係のない、聞き慣れないドメインです。SPF認証もSoftfailという結果で、これは「このメールがこのサーバーから送られることを、ドメインの管理者自身が推奨していない」ことを示しています。DKIM署名も付いていません。
加えて、送信に使われたソフトウェアはMozilla Thunderbird 115.6.2でした。Thunderbirdはごく一般的なメールソフトで、企業が大量の会員向け通知メールを送る際に使うようなシステムではありません。大手IT企業を名乗りながら、実態は個人利用の無料メールソフトから手動で送信されているという矛盾が見えてきます。
送信元IP 153.120.128.13 の所在地は日本・大阪、SAKURA Internetの法人向け回線でした。海外から届くケースが多い中、国内のホスティング事業者の回線が使われている点は、乗っ取られたサーバーか、もしくは日本国内で契約されたVPSが悪用されている可能性を示唆しています。
💡 用語解説:リンクの「表示」と「実際の行き先」は別物
メールやWebページのリンクは、画面に表示されている文字列(URLのように見える文字)と、クリックしたときに実際に飛んでいく先(href属性という設定)を、別々に指定できます。今回のメールも、この仕組みを悪用していました。
これは、メールをテキストエディタやブラウザの「ページのソースを表示」機能でHTMLコードとして確認することで発見できます。画面上はcn-en-pgsimulator.comという文字列が表示されているのに、実際のリンク先(href)はouguanbszb.comという全く別のドメインになっていました。パソコンでは、リンクにマウスカーソルを合わせる(クリックしない)と、画面下部のステータスバーに実際の行き先が表示されるので、確認する習慣をつけましょう。
フィッシングサイトの詳細解析
実際の遷移先であるouguanbszb.comについて調べました。WHOIS情報によると、ドメインの登録は2025年10月12日と比較的新しく、登録者情報はプライバシー保護(Redacted for privacy)で隠されています。ネームサーバーはCloudflareが使われており、サイトの実際のホスティング場所を特定することはできませんでした(site_geo=unknown)。
なお、メール本文の表示URLに使われていたcn-en-pgsimulator.comも同様にCloudflare配下で、こちらは2025年11月20日の登録でした。両ドメインのリンクの末尾に含まれるトークン文字列(ZHf51t1ngvjUFYzAeszs309574336)が完全に一致していることから、同一のフィッシングキットが複数のドメインを使い分けて運用されている可能性が高いです。
実際のログインページは、本家Eightのデザインを非常によく再現しており、見た目だけで真偽を判断するのは困難です。
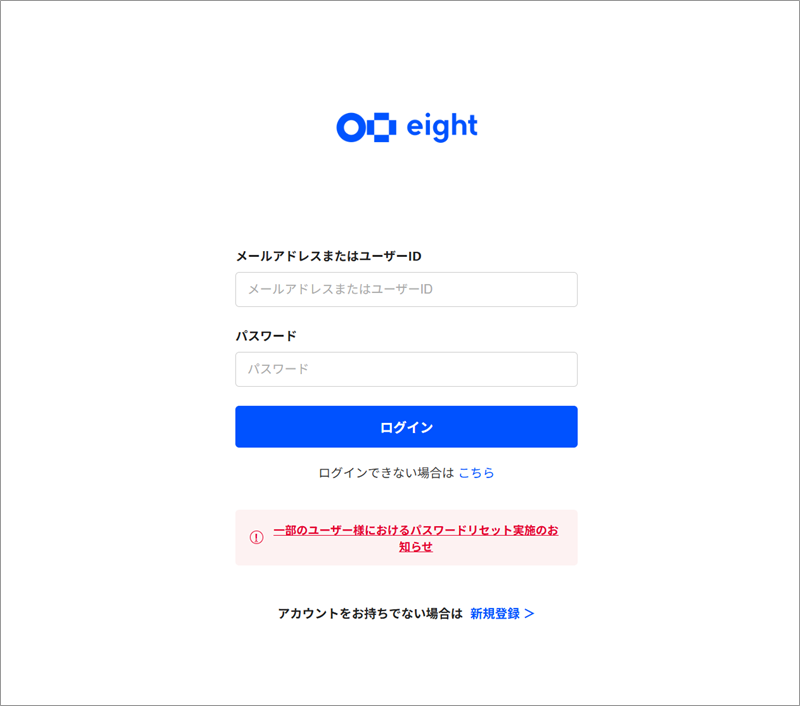
実際に開いた偽のログインページ。本物のデザインをよく模倣している
関連記事
当サイトでは以前にも、Eightを騙る詐欺メールを取り上げています。今回とは件名が異なりますが、同じくThunderbirdから手動送信されているという共通点があります。あわせてご覧ください。
【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!
注意点と対処法
- メール中のリンクは絶対にクリックしないでください。アカウントの状態を確認したい場合は、必ずブックマークや公式アプリからEightにアクセスしてください。
- パソコンではリンクにカーソルを合わせて実際の行き先を確認する習慣をつけましょう。表示文字列と実際の行き先が違う場合は100%詐欺と考えて構いません。
- もし誤ってIDとパスワードを入力してしまった場合は、速やかにパスワードを変更し、他のサービスで同じパスワードを使い回していないか確認してください。
- Sansan株式会社がメールのリンクから緊急のログインを求めることはありません。不安な場合は公式サポート窓口(8card.net/contact)へ直接お問い合わせください。
- このメールはSNS等ですでに話題になっているものですが、それでも多くのセキュリティ製品のブロックリストをすり抜けてきています。「見たことがあるから大丈夫」ではなく、その都度URLを確認する意識が大切です。
まとめ
今回のメールは、リンクの「見た目」と「実際の行き先」をずらすという、一見単純ながら見抜きにくい手口でした。名刺データという個人情報の塊を狙われる分、被害は大きくなりがちです。ご家族や職場の同僚にも、ぜひこの記事を共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査にはip-sc.net(IP調査兵団)を利用しています。
使用配色テーマ:Forest(#1b4332 / #cc0000)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体