KAGOYAを騙る「アカウントの利用状況」通知は詐欺!正規のクリック計測サービスを踏み台にActive!mailログイン情報を狙う手口を解析
同じ朝のうちに、性質の異なる詐欺メールが立て続けに届きました。今回は、レンタルサーバー大手「KAGOYA(カゴヤ)」を騙るメールをご紹介します。
📋 Heartland-Lab セキュリティレポート
2026年9月25日 金曜日 発行
概要:KAGOYAのWebメールサポートを騙り、「保留中のメールがある」として偽の管理画面へ誘導するメールです。誘導リンクには正規のメール配信サービスのクリック計測機能が踏み台として使われていました。
危険度評価:★★★☆☆(3/5)
理由:最終的な偽サイトはWebメールソフト「Active!mail」の画面を精巧に模倣しており、法人の基幹メールアカウントが狙われるリスクが高い一方、送信ドメイン自体は本家と似て非なるもので比較的見抜きやすい部類です。
ヘッダー解析情報
- 件名:セキュリティ通知:最近のアカウントの利用状況
- 送信者表示:<support@kagoya-mail.jp>
- 受信日時:2026年9月25日 8:26
- SPF:None(SPFレコードなし)
- DKIM:署名なし
- 送信元IP:
45.229.168.145(パラグアイ・シウダー・デル・エステ/Full Telecomunicaciones S.A) - HELO:145.168.dynamic.fulltelecom.com.py
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ このメールは偽物です!本文中のリンクは絶対にクリックしないでください ⚠️
届いたメールの内容
実際に届いたメールの内容を、そのまま引用します。
Kagoya Webメール サポートセンターからのお知らせ

Webメールサービスをご利用いただきありがとうございます。

現在、システムセキュリティ強化のため、設定確認を実施しております。
その過程で、お客様のメールボックス内に一時的に保留状態となっている受信メールが確認されました。

■ 受信状況情報
管理番号:7483XXX
保留メール数:6件(受信済み)
状態:配信待機中(確認必須)
検出日時:2026年09月25日

この状態が継続した場合、該当のメールが正常に配信されない可能性があります。
下記の管理画面より受信トレイの確認および同期を行ってください。

[管理画面を開く]

■ 本手順の目的:
・通常のメール受信の再開
・アカウントセキュリティの維持
・重要な通信の不達防止

ご不明な点がございましたら、下記までお問い合わせください。
support@Kagoya.jp

------------------------------------
KAGOYA Webメール サポートチーム
※本メールは重要なお知らせとして送信されています。
※本通知は自動送信です。
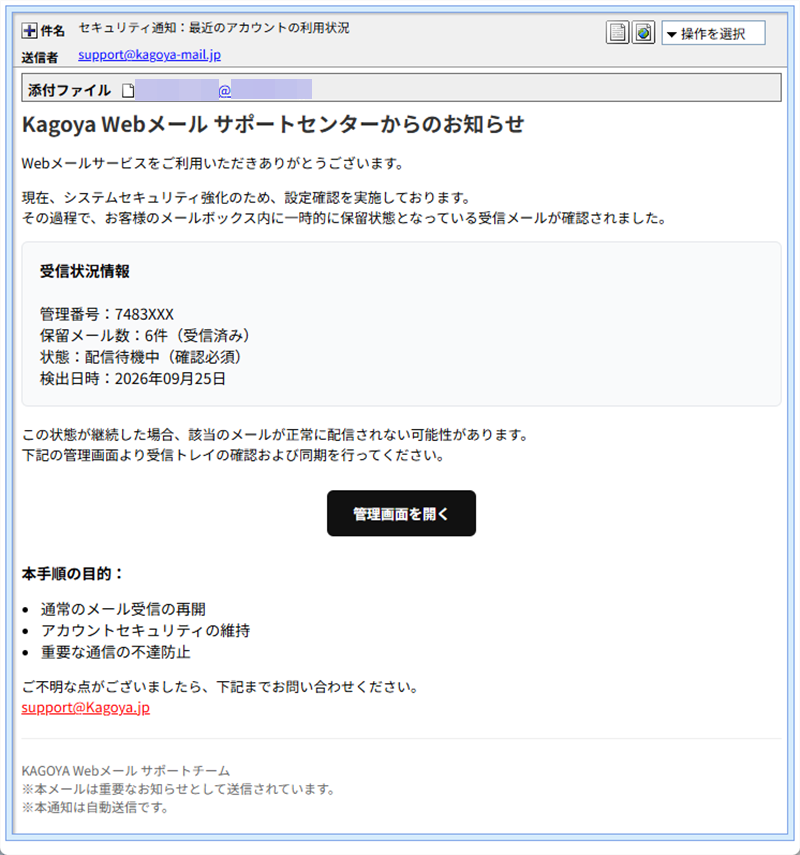
なお、このメールには本文とは別に添付ファイルが1点付いていましたが、拡張子が不審なため当サイトでは開封・解析していません。安易に開かないことを強く推奨します。
送信ルートと偽装の判定
送信ドメインはkagoya-mail.jpでした。KAGOYAの正規ドメインはkagoya.jpで、今回のように「-mail」を継ぎ足しただけの類似ドメインは、KAGOYAとは一切関係ありません。SPFレコードも設定されておらず(None)、DKIM署名もない、と正規メールとしての裏付けが何もない状態でした。
送信元IP 45.229.168.145 の逆引きホスト名は145.168.dynamic.fulltelecom.com.pyで、名前に"dynamic"(動的IP)と入っているにもかかわらず、調査結果の利用形式は"corporate"(法人向け)と表示されるなど、回線の性質に矛盾が見られました。南米パラグアイの個人向け回線が、何らかの形で不正利用されている可能性があります。
💡 用語解説:正規サービスを"踏み台"にするリンク偽装
メール本文中のボタンのリンク先を確認したところ、いきなり詐欺サイトへ飛ぶのではなく、まずclick.kit-mail3.comという、正規のメール配信・計測サービスのドメインを経由する構造になっていました。
このURLの末尾には、Base64という方式でエンコード(符号化)された文字列が含まれており、これをデコード(復号)すると、最終的な誘導先であるkohlandfrlsch.comというドメインが明らかになりました。攻撃者が自前で怪しいURLを送るのではなく、正規サービスの「クリック計測用リンク」を間借りすることで、迷惑メールフィルターに詐欺サイトのドメインが直接見えないようにする、巧妙な回避策です。
フィッシングサイトの詳細解析
最終的な誘導先であるkohlandfrlsch.comを調べたところ、WHOIS登録は2026年6月29日と非常に新しく(作成からわずか87日)、登録者情報はプライバシー保護サービスで隠されていました。ネームサーバーはCloudflare(104.21.23.119)で、実際のホスティング場所は特定できません(site_geo=unknown)。
実際にこのURLを開くと表示されたのは、KAGOYAをはじめ多くのホスティング事業者が採用しているWebメールソフト「Active!mail」のログイン画面を精巧に模倣した偽サイトでした。デザインの完成度が高く、見た目だけで真偽を判断するのは困難です。
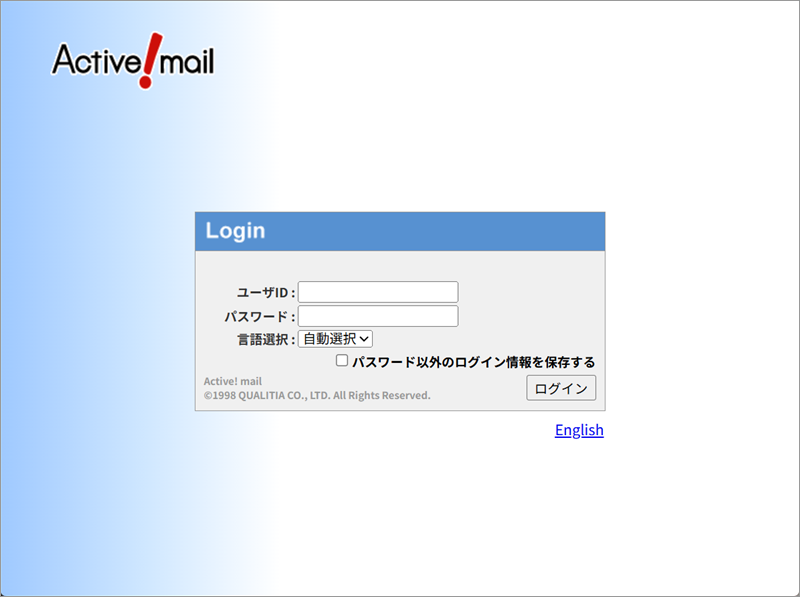
実際に開いた偽のログインページ。本物のActive!mailの画面を精巧に模倣している
関連記事
KAGOYAを騙る詐欺メールは過去にも複数件取り上げています。あわせてご覧ください。
【警告】KAGOYAを騙る偽請求書メール発覚——「PDFのふりをしたHTMLファイル」添付で偽サイトへ強制誘導する手口を解析
注意点と対処法
- メール中のリンクは絶対にクリックしないでください。Webメールにログインする際は、必ずブックマーク等、ご自身で登録した正しいアドレスからアクセスしてください。
- 送信元アドレスのドメインをよく確認してください。今回のように、本物のドメインに一部文字を足しただけの類似ドメインは詐欺の典型的な手口です。
- 拡張子が不明・不審な添付ファイルは絶対に開かないでください。
- もし誤ってWebメールのID・パスワードを入力してしまった場合は、速やかにパスワードを変更し、サーバー管理会社(正規の窓口)にご相談ください。
まとめ
正規サービスのクリック計測機能を踏み台にする手口は、フィルターをすり抜けやすく厄介です。会社の基幹メールアカウントが狙われると被害が大きくなりがちですので、社内の皆さんにもぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査にはip-sc.net(IP調査兵団)を利用しています。
使用配色テーマ:Navy(#1a1a2e / #cc0000)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体