「ローソン1,500円クーポン」続報 ― Amazonなりすまし詐欺が送信基盤を刷新、Apple ID詐欺と同一の偽認証キットを使い回し
本日5件目のご紹介です。今回は6月にも一度取り上げた「ローソン1,500円クーポン」詐欺の続報です。餌は同じでも、裏側のインフラは総取り替えされていました。
■ メールヘッダー解析(送信者情報)
件名:ローソン全店舗利用可 1,500 円クーポンのご案内(「全」と「店舗」の間に見えない文字が混入)
送信者表示名:「【自動送信】Amazon」(「Amazon」の文字間にも見えない文字が混入。本日のApple ID詐欺と同じ手口です)
実際の送信ドメイン:Amazonとは無関係の、ブランド名を寄せ集めたような文字列のドメイン
SPF:Pass DKIM:Pass(自前ドメインの署名のため技術的には通ります)
波状攻撃の状況:同日40分足らずの間に、件名・送信者名を少しずつ変えた8通を確認
添付ファイル:「MgcZ.gdhg」という素性不明のファイルあり(未開封・未解析)
受信日時:2026年9月24日 11:44(JST)
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧の通り、このメールはAmazonの名前を勝手に借りただけの偽物です。被害を未然に防ぐため、この解析結果を家族や職場のLINEグループに転送して注意喚起してください。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです(添付ファイルの中身は開封していません)。
ローソンクーポンご利用のご案内

平素よりAmazon.co.jpをご利用くださり、誠にありがとうございます。

このたび、サービスご利用の感謝を込めまして、ローソン各店舗でご使用いただける1,500円分のクーポンをご用意いたしました。

お客様は付与対象となっておりますので、下記の手順に沿ってクーポンをお受け取りください。

ご提供内容
ローソンクーポン(1,500円分)
日本国内のローソン店舗全てで利用可/1会計1,500円以上のお支払いにて使用可能です

クーポンをご受領ください

ご留意事項
・対象期間:2026年9月1日〜9月31日
・1,500円以上のお買い上げで1枚まで使用できます
・複数クーポンの併用は不可/現金との交換には応じられません

※本メールは自動的に配信されています。通知設定を有効にされたお客様宛に送信しており、返信への対応は行っておりません。

©2026 Amazon.com. All rights reserved.
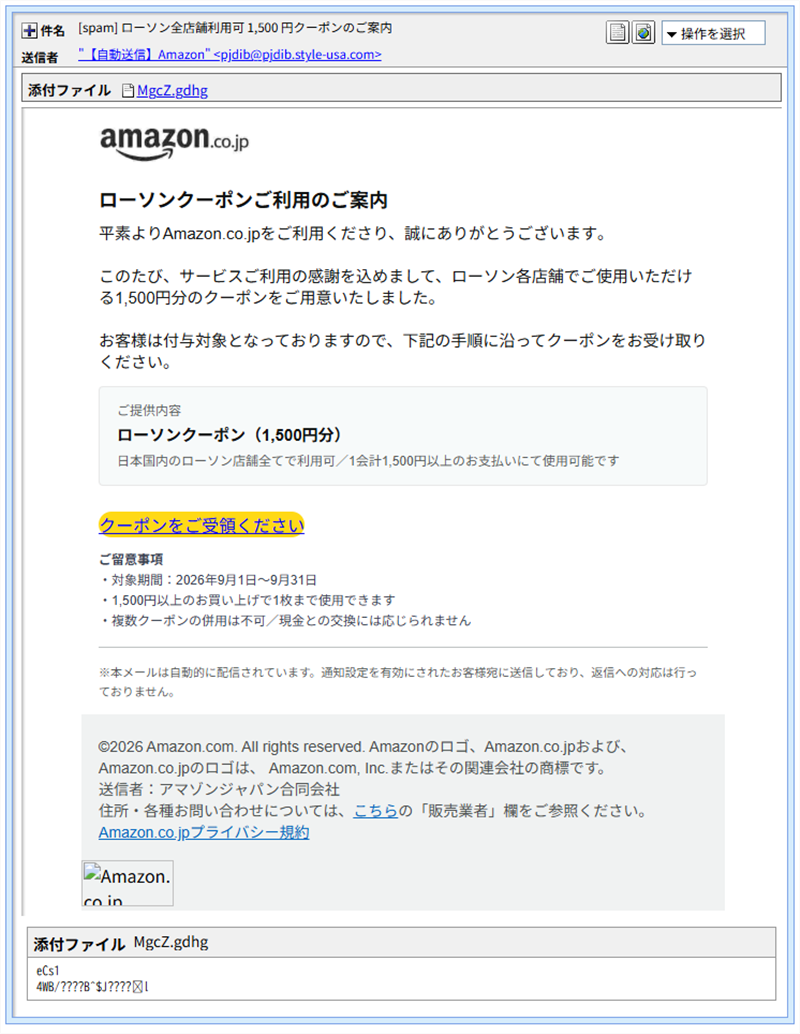
実際に届いたメール画面。Amazonの本物のロゴ画像が埋め込み添付されていました
■ 送信ルート及び偽装判定
■ 実在組織を騙る捏造ヘッダー(本日2件目)
ヘッダーを遡ると、北海道庁風のホスト名や、大学(.edu)風のホスト名を名乗る、実体不明の中継ホップが複数記録されていました。これは本日のApple ID詐欺の記事で見つけたものと全く同じ「実在組織の名前を借りて経路をもっともらしく見せる」手口です。同じテンプレート、あるいは同じ攻撃者グループが複数の異なるブランドに使い回している可能性があります。
Kagoyaへ直接接続してきたのはMicrosoft Azure上のサーバーで、SPF・DKIMともに技術的にはPassしていますが、これも「自前ドメイン+自前サーバーでの署名」であるため、正規性の証明にはなりません。
💡ここで! 同じ「餌」でも裏側のインフラは総取り替えされます
今回のように、詐欺メールの文面や騙る対象(ブランド)が過去と同じでも、送信ドメインや誘導先のURL、ヘッダーの偽装手口は短期間でどんどん変わっていきます。「前に見た手口だから知っている」と安心せず、その都度、送信元アドレスとリンク先を確認する習慣が大切です。
■ フィッシングサイト詳細解析
■ 誘導先の実態
誘導先URL(伏せ字):
hxxps://cff5[.]com/9EPUgXLQBj.suita.jp
末尾の「.suita.jp」は大阪府吹田市の地域ドメイン風に見せかけた飾りで、実体は米国でホストされたドメインです。このリンクは1回限りのトークン式で、確認時点では既に404(無効化)になっていました。
ドメインの状態:Whois情報によると2024年10月に取得され、約2年運用されている中継用ドメインで、登録者情報はプライバシー保護がかけられていました。
サーバーIP:38.48.193.14(米国・ロサンゼルス)
このドメイン上の別の経路にアクセスすると、盾のアイコンをタップさせる疑似認証画面が表示され、これが本日のApple ID詐欺の記事で確認したものと完全に同一のデザインでした。ブランドは違っても、着地点の「関所」を同じキットで運用している可能性が高いです。さらに、スマートフォンでアクセスすると着地先がYouTubeに切り替わることも確認しており、これは既知の「PC/スマートフォンによる出し分け(クローキング)」の手口です。
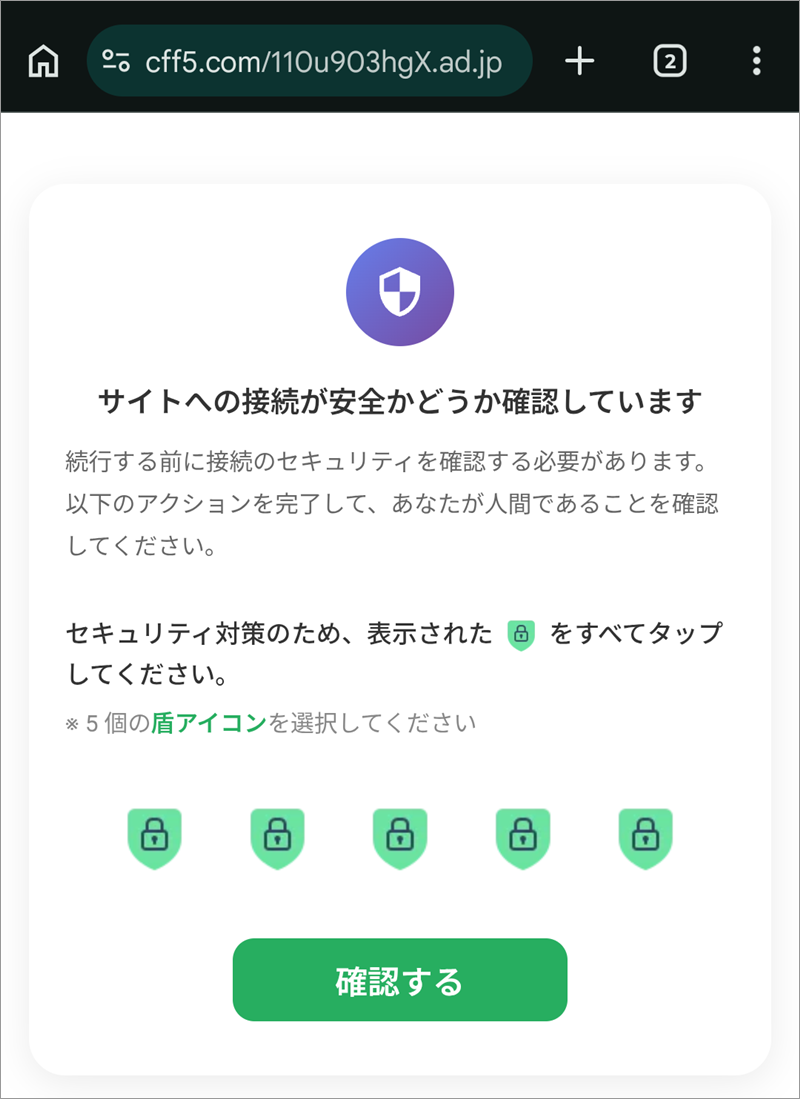
本日のApple ID詐欺の記事で確認した画面と全く同じ意匠の疑似認証画面
※本記事では、地図や調査結果そのもののスクリーンショットは掲載せず、IPアドレスごとの参照リンクのみを付けています。
■ 注意点と対処法
- 「クーポンを受け取る」系のリンクは踏まない:キャンペーンの実在確認は、Amazonアプリやマイページから行ってください。
- 短時間に似た文面が何通も届いても慌てない:件名や差出人名が違っても、同じ波状攻撃の一部です。
- 不審な添付ファイルは絶対に開かない:心当たりのないファイルは、開かずに削除してください。
- 公式の注意喚起も確認を:Amazonが公式サイトでAmazonからのEメール、電話、テキストメッセージ、またはウェブページかどうかを見分ける方法を公開しています。あわせてご確認ください。
本レポートの結論
6月に確認した「ローソン1,500円クーポン」詐欺は、送信基盤を丸ごと入れ替えて再び姿を現しました。しかも誘導先の偽認証キットは、本日別ブランドで確認したApple ID詐欺と完全に同一という、攻撃基盤の使い回しが裏付けられた形です。「知っている手口だから」と油断せず、その都度URLと送信元を確認する習慣が一番の防御になります。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族や職場のLINEグループで「これ気をつけて!」と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体