「ギフト券付与について」はAmazonを騙る偽メール|RLO文字で送信者名を偽装する手口を解説
本日6件目、最後のご紹介です。Amazon本体の「ギフト券付与」を騙るメールで、送信者名の偽装に少し珍しい技術が使われていました。
■ メールヘッダー解析(送信者情報)
件名:ギフト券付与について(見えない文字が2箇所混入)
送信者表示名:「【Amazon.co.jp】」(後述の通り、実際には文字列を反転させる制御文字で偽装)
実際の送信ドメイン:Amazonとは無関係の、住宅関連事業者風の文字列を含むドメイン
SPF:Pass DKIM:Pass(自前ドメインの署名のため技術的には通ります)
添付ファイル:「cT04NSExIz.pt」という素性不明のファイルあり(未開封・未解析)
受信日時:2026年9月23日 9:00(JST)
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧の通り、このメールはAmazonの名前を勝手に借りただけの偽物です。被害を未然に防ぐため、この解析結果を家族や職場のLINEグループに転送して注意喚起してください。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです(添付ファイルの中身は開封していません)。
Amazon.co.jp › 注文履歴 › ギフト券

ご注文にギフト券が付与されました

● ギフト券付与のお知らせ
5,000円分 の Amazonギフト券がご注文に付与されました
付与日時:2026年09月23日

いつもAmazon.co.jpをご利用いただき、誠にありがとうございます。

このたび、お客様のご注文に Amazonギフト券(5,000円分) が付与されました。ギフト券の詳細・ご利用は下記ボタンよりログインのうえお手続きください。

ギフト券内容
付与額:5,000円分
ステータス:付与済み(未受取)
受取期限:2026年10月23日まで

ギフト券を確認する

※ギフト券の受取にはログインが必要です。
※受取期限までにお手続きない場合、ギフト券は失効いたします。
※本メールは送信専用です。

Amazon.co.jp は Amazon.com, Inc. またはその関連会社の商標です。
© 2026 Amazon.com, Inc. or its affiliates.
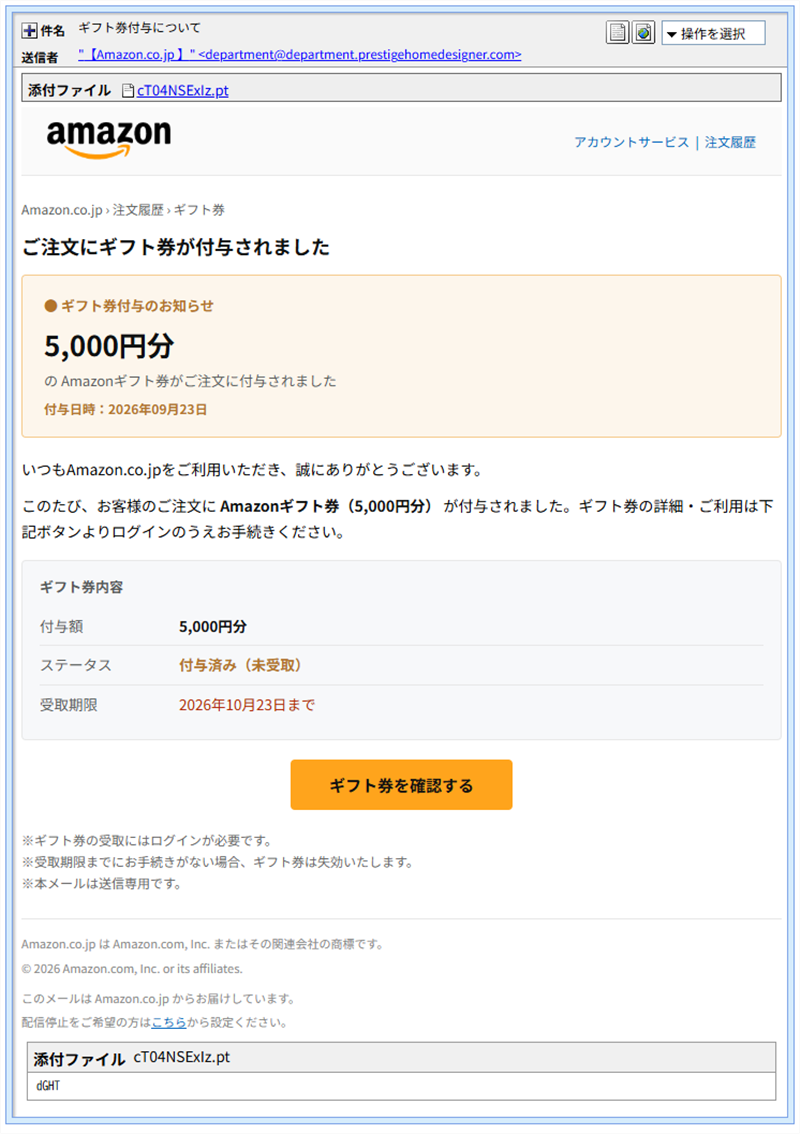
実際に届いたメール画面。差出人名は一見「Amazon.co.jp」と正しく表示されています
■ 送信ルート及び偽装判定
■ 文字を反転させる制御文字による送信者名偽装
送信者名の部分をヘッダー情報として詳しく確認すると、実際に保存されている文字列は「Amazon.co.jp」を後ろから読んだような逆順の並びで、そこにUnicode RLO(右から左へ表示することを強制する特殊な制御文字)が仕込まれていました。この制御文字が入ると、メールソフトはその後に続く文字を右から左へ表示するため、逆順に保存された文字列が結果的に正しい向きの「Amazon.co.jp」に見えてしまいます。テキストエディタに貼り付けたり、ヘッダーをそのまま表示したりすると、文字の並びが不自然であることに気付けます。
■ 実在組織を騙る捏造ヘッダー(本日3件目)
ヘッダーをさらに遡ると、埼玉県庁風のホスト名や、正規のセキュリティ製品「Barracuda」の名前を騙る中継が記録されており、本日ご紹介した他の詐欺メールと共通する「実在組織名を借りて経路をもっともらしく見せる」手口が使われていました。さらに、その中継元として記録されていたIPアドレスを調べたところ、スウェーデンの企業向けネットワークのものでした。スウェーデンの企業から日本語のAmazonギフト券詐欺メールが実際に送信されるとは考えにくく、このホップも捏造されたものと判断しています。
加えて、ヘッダーには実在するYahoo!メールの正規のDKIM署名も記録されており、攻撃者が実在のフリーメールアカウントを経由してこのメールを組み立てた可能性がうかがえます。
💡ここで! 「表示されている送信者名」は書き換えられます
メールの送信者名(表示名)は、送信者が自由に設定できる項目です。今回のように特殊な制御文字を使えば、実際には全く別の文字列を保存しておきながら、画面上には正しいブランド名が表示されるように仕込むこともできてしまいます。差出人の「表示名」だけを見て安心せず、必ず「@」より後ろの実際のアドレスやドメインを確認する習慣が大切です。
■ フィッシングサイト詳細解析
■ 誘導先の実態
誘導先URL(伏せ字):
hxxps://seastarmusic[.]com/redirect/(以下省略)
音楽関連の実在しそうな社名を含むドメインで、Whois情報によると2025年12月に取得され、9か月ほど運用が続いています。ホスティングIPは43.165.129.44(中国系クラウド事業者のサーバー)でした。調査ツール上は東京の住所が表示されますが、これはクラウド事業者側の拠点情報であり、運営者本人の所在地を示すものではありません。
現在このリンクにアクセスすると、フィッシングページではなくYouTubeへリダイレクトされる状態になっていました。既に無効化されたか、セキュリティ調査からの巡回を避けるための出し分け(クローキング)のいずれかと考えられます。
※本記事では、地図や調査結果そのもののスクリーンショットは掲載せず、IPアドレスごとの参照リンクのみを付けています。
■ 注意点と対処法
- 身に覚えのないギフト券・特典の通知は疑う:心当たりのない「付与」通知はまず疑ってください。
- 送信者の表示名だけで判断しない:正しく見えるブランド名でも、実際のメールアドレス(@より後ろ)を必ず確認してください。
- 受け取りはAmazonアプリ・マイページから:本当にギフト券が付与されていれば、メール内のリンクを使わなくてもAmazonのアカウントページから確認できます。
- 不審な添付ファイルは絶対に開かない:心当たりのないファイルは、開かずに削除してください。
- 公式の注意喚起も確認を:Amazonが公式サイトでAmazonからのEメール、電話、テキストメッセージ、またはウェブページかどうかを見分ける方法を公開しています。あわせてご確認ください。
本レポートの結論
画面上は正しく見える「Amazon.co.jp」という送信者名も、その裏では文字列を反転させる特殊な制御文字が使われていました。表示名の見た目だけで安心せず、実際のメールアドレスとリンク先を確認する習慣が一番の防御になります。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族や職場のLINEグループで「これ気をつけて!」と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体