「【要確認】配当金のお受取に関するご確認のお願い|三菱UFJ eスマート証券」は偽メール【続報】新潟を名乗る接続元は、中国・広州の回線だった
株を持っていると、「配当金の入金、そろそろかな」と気になる時期がありますよね。そんな気持ちにつけ込んで、証券会社を名乗る詐欺メールが届きました。実は昨日の記事とも深いつながりがあったので、続報としてお伝えします。
HEARTLAND SECURITY RESEARCH
「【要確認】配当金のお受取に関するご確認のお願い|三菱UFJ eスマート証券」
偽メール調査レポート【続報】(2026年10月16日受信)
| 危険度 | ★★★★☆(偽のログイン画面で、証券口座の番号やパスワードを盗む狙い) |
| 巧妙さ | ★★★☆☆(「暗証番号は聞かない」という本物風の注意書きや管理番号で信用を演出。接続元の名乗りも偽装) |
| 受信日時 | 2026年10月16日 8:08頃 |
| 表示上の差出人 | 「三菱UFJ eスマート証券」(会社名を名乗った表示) |
| 実際の送信ドメイン | yuanmushengwu[.]com(証券会社とは無関係) |
| 送信サーバーのIP | 20.71.26.230(オランダ・アムステルダム/Microsoftのホスティング回線) |
| 受信記録に残る接続元IP | 202.104.33.95(中国・広州の回線。メール上では新潟を名乗る) |
| SPF/DKIM | SPFは通過、DKIMは判定結果の記載なし(どちらも「本物の証明」にはなりません) |
| 誘導の中身 | 中継サイト → Chromeの「危険なサイト」警告 → 偽のログイン画面(パソコン・スマホとも同じ) |
※メールヘッダー詳細は個人情報保護のため非掲載
これは証券会社からのお知らせではありません
配当金を口実にした詐欺メールです。ボタンは押さず、口座番号やパスワードも入力しないでください。
届いたメールの内容
件名は「【要確認】配当金のお受取に関するご確認のお願い|三菱UFJ eスマート証券」。本文では、保有している国内上場株式の配当金について「お受取口座の確認が必要になった」と伝えています。手続き期限は2026年10月16日の23:59、つまり受信した当日の夜で、「確認できないと振込が一時保留になる」と焦らせる作りです。
件名:【要確認】配当金のお受取に関するご確認のお願い|三菱UFJ eスマート証券
差出人:三菱UFJ eスマート証券

三菱UFJ eスマート証券
配当金のお受取に関する
ご確認のお願い

お客様各位
平素は格別のご高配を賜り、厚く御礼申し上げます。
このたび、お客様が保有されている国内上場株式の配当金について、お受取口座の確認が必要となりました。

対象口座 総合取引口座
対象銘柄 国内上場株式(複数)
配当金支払予定日 2026年10月中旬
お手続き期限 2026年10月16日 23:59

お手続きが確認できない場合
配当金のお振込みが一時保留となり、お受取が遅れる可能性がございます。

[配当金受取口座を確認する]

【ご注意】
・配当金の振込先は、お客様ご本人名義の口座に限られます。
・本メールに心当たりのない場合は、速やかにカスタマーセンターまでご連絡ください。
・三菱UFJ eスマート証券が電話やメールで暗証番号やパスワードをお伺いすることは絶対にございません。
・不審なメールやSMSには十分ご注意ください。

三菱UFJ eスマート証券株式会社
金融商品取引業者 関東財務局長(金商)第61号
加入協会:日本証券業協会、一般社団法人 金融先物取引業協会

配信停止設定:kabu[.]co[.]jp
管理番号:MUFG-DIV-2026-8DGZ
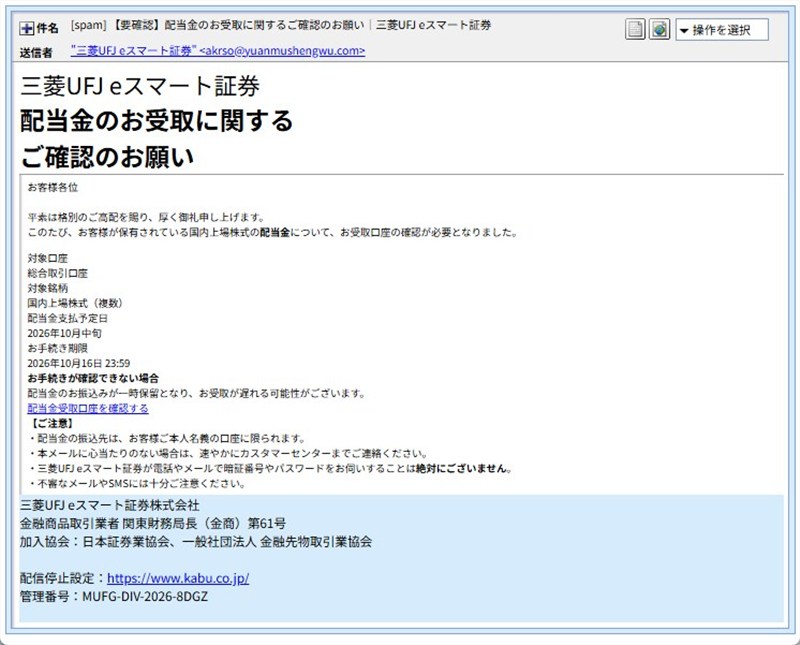
▲実際に届いたメールの画面。白い背景の本文と、末尾数行だけ水色の背景になっているのが特徴です。
この「本文は白背景で、最後の数行だけ水色背景」という体裁は、古くから使われている詐欺メールの型(キット)の特徴で、1つ前の記事のメールとも同じ作りです。ブランドや文面を入れ替えながら、同じ型が長く使い回されています。
昨日の記事との関連(続報)
昨日(10月15日)公開した「パスキー移行のお願い」を装う偽メールの記事と見比べると、筋書きや送信元は違うのに、誘導先の偽ログイン画面は同じ系統でした。
| 項目 | 昨日(10/15) | 今日(10/16) |
| 筋書き | パスキー(新しい認証方式)への移行のお願い | 配当金のお受取口座の確認のお願い |
| 名乗り | 旧社名「auカブコム証券」 | 現在の社名「三菱UFJ eスマート証券」 |
| 送信ドメイン | qiaoliankj[.]com | yuanmushengwu[.]com |
| 手続き期限 | 2026年10月16日 23:59 | 2026年10月16日 23:59(同じ) |
| 誘導先 | 偽の証券ログイン画面 | 同じ系統の偽の証券ログイン画面 |
送信ルートと偽装の判定
メールの経路を調べると、証券会社とは関係のない海外の設備から送られていました。詳しく調べて分かったことは次のとおりです。
- 送信サーバーはオランダ:IP
20.71.26.230は、Microsoftが提供するホスティング(サーバー貸し出し)回線で、場所はオランダ・アムステルダムと表示されました。ただしこれはサーバーの置き場所の目安で、攻撃者本人がそこにいるとは限りません。 - もう1つ、中国・広州の接続元:受信記録をたどると、攻撃者のサーバーへメールを送り込んだ接続元として、IP
202.104.33.95が残っていました。調べると中国・広東省の広州にある通信回線でした。 - 名乗りは新潟、実際は広州:その接続元は、新潟を連想させる日本語圏の名前を名乗っていました。ホスト名は送り手が自由に書ける自己申告ですが、IPアドレスは受け取った側のサーバーが実際に観測した値です。名乗りは信用せず、IPのほうを見る必要があります。
- 連番の自動送信アカウント:送り込みの際の認証アカウント名は「automated」に番号が付いた形で、機械的に大量配信するための仕組みが見えます。
- SPFは通過しているが安心材料にならない:SPFは「このサーバーから送ってよい」という、送信ドメイン側の許可証です。攻撃者は自分のドメインに自分で許可を書けるため、通過しても本物の証明にはなりません。
- 本物風の飾り:「暗証番号やパスワードをお伺いすることは絶対にございません」という注意書き、金融商品取引業者の登録番号、それらしい管理番号まで並べて、安心させようとしています。ところが誘導先の画面では口座番号を入力させるのですから、自分で書いた注意書きと矛盾しています。
- フッターの配信停止設定:検索で確認できた公式サイトのアドレスは
kabu.comでした。メールの末尾に書かれていた配信停止設定の表記はkabu[.]co[.]jpで、公式のものかは確認できていないため、リンクにはしていません。
やさしい用語解説
受信記録(Receivedヘッダー):メールが届くまでに通ったサーバーを、郵便の「中継印」のように記録したものです。名乗りは偽装できても、受け取った側が記録したIPアドレスは偽装しにくいため、調査の手がかりになります。
SPF・DKIM:「このメールは正しい送信元から来ました」と確認するための仕組みです。ただし、攻撃者が自分のドメインで設定すれば通ってしまうため、通っても本物とは限りません。
偽ログイン画面(フィッシング):本物そっくりのログイン画面を作り、入力されたIDやパスワードを盗む手口です。
誘導先サイトの調査
メール内のボタン「配当金受取口座を確認する」は、証券会社とは無関係な名前のサイト hxxps://ebirthdaywishes.com/ 配下のURLでした。ここを中継して、別の場所へ飛ばされます。パソコンでもスマホでも同じ画面が表示され、今回は画面を出し分けるクローキングは確認されませんでした。
①Chromeの「危険なサイト」警告
最初に、Chromeが赤い画面で「危険なサイト」と警告しました。内容は、攻撃者がだましてソフトをインストールさせたり、パスワードやカード番号などを開示させたりする恐れがあり、最近フィッシングが検出された、というものです。この警告が出たら、迷わず引き返してください。当サイトでは調査のため、あえて先へ進みました。
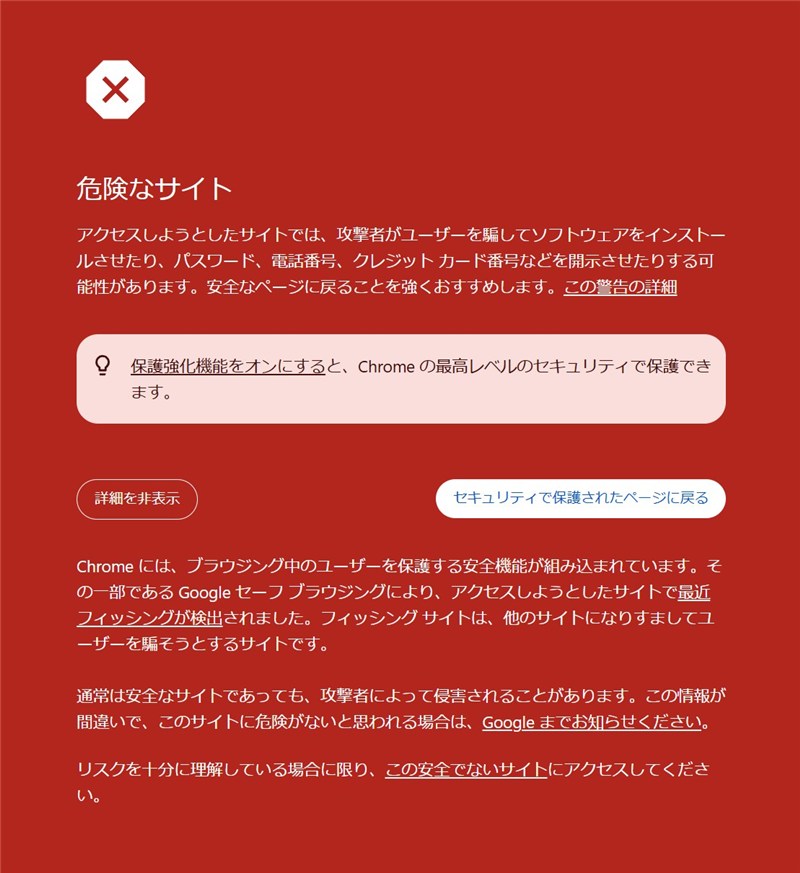
▲Chromeに表示された赤い警告画面。この時点で、Googleの危険サイトの一覧にすでに載っていることが分かります。
②証券会社そっくりの偽ログイン画面
警告を越えると、三菱UFJ eスマート証券に似せたログイン画面が現れます。「口座番号(8桁)」の入力欄と「次へ」、「パスキーでログイン」のボタン、よくある質問の案内や、PC版・スマホ版の切り替えまで再現されています。昨日の記事の画面と同じ系統の作りです。ここに口座番号やパスワードを入力すると、盗まれて口座を乗っ取られるおそれがあります。画面の下には「取引内容はすべて暗号化されます。安心してご利用ください」と書かれていますが、通信が暗号化されていることと、サイトが本物であることは別の話です。当サイトでは、この画面に何も入力していません。
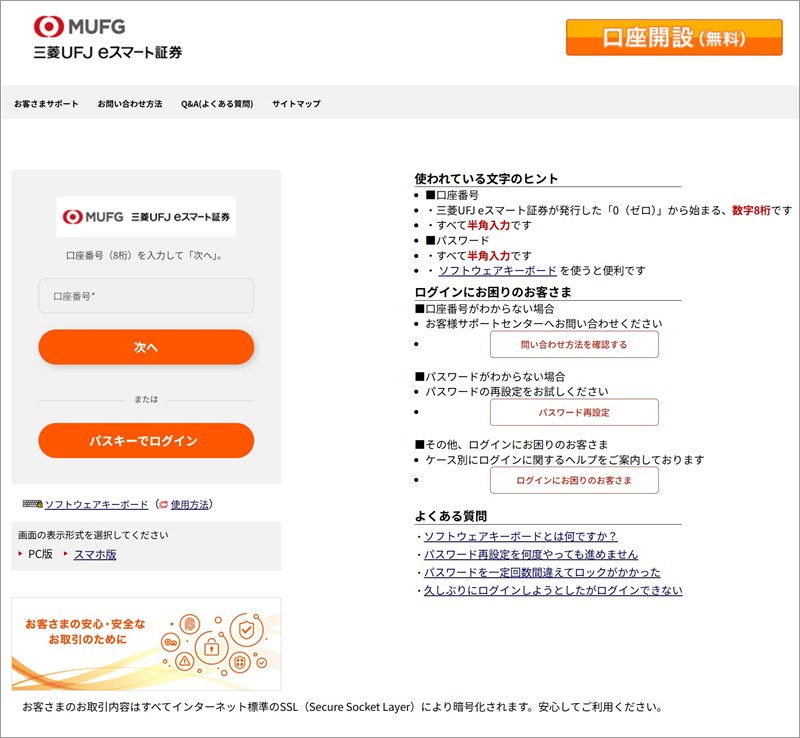
▲偽のログイン画面。見た目は本物そっくりでも、メールのリンクから来た時点で偽物です。
注意点と対処法
ここまで読んで「開いてしまったかも」と不安になった方も、落ち着いて大丈夫です。順番に確認していきましょう。
- メールは開かず削除:ボタンは押さず、そのまま削除してください。配当金の受取方法や口座の登録内容が気になる場合は、メールのリンクからではなく、ふだんお使いのブックマークや公式アプリから確認しましょう。
- 警告が出たら引き返す:Chromeに赤い「危険なサイト」の画面が出たら、「セキュリティで保護されたページに戻る」を選んでください。
- 開いただけなら心配はいりません:ページを見ただけで、口座番号やパスワードを入力していなければ、タブを閉じるだけで大丈夫です。
- もし入力してしまったら:公式のページ(ブックマークや公式アプリ)から、すぐにパスワードを変更し、証券会社の公式窓口へ連絡してください。身に覚えのない取引、出金、登録情報の変更がないかも確認します。同じパスワードを他のサービスにも使っている場合は、そちらも変更しましょう。
- 不安なときは相談を:警察相談専用電話「#9110」や、消費者ホットライン「188」に相談できます。メールに書かれた連絡先にはかけないでください。
「今日が期限」「確認できないと保留」と急がせるメールほど、いったん手を止めて深呼吸してください。ご家族に株をお持ちの方がいたら、「配当金の確認メールのリンクは開かない」と、ぜひ伝えてあげてください。
まとめ:配当金の確認は「メールのリンク」からしない
配当金や口座の確認を理由に、ログイン画面へ誘導するメールは詐欺です。名乗りより、IPアドレスと誘導先を見る。赤い警告が出たら引き返す。この2つを、ご家族や友だちにも伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査結果:ip-sc.net(IP調査兵団)
使用配色テーマ:Charcoal