「【重要】ご利用のアカウントに関するご確認のお願い」は詐欺|自分のアドレスから届くMicrosoftサポート詐欺メール
受信トレイを開いたら、差出人欄に自分のメールアドレスが書いてあった。「自分で送った覚えはないのに…」と、思わず手が止まった経験はありませんか。今回は、そんな「自分から届いた」メールを2通まとめて調べました。
HEARTLAND SECURITY RESEARCH
「【重要】ご利用のアカウントに関するご確認のお願い」
偽メール調査レポート(2026年10月15日受信・同じ内容の2通)
| 危険度 | ★★★★☆(偽の警告画面で電話をかけさせ、遠隔操作や支払いに誘導する「サポート詐欺」) |
| 巧妙さ | ★★☆☆☆(差出人を自分のアドレスにして驚かせる点は工夫あり。ただし文面は同じ文章の繰り返しで、件名の日本語は崩れている) |
| 受信日時 | 1通目:2026年10月15日 18:43頃/2通目:同日 9:52頃 |
| 表示上の差出人と宛先 | 2通とも、差出人と宛先が受信者本人と同じアドレス。1通は組織に存在しないアドレス、もう1通はすでに使われていないアドレスでした。 |
| 送信サーバーのIP | 1通目:103.139.180.228(インド・デリー)2通目: 109.238.212.91(チェコ・プラハ) |
| SPF/DKIM | SPFは2通とも「Softfail(このサーバーからの送信は推奨されない)」、DKIMは判定結果の記載なし |
| 誘導先 | Microsoftのクラウド上の静的サイト → 偽の「Windows Defender」警告画面と、電話番号の表示(パソコン・スマホとも同じ) |
※メールヘッダー詳細は個人情報保護のため非掲載
これはあなたのアカウントからの通知ではありません
サポート詐欺へ誘導する偽メールです。リンクは押さず、警告画面が出ても電話はかけないでください。
届いたメールの内容
2通は本文がほぼ同じで、件名だけが違いました。2通目の件名は「【重要】ご利用のアカウントに関するご確認のお願い」。1通目の件名は「【入要】ご利用のアプルに非をご要います」と、日本語として成り立っていませんでした。本文では、「あなたのアカウントから送られたメールの確認が必要」と伝え、リンクを押させようとします。さらに「24時間以内に確認が完了しないと、一部の送信機能が制限される」と、期限を切って焦らせる作りです。
件名:【重要】ご利用のアカウントに関するご確認のお願い
差出人:(受信者本人と同じアドレス)
宛先 :(受信者本人と同じアドレス)

重要なお知らせ

ご利用のアカウントから送信されたメールについて、確認が必要です。

システム上、お客様ご自身のアカウントからメールが送信され、その確認を同じアカウントのご利用者にお願いする必要がある状態となっています。

現在の記録は以下のとおりです:

・送信元:お客様のアカウント
・確認対象:お客様ご自身のメール
・確認者:お客様ご自身
・処理状況:確認待ち

このメールの送信に心当たりがある場合も、ない場合も、以下のリンクから内容をご確認ください。

[メールの内容を確認する]

確認後、アカウントの最近のアクティビティをご確認いただけます。

[アカウントアクティビティを確認する]

※ 安全のため、24時間以内に確認が完了しない場合、一部の送信機能が一時的に制限される場合があります。
※ 確認が完了するまで、この通知はアカウント上に表示されます。

この通知は、アカウント上で確認されたメール送信情報に基づき自動的に生成されています。

--------------------------------------------------
(受信者の組織名)セキュリティチーム
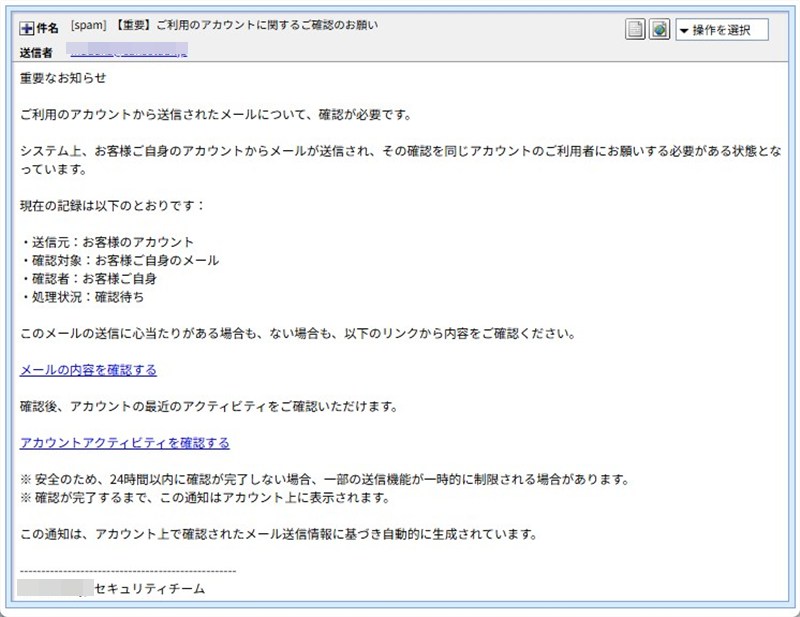
▲実際に届いたメールの画面(1通目)。差出人欄にも宛先欄にも、自分と同じアドレスが入っています。
ちなみに本文には、攻撃者の論理のおかしさが出ています。「送信元:お客様のアカウント」「確認者:お客様ご自身」と、自分で送ったメールを、自分で確認しろという筋書きです。どこから見ても、内容が成り立っていません。なお、リンクの文字はMicrosoftを名乗っていませんが、押した先でMicrosoftを名乗る画面が出てきます。
なぜ「自分のアドレス」から届くのか
メールの差出人欄は、郵便の封筒の「差出人の住所」と同じで、書いた人が自由に書けます。そのため、攻撃者が受信者本人のアドレスを差出人に書けば、「自分から届いたメール」が簡単に作れてしまいます。自分のアドレスから届いていても、自分の身に何か起きているとは限りません。アカウントが乗っ取られたと決めつける必要もありません。
その証拠に、今回の2通のうち1通は、その組織のメールサーバーに存在しないアドレスを差出人にしていました。もう1通は、すでに使われていないアドレスです。つまり攻撃者は、アドレスが生きているかどうかも確かめずに、機械的に宛先と同じ名前を差出人に入れているとみられます。
送信ルートと偽装の判定
メールの経路を調べると、2通は別々の海外の設備から送られていました。詳しく調べて分かったことは次のとおりです。
- 1通目の送信元はインド・デリー:IP
103.139.180.228は、インドの通信事業者の回線でした。接続時の名乗りはサーバー名ではなく、IPアドレスそのままでした。 - 2通目の送信元はチェコ・プラハ:IP
109.238.212.91は、チェコの通信事業者の回線で、一般向けの接続として登録されています。IP調査サイトでは脅威レベル「高」、メールを狙う攻撃の発信元として記録がありました。ただしこれらは回線の場所の目安で、攻撃者本人がそこにいるとは限りません。乗っ取られた機器が使われている可能性もあります。 - SPFは「Softfail」:SPFは、ドメインの持ち主が「このサーバーから送ってよい」と宣言する許可証です。Softfailは「許可されたサーバーではないが、拒否まではしない」という判定で、2通ともこの結果でした。本物のメールなら起きにくい結果です。
- 20年以上前のソフトを名乗る:1通目は、2000年代に使われていた古いメールソフト「Outlook Express 6」の名前を名乗っていました。いまの環境でこのソフトから送られることは考えにくく、見せかけとみられます。
- 日付欄が実際とずれている:1通目は、メールに書かれた日時が、実際に届いた時刻と約7時間ずれていました。日付欄も、送り手が自由に書ける自己申告です。
- 数字だらけの本文も付いていた:1通目には、文字を「重」のような数字の符号に置き換えて書いたテキスト版の本文も付いていました。このテキスト版で読むと、意味の分からない数字の羅列に見えます。
- DKIMは判定なし:DKIMは、メールに付ける電子的な署名です。今回は署名の判定結果が記載されていませんでした。
やさしい用語解説
サポート詐欺:パソコンやスマホの画面に「ウイルスに感染しました」などと偽の警告を出し、表示された電話番号にかけさせる詐欺です。電話に出た相手が遠隔操作ソフトを入れさせたり、サポート料金を請求したりします。
SPF・DKIM:「このメールは正しい送信元から来ました」と確認するための仕組みです。ただし、攻撃者が自分のドメインで設定すれば通ってしまうため、通っても本物とは限りません。
静的サイト:プログラムを動かさず、画面のファイルをそのまま置いて見せるだけのサイトです。クラウドサービスの機能として、誰でも手軽に作れます。
誘導先サイトの調査
2通のリンクは、見た目の違うURLでした。ただし、どちらもMicrosoftのクラウド「Azure」の静的サイトの機能(web.core.windows.net)の上に置かれていました。
- 1通目:
hxxps://disicufos.z7.web.core.windows[.]net/3x1o78p2/ - 2通目:
hxxps://revedufota.z13.web.core.windows[.]net/bckee/(開くと別のページへ移動し、最終的に/bckee/pv7nsbxo03q0.htmlが表示されました)
これは、世の中で広く使われている正規のクラウドのドメインです。「Microsoftのドメインだから安全」とは言えません。誰でも借りられる場所に、攻撃者が偽の画面を置いているだけです。そのためドメインだけでは見分けにくく、ブロックもしにくい点が厄介です。パソコンとスマホで画面を出し分けるクローキングは、今回は確認されませんでした。
①ウイルスバスターが「詐欺サイト」としてブロック
1通目のリンクを開こうとすると、ウイルスバスター クラウドが「詐欺サイト」という脅威の種類でブロックしました。判定はすでに済んでいるサイトです。
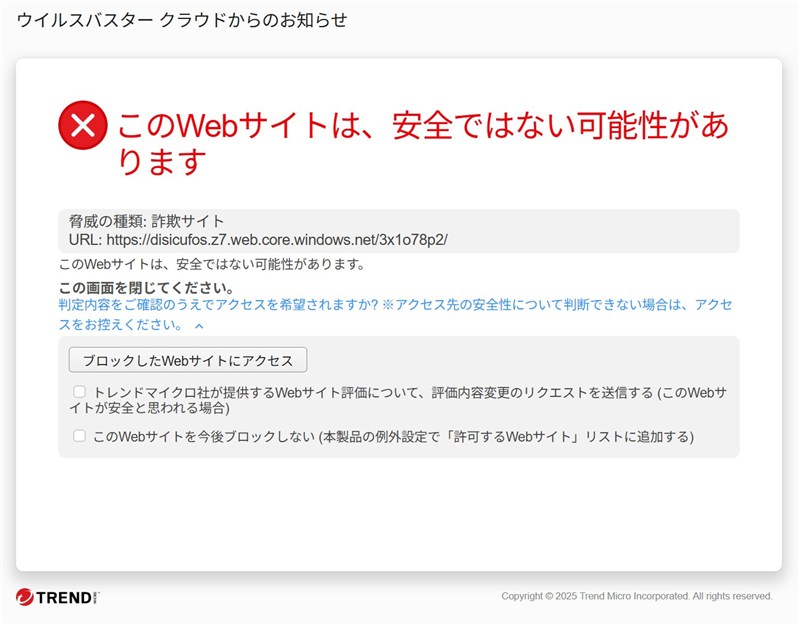
▲1通目のURLを開こうとした時のブロック画面。「脅威の種類:詐欺サイト」と表示されています。
②Chromeの「危険なサイト」警告
Chromeでも、赤い画面で「危険なサイト」と警告が出ました。内容は、攻撃者がユーザーをだましてソフトをインストールさせたり、パスワードや電話番号、カード番号などを開示させたりする恐れがあり、最近フィッシングが検出された、というものです。この警告が出たら、迷わず引き返してください。当サイトでは調査のため、あえて先へ進みました。
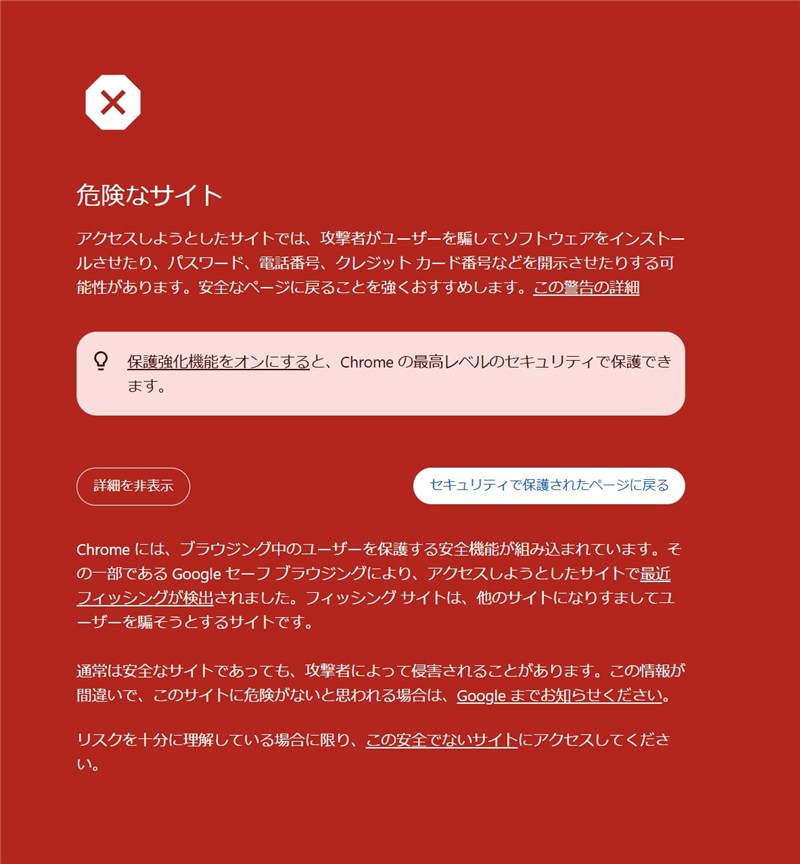
▲Chromeに表示された赤い警告画面。ウイルスバスターとは別に、Chromeでも危険と判定されていました。
③偽の「Windows Defender」警告画面
警告を越えると、Windowsの設定画面を背景にして、「Windows Defender 保護管理センター」を名乗るポップアップが現れます。「Microsoft Windows 防御システムからの警告! 悪意のあるトロイの木馬プログラムを検出(識別コード:#DX4K9R2P)」「この端末へのアクセスは安全上の理由により制限されています」と書かれ、画面中央、画面下の青い帯、右下の「Microsoft テクニカルサポート」の3か所に、同じ電話番号 (0101) 24083-37257 が出ています。この番号には、絶対に電話をかけないでください。本物のWindowsやMicrosoftが、画面に電話番号を出して電話を求めることはありません。
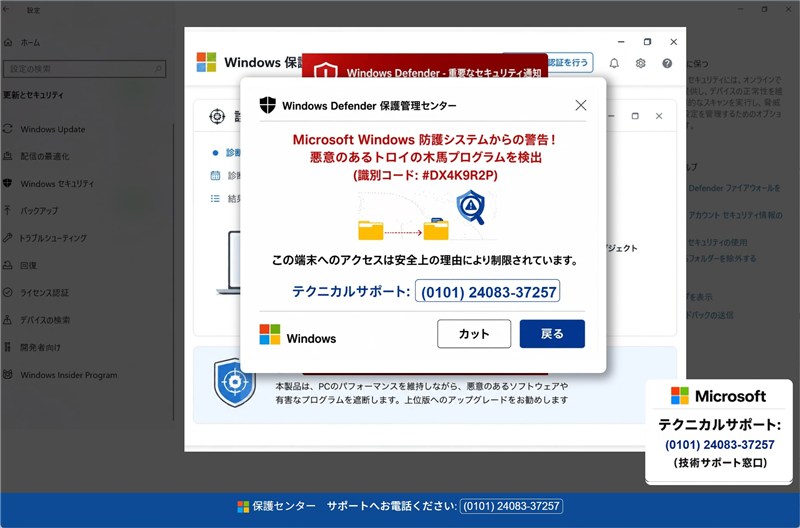
▲偽の警告画面。画面中央と下の帯、右下の3か所に同じ電話番号が出ています。
この番号の形にも注目してください。先頭の「010」は、日本から海外へかける国際電話の識別番号です。IPA(情報処理推進機構)の「サポート詐欺レポート」(ScanNetSecurityの解説記事)では、サポート詐欺に使われる電話番号が、2023年ごろからIP電話の「050」から国際通話の「010」へ移ってきたと報告されています。見慣れない形の番号が出た時点で、疑うきっかけになります。
ここで、攻撃者のちょっとしたミスも見つかりました。ポップアップのボタンの文言が「カット」と「戻る」になっていて、日本語として不自然です。どちらを押す場面なのか、見ている人は迷うはずです。
2通目のリンク先も、同じ画面でした。電話番号も、識別コードも、1通目と同じです。つまり、別々の送信元から別々のURLで届いていても、同じ仕組みを使う同じグループの可能性が高いとみられます。違いは、ウイルスバスターの判定でした。1通目は「詐欺サイト」でしたが、2通目は「このWebサイトは、安全ではない可能性があります」と、やや弱い表現でした。
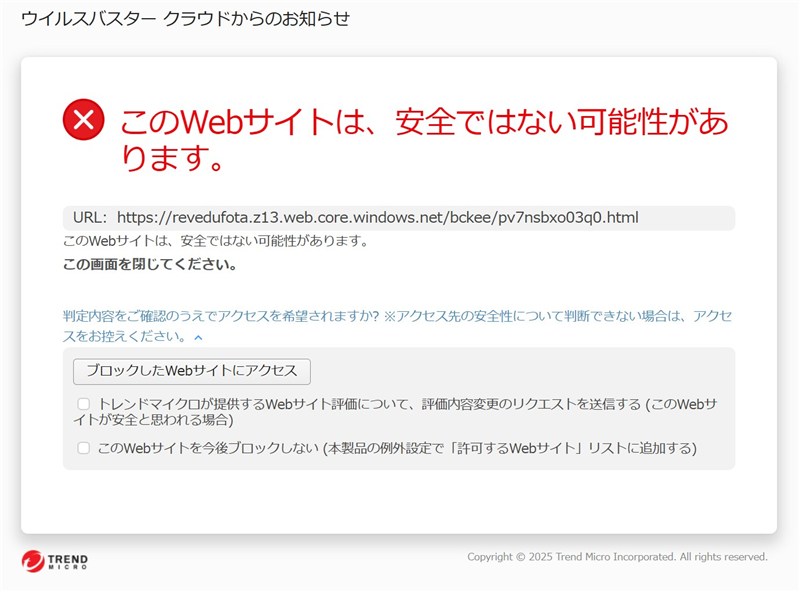
▲2通目のURLを開こうとした時のブロック画面。1通目より弱い表現でしたが、こちらもブロックされました。
注意点と対処法
ここまで読んで「開いてしまったかも」と不安になった方も、落ち着いて大丈夫です。順番に確認していきましょう。
- メールは開かず削除:自分のアドレスから届いていても、リンクは押さず、そのまま削除してください。アカウントが心配な場合は、メールのリンクからではなく、ふだんお使いのブックマークや公式のページからサインインして確認しましょう。
- 警告画面が出たら電話しない:画面に電話番号が出ても、かけないでください。ウイルスバスターやChromeの警告が出た段階で引き返すのが一番安全です。
- 画面が閉じられないとき:警視庁の案内ページでは、全画面の警告が閉じられない場合、キーボードの「ESC」キーを約3秒長押ししてから、ブラウザの×で閉じる方法が案内されています。それでも閉じられなければ、Ctrl+Alt+Deleteでタスクマネージャーを開き、ブラウザを選んで「タスクの終了」を実行します。
- 開いただけなら心配はいりません:ページを見ただけで、電話をかけたり、ソフトをインストールしたりしていなければ、画面を閉じるだけで大丈夫です。
- もし電話してしまったら:相手に言われたソフトのインストールや、支払いには応じず、通話を切ってください。すでにソフトを入れてしまったり、支払ってしまったりした場合は、早めに相談しましょう。警察相談専用電話「#9110」や、消費者ホットライン「188」が窓口になります。画面に出ていた番号には、かけ直さないでください。
- 職場に届いたら共有を:組織のメールアドレスで届いた場合は、社内の管理者にも知らせてください。自分のアドレスが差出人に使われているだけなら、アカウントが乗っ取られたわけではありません。
「24時間以内」「アカウントに関する確認」と急がせるメールほど、いったん手を止めて深呼吸してください。ご家族に、パソコンの警告画面に驚いてしまいそうな方がいたら、「画面に出た電話番号には、かけない」と伝えてあげてください。
まとめ:自分から届いたメールも、画面の電話番号も信用しない
差出人欄は自由に書けるので、自分のアドレスから届いても本物とは限りません。警告画面に電話番号が出たら、それが詐欺のサインです。この2つを、ご家族や友だちにも伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査結果:ip-sc.net(IP調査兵団)
使用配色テーマ:Teal