【要対応】auカブコム証券 次世代認証(パスキー)への移行のお願い|旧社名を名乗る偽証券ログイン詐欺メール
朝の通勤電車でスマホをのぞくと、見慣れた証券会社の名前で「【要対応】」のメール。株価や資産の状況を朝のうちに確認する習慣のある方なら、つい開きたくなる件名です。今朝8時台に届いたのが、まさにそんなメールでした。
先にお伝えします。このメールは詐欺メールです。「オンライン認証ポータルへ」のリンクは開かないでください。
HEARTLAND SECURITY RESEARCH
「【要対応】auカブコム証券 次世代認証(パスキー)への移行のお願い」
偽メール&偽ログイン画面 調査レポート(2026年10月15日受信)
| 危険度 | ★★★★☆(口座番号の入力を狙う偽ログイン画面。「出金・入金の制限」で脅して焦らせる。入力後の動きは未確認) |
| 巧妙さ | ★★★☆☆(画面は本物そっくり。ただし旧社名と新ブランドが入り混じるちぐはぐさも) |
| 受信日時 | 2026年10月15日 8:49頃 |
| 表示上の差出人 | 「auカブコム証券」(すでに使われていない旧社名) |
| 実際の送信ドメイン | qiaoliankj[.]com(証券会社とは無関係) |
| 送信元IP | 20.61.201.25(オランダ・アムステルダム/Microsoft) |
| SPF | pass(ただし攻撃者自身のドメインで通っただけ) |
| DKIM | 署名は付いているが、送信ドメイン自身のもの |
| メール内のリンク先 | hxxps://vppphuongnguyen[.]com/… |
| 転送先の偽サイト | hxxps://borshynel[.]cfd/identifier/…(2026年10月14日登録) |
| 偽サイトのIP | 104.21.49.210(Cloudflare経由のため、実際の所在地は不明) |
| クローキング | なし(調査時点)。ブロックもされず、そのまま開ける状態で放置 |
これは証券会社からのメールではありません。詐欺メールです。
「オンライン認証ポータルへ」のリンクは開かないでください。
届いたメール
件名は「【要対応】auカブコム証券 次世代認証(パスキー)への移行のお願い」。本文は、白い背景に、末尾の数行だけ水色の背景が付いた作りでした。
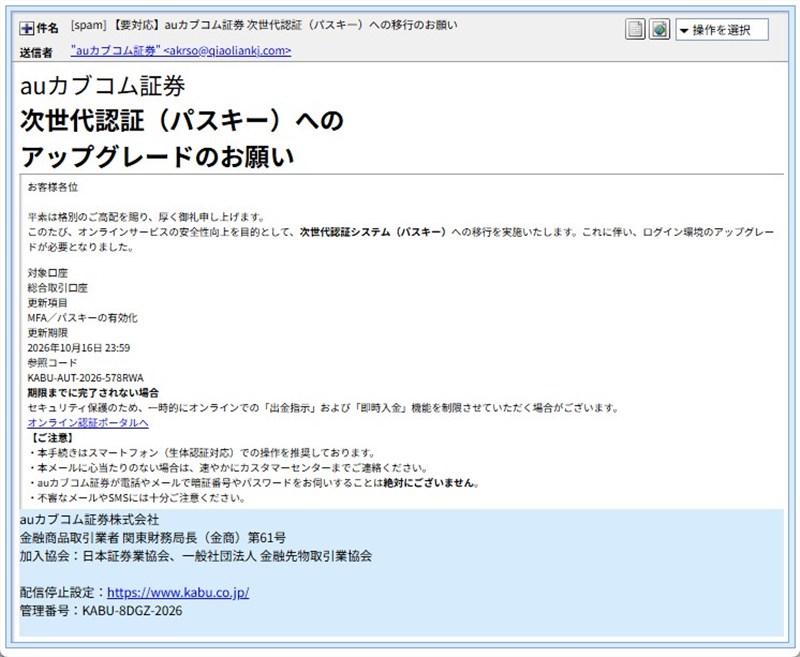
メール画面。末尾の数行だけ水色の背景になっています
件名:【要対応】auカブコム証券 次世代認証(パスキー)への移行のお願い
差出人の表示:auカブコム証券

auカブコム証券
次世代認証(パスキー)への
アップグレードのお願い

お客様各位

平素は格別のご高配を賜り、厚く御礼申し上げます。
このたび、オンラインサービスの安全性向上を目的として、次世代認証システム(パスキー)への移行を実施いたします。これに伴い、ログイン環境のアップグレードが必要となりました。

対象口座:総合取引口座
更新項目:MFA/パスキーの有効化
更新期限:2026年10月16日 23:59
参照コード:KABU-AUT-2026-…(省略)

期限までに完了されない場合
セキュリティ保護のため、一時的にオンラインでの「出金指示」および「即時入金」機能を制限させていただく場合がございます。

[オンライン認証ポータルへ](リンク先:hxxps://vppphuongnguyen[.]com/…)

【ご注意】
・本手続きはスマートフォン(生体認証対応)での操作を推奨しております。
・本メールに心当たりのない場合は、速やかにカスタマーセンターまでご連絡ください。
・auカブコム証券が電話やメールで暗証番号やパスワードをお伺いすることは絶対にございません。
・不審なメールやSMSには十分ご注意ください。

auカブコム証券株式会社
金融商品取引業者 関東財務局長(金商)第61号
加入協会:日本証券業協会、一般社団法人 金融先物取引業協会

配信停止設定:https://www[.]kabu[.]co[.]jp/
管理番号:KABU-…(省略)
文面は丁寧で落ち着いていて、「電話やメールで暗証番号やパスワードをお伺いすることは絶対にございません」という注意書きまで入っています。そのうえで、期限を「明日の23:59」に切り、出金と入金が制限されるかもしれないと告げて、読む人を急がせる作りです。「パスキー」「MFA」といった新しい言葉を口実にして、「やっておかないと困る手続き」に見せています。
💡ここで!用語かんたん解説
パスキー:パスワードの代わりに、スマホの指紋や顔認証などでログインできる新しい仕組みです。安全性が高いと言われ、話題になっているため、詐欺メールが口実として使いやすい言葉です。
MFA(多要素認証):パスワードに加えて、スマホへ届く確認コードなど、もう1つ別の方法で本人確認をする仕組みのことです。
送信ルートと偽装の判定
| 項目 | 内容 |
| 送信ドメイン | qiaoliankj[.]com |
| 送信元IP | 20.61.201.25 |
| IPの場所・事業者 | オランダ・アムステルダム/Microsoft(サーバー貸し出し用) |
| SPF | pass |
| DKIM | 署名あり(送信ドメイン自身のもの) |
※メールヘッダー詳細は個人情報保護のため非掲載
送信元はMicrosoftのクラウド(サーバー貸し出しサービス)で、場所はオランダと表示されました。ただし、これは「サーバーが置かれた場所」で、送信した人の居場所ではありません。調査サイト(IP調査兵団)の脅威レベルは「低」でしたが、これは「まだ報告が少ない」というだけで、安全という意味ではありません。
SPFは「pass」でしたが、通ったのは攻撃者が用意した送信ドメインの認証で、証券会社が認めた送信という意味ではありません。DKIMの署名も同じです。
攻撃者側のサーバーの受付記録には、もう1つ気になる痕跡が残っていました。連番のような名前の送信アカウントで認証されており、大量配信用のアカウントと思われます。しかも、接続元は実在する某自治体のドメイン名を名乗っていました。名乗りは自己申告なので、その自治体が関わっているという意味ではありません。
「auカブコム証券」はもう存在しない名前です
このメールの大きな特徴は、件名・本文・フッターのすべてが旧社名「auカブコム証券」になっていることです。公式サイトの案内によると、2025年1月に三菱UFJ銀行の100%子会社となり、2025年2月1日から社名が「三菱UFJ eスマート証券」に変わっています。2026年10月に旧社名で届いた時点で、不自然なメールです。
ただ、社名が変わったことを知らない方も少なくないはずです。旧社名のほうが、かえって「見覚えのある名前」として働いてしまうかもしれません。「旧社名で届いたら、まず疑う」を覚えておいてください。
なお、フッターには「配信停止設定」として証券会社のものに見えるアドレスが書かれています。公式サイトのアドレスは kabu.com で、メールに書かれていたのは別の綴り(kabu[.]co[.]jp)です。このアドレスが本物かどうかは確認できていないため、当サイトではリンクにしていません。
また、この本文の「白い背景で、末尾の数行だけ水色の背景」という作りは、当サイトの観測では、ずいぶん前から使われているキットのものです。HTMLの中にも、作成ツールの名前として古いWindows由来の部品「MSHTML」の表記が残っていました。古い雛形が、今も使い回されていることを示す材料と言えます。
フィッシングサイト詳細解析
メールのリンクをたどると、どこへ行き着くのか。実際にたどってみました。
ステップ1 メールのリンク(入口)
リンクの先は vppphuongnguyen[.]com という、個人名のような名前のドメインでした。ここから、別のドメインへ自動的に移動します。この入口のドメインを誰が持っているのかは、確認できていません。
ステップ2 偽のログイン画面(出口)
行き着いた先は borshynel[.]cfd です。このドメインの登録は2026年10月14日で、メールが届く約18時間前でした。登録業者は、DNSPod系のAceville Pte. Ltd.でした。
サイトのIPは 104.21.49.210 で、Cloudflare(世界中にサーバーを持つ中継サービス)のものです。調査サイトによって、場所の表示が食い違っていました(カナダ・トロント、米国・サンノゼ)。Cloudflareを経由していると、本当の設置場所は分かりません。調べた時点では、どこからもブロックされず、PCでもスマホでも同じ画面が開く、無防備な状態でした。
画面は、三菱UFJ eスマート証券のログイン画面そっくりに作られています。口座番号(8桁)を入れて「次へ」を押す欄、「パスキーでログイン」のボタン、ヘルプやよくある質問の欄、PC版とスマホ版の切り替えまで再現されています。入力した情報がどこへ送られるかは、確認できていません。
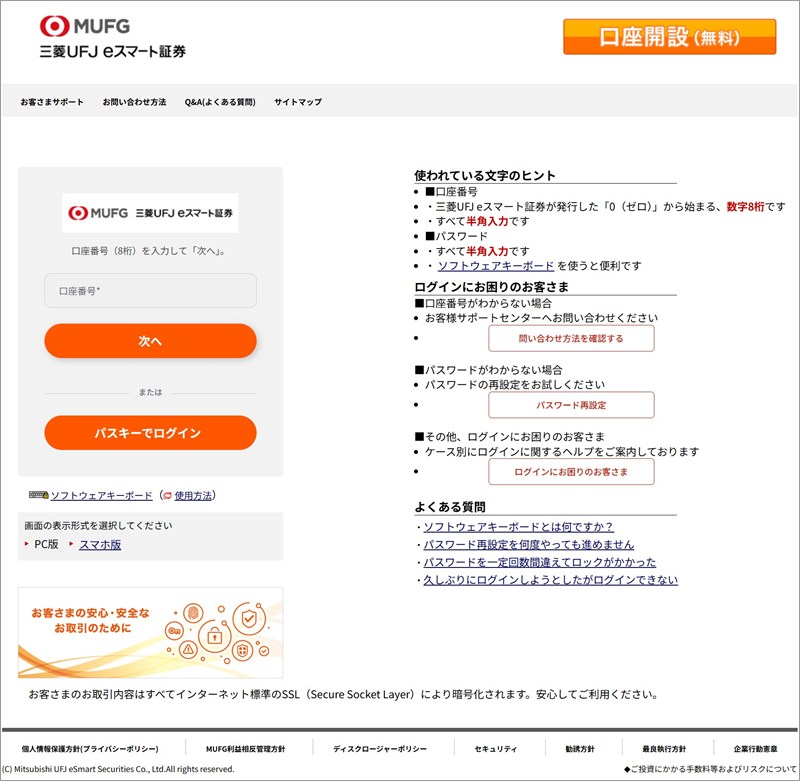
リンクの先で開いた偽のログイン画面。新ブランド「三菱UFJ eスマート証券」風に作られています
ここで攻撃者のミスを1つ。メールは旧社名の「auカブコム証券」なのに、行き着く画面は新ブランドの「三菱UFJ eスマート証券」風です。メールと画面で、名前が噛み合っていません。もう1つ、メールでは「メールでパスワードをお伺いすることは絶対にございません」と書いておきながら、行き先ではログイン情報を入力させようとしています。
整理すると、旧社名のメールで焦らせ、新ブランド風の偽ログイン画面へ連れていく流れです。入口と出口は別のドメインで、出口は配信のわずか1日前に登録された使い捨てのドメインでした。
注意点と対処法
- 「期限までに手続きしないと出金・入金を制限します」と言われても、慌てなくて大丈夫です。メールのリンクは開かず、閉じてください。
- 証券会社の手続きを確認したいときは、メールのリンクではなく、普段使っている公式アプリや、ブックマークした公式サイトから開いてください。お問い合わせは、三菱UFJ eスマート証券のお客様サポートセンターのページから確認できます。
- 社名が変わったことを知らなくても、恥ずかしいことではありません。「旧社名で届いたメール」は、まず疑うサインとして覚えておいてください。
- もし口座番号やパスワードを入力してしまっても、責める必要はありません。すぐに公式の窓口へ連絡し、パスワードの変更と、身に覚えのない取引がないかの確認を進めてください。同じパスワードを他のサービスで使っている場合は、そちらも変更しましょう。
- 迷ったときは、全国の消費生活センター等や、消費者ホットライン「188」に相談できます。
- ご家族、特に高齢のご家族には「証券会社の『パスキー移行』のメールは、リンクを開かない」とひとこと伝えてあげてください。
まとめ
「【要対応】auカブコム証券 次世代認証(パスキー)への移行のお願い」は、証券会社を装った詐欺メールです。すでに使われていない旧社名を名乗り、期限と出金制限で急がせて、本物そっくりの偽ログイン画面へ誘導します。「パスキー」のような話題の言葉が出てきても、メールのリンクからは手続きしないことが一番の対策です。
同じようなメールを受け取った方や、ご家族に届いた方に、この記事を共有していただけると助かります。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)