「〇〇の終了を防ぐためにドメイン検証が進行中です」は偽メール!容量超過を装い、ウェブメールの偽ログイン画面へ誘導
みなさんは、ご自分のメールボックスの容量を、最近確認したことがありますか?「容量がいっぱいです」と言われると、つい気になってしまうものですよね。
その気持ちにつけ込む偽メールが届きました。結論から言うと、この「ドメイン検証」メールは偽物です。リンクは開かないでください。
HEARTLAND-LAB INVESTIGATION REPORT
🔍 調査レポート:概要
| 偽装相手 | 自社のIT管理者(メールボックス管理) |
| 件名 | 「〇〇の終了を防ぐためにドメイン検証が進行中です」+英数字の文字列 (〇〇は自社のメールアドレスのため伏せています) |
| 受信日 | 2026年10月29日(木) |
| 手口 | 「容量超過で24時間以内に停止」と急かし、ウェブメール風の偽ログイン画面へ誘導するフィッシング |
| 危険度 | ★★★★☆(メールのID・パスワードを狙う) |
| 警告・ブロック | 確認した時点では、どこからも警告されず、そのまま表示されました |
📋 ヘッダー解析情報
元の送信IP:198.23.215.187(アメリカ・ロサンゼルス)/SPF:fail(元の送信IPに対するMicrosoftの判定)/DKIM:署名なし
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ これは本物のIT管理者からのメールではありません ⚠️
本文中のリンクは開かないでください
届いた偽メールの内容
本文は次のとおりです。自社のメールアドレスやドメイン名は伏せています(〇〇)。
件名:!〇〇の終了を防ぐためにドメイン検証が進行中です e0397a8b0db3c8539b151dadd63c8a11
差出人の表示名:〇〇(自社ドメイン名)

ユーザー様 bren

これはIT管理者メールボックスからの自動通知です。

お客様のメールボックス(管理者アカウントを含む)はストレージ容量の上限を
超過しました。10/29/2026,2:16:39 AMから24時間以内にアカウントが停止されます。

直ちに再認証を行い、空き容量を確保してください。
hxxps://20bet-espana[.]com/(以下、受信者のアドレスを含む長いURLのため非掲載)

この手続きを完了しない場合、送受信機能および共有アクセスが失われます。

このメッセージには返信しないでください。必ず上記の安全なリンクをご利用
ください。

IT管理者 / メールボックス管理
〇〇(自社ドメイン名)
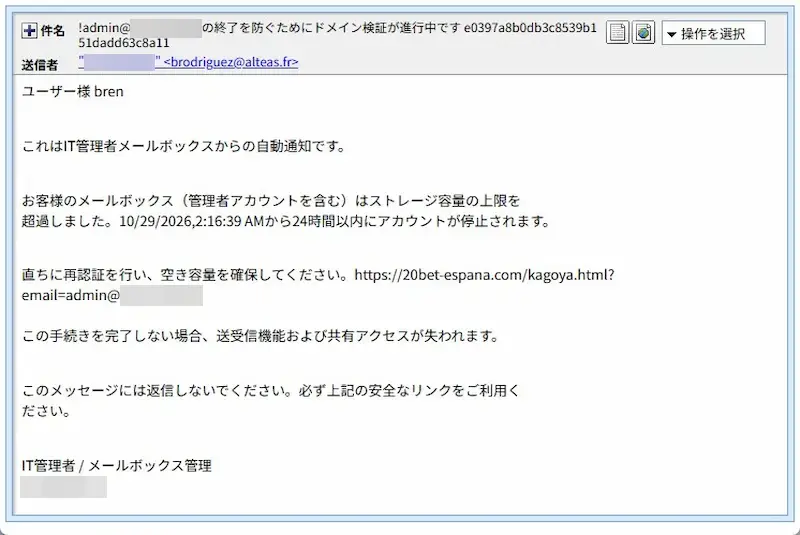
▲ 実際に届いた偽メール(宛先・差出人などの情報は伏せています)
ここが「あやしい」ポイントです。
- 「24時間以内にアカウントが停止されます」と、短い期限で急がせます。
- 「送受信機能および共有アクセスが失われます」と、使えなくなる怖さをあおります。仕事で使うメールほど、焦ってしまいがちです。
- 「空き容量を確保するために再認証を」と書いてありますが、容量を空けることと、ログインし直すことは関係がありません。話の筋が通っていません。
- 件名が「ドメイン検証」なのに、本文は「容量超過」と、内容がちぐはぐです。日本語も不自然で、機械翻訳したような文面です。
しかも冒頭は「ユーザー様 bren」。名前を差し込むはずの欄に、謎の「bren」さんが入っています。誰のことなのでしょうか。
送信ルートと偽装の判定
差出人の表示名は自社のドメイン名ですが、実際のメールアドレスはフランスの第三者ドメインでした。そのドメインは乗っ取られたか、不正に使われた可能性があります。
| 表示名 | 自社ドメイン名(偽装) |
| 実際の差出人 | フランスの第三者ドメインのアドレス(自社とは無関係) |
| 元の送信IP | 198.23.215.187HostPapa(レンタルサーバー事業者)、場所はアメリカ・カリフォルニア州ロサンゼルス |
| 途中の中継 | Microsoft 365のメール中継サーバー(フランス中部) |
| SPF/DMARC | Microsoftの判定では、元の送信IPは不合格(SPF fail、DMARC fail) |
| DKIM | 署名なし |
この表で大事なのは、最終的に届いたメールの「SPF pass」は、中継したMicrosoftのサーバーの認証にすぎないということです。実際にメールを送ったアメリカのサーバーは、Microsoft自身の判定では「なりすまし」と見なされていました。受け取る側の画面だけを見ると本物らしく見えてしまうのが、やっかいなところです。
また、本文の時刻「2:16:39 AM」は、日本時間にするとメールの送信時刻の7時間前で、アメリカ西海岸(太平洋夏時間)の表記でした。送信元のロサンゼルスとも合います。
※メールヘッダー詳細は個人情報保護のため非掲載
💡ここで! 用語をやさしく解説
SPF・DMARC:「このサーバーから、このドメインのメールを送ってよいか」を確かめる仕組みです。不合格(fail)は、その許可がないという意味で、なりすましの疑いが強まります。
ウェブメール:専用のソフトを使わず、ブラウザ(インターネットの閲覧ソフト)の画面でメールを読み書きできるサービスです。会社のメールなどで広く使われているため、その「ログイン画面」を偽物でそっくりに作られることがあります。
フィッシングサイト詳細解析
本文に書かれたリンク先:hxxps://20bet-espana[.]com/…
リンクの特徴:URLの末尾に受信者のメールアドレスが付いていました。受け取った人ごとに作られたリンクです(続きは個人情報のため非掲載)。
※危険なため、アドレスは非クリック化(hxxps/[.])して表示しています。
本文は「必ず上記の安全なリンクをご利用ください」と言い切っていますが、そのリンク先は、IT管理者とは何の関係もない、ブックメーカー(賭け事)を思わせる名前の外国のドメインでした。安全どころか、むしろ正反対です。
偽のログイン画面
リンクを開くと、ウェブメールのログイン画面にそっくりなページが表示されました。「ユーザID」「パスワード」の入力欄、言語選択、「パスワード以外のログイン情報を保存する」のチェック欄、ログインボタンまで、本物と見分けがつかない出来です。
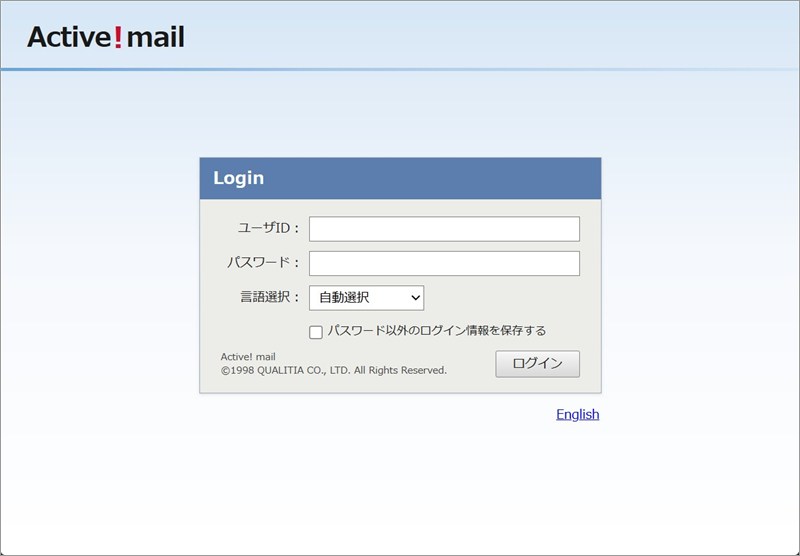
▲ ウェブメールそっくりの偽ログイン画面(調査のため表示のみ確認)
しかも、確認した時点では、ブラウザやセキュリティソフトの警告はまったく出ませんでした。どこからもブロックされず、無防備なまま公開されていたということです。「警告が出ないから安全」とは、決して言えません。なお、当サイトで確認したのは、この偽ログイン画面の表示までで、入力した後の動きは確認していません。
偽サイトを置いているドメインとサーバー
- ドメイン
20bet-espana[.]comは、2024年1月22日に取得されており、約2年9か月前から存在するドメインです。 - ドメインの登録会社はKey-Systems GmbH、持ち主の情報は代理サービスで隠されていて、実際の所有者は分かりません。ドメイン単体では「Webサイトなし」の状態でした。
- サーバーのIPアドレスは
38.180.11.155で、M247 Europe SRLのホスティング(専用サーバー)です。 - サーバーの場所は、調査サイトによって結果が分かれ(オランダ、アラブ首長国連邦)、実際にどこにあるかは特定できませんでした。
もともと賭け事のようなサイトに使われていたドメインが、悪用されたか、乗っ取られた可能性があります。
注意点と対処法
- メール内のリンクは開かない。「容量超過」「アカウント停止」と書かれていても、メールからは進まないでください。
- メールの容量が本当に心配なときは、ご自分でブックマークしているメールの管理画面、またはご契約のサービスの公式ページから確認しましょう。
- 会社のメールなら、メールの管理者や情報システム担当の方に、メールのリンクではなく、普段のやり取りで確認してください。
- 万一、IDやパスワードを入力してしまった場合は、すぐにメールのパスワードを変更し、管理者やサービスの窓口に連絡してください。同じパスワードを他にも使っていたら、そちらも変更をおすすめします。あわせて、身に覚えのない転送設定や送信履歴がないかも確認しましょう。
- 入力していなければ、まずは落ち着いて大丈夫です。画面を閉じて、メールは削除してください。
だまされそうになるのは、あなたの不注意ではありません。期限と不安で急がせるのが、この手口の狙いです。
まとめ
「ドメイン検証が進行中です」メールは偽物でした。
- 「容量超過で24時間以内に停止」と急がせる
- 受信側の「SPF pass」は中継サーバーのもので、元の送信元は不合格だった
- リンク先は無関係な外国のドメインで、警告も出ない偽ログイン画面
メールのリンクは開かず、ブックマークや公式ページから確認しましょう。職場やご家族にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)