【詐欺メール】KAGOYAを名乗る「メールアカウントの使用量が上限に達しています。」は偽物!3つのリンクが同じURLの容量警告を解析
仕事のメールボックス、気づけば何年分もたまっていませんか。「そろそろ整理しないと」と思いながら、つい後回しにしてしまう方も多いと思います。今日は、そんな後ろめたさにつけこむメールのお話です。
これは本物のKAGOYAからのお知らせではありません
メールのリンクは押さないでください。容量の確認は、ご自身でブックマークした管理画面から行いましょう。
届いたメールの内容
件名は「メールアカウントの使用量が上限に達しています。」でした。本文は次のとおりです(受信者のドメイン名は伏せ、詐欺サイトのURLは誤って開かないよう一部を伏せています)。
※かごや カスタマーサービスセンターです。

下記の(ドメイン名)の容量が90%を超えていることが確認されました。

メールアドレス:admin@(ドメイン名)
使用率:92%

容量逼迫により新しいメールデータを受信できなくなる可能性がありますので
ご確認くださいますようお願いいたします。

▼メールボックスの容量を変更する
容量を変更する場合は以下のガイドを参照ください。

 hxxps://dr-hc[.]jp/css/?clickid=(長い英数字)…

▼サーバー内のメールデータを削除する
サーバー内のメールデータは「User Control Centerール」から確認/削除が可能です。
User Control Centerール」のご利用方法は以下のガイドを参照ください。

 ・Webメールへのログイン方法
 hxxps://dr-hc[.]jp/css/?clickid=(長い英数字)…

 ・User Control Centerール上でメールを削除する
 hxxps://dr-hc[.]jp/css/?clickid=(長い英数字)…

■お問い合わせ■
・ヘルプ       https://www.kagoya.jp/help/
・カスタマーサポート https://www.kagoya.jp/guide/rs/
・メール       support@kagoya.jp
■ Copyright © 2007-2026 KAGOYA JAPAN Inc. All Rights Reserved. ■
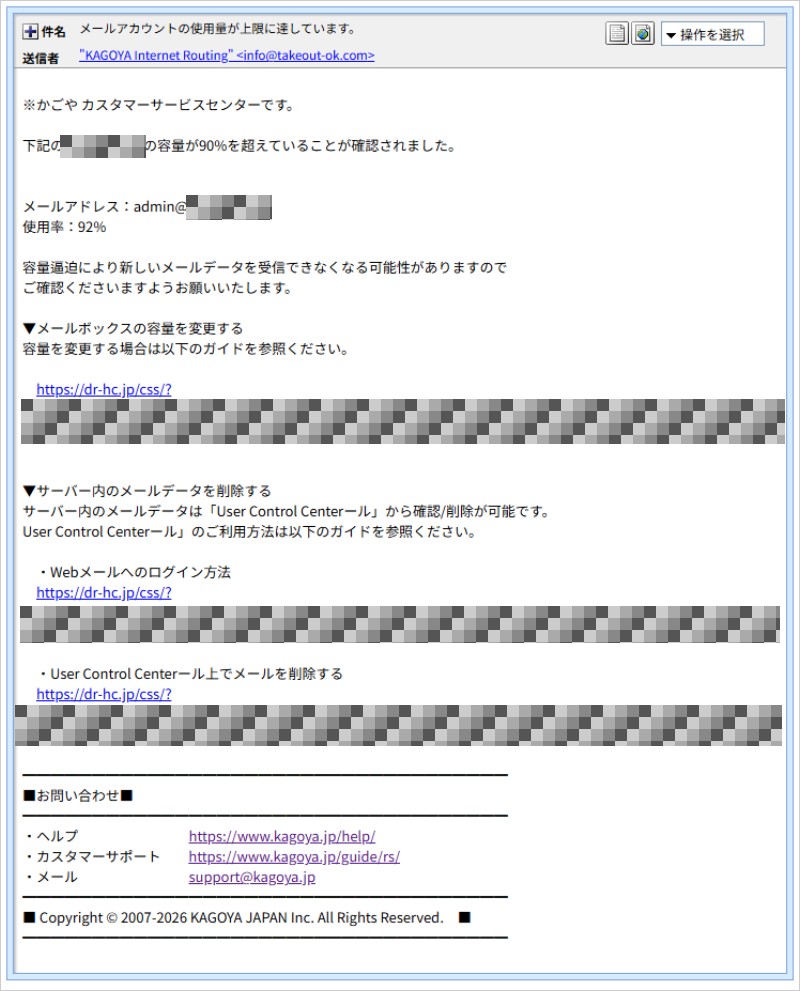
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載。モザイクは当サイトで加工しています)
「使用率92%」「新しいメールを受信できなくなる可能性」と、仕事で困る事態をほのめかして、リンクを押すよう仕向けています。文面の最後には、KAGOYAの公式サイトのURLやメールアドレスが並んでいますが、これらは文字が書かれているだけで、実際のリンク先は空欄でした。本物らしく見せるための飾りです。
3つのリンクが、すべて同じURL
本文には、目的の違う3つのリンクがあります。
- 「メールボックスの容量を変更する」
- 「Webメールへのログイン方法」
- 「User Control Centerール上でメールを削除する」
本物のサーバー会社のメールなら、案内の内容ごとに、それぞれ別のページへのリンクが付くはずです。ところが今回は、3つとも、まったく同じURL(長い英数字の識別番号まで同じ)に向いていました。ひとつのリンクで3役をこなす働き者、と言いたいところですが、ただの使い回しです。
文面の細かな不自然さも、見分けるヒントになります。
- 「User Control Centerール」と、文字がおかしくなっている。
- 冒頭は「かごや」とひらがなで、差出人名は英語の「KAGOYA Internet Routing」と、表記がそろっていない。
- 「90%を超えている」と「使用率92%」が、同じ文の中で並んでいる。
送信ルートと、存在しない送信ドメイン
差出人のメールアドレスは info@takeout-ok[.]com と書かれています。ところが、このドメイン takeout-ok[.]com は、確認した時点でインターネット上の登録(DNS)が見つからず、存在していませんでした。送信の確認(SPF)の記録もありません。「KAGOYA」を名乗る根拠は、差出人の表示名だけです。
- 受信側が記録した最初の送信元は、サーバー(
150.60.97.240)でした。 - その内側の記録には、海外の機器(
80.211.252.227、イタリアのクラウド事業者のもの。ただし調査サービスによって場所が食い違う)から、ある国内企業のメールアカウントでログインして送信した形跡がありました。 - つまり、乗っ取られたとみられる別の企業のアカウントが、踏み台にされた可能性があります。メール原文に含まれる企業名やアカウント名は、記事では伏せています。
用語メモ:むずかしい言葉をやさしく
DNS(ディーエヌエス):ドメイン名とインターネット上の住所を結びつける、電話帳のような仕組みです。電話帳に載っていないドメインは、実体がないことが多いです。
SPF(エスピーエフ):「この名乗りのメールは、この機器から送ってよい」という届け出と照らし合わせる仕組みです。今回は、届け出そのものがありません。
踏み台:悪いことをする人が、関係のない人のアカウントや機器を勝手に使って、自分の正体を隠す手口です。
リンクの先はどうなっているのか
リンク先の dr-hc[.]jp は、国内のレンタルサーバー上(157.7.189.65)にあるドメインです。URLの後ろには、広告の成果の計測に使われるような、長い識別のパラメータ(clickid や siteid など)が付いていました。別の正規のサイトが、悪用されている可能性もあります。
① セキュリティソフトは「フィッシング」としてブロックした
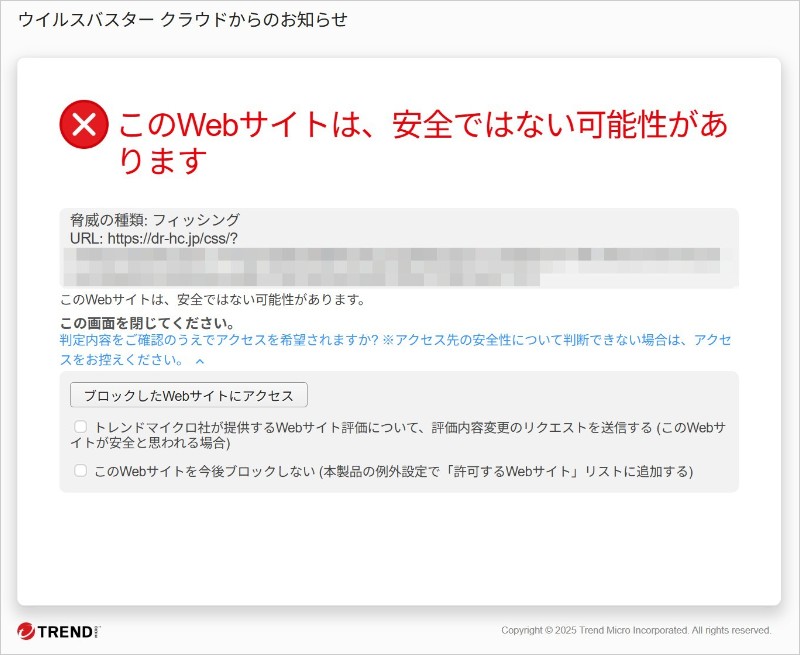
▲ ウイルスバスタークラウドが表示したブロック画面。脅威の種類は「フィッシング」と表示されています(URLの後半はモザイク加工)
調査時、ウイルスバスタークラウドは、このリンクを「フィッシング」と判定して、ブロックしました。Chromeもブロックしています(11月20日確認)。こうした画面が出たときは、「ブロックしたWebサイトにアクセス」を押さずに、そのまま閉じてください。
② 手動で開いてみると「403 Forbidden」
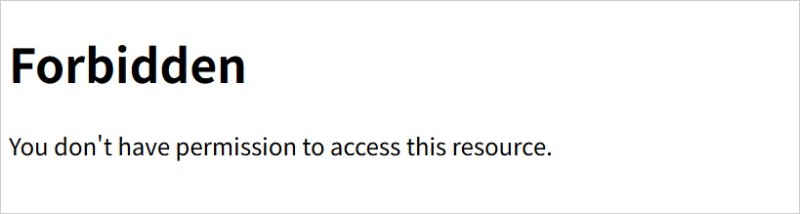
▲ 手動で確認したときに表示された「Forbidden(アクセス権がありません)」の画面
手動で確認したところ、「403 Forbidden」(アクセスが拒否された)という画面が表示され、ページの中身は確認できませんでした。すでに停止された可能性のほか、特定の条件の人にだけ見せる仕組みの可能性もあり、どちらかは分かりません。なお、中身が見えないからといって、安全という意味ではありません。
注意点と対処法
- メールのリンクは押さない。サーバー会社を名乗るメールでも、リンクから管理画面へは入らない。
- 容量が心配なときは、ご自身でブックマークした管理画面や、公式サイトを検索して開いた画面から、ログインして確認する。
- 差出人の名前が「KAGOYA」でも、メールアドレスのドメインが、普段のものと違うときは疑う。
- リンク先でIDやパスワードを入力してしまっても、責めないでください。すぐに公式の管理画面から、新しいパスワードに変更し、同じパスワードを使っている他のサービスも変更しましょう。不安なときは、契約中のサーバー会社のサポート窓口に連絡してください。
- 困ったときは、消費者ホットライン「188(いやや!)」に電話して相談できます。
- 職場のメール担当の方や、ご家族にも、こうしたメールがあることを共有しておく。
まとめ
「メールアカウントの使用量が上限に達しています。」は、KAGOYAを名乗る詐欺メールです。3つのリンクがすべて同じURLで、送信ドメインも存在しませんでした。
似たメールが届いたら、リンクは押さずに、まわりの人にもこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net の情報を参照しました。