【詐欺メール】ビューカード「【重要】セキュリティ強化に伴うご登録情報のご確認」は偽物!ドメインを変えても同じ偽ログイン画面へ
「あれ、このメール、どこかで見たような…」。そんな既視感を覚えたら、それは正しい勘かもしれません。今日は、送信元を変えてもう一度届いた、ビューカードを名乗るメールのお話です。
これは本物のビューカードからのメールではありません
リンクからログインせず、添付ファイルも開かないでください。ご不安なときは、公式アプリや、ブックマークした公式サイトから確認しましょう。
届いたメールの内容
件名は「【重要】セキュリティ強化に伴うご登録情報のご確認」。本文は、青いヘッダーに「VIEW ビューカード」のロゴを置いた、公式メールのようなデザインのHTMLメールです。本文は次のとおりです(詐欺サイトのURLは、誤って開かないよう一部を伏せています)。
【重要】セキュリティ強化に伴うご登録情報の再確認のお願い

いつもビューカードをご利用いただき、誠にありがとうございます。
現在、VIEW's NETではセキュリティ強化のためのシステムアップデートを
実施しております。アップデートに伴い、ご登録情報の再確認が必要となります。
お手数ではございますが、下記URLよりログインの上、
お客さま情報のご確認をお願いいたします。

対象     VIEW's NET にご登録のお客さま
現在のステータス ご登録情報の再確認が必要
お手続き期限 本メール受信後 72時間以内

[ログイン]
→ hxxps://www.gjoaex[.]com/viewsnets/up/jreasts/viewcardstandard

期限を過ぎますと、セキュリティ上の理由からアカウントを
一時的に停止させていただく場合がございます。
お早めにお手続きください。

※本メールは、VIEW's NETに会員登録されているすべてのお客さまに配信しております。
※今後ともビューカードをよろしくお願いいたします。
──────────────────
VIEW's NET サポートセンター
株式会社ビューカード
◆チケットに関するお問い合わせ
CNプレイガイド
TEL:0570-08-9999
年中無休 10:00~18:00
(以下、注意書きが続く)
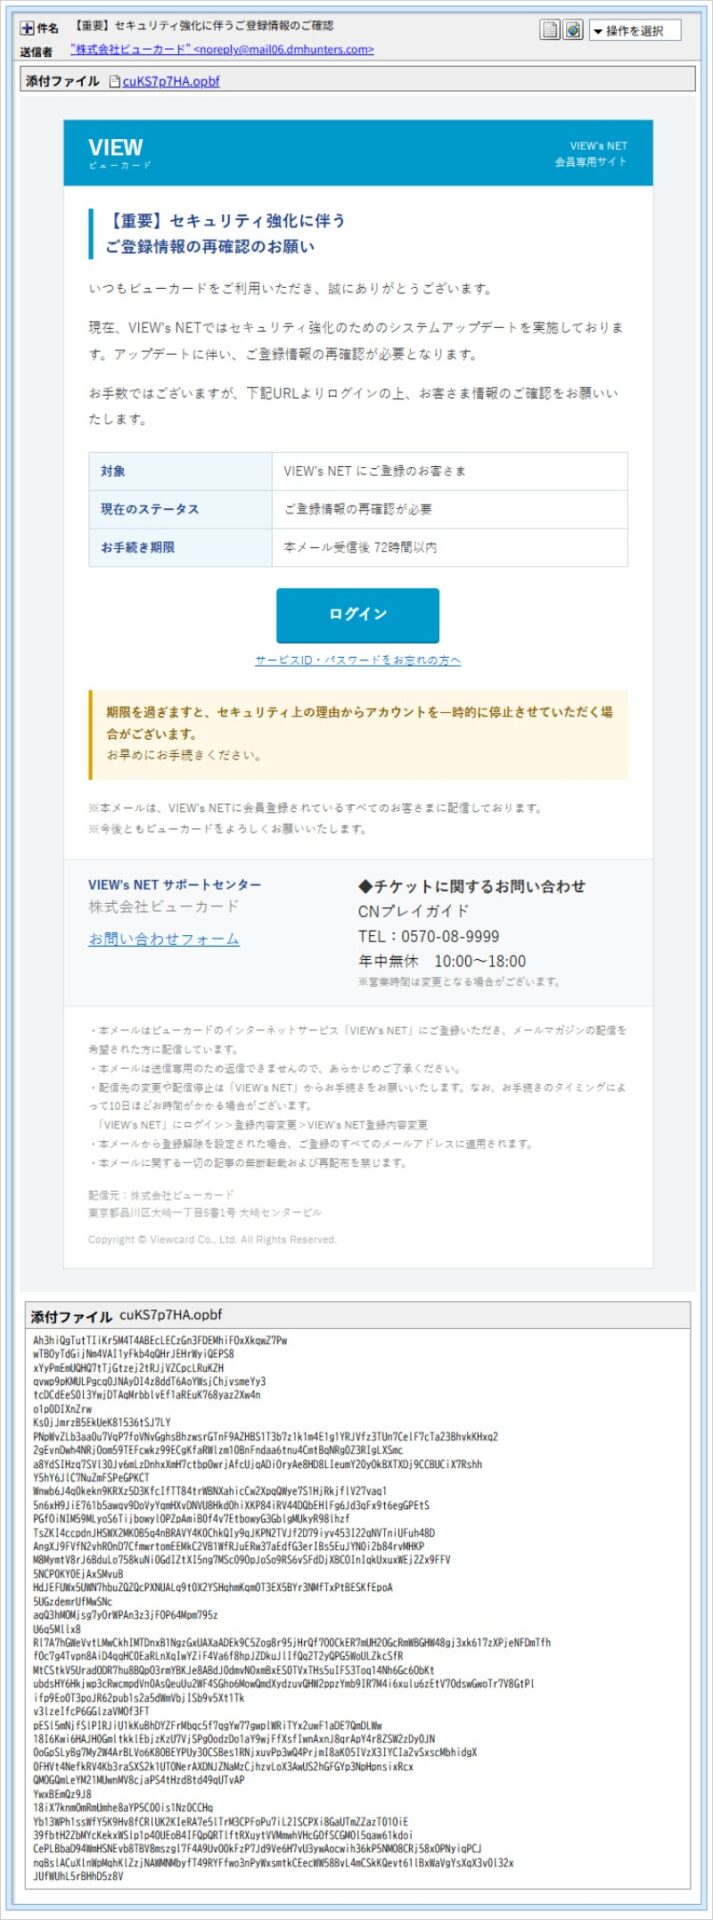
▲ 実際に届いたメールの画面。下の部分は、中身のない長い文字の列の添付ファイルです(※メールヘッダー詳細は個人情報保護のため非掲載)
メールには「ログイン」ボタンのほかに、「サービスID・パスワードをお忘れの方へ」と「お問い合わせフォーム」というリンクもあります。ところが調べると、この3つはどれも同じ偽サイトのURLにつながっていました。どれを押しても、行き先は変わりません。
文末には、「チケットに関するお問い合わせ」としてCNプレイガイドの名前と電話番号が書かれています。実在する事業者名が使われているようですが、今回のメールとは無関係とみられます。この番号にかける必要はありません。
また、本文の中では「すべてのお客さまに配信しております」と書きながら、末尾の注意書きでは「メールマガジンの配信を希望された方に配信しています」とも書いています。前回のメールにも見られた、つじつまの合わない部分です。
前回のメールと、並べて比べてみた
前回の記事のメールと、今回のメールを比べると、変わった所と変わらない所がはっきり分かれました。
| 項目 | 前回のメール | 今回のメール |
| 送信ドメイン | yanichuye[.]com | dmhunters[.]com(変わった) |
| 送信元IP | 20.194.28.132(韓国と推定) | 34.124.219.216(シンガポールと推定。変わった) |
| リンク先ドメイン | shuyiim[.]com | gjoaex[.]com(変わった) |
| リンク先のパス | /viewsnets/up/jreasts/viewcardstandard | 同じ |
| リンク先のIP | 45.91.226.34 | 同じ |
| サイトの流れ | 「ロボットではありません」の確認 → VIEW’s NETの偽ログイン画面 | 同じ流れ |
| 差出人名 | 逆さ文字(RLO)で偽装 | 同じ手口 |
送信側の「入口」だけを取り替えて、行き着く先は同じ。犯人からすると、入口のドメインが警戒されて使えなくなっても、奥の偽サイトはそのまま使えるわけです。受け取る側は、「前に見たドメインと違うから別のメールだ」と思わないことが大切です。
なお、2つのドメインは、どちらも同じ事業者のDNS(インターネット上の住所録)サービスを使っており、「最終更新」の日時も11月17日(UTC)の約24分違いでした。まとめて準備されたのかもしれませんが、これだけで同じ犯人と断定はできません。
見た目では分からない、差出人名の細工
メールソフトに表示される差出人名は「株式会社ビューカード」です。ところが、メールの中身を確認すると、実際には逆の並びの文字列が書かれ、その前後に「ここから先は右から左へ並べて表示する」という特別な制御文字(RLO)と、画面に見えない文字が混ぜてありました。メールソフトがこれを逆向きに並べ直すため、画面では正しい社名に見えてしまいます。
この手口の詳しい説明は、前回のビューカードの記事や、11/13のAmazonの記事で紹介しています。
送信ルートと、「認証が通っている」の落とし穴
このメールも、メールの送信元の確認(SPF)に合格し、署名(DKIM)も付いていました。ですが、認証が通っても本物とは限りません。この確認は「名乗っている送信元ドメインと、実際に送った機器が合っているか」を見るもので、今回の送信元ドメインは、ビューカードのものではなく、犯人が自分で用意した dmhunters[.]com です。自分のドメインで手続きを済ませれば、合格するようにできてしまいます。
- 実際に送った機器のIPは
34.124.219.216で、Googleのクラウド設備(シンガポールと推定)でした。これは貸し出されたサーバーの所在地で、犯人の居場所ではありません。 - メールの経路の記録には、PayPayやiCloud(me.com)の名前が出てくる部分もありました。しかし、メールの作成ソフトの名前が「IBM Domino」と「Microsoft Exchange」で食い違うなど、つじつまが合わず、実際の経路ではなく、後から書き足された偽の記録の可能性が高いと見ています。
- 送信元ドメインは2025年12月、リンク先のドメインは2026年1月に取得されたもので、どちらも比較的新しいものでした。
用語メモ:むずかしい言葉をやさしく
SPF・DKIM(エスピーエフ・ディーキム):メールの「差出人名の確認」の仕組みです。名乗っているドメインと、実際に送った機器が合っているかを調べます。ただし、犯人が自分のドメインで用意すれば合格します。
RLO(アールエルオー):文字を右から左へ並べて表示させるための特別な制御文字です。
DNS(ディーエヌエス):ドメイン名と、サーバーの住所(IPアドレス)を結びつける、インターネット上の住所録です。
リンクの先で何が起きるのか
メールのリンク先は、hxxps://www.gjoaex[.]com/viewsnets/up/jreasts/viewcardstandard でした。ここは本物のサイトではありません。サーバーは 45.91.226.34(香港のホスティング設備と推定)にあります。
① 最初に出る「ロボットではありません」の確認
▲ リンク先で最初に表示された「I’m not a robot」の確認画面
サイトに入る前に、「ロボットではありません」の確認が出ました。ふつうのウェブサイトでもよく見る画面なので、つい安心してしまいますが、詐欺サイトがこれを置くのは、セキュリティ会社の自動調査プログラムを入り口で追い返し、偽サイトだと見つかりにくくするためと考えられます。
② その先にあるのは、本物そっくりのログイン画面
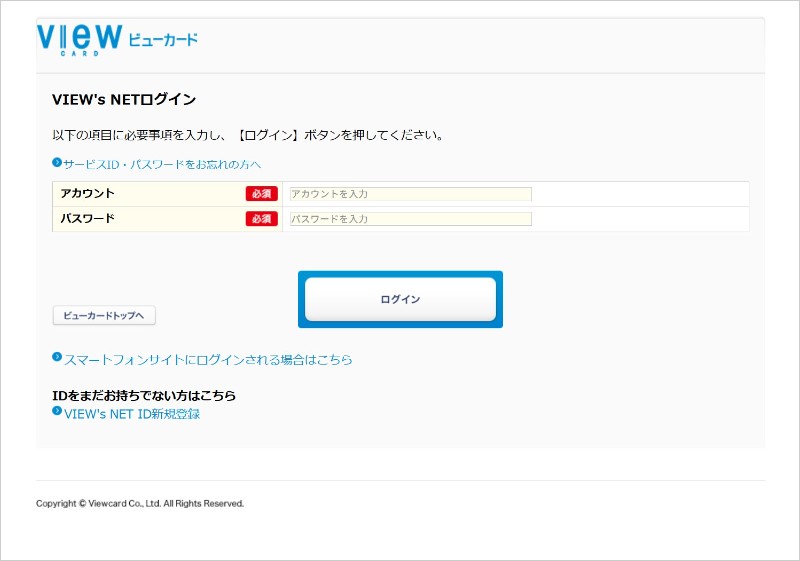
▲ 確認を通ると表示された、VIEW’s NETを装った偽のログイン画面
ロゴや配色、「必須」の赤いラベルまで、本物そっくりに作られています。ここに入力したアカウントとパスワードは、そのまま犯人に渡ります。見た目が本物らしくても、入力する前に「メールのリンクから来た画面かどうか」を思い出してください。
今回の調査では、アクセスする端末による表示の切り替え(クローキング)は確認されていません。
③ Chromeはこのサイトを「危険」とブロックしていた
11月20日の確認時点で、ChromeはこのサイトをGoogleセーフブラウジングの警告でブロックしていました。メールから開いた直後は、まだブロックされていないこともあるため、警告が出ないから安全とは言えません。赤い警告画面が出たら、そのまま閉じて、先へ進まないでください。
あわせて読みたい(同じ偽ログイン先の、前回のメール)
「【ビューカードから重要なお知らせ】VIEW’s NETのシステムを更新します」。送信ドメインとリンク先のドメインは違いますが、行き着く先は今回と同じ特徴を持っています。11/13のAmazonを名乗るメールでも、同じリンク先IPが確認されていますが、同じ犯人と断定できる証拠はありません。
注意点と対処法
- メールのリンクからはログインしない。「ログイン」ボタンも「お忘れの方へ」も「お問い合わせフォーム」も、同じ偽サイトにつながっています。「72時間以内」と書かれていても、あわてなくて大丈夫です。
- 添付ファイルは開かない。中身が分からないものは、そのまま削除してかまいません。
- 本当に確認が必要か気になるときは、公式アプリや、ご自身で登録したブックマークから公式サイトを開き、お知らせを確認する。
- 送信ドメインが前に見たものと違っても、安心しない。入口を変えて、同じ内容が繰り返し届くことがあります。
- 差出人の名前や、認証が通っていることだけで、本物と判断しない。
- もしアカウントやパスワードを入力してしまっても、責めないでください。すぐに公式サイトから新しいパスワードに変更し、同じパスワードを使っている他のサービスも変更しましょう。カードの利用明細に見覚えのないものがないかも確認し、不安なときはカード会社に連絡してください。
- 困ったときは、消費者ホットライン「188(いやや!)」に電話して相談できます。
- ご家族、とくに高齢の方にも、こうしたメールがあることを話題にしておく。
まとめ
「【重要】セキュリティ強化に伴うご登録情報のご確認」は、ビューカードを装った詐欺メールです。送信ドメインやリンク先のドメインを変えても、行き着く偽ログイン画面は同じでした。
似たメールが届いたら、リンクも添付も使わず、まわりの人にもこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net の情報を参照しました。