【詐欺メール】ビューカード「VIEW’s NETのシステムを更新します」は偽物!逆さ文字の差出人名と偽ログイン画面を解析
週末を前にした金曜日。「システムを更新します」というお知らせが届くと、つい「ちゃんとやっておかないと」と思ってしまいますよね。今日は、その真面目な気持ちにつけこむメールのお話です。
これは本物のビューカードからのメールではありません
リンクからログインせず、添付ファイルも開かないでください。ご不安なときは、公式アプリや、ブックマークした公式サイトから確認しましょう。
届いたメールの内容
件名は「【ビューカードから重要なお知らせ】VIEW’s NETのシステムを更新します」の体裁で、先頭の「[spam]」は受信側のメールサービスが付けた迷惑メールの印です。本文は次のとおりです(詐欺サイトのURLは、誤って開かないよう一部を伏せています)。
ビューカードをご利用のお客さまへ,
いつもビューカードをご利用いただき、誠にありがとうございます。
現在、VIEW's NETではセキュリティ強化のためのシステム
アップデートを実施しております。
アップデートに伴い、ご登録情報の再確認が必要となります。
お手数ではございますが、下記URLよりログインの上、
お客さま情報のご確認をお願いいたします。
▼ VIEW's NETログイン
→ hxxps://www2.shuyiim[.]com/viewsnets/up/jreasts/viewcardstandard

【ご注意】
お手続き期限:本メール受信後72時間以内
期限を過ぎますと、セキュリティ上の理由からアカウントを
一時的に停止させていただく場合がございます。
※ 本メールは、VIEW's NETに会員登録されているすべてのお客さまに配信しております。
※ 今後ともビューカードをよろしくお願いいたします。
──────────────────
V I E W ' s N E T サ ポ ー ト セ ン タ ー
株 式 会 社 ビ ュ ー カ ー ド
──────────────────
◆チケットに関するお問い合わせ
CNプレイガイド
TEL:0570-08-9999
年中無休 10:00~18:00
(以下、注意書きが続く)
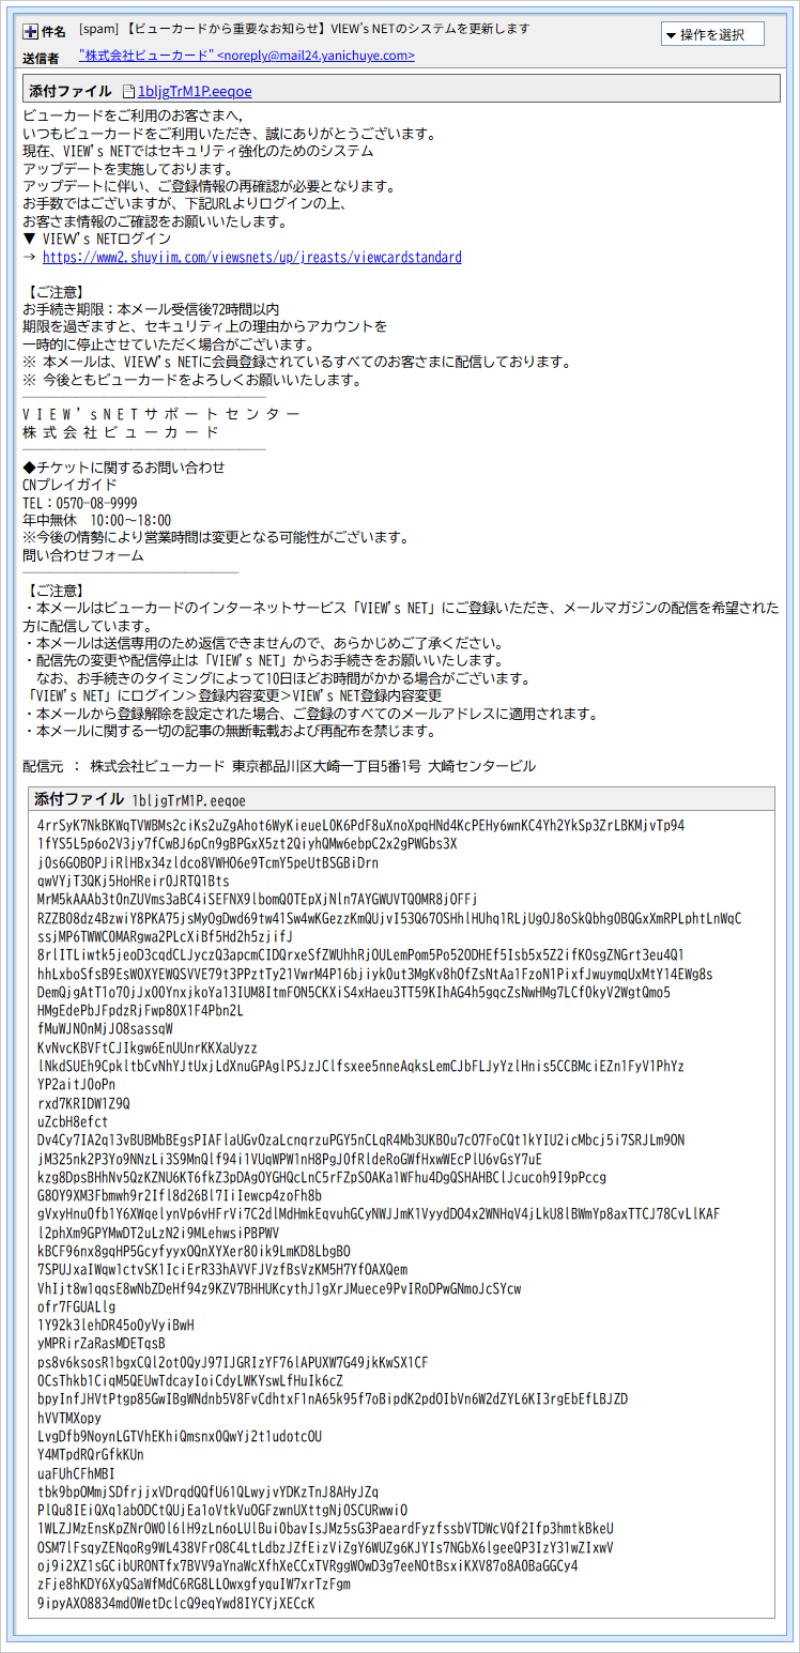
▲ 実際に届いたメールの画面。下の部分は、中身のない長い文字の列の添付ファイルです(※メールヘッダー詳細は個人情報保護のため非掲載)
本文では「VIEW’s NET」の「W」の一部が、全角の「W」になっています。人の目にはほぼ同じに見えますが、コンピューターには別の文字です。
文末には、「チケットに関するお問い合わせ」としてCNプレイガイドの名前と電話番号が書かれています。実在する事業者名が使われているようですが、今回のメールとは無関係とみられます。この番号にかける必要はありません。
なお、本文の中では「すべてのお客さまに配信しております」と書きながら、末尾では「メールマガジンの配信を希望された方に配信しています」とも書いています。どちらなのか、ご自身でも決められなかったようです。
見た目では分からない、3つの細工
① 差出人名が「逆さまの文字」で書かれていた
メールソフトに表示される差出人名は「株式会社ビューカード」です。ところが、メールの中身を確認すると、実際に書かれていたのは ドーカーュビ社会式株 という、並びが逆の文字列でした。
文字列の前後には、「ここから先は右から左に並べて表示する」という特別な制御文字(RLO)が付けられています。そのため、メールソフトが逆さの文字列を逆向きに並べ直し、画面には正しい社名に見えてしまうのです。迷惑メール対策の仕組みは、保存されている文字列のまま判定することがあるため、検出をすり抜けるねらいと考えられます。
同じ手口は、11/13に紹介したAmazonを名乗るメールでも見つかっています。
② 件名の「VIEW」が「VlEW」に変えてあった
件名の「VIEW’s NET」は、大文字の「I(アイ)」の位置に、小文字の「l(エル)」が使われていました。VlEW という綴りです。多くの書体で二つはそっくりなので、ぱっと見では気づけません。
③ 件名に「見えない文字」が混ぜてあった
件名の中には、画面には何も表示されない特別な文字(ゼロ幅文字)が3か所に埋め込まれていました。見つけ方は簡単で、件名をテキストエディタやコードの表示画面に貼り付けると、見えない文字が \u200c や \u200d といった記号として目に見える形になります。今回は、次のような位置にありました。
VlE\u200cW's NET(「E」と「W」のあいだ)更\u200d新し\u200cます(「更」のあと、「し」のあと)
こうして言葉の途中に見えない文字を挟むと、「更新します」のような言葉で迷惑メールを探すフィルターには、別の文字列に見えてしまいます。いかにも手間をかけたように見えますが、肝心の本文は矛盾だらけなので、仕掛ける場所を間違えている気がします。
送信ルートと、「認証が通っている」の落とし穴
このメールは、メールの送信元の確認(SPF)に合格し、署名(DKIM)も付いていました。「認証が通っているなら安全では?」と思うかもしれません。ですが、認証が通っても本物とは限りません。
この確認は「名乗っている送信元ドメインと、実際に送った機器が合っているか」を見るものです。今回の送信元ドメインは、ビューカードのものではなく、犯人が自分で取得した yanichuye[.]com です。つまり、自分の用意したドメインで届け出を済ませ、合格するようにしてあったわけです。
- 実際に送った機器のIPは
20.194.28.132で、マイクロソフトのクラウド設備(韓国・ソウルと推定)でした。これは貸し出されたサーバーの所在地で、犯人の居場所ではありません。 - メールの経路には、実在する金融機関や企業の名前を並べた履歴も付いていましたが、実際の経路ではなく、送信者が後から書き足した偽の履歴である可能性が高いと見ています。
- 送信元ドメインは2025年12月、リンク先のドメインは2026年1月に取得されたもので、どちらも比較的新しいものでした。
用語メモ:むずかしい言葉をやさしく
SPF・DKIM(エスピーエフ・ディーキム):メールの「差出人名の確認」の仕組みです。名乗っているドメインと、実際に送った機器が合っているかを調べます。ただし、犯人が自分のドメインで用意すれば合格します。
ゼロ幅文字:画面には何も見えないのに、文字としては存在している特別な文字です。
RLO(アールエルオー):文字を右から左へ並べて表示させるための特別な制御文字です。
リンクの先で何が起きるのか
メールの「VIEW’s NETログイン」のリンク先は、hxxps://www2.shuyiim[.]com/viewsnets/up/jreasts/viewcardstandard でした。ここは本物のサイトではありません。サーバーは 45.91.226.34(香港のホスティング設備と推定)にあります。
① 最初に出る「ロボットではありません」の確認
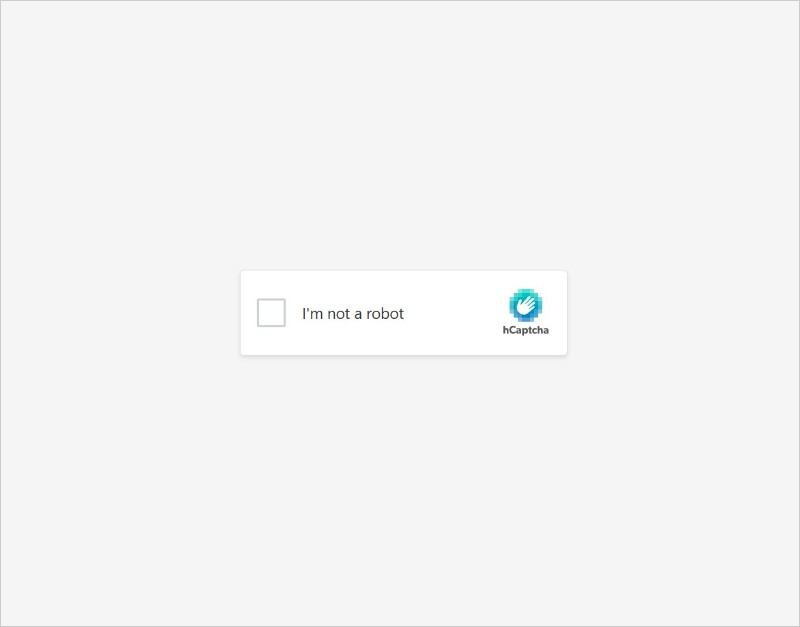
▲ リンク先で最初に表示された「I’m not a robot」の確認画面
サイトに入る前に、「ロボットではありません」の確認が出ました。ふつうのウェブサイトでもよく見る画面なので、つい安心してしまいますが、詐欺サイトがこれを置くのは、セキュリティ会社の自動調査プログラムを入り口で追い返し、偽サイトだと見つかりにくくするためと考えられます。
② その先にあるのは、本物そっくりのログイン画面
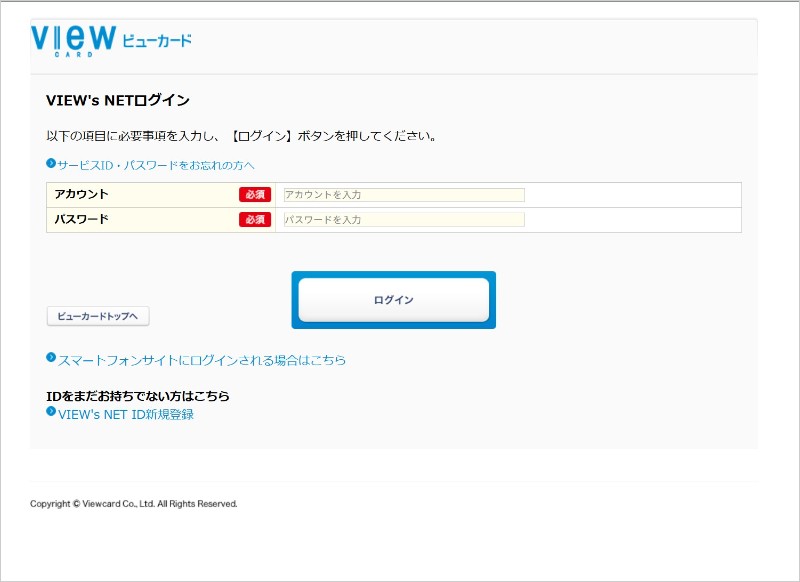
▲ 確認を通ると表示された、VIEW’s NETを装った偽のログイン画面
ロゴや配色、「必須」の赤いラベルまで、本物そっくりに作られています。ここに入力したIDとパスワードは、そのまま犯人に渡ります。見た目が本物らしくても、入力する前に「メールのリンクから来た画面かどうか」を思い出してください。
今回の調査では、アクセスする端末による表示の切り替え(クローキング)は確認されていません。
③ Chromeはこのサイトを「危険」とブロックしていた
▲ Chromeの警告画面の表示例(今回のサイト固有の画面ではなく、一般的な表示例です)
11月20日の確認時点で、Chromeはこのサイトをブロックしていました。上の画像は、そのときに出る警告画面の一般的な例です。こうした赤い画面が出たら、「セキュリティで保護されたページに戻る」を選んでください。メールから開いた直後は、まだブロックされていないこともあるため、警告が出ないから安全とは言えません。
あわせて読みたい(同じ「逆さ文字」の手口)
11/13に紹介した、Amazonを名乗る「【重要】通常とは異なるサインインを検出しました」でも、差出人名の逆さ文字が使われていました。今回のリンク先と同じIPアドレス(45.91.226.34)も確認されています。ただし、同じ犯人と断定できる証拠はありません。
注意点と対処法
- メールのリンクからはログインしない。「72時間以内」と書かれていても、あわてなくて大丈夫です。
- 添付ファイルは開かない。中身が分からないものは、そのまま削除してかまいません。
- 本当に確認が必要か気になるときは、公式アプリや、ご自身で登録したブックマークから公式サイトを開き、お知らせを確認する。
- 差出人の名前や、認証が通っていることだけで、本物と判断しない。
- もしIDやパスワードを入力してしまっても、責めないでください。すぐに公式サイトから新しいパスワードに変更し、同じパスワードを使っている他のサービスも変更しましょう。カードの利用明細に見覚えのないものがないかも確認し、不安なときはカード会社に連絡してください。
- 困ったときは、消費者ホットライン「188(いやや!)」に電話して相談できます。
- ご家族、とくに高齢の方にも、こうしたメールがあることを話題にしておく。
まとめ
「【ビューカードから重要なお知らせ】VIEW’s NETのシステムを更新します」は、ビューカードを装った詐欺メールです。差出人名の逆さ文字、件名の見えない文字、認証の通過と、見た目だけでは見抜けない細工が重ねてありました。
似たメールが届いたら、リンクも添付も使わず、まわりの人にもこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net の情報を参照しました。