「【重要】通常とは異なるサインインを検出しました」はAmazonの偽物!送信者名を逆さ文字で本物に見せかける手口
ご覧の通り、このメールはAmazonを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族や友人にも共有して注意喚起してください。
偽メールの内容
件名:【重要】通常とは異なるサインインを検出しました
送信者名:Amazon.co.jp アカウントセキュリティ(画面上の見え方。仕掛けは後述)
送信元アドレス:noreply@mail14.lvdipengye.com
実際の返送先(Return-Path):noreply-【宛先アカウント名】=【自社ドメイン名】@mail14.lvdipengye.com
受信日時:2026年11月12日 12:53頃
添付ファイル:1件(拡張子 .nucn・開いていません)
※【 】は当サイトで伏せ字にした部分です。
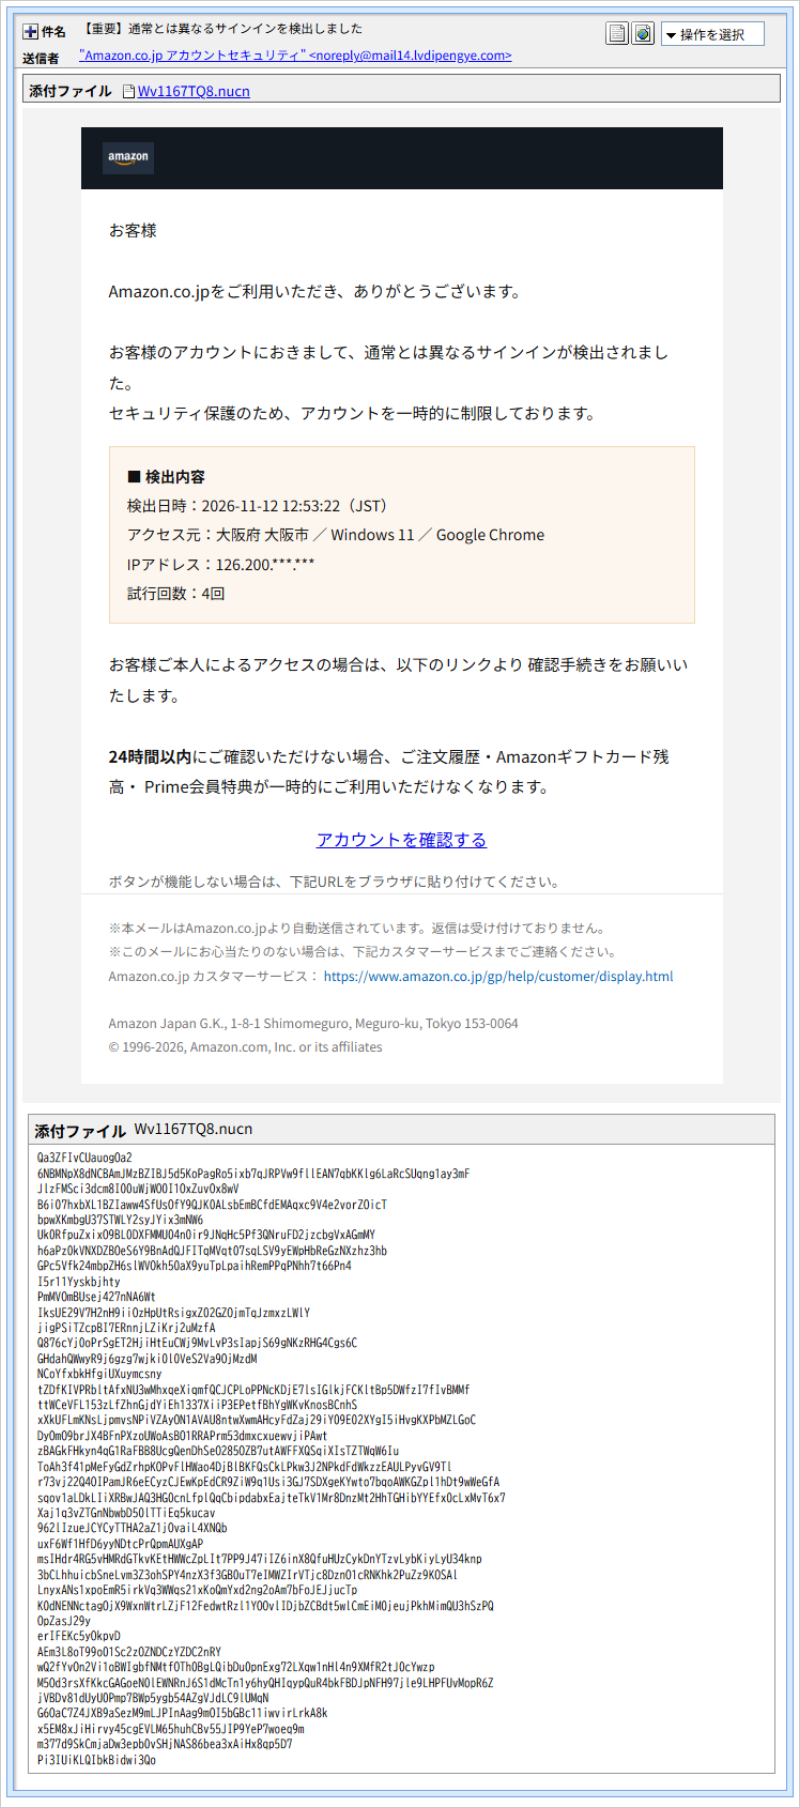
▲ 実際に届いた偽メール(添付ファイルの表示つき)
※以下は届いた偽メールを、技術検証のために忠実に再現したものです。
お客様

Amazon.co.jpをご利用いただき、ありがとうございます。

お客様のアカウントにおきまして、通常とは異なるサインインが検出されました。
セキュリティ保護のため、アカウントを一時的に制限しております。

■ 検出内容
検出日時:2026-11-12 12:53:22(JST)
アクセス元:大阪府 大阪市 / Windows 11 / Google Chrome
IPアドレス:126.200.***.***
試行回数:4回

お客様ご本人によるアクセスの場合は、以下のリンクより確認手続きをお願いいたします。

24時間以内にご確認いただけない場合、ご注文履歴・Amazonギフトカード残高・Prime会員特典が一時的にご利用いただけなくなります。

[アカウントを確認する]  hxxps://www.metiv.shop/ap/signis/primes/memebers/up/iss/openid

ボタンが機能しない場合は、下記URLをブラウザに貼り付けてください。

※本メールはAmazon.co.jpより自動送信されています。返信は受け付けておりません。
※このメールにお心当たりのない場合は、下記カスタマーサービスまでご連絡ください。
Amazon.co.jp カスタマーサービス:https://www.amazon.co.jp/gp/help/customer/display.html
 (※表示は本物のURLですが、実際のリンク先は上のボタンと同じ偽サイトです)

Amazon Japan G.K., 1-8-1 Shimomeguro, Meguro-ku, Tokyo 153-0064
© 1996-2026, Amazon.com, Inc. or its affiliates
メールのヘッダー(送信経路の記録)は、受信者の情報が含まれるため画像では掲載していません。
ここが怪しい:偽メールの5つの特徴
- 送信者名の文字順がおかしい:メールのソース(元のデータ)を見ると、送信者名は「ィテリュキセトンウカア pj.oc.nozamA」と逆順に書かれ、先頭に見えない制御文字が付いていました。送信者名は『逆さ文字』で本物らしく見せかけているため、メールソフトの画面では「Amazon.co.jp アカウントセキュリティ」と正しく読めてしまいます。
- 表示されているURLと、実際のリンク先が違う:本文末尾の「カスタマーサービス」には本物のAmazonのURLが表示されていますが、押した先は偽サイトでした。表示されているURLと、実際のリンク先が違うので、見た目だけでは判断できません。
- 「貼り付けてください」と言いながら、貼る物がない:「ボタンが機能しない場合は、下記URLをブラウザに貼り付けてください」と書いてあるのに、肝心のURLの欄は空っぽでした。
- 「検出日時」がメールの送信時刻と秒まで同じ:「12:53:22に不審なサインインを検出」と書かれていますが、これはメールが送られた時刻と完全に一致します。実際の履歴を調べて書いたとは考えにくい内容です。
- 意味の分からない添付ファイル:「Wv1167TQ8.nucn」という見慣れない拡張子で、メールソフトの表示では意味のない英数字の列でした。ファイルとして開いて確認はしていません。何のための添付かは分かりませんが、迷惑メール対策をすり抜けるための水増しかもしれません。
💡ここで! 「逆さ文字」の仕掛けとは?
アラビア語のように右から左へ書く言葉のために、「ここから先は右から左へ並べてください」と指示する見えない文字(RLO)があります。これを文字列の先頭に付けると、続く文字が逆順に表示されます。攻撃者は、あらかじめ逆順に並べた文字の前にこれを付け、画面上だけ正しい順に見えるようにしていました。見破るには、メールのソースを表示して、送信者名の部分をテキストエディタに貼り付けます。文字が逆順で、先頭に見えない文字があるのが分かります。
送信ルート及び偽装判定
送信ドメイン(lvdipengye.com)の素性:2024年12月1日に登録されたドメインで、約11か月前です。登録元は海外のドメイン販売会社(Gname)、DNS(ドメインの住所録)はCloudflareのサービスです。メールの配信用に作った別名「mail14」にだけ、SPF(送信元の確認)・DKIM(電子署名)・DMARC(認証に失敗したメールの扱い方)が設定されていました。
送信元IPアドレス:20.212.206.0(シンガポール)です。Microsoftのクラウド(Azure)で、ip-sc.netでは利用形式がホスティング、脅威レベルは「低」と表示されました。借りて使い捨てにしやすい種類のサーバーです。位置は推定値です。【位置情報を確認する】
認証の結果:ヘッダー上は、攻撃者自身のドメインで「SPF:Pass」と記録されています。ただし、これは自分のドメインで自分のサーバーを許可しただけです。認証結果の詳しい記録(Authentication-Results)はなく、DKIMとDMARCの結果は判定できませんでした。
偽の経路記録:メールには、携帯電話サービスを思わせる名前のサーバーを経由したように見える記録が書き込まれていました。国内の通信事業者のIP(153.165.196.252)が記されていますが、これは受信側が書いた記録ではなく、攻撃者が足したものとみられます。このIPの持ち主が攻撃に関わっているとは限りません。さらに、Gmailの署名のようなものや、メール配信サービスの名前、メールセキュリティ製品の検査記録まで書き込まれていました。どれも「ちゃんとした経路を通ったメール」に見せるための飾りと考えられます。信頼できるのは、受信側のサーバーが自分で書いた一番上の記録だけです。
【偽装判定】:送信ドメインの lvdipengye.com はAmazonとは無関係です。Amazonの公式ページで案内されている送信元ドメインの一覧にも含まれていません。
他の偽メールとの共通点:同じ日に解析したKAGOYAの偽メールでも、Gnameで登録したドメインにCloudflareのDNS、そして攻撃者側でDMARCを整える作りが見られました。同じ犯人と断定はできませんが、傾向が似ています。
■ フィッシングサイト詳細解析
誘導先URL(伏せ字):hxxps://www.metiv.shop/ap/signis/primes/memebers/up/iss/openid(末尾のパラメータは省略)
URLの階層は、本物のAmazonのログインページに似せた形です。ただし「signis」「memebers」と、綴りが間違っています。「member」を書き間違えたまま公開されていました。
リンクドメイン:metiv.shop は2026年3月31日に登録されたドメインで、約7か月前です。登録元は中国系のクラウド会社(Alibaba Cloud)で、DNSはCloudflareです。
サイトサーバーIP:45.91.226.34(香港)。ホスティング事業者(IP Transit)のサーバーで、ip-sc.netの脅威レベルは「低」でした。位置は推定値です。【Googleマップで表示】
偽サイトの入り口:リンクを開くと、環境によっては次のように進みます。
まず、セキュリティソフト(ウイルスバスター)が「フィッシングの可能性がある」とブロックする画面が出ました。
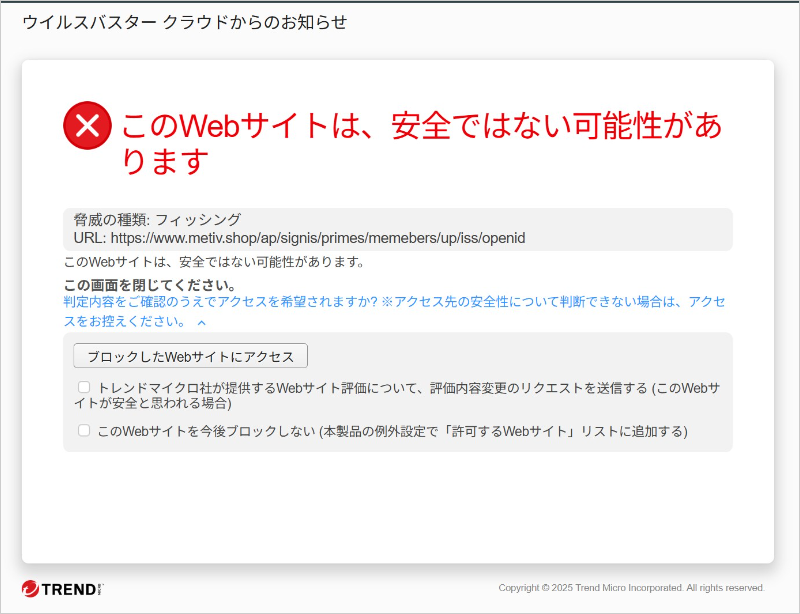
▲ セキュリティソフトが表示したブロック画面
ブロックを越えてアクセスすると、「ロボットではありません」というCAPTCHA(人間かどうかの確認)が現れます。
本物のサービスでも使われる仕組みですが、ここでは自動で偽サイトを調べるツールを締め出す役割もあるとみられます。
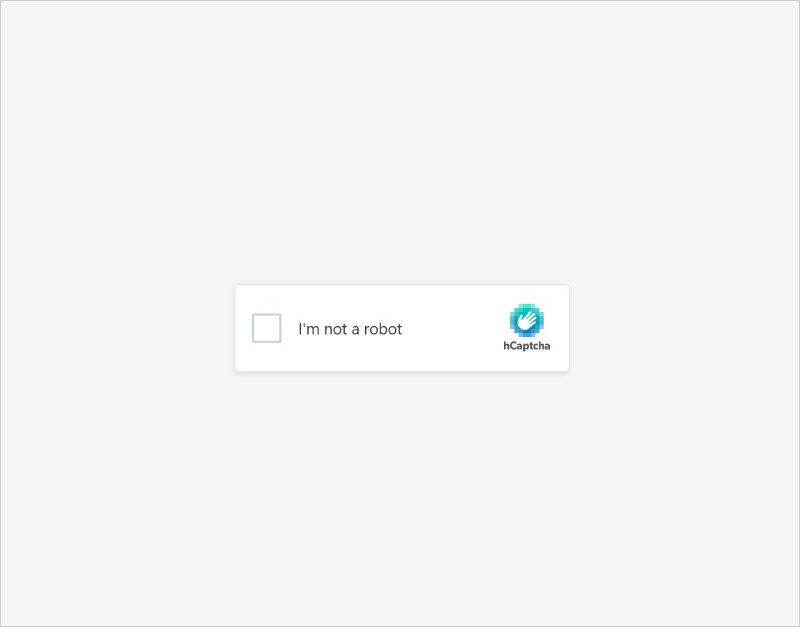
▲ 偽サイトの入り口に表示されたCAPTCHA
確認が済むと、読み込み中の画面を挟んで、本物そっくりのログイン画面に切り替わります。
▲ CAPTCHA通過後の読み込み中の画面
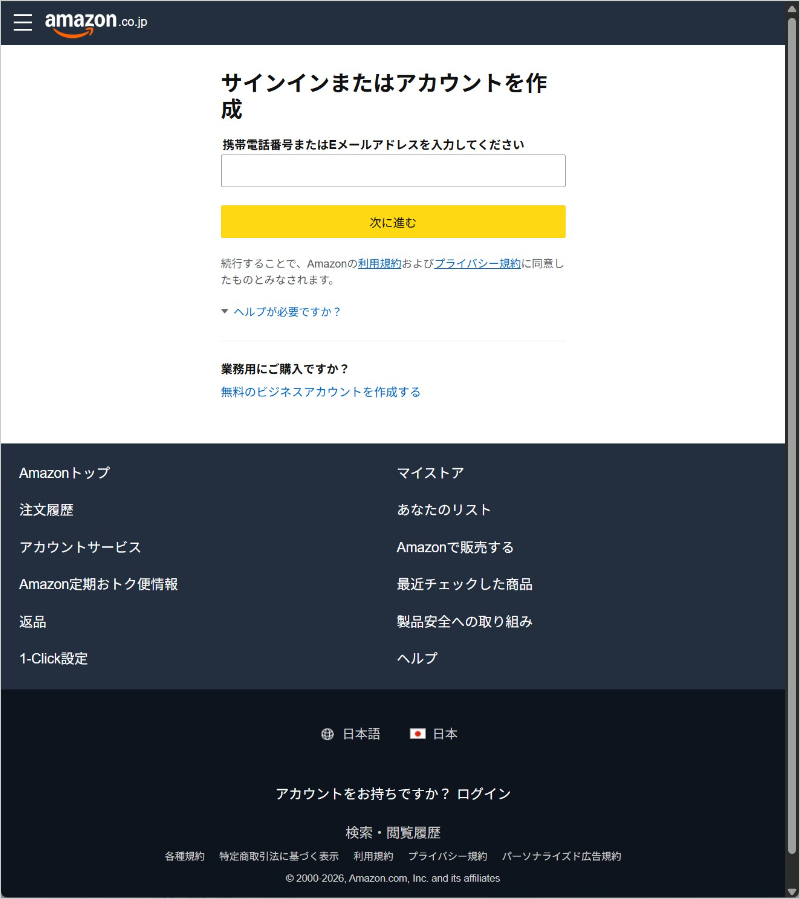
▲ 最後に表示された、本物そっくりの偽Amazonログイン画面
画面は「携帯電話番号またはEメールアドレスを入力してください」から始まる、本物のログイン画面の見た目をそのまま真似たものです。ここで入力した情報は、そのまま攻撃者に渡ります。
【サイトの状態】:調査した11月13日の時点で、画面の表示を確認できました。セキュリティソフトは、このURLをフィッシングとして検知しています。
※IPの位置は推定です。ip-sc.netの脅威レベルが「低」でも、安全という意味ではありません。
注意点と対処法
- メールのリンクは絶対にクリックしない:「アカウントが制限された」と言われたら、メールのボタンではなく、公式アプリやブックマークからAmazonにサインインして確認してください。Amazonからの本物の連絡は、サイトの「メッセージセンター」でも確認できると、公式ページで案内されています。Amazon公式:メールや電話が本物かどうかの見分け方
- 添付ファイルは開かない:怪しいメールのリンクや添付ファイルは、開かないよう公式ページでも案内されています。
- 送信元は「表示名」ではなく、アドレスの@の右側で確認:今回のように、表示名はいくらでも細工できます。Amazonの公式ページに載っていないドメインからのメールは、偽物の可能性があります。
- もし入力してしまったら:すぐにAmazonのパスワードを変更し、同じパスワードを使い回している他のサービスも変更してください。二段階認証を設定し、注文履歴や支払い方法に覚えのない変更がないかも確認しましょう。カード情報を入力した場合は、カード会社へ連絡してください。
- 通報:フィッシングサイトを見つけたら、警察庁の案内にあるとおり、フィッシング110番(インターネット・ホットラインセンター)にURLを通報できます。警察庁:フィッシング対策 / インターネット・ホットラインセンター
本レポートの結論
今回の偽メールは、「不審なサインインを検出した」とあおり、逆さ文字で見せかけた送信者名、偽の経路記録、CAPTCHAを挟んだ偽ログイン画面を組み合わせた、手の込んだ手口でした。ただし、表示とリンク先の食い違いや、綴りの間違いなど、細部には粗も残っています。身近な人が入力してしまってからでは遅いので、この記事のURLをコピーして、家族や友人のグループで「これ気をつけて!」と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net