「優先度:高」の隔離通知はKAGOYAの偽物!メール容量オーバーを装う偽ログイン画面の手口
ご覧の通り、このメールはKAGOYAを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族や仕事仲間にも共有して注意喚起してください。
偽メールの内容
件名:優先度:高【自社ドメイン名】
送信者名:Kagoya
送信元アドレス:admin@kacoya-it.com
実際の返送先(Return-Path):cwtqys@psrp.kacoya-it.com
受信日時:2026年11月13日 11:24頃
※【 】は当サイトで伏せ字にした部分です。受信サービスが付けた迷惑メールの印は省いています。
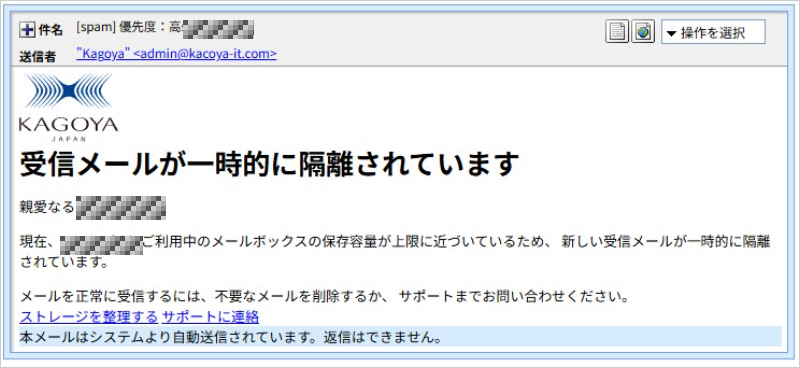
▲ 実際に届いた偽メール(宛先部分は加工済み)
※以下は届いた偽メールを、技術検証のために忠実に再現したものです。
受信メールが一時的に隔離されています

親愛なる 【宛先アカウント名】

現在、【自社ドメイン名】ご利用中のメールボックスの保存容量が上限に近づいているため、新しい受信メールが一時的に隔離されています。

メールを正常に受信するには、不要なメールを削除するか、サポートまでお問い合わせください。

[ストレージを整理する]  hxxps://clck.ru/3WxgEU
[サポートに連絡]     hxxps://clck.ru/3WxgEU

本メールはシステムより自動送信されています。返信はできません。
メールのヘッダー(送信経路の記録)は、受信者の情報が含まれるため画像では掲載していません。
ここが怪しい:偽メールの5つの特徴
- 送信ドメインの綴りが1文字違う:KAGOYAの公式サイトは
kagoya.jp系ですが、送信元はkacoya-it.comでした。g が c にすり替わっています。綴りが1文字違う偽ドメインは、一瞬では気づけません。 - 件名に自社ドメインがくっついている:「優先度:高」の直後に、受信者のドメイン名がすき間なく付いていました。差し込み用の枠に、空白を入れ忘れたようです。
- 「親愛なる」の後ろに、アドレスの左半分がそのまま入っている:本名を調べる手間は省いたようです。名前の代わりに、メールアドレスの@より左の部分が並ぶ不自然な呼びかけになっています。
- 2つのボタンの行き先が同じ:「ストレージを整理する」と「サポートに連絡」は、中身が同じ短縮URLでした。サポートに連絡するつもりで押しても、行き先は変わりません。
- HTMLの中に、作り手のメモが残っている:隠しコメントとして「正式に使用許可されたロゴURLを挿入」という書き込みが消されていませんでした。ロゴは本物のKAGOYAのサイトから直接読み込まれており、見た目だけは本物そっくりです。
送信ルート及び偽装判定
送信ドメイン(kacoya-it.com)の素性:2026年10月25日に登録されたばかりで、メールが届く約19日前です。登録元は海外のドメイン販売会社(Hostinger)で、DNS(ドメインの住所録)の設定は「使っていないドメインを置いておく」用の初期設定のままでした。
その一方で、SPF(送信元の確認)・DKIM(電子署名)・DMARC(認証に失敗したメールの扱い方)の3点は丁寧に整えてあります。メールの配信には、公開されている配信ソフト「Postal」が使われているようです。
送信元IPアドレス:195.211.44.198(イラン・テヘラン)です。ip-sc.netでは、企業向け回線の利用形式で脅威レベルは「低」と表示されました。持ち主はイランのネットワーク会社(Sefroyek Pardaz Engineering)です。位置は推定値です。【位置情報を確認する】
メールを最初に受け取った記録:攻撃者のメールサーバー(mail.kacoya-it.com)が、「WIN-C3RPERHJDC4」という名前のパソコンから接続を受けた記録が残っていました。この名前はWindowsサーバーの初期設定で付く形に似ており、使い捨ての環境である可能性があります。
送信日時のずれ:メールの日付欄は「米国太平洋時間(UTC-8)」で書かれていました。日本時間に直すと受信時刻と一致するので、時刻自体は嘘ではありませんが、送信に使った機器の時計の設定が日本ではないことがうかがえます。
【偽装判定】:ヘッダー上では、攻撃者自身のドメインで「SPF:Pass」と記録されていました。しかし、これは「自分のドメインで、自分のサーバーを許可した」というだけです。KAGOYAが公開している案内でも、本物のサポートセンターからのメールには「210.134.」で始まるIPアドレスが記録される、と説明されています。本件の接続元IPは、それとは全く別のイランのIPでした。
💡ここで! 「SPF:Pass」は安全の印ではありません
SPF(エスピーエフ)とは、「このドメインのメールは、このサーバーから送るものです」という一覧表を、ドメインの持ち主が自分で公開する仕組みです。つまり、悪い人が自分のドメインで一覧表を作れば、堂々とPassになります。大事なのは「Passかどうか」ではなく、「誰のドメインでPassしたのか」を確認することです。
■ フィッシングサイト詳細解析
リンクの流れ:本文のボタンは短縮URLの hxxps://clck.ru/3WxgEU を指しています。受信側フィルターの記録では、ここから hxxps://php-kajga.wasmer.app/(一部伏せ字)へ転送され、途中で短縮サービス側の安全確認ページを経由する経路も記録されていました。
短縮URLとは、長いURLを短く言い換える便利な仕組みです。ただし、行き先が見えなくなるため、悪用もされます。正規のサービスを経由させて、URLのチェックをすり抜けようとしている点に注意してください。
短縮サービス側のIP:213.180.204.221 / 2a02:6b8::221(ロシア・モスクワ、Yandex)。【Googleマップで表示】
偽サイト側のIP:5.223.18.58 / 2a01:4ff:2f2:22ad::(シンガポール、Hetzner社のホスティング)。【Googleマップで表示】
公開先のドメイン wasmer.app は、誰でもアプリを公開できるクラウドサービスの共有ドメインとみられます。ここも、正規サービスの一角を借りた形です。
偽ログイン画面:「User Control Panel」という見出しで、「アカウント名」と「passwd」の2つの入力欄が並ぶだけの画面です。入力欄の名前が日本語と英語のまま混ざっており、仕上げの確認をしていないことが分かります。ここでアカウント名とパスワードを入力すると、そのまま攻撃者に渡ります。
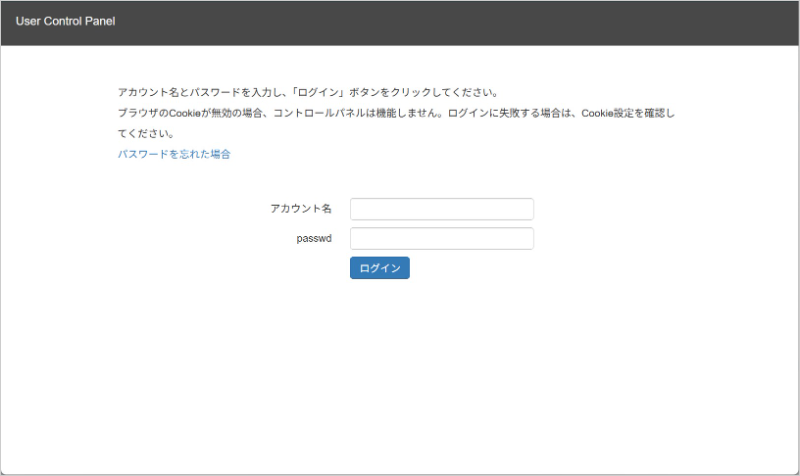
▲ リンクを開いた直後に表示された偽ログイン画面(PC表示)
【サイトの状態】:調査した11月13日の時点で、画面の表示を確認できました。受信側のメールフィルターは、リンク先をフィッシングと判定して記録しています。
※IPの位置は推定です。ip-sc.netの脅威レベルは、短縮サービス側の 213.180.204.221 だけが「高」、その他は「低」でした。ただし、短縮サービスは正規のものなので、「高」は悪用されている状況を反映した可能性があります。「低」だから安全、という意味ではありません。
注意点と対処法
- メールのリンクは絶対にクリックしない:「容量がいっぱい」と言われたら、メールのボタンではなく、ブックマークしておいた公式のサイトや、いつも使っているWebメール・管理画面から確認してください。
- KAGOYAは、メールでアカウント名やパスワードの入力を求めません。公式の注意喚起でも、そうしたお知らせは送らないと案内されています。【重要 注意喚起】フィッシングメールにご注意ください(KAGOYA公式)
- 送信元の確認方法:SPFがPassでも偽物の場合があります。判断に迷うときは、送信元の綴りとドメインを確認し、公式サポートに問い合わせてください。カゴヤ・ジャパンをかたるフィッシングメールにご注意ください(KAGOYA公式)
- もし入力してしまったら:すぐにメールとサーバーのパスワードを変更し、同じパスワードを使い回している他のサービスも変更してください。管理画面で、覚えのない設定変更やメールアドレスの追加がないかも確認し、不明な点はサポートに連絡しましょう。
- 通報:フィッシングサイトを見つけたら、警察庁の案内にあるとおり、フィッシング110番(インターネット・ホットラインセンター)にURLを通報できます。警察庁:フィッシング対策 / インターネット・ホットラインセンター
本レポートの結論
今回の偽メールは、「容量がいっぱいで受信メールが隔離されている」と不安をあおり、短縮URLを経由して管理画面風の偽ログイン画面へ誘導する手口でした。見た目は本物のロゴで整えてありますが、送信元は綴りを1文字変えた偽ドメインで、細部は雑です。身近な人が入力してしまってからでは遅いので、この記事のURLをコピーして、家族や仕事仲間のグループで「これ気をつけて!」と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net