【重要】オリコカード:不審なアクセスおよび登録情報変更の検知に関するお知らせは偽物!PCではエラー、スマホだけ偽ログイン画面が出る罠
月末が近づき、カードの引き落としや明細が気になる頃ですね。そんなタイミングを狙うように、「アカウントに不審なアクセスがありました」というオリコカードを名乗るメールが届いています。
結論から言うと、このメールは偽物です。しかも今回は、パソコンで開くと何も起きず、スマホで開いたときだけ偽の画面が出るという、少しやっかいな仕掛けが見つかりました。
HEARTLAND-LAB INVESTIGATION REPORT
🔍 調査レポート:概要
| 偽装ブランド | オリコカード(eオリコ) |
| 件名 | 【重要】オリコカード:不審なアクセスおよび登録情報変更の検知に関するお知らせ |
| 受信日 | 2026年10月29日(木) |
| 手口 | 「不審なアクセスを検知した」と不安にさせ、偽のログイン画面へ誘導するフィッシング |
| 危険度 | ★★★★☆(ID・パスワード、本人確認書類を狙う) |
| 表示の出し分け | あり(パソコンではエラーや警告、スマホでは偽ログイン画面) |
📋 ヘッダー解析情報
送信元IP:34.16.187.96(アメリカ・Google Cloud)/SPF:pass(ただし送信者自身のドメインの認証)/DKIM:署名あり(検証結果は確認できず)
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ これはオリコカードからのメールではありません ⚠️
メール内のリンクは開かないでください
届いた偽メールの内容
本文は次のとおりです(記号や改行は読みやすさのため一部整えています)。
オリコカード セキュリティセンター
────────────────────────

オリコカード会員様

いつもオリコカードをご利用いただき、誠にありがとうございます。
当社の不正アクセス監視システムにおいて、お客様のアカウントに対して通常とは異なる海外からのアクセスと、登録情報の変更挙動を検知いたしました。

==========================
▼ 検知されたアクセス詳細
・検知日時:2026年10月29日 12:15
・操作内容:補助メールアドレスの変更試行
・接続元地域:アメリカ合衆国 (US)
・アクセスIP:107.15.*.*
・利用ブラウザ:Microsoft Edge
==========================

万が一、この変更がご自身によるものではない場合は、第三者による不正アクセスの可能性があります。アカウント保護のため、規定時間内に本人確認資料の提出および変更の撤回手続きを行ってください。

■ 変更の撤回およびアカウント保護のお手続き
https://www.orico.co.jp/security/cancel-request   ←表示されている文字(実際のリンク先は別のサイト)

※ご自身によるお心当たりのある操作である場合は、本メールを破棄してください。
※本メールは配信専用のため、ご返信いただいてもお答えできません。

────────────────────────
株式会社オリエントコーポレーション
〒102-8503 東京都千代田区麹町5-2-1オリコ本社ビル
https://www.orico.co.jp/   ←こちらも実際のリンク先は別のサイト
Copyright(c)Orient Corporation. All Rights Reserved.
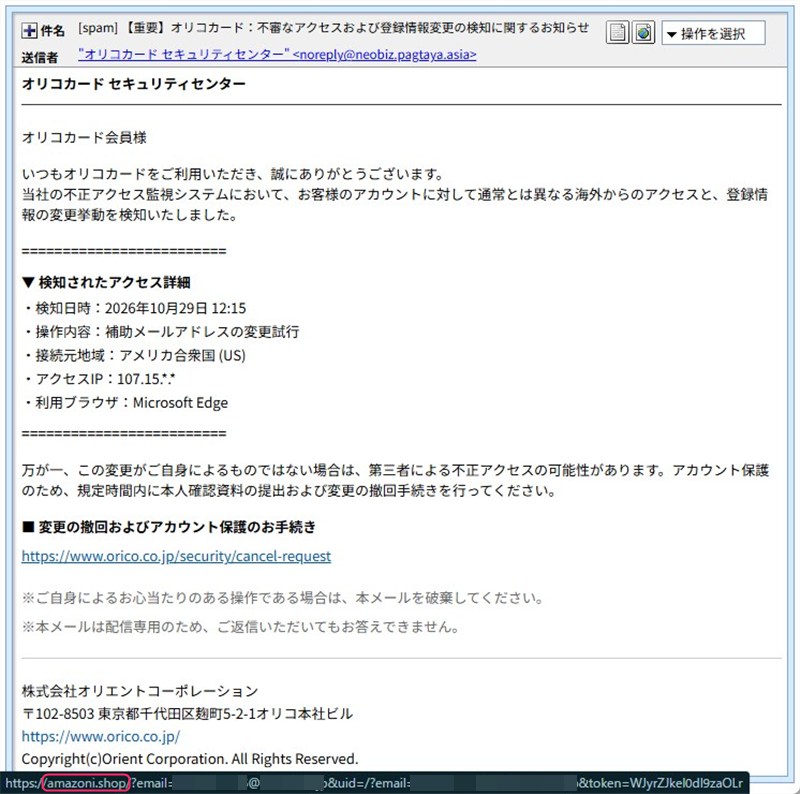
▲ 実際に届いた偽メール。リンクに矢印を合わせると、表示とは違うアドレスが出ます(受信者の情報は伏せています)
ここが「あやしい」ポイントです。
- 「通常とは異なる海外からのアクセス」と、国や使われたブラウザまで細かく書いて、本物の通知のように見せています。
- 「規定時間内に本人確認資料の提出」を求めています。運転免許証などの書類の画像まで集めようとする、一段と危険な手口です。
- 最後に「心当たりのある場合は破棄してください」と添えて、わざと安心感を演出しています。「心当たりがない」人だけを、リンクに誘導する作りです。
- 会社名や本社の住所など、本物らしい情報を並べて、信頼感を出しています。
ちなみに、このメールは「アメリカからの不審なアクセスを検知した」と言っていますが、このメール自身が、アメリカのサーバーから送られてきています。不審なのは、どちらでしょうか。
送信ルートと偽装の判定
差出人の表示名は「オリコカード セキュリティセンター」ですが、実際のメールアドレスのドメインは neobiz[.]pagtaya[.]asia という、オリコとは無関係のドメインでした。
| 表示名 | オリコカード セキュリティセンター |
| 実際の差出人ドメイン | neobiz[.]pagtaya[.]asia(オリコとは無関係) |
| 送信元IP | 34.16.187.96Google LLC(Google Cloud)のレンタルサーバー、場所はアメリカ・ネバダ州ラスベガス |
| SPF | pass(送信者自身のドメインの認証が通っただけです) |
| DKIM | 署名は付いていますが、検証結果は確認できませんでした |
送信元はGoogle Cloudの貸しサーバーです。誰でも契約できるサービスなので、Googleが送ったメールという意味ではありません。また、SPFがpassでも、それは「このドメインの持ち主が、このサーバーからの送信を許可した」という意味にすぎません。ドメインの持ち主が詐欺師なら、passは何の保証にもなりません。
※メールヘッダー詳細は個人情報保護のため非掲載
💡ここで! 用語をやさしく解説
クローキング:見に来た人(パソコンかスマホか、どの国からか等)によって、サイトの表示をこっそり変える仕掛けです。調べる人や、セキュリティソフトには「何もない普通のページ」を見せ、狙った人にだけ偽の画面を見せます。
クラウドサーバー:インターネット上で借りられる、貸し出し用のコンピューターです。大手企業のものでも、借りた人が何に使うかまでは管理しきれないため、詐欺に悪用されることがあります。
フィッシングサイト詳細解析
表示されたリンク:https://www.orico.co.jp/security/cancel-request(本物そっくりの表示)
実際のリンク先:hxxps://amazoni[.]shop/…(受信者のメールアドレスと個別の符号が付いていたため、続きは非掲載)
スマホで着いた先:hxxps://amazonc[.]shop/hbsraitb/
パソコンで着いた先:学生ポータルを思わせる名前のドメイン(運営者は不明。第三者のサイトが悪用されている可能性もあるため、名前は伏せます)
※危険なため、アドレスは非クリック化(hxxps/[.])して表示しています。
メール内のリンクは、すべて偽サイト行きでした。表示は公式サイトのアドレスでも、押すと別のドメインに飛びます。会社情報の末尾にある「公式サイトのトップページ」のリンクまで、同じ偽サイトに向いていました。親切なほど徹底的です。
パソコンとスマホで、見える画面が違う
当サイトで、同じリンクをパソコンとスマホの両方で開いて確かめたところ、表示がはっきり分かれました。
■ パソコンの場合:セキュリティソフト(ウイルスバスター クラウド)が「フィッシング」と判定して、警告を出す場合がありました。ブロックされずに進んだ場合も、英語のエラーメッセージ(要求がタイムアウトした、という意味)が出るだけで、先の画面は見えません。
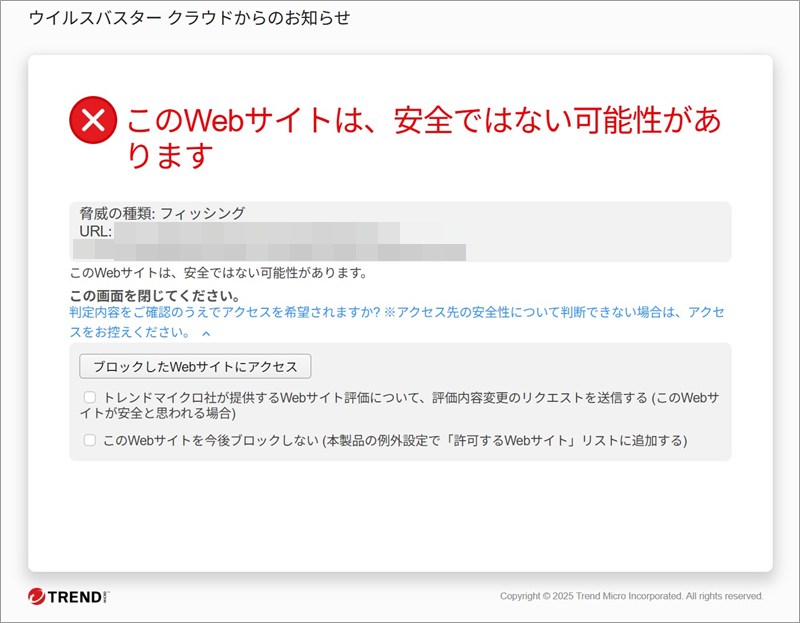
▲ パソコンで開くと出た、ウイルスバスターの「フィッシング」警告

▲ パソコンに出た英語のエラー表示。「何も起きない」ように見せています
■ スマホの場合:「e-Orico」のログイン画面にそっくりな、偽ページが表示されました。ID・パスワードの入力欄、オレンジ色のログインボタン、「新規登録」ボタンまで、見た目は本物そっくりです。
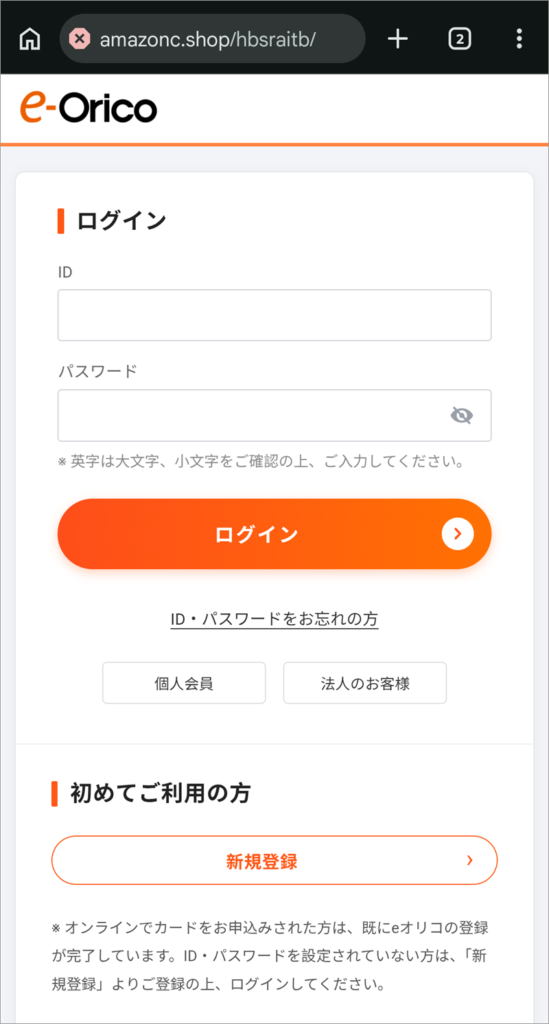
▲ スマホで開くと出た、本物そっくりの偽ログイン画面(調査のため表示のみ確認)
ここで怖いのは、パソコンで試して「何も起きない」と、安全だと勘違いしてしまうことです。ご家族や職場で「念のためパソコンで開いてみた」という方がいたら、スマホでは別の画面が出ていた可能性があります。なお、当サイトで確認したのは偽ログイン画面の表示までで、IDやパスワードを入力した後の動きは確認していません。
偽サイトを置いているサーバー
- メール内のリンク先
amazoni[.]shopと、スマホの偽ログイン画面のamazonc[.]shopは、同じ1台のサーバー102.220.163.152に置かれていました。 - どちらもドメインの管理(ネームサーバー)は同じ会社で、「.shop」の登録元は所有者の情報を公開していません。
- サーバーの事業者は、2026年5月に登録されたばかりのホスティング会社(VPS Dedicated LLC)で、同じサーバーに他にも24のサイトが載っていました。
- 2つのドメインは過去にも、IPアドレスを何度も(4年間で10回以上)変えていて、以前から使い回されてきたようです。
- サーバーの場所は、調査サイトによって結果が分かれ、実際にどこにあるかは特定できませんでした。
なお、オリコの偽サイトなのに、ドメイン名が 「amazon」風 という点も、攻撃者の雑さが出ています。使い回しの名前を、そのまま持ってきたのかもしれません。
注意点と対処法
- メール内のリンクは開かない。「不審なアクセス」「アカウント保護」といった言葉が並んでいても、メールからは進まないでください。
- 気になる場合は、ブックマークや公式アプリから、ご自身でログインして確認しましょう。
- オリコは公式ページで、フィッシング詐欺にご注意くださいと注意を呼びかけており、「ドメインが異なるメールは偽物の可能性が高い」「リンク先のURLが公式と違う場合はアクセスしない」と案内しています。
- パソコンで開いて何も起きなくても、安心はできません。スマホで別の画面が出たかもしれません。
- 万一、IDやパスワードを入力してしまった場合や、本人確認書類の画像を送ってしまった場合は、あわてず、オリコカードセンターへ速やかに連絡し、公式サイトからパスワードを変更してください。同じパスワードを他のサービスにも使っていたら、そちらも変更をおすすめします。
- 何も入力していなければ、まずは落ち着いて大丈夫です。画面を閉じて、メールは削除してください。
だまされそうになるのは、あなたの不注意ではありません。不安にさせて急がせるのが、この手口の狙いです。
まとめ
「不審なアクセスおよび登録情報変更の検知」メールは偽物でした。
- 不安をあおり、本人確認書類まで集めようとする
- リンクはすべて偽サイト行きで、公式サイトのリンクに見せかけている
- パソコンではエラー、スマホでは偽ログイン画面と、表示を出し分ける
メールのリンクは開かず、公式アプリやブックマークから確認しましょう。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)